Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
AI
6分程度
産業用AIとフィジカルAIのセキュリティを確保する:製造メーカーにとっての新たな必須課題
製造業において、産業用AIとフィジカルAIのセキュリティを確保する方法をご説明します。Nozomi Networks、Splunk、アマゾン ウェブ サービス(AWS)が提供する統合アプローチによりIT/OTのセキュリティとレジリエンスをどう確立するのかご確認ください。
AI
16 分程度
Splunkが選ぶ2026年のお勧めLLM
2026年のベストLLMを発表いたします。各LLMの機能、ユースケース、最新のAI機能が業界に与えているインパクトもご紹介します。
プラットフォーム
8 分程度
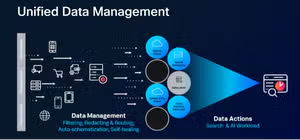
カオスなデータを明快な情報へ:Splunk Data Management完全ガイド
Splunk Data Managementはインテリジェントなデータパイプラインとしてひときわ優れ、カオスなマシンデータを明快な情報に変える支援をします。
セキュリティ
5分程度
AI時代の製造業におけるIT/OTサイバーセキュリティの強化
製造業における産業用AIの導入が加速する中、IT/OTサイバーセキュリティの強化が不可欠です。シスコ、Splunk、AWSの連携により、製造現場の可視化からインテリジェントな分析、スケーラブルなクラウド基盤までを実現。今後の展望も含めて解説します。
経営陣
5分程度
Splunk .conf26、エージェンティック時代のデジタルレジリエンスを学ぶ
Splunk .conf26に参加して、スキルを磨き、生のお客様事例に耳を傾けるとともに、最新のイノベーションを学びましょう。
AI
6分程度
Anthropic Mythos時代にセキュリティ運用を確立する90日間ガイド:SplunkとAWSが切り拓くレジリエンスへの道
Splunkとアマゾン ウェブ サービス(AWS)は連携して、検知、調査、対応のワークフローを迅速化する統合ソリューションを提供します。
プラットフォーム
5分程度
ビジョンから価値へ:Cisco Data Fabricに対応したSplunk Platformの新しいイノベーションの一般提供を開始
Machine Data Lake、Catalog、Agent Launchpadと、拡張された統合サーチおよびデータ管理機能の一般提供が開始されました。
セキュリティ
3 分程度
エージェンティックAIの基盤を構築:Splunk Enterprise SecurityのExposure Analyticsのご紹介
Exposure Analyticsを利用することで、セキュリティエンジニアやSOCアナリストは、攻撃対象領域を構成する資産やユーザーなどのエンティティを継続的に検出し、情報を補強しながら分析できます。
CTO
8 分程度
緊急会議のアプローチから脱却し、成熟したオブザーバビリティプラクティスを構築
経営陣がどのように統合型のオブザーバビリティを活用して、高コストの緊急対応をなくすことができるのかを解説します。リーダー向けのインサイトを読み、IT運用チーム、セキュリティチーム、エンジニアリングチーム全体で、運用の効率化、人員の維持、イノベーションの促進を図りましょう。
戻る
1
2
3
4
...
98
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
17 分程度
人間のためのAI:初級者向けフィールドガイド
この初級者向けフィールドガイドを読んで、AIの世界に飛び込みましょう。LLM、生成AI、エージェンティックAIの謎を解き明かし、その進化とサイバーセキュリティ領域での重要な用途を探ります。
セキュリティ
6 分程度
求められるのは防御だけでなく“回復力” ― 今、実践すべきサイバーレジリエンスとは
セキュリティ対策が「攻撃をいかに防御するか」から、攻撃者に侵入されてしまうことを前提とした対策へと大きな変化を迫られるなか、被害が発生したあとの回復・復旧を見据えた「サイバーレジリエンス」が注目されています。サイバーレジリエンスとは具体的に何を示しているのか、基本から実践ステップまで詳しく解説します。
セキュリティ
12 分程度
Termiteランサムウェアの詳細:感染方法と検出
Termiteランサムウェアの感染方法、標的となる脆弱性(Cleo社製品のCVE-2024-50623など)、Splunkセキュリティ製品での検出について詳しく解説します。
セキュリティ
5 分程度
実践編:Splunkで実現するランサムウェア攻撃対策 ― 可視化から自動対応まで
ランサムウェア攻撃のスピードに対抗するには検知(MTTD)と対応(MTTR)の速度を上げ、データ窃取を防ぐという「守るべき資産の可視化」が不可欠。この課題を解決する「可視化」「検知」「対応」「改善」のサイクルと、Splunkのセキュリティ製品群でどう実現するかを紹介します。
セキュリティ
18 分程度
ログに従え!AIで認証情報の悪用を検出
AIを活用したPLoBを使って認証情報の悪用を検出する方法をご紹介します。ログオン後の行動のフィンガープリントを生成するこのシステムを使えば、新しい脅威と自動化された脅威を見つけ出して、攻撃を早期に食い止めることができます。
セキュリティ
6 分程度
自動化のさらに先へ - 企業が目指すべき「自律型SOC」とは
SOC運用の負担は年々増加し、従来の“自動化”や手作業での対応は限界を迎えつつあります。次のステージとして注目を集めているのが、AIを活用した「自律型SOC」です。本記事では、SOCが抱える課題から、自律型SOCが求められる背景を紐解き、Splunkソリューションと合わせて解説します。
セキュリティ
10 分程度
CloudTrailデータをセキュリティ運用と脅威ハンティングに活用する方法
このブログ記事では、AWS CloudTrailをセキュリティログツールとして使って脅威ハンティングを行う方法について説明します。
セキュリティ
4 分程度
Splunk Attack Range v4.0のご紹介
Splunk Attack Range v4.0は、セキュリティチームによる検出ルールの開発と攻撃のエミュレーションを強力に支援します。
セキュリティ
5 分程度
Splunkがガートナー社マジック・クアドラントのSIEM部門でリーダーの1社に選出、実行能力で最高位の評価
Splunkがガートナー社による2025年のマジック・クアドラントSIEM(セキュリティ情報/イベント管理)部門で、またもやリーダーの1社に選出されました。11回連続の快挙です。
戻る
1
2
3
4
...
23
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
8 分程度
外形監視を正しく行う方法:外形テストの最適な実行場所を選定する方法
すべての外形テストを1つの地域から実行していませんか?テストの実行場所が重要である理由と、適切な地域を選択することで顧客の実際のエクスペリエンスを把握する方法をご紹介します。
オブザーバビリティ
9 分程度
外形監視を正しく行う方法:ノイズではなくシグナルを伝えるスマートアラート
スマートアラートを設定すれば、外形テストで信頼できるシグナルを受け取ることができます。外形テストで効果的なシグナルを生成するための、スマートアラートの設定および活用方法についてご説明します。
オブザーバビリティ
3 分程度
外形監視を正しく行う方法:信頼性の高い外形テストのためのベストプラクティス
外形監視のベストプラクティスについて学びます。信頼性の高いブラウザテストの設計、誤検知によるアラートの低減、しきい値の調整、ユーザーエクスペリエンスの検証について、その方法を取り上げます。
オブザーバビリティ
6 分程度
外形監視を正しく行う方法:外形テストでの結果の検証方法
チェックすべきはページの読み込みだけではありません。適切なアサーションを作成すれば、ブラウザ外形テストで、誤検知を抑えながら、問題をプロアクティブかつ正確に検出できます。
オブザーバビリティ
9 分程度
SplunkとIsovalentによる高度なネットワークトラフィック分析
SplunkとIsovalentは、eBPFを活用したインサイトによってネットワークの可視化を刷新しています。あらゆる種類のワークロードトラフィック(TCP、UDP、DNSなど)に一段と詳細なコンテキストを提供できるようにする、eBPF主導の高度な機能をご紹介します。
オブザーバビリティ
7 分程度
Splunk Observability CloudのAI Agent Monitoringを活用してLLMやエージェントのパフォーマンスを監視
Splunk Observability Cloudに含まれるAI Infrastructure MonitoringとAI Agent Monitoringについてご紹介します。これらのソリューションを使えば、AIスタックを可視化し、保護できます。
オブザーバビリティ
8 分程度
AI Agent MonitoringとAI Infrastructure MonitoringによるAIアプリケーションスタックの健全性、パフォーマンス、セキュリティの監視
Splunk Observability Cloudに含まれるAI Infrastructure MonitoringとAI Agent Monitoring、そしてAppDynamics LLM Monitoringについてご紹介します。これらのソリューションを使えば、AIスタックを可視化し、保護できます。
オブザーバビリティ
5 分程度
Splunk Database Monitoringでデータベースパフォーマンスの問題をより迅速に解決
Splunk Database Monitoringをご紹介します。Splunk Database Monitoringは、時間のかかる非効率なクエリーの検出と対処、アプリケーションの問題と特定のクエリーとの相関付けによる根本原因分析の迅速化、AIからの提案を活用した修復作業の効率化に役立ちます。
オブザーバビリティ
9 分程度
オブザーバビリティの効果的な運用:既存のITワークフローに統合する方法
オブザーバビリティを既存のITワークフローに組み込む方法をご確認ください。この実用的な統合フレームワークは、適用が簡単で企業全体に拡大できます。
戻る
1
2
3
4
...
17
次へ
/ja_jp/blog/fragments/subscribe-footer