Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
パートナー
4 分程度
マネージドエンタープライズプラットフォーム:Splunkを使い、ミッションクリティカルなオブザーバビリティを達成
Accenture Federal Servicesは、Splunkとの提携により、米国最大規模の連邦金融機関に包括的なオブザーバビリティソリューションを提供しました。
セキュリティ
5 分程度
実践編:Splunkで実現するランサムウェア攻撃対策 ― 可視化から自動対応まで
ランサムウェア攻撃のスピードに対抗するには検知(MTTD)と対応(MTTR)の速度を上げ、データ窃取を防ぐという「守るべき資産の可視化」が不可欠。この課題を解決する「可視化」「検知」「対応」「改善」のサイクルと、Splunkのセキュリティ製品群でどう実現するかを紹介します。
お客様&コミュニティ
4 分程度
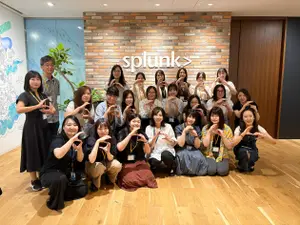
ICT-ISAC セキ女-SiGの皆様がSplunkに遊びにきてくれました!
2025年4月に発足したセキュリティ従事者の女性の集まりのハブである「ICT-ISAC セキ女-SiG」ーその定例会場としてSplunkがオフィスを提供しています。自分のキャリアや働き方、経験や思いを共有するとともに、セキュリティだけではない、楽しく、ワクワクしながら語り合いました。Splunkオフィス笑顔で溢れた時間となった当日の様子をお届けします。
セキュリティ
18 分程度
ログに従え!AIで認証情報の悪用を検出
AIを活用したPLoBを使って認証情報の悪用を検出する方法をご紹介します。ログオン後の行動のフィンガープリントを生成するこのシステムを使えば、新しい脅威と自動化された脅威を見つけ出して、攻撃を早期に食い止めることができます。
業種・業界
5 分程度
SplunkとAWSで公共機関の規模の効率性を促進
SplunkとAWSによる公共機関のROI、データの管理、デジタルレジリエンスへの取り組みをご紹介します。
セキュリティ
6 分程度
自動化のさらに先へ - 企業が目指すべき「自律型SOC」とは
SOC運用の負担は年々増加し、従来の“自動化”や手作業での対応は限界を迎えつつあります。次のステージとして注目を集めているのが、AIを活用した「自律型SOC」です。本記事では、SOCが抱える課題から、自律型SOCが求められる背景を紐解き、Splunkソリューションと合わせて解説します。
AI
8 分程度
Splunk DSDLにおけるCisco Time Series Modelの活用
Splunkは、時系列分析のためのオープンソース基盤モデル「Cisco Time Series Model」をリリースしました。DSDL を活用し、Splunk上のデータとシームレスに統合されるこのモデルの利用方法についてご紹介します。
セキュリティ
10 分程度
CloudTrailデータをセキュリティ運用と脅威ハンティングに活用する方法
このブログ記事では、AWS CloudTrailをセキュリティログツールとして使って脅威ハンティングを行う方法について説明します。
オブザーバビリティ
10 分程度
Splunk Infrastructure MonitoringでKubernetesを監視する方法
Kubernetesの監視が、あらゆる組織にとって必須となっています。このチュートリアルでは、Splunk Infrastructure MonitoringでKubernetesを監視する方法について、手順を追って説明します。
戻る
1
...
22
23
24
25
...
99
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
3 分程度
サプライチェーン攻撃とは?〜サプライチェーンを狙った攻撃から学ぶ対策をわかりやすく解説〜
近年急増しているサプライチェーン攻撃から学ぶ対策について、2つの種類と仕組みを整理し、Splunkでの対策をわかりやすく紹介します。業務停止による機会損失はサプライチェーン企業だけでなく委託元の企業にも深刻な影響があり、原因調査などのトレースの重要性を解説します。
セキュリティ
3 分程度
ランサムウェアは45分未満で約10万ファイルを暗号化する
Splunk SURGeの調査により、組織はランサムウェアへの対応や軽減よりも感染防止に注力する必要があることが明らかになりました。
セキュリティ
15 分程度
Log4Shell - Log4jの脆弱性(CVE-2021-44228)を検出する(続報)
良いニュースです。Splunkを使用すれば、ネットワークトラフィックとDNSクエリーのログをデータソースとして、Log4Shellを悪用する攻撃を未然に検出できます。Splunk SURGeが発見した、CVE-2021-44228のさらなる検出方法をご紹介します。
セキュリティ
13 分程度
Log4Shell - Splunkを使ってLog4j 2 RCEを検出する
広く使用されているオープンソースのApache Log4jログ出力ライブラリに見付かった重大なRCE(リモートコード実行)の脆弱性(CVE-2021-44228)は、このライブラリを使用する多数のアプリケーションやサードパーティサービスに脅威をもたらします。Splunk SURGeでは、Splunkを使ってLog4j 2 RCEを検出する方法を公開しています。
セキュリティ
29 分程度
KaseyaユーザーがREvillで暗号化される?
多くのマネージドサービスプロバイダー(MSP)が使用するリモート監視および管理(RMM)ソフトウェア「Kaseya (カセヤ) VSA」がREvilの攻撃を受け、そのオンプレミス版を使用する顧客にランサムウェアを送り込むための踏み台として悪用されました。このブログ記事では、環境内でREvilを検出する方法について説明します。
セキュリティ
4 分程度
クラウドを基盤とする世界初の最新SecOpsプラットフォーム「Splunk Security Cloud」が登場
Splunkは、データ中心のアプローチによる唯一の最新セキュリティ運用プラットフォーム「Splunk Security Cloud」のリリースを発表しました。オープンで圧倒的な規模のエコシステムに支えられたこのプラットフォームは、エンタープライズグレードの高度なセキュリティ分析、セキュリティ運用の自動化、脅威インテリジェンス機能を提供します。
セキュリティ
8 分程度
ゼロトラスト・セキュリティとその屋台骨を担うSplunk
ゼロトラストとは、セキュリティ境界線に関わるものを信頼せず、すべてのアクセスを検証するネットワークセキュリティの概念と脅威モデルを指します。「データ収集と分析」の5つの領域とそれらを監視する2つの対策が存在します。この記事では、それらとゼロトラストにおけるSplunkのSIEMとしての役割を紹介します。
セキュリティ
3 分程度
Splunk Add-On for OT Securityのご紹介
Splunk Add-on for OT Securityは、既存のSplunk Enterprise Securityフレームワークを拡張し、お客様やパートナー、そしてコミュニティメンバーが保有するOT環境でセキュリティの可視性を高めます。
セキュリティ
11 分程度
SplunkでSunburstバックドアを検出する
2020年も終わろうという時期に、Sunburstバックドアの脅威が突如現れました。しかしSplunkのセキュリティチームが考案した検出方法を使えば、Splunk Enterprise Securityで、この恐ろしく巧妙な脅威から自社の環境を守ることができます。
戻る
1
...
21
22
23
24
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
8 分程度
Splunk Real User Monitoring (RUM)の一般提供を開始
一般提供が開始されたSplunk Real User Monitoring (RUM)は、オープンソースとOpenTelemetry標準を活用し、SREやオンコールエンジニアによる、顧客に影響する問題の迅速なトラブルシューティングとエンドユーザーエクスペリエンスの最適化をサポートします。
オブザーバビリティ
6 分程度
オブザーバビリティ:その真の意味
オブザーバビリティは、単にメトリクス、トレース、ログを指すものではありません。それは、データの収集と分析を通じてビジネスに関するあらゆる疑問の答えを明らかにしようとするマインドセットなのです。
オブザーバビリティ
7 分程度
Splunk APMのBusiness Workflowsを活用してビジネスKPIを改善する
Splunk APMのBusiness Workflowsを活用すれば、DevOpsチームはアプリケーションパフォーマンスをビジネスKPIと関連付け、重要なビジネスメトリクスをリアルタイムで可視化して、リーダーに明示できます。
オブザーバビリティ
7 分程度
Fastlyの障害から考えるオブザーバビリティの重要性
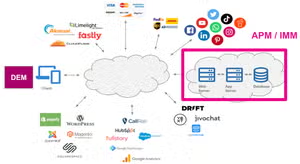
このブログ記事では、先日発生したFastlyの障害に対する従来の監視テクノロジーでの対応を検証し、オブザーバビリティの実践にDigital Experience Monitoringを活用することがこの種の問題の検出と対応にいかに効果的であるかについて解説します。
オブザーバビリティ
6 分程度
オブザーバビリティの実現が必要な理由 環境の複雑化とビジネスの高速化
コロナ禍により、多くの企業のシステム環境がクラウドネイティブのアーキテクチャを採用し、早いサイクルでサービスを開発し提供しています。複雑化し動的に変化するシステムでは、全体の状況把握が困難になり、障害への対応が遅れがちになります。今回は、こうした課題を解決するオブザーバビリティと、それを実現するSplunk Observability Cloudを紹介します。
オブザーバビリティ
8 分程度
アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
オブザーバビリティ
9 分程度
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。
戻る
1
...
15
16
17
/ja_jp/blog/fragments/subscribe-footer