Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
CISO
6 分程度
強固なデータガバナンスでAIの成果を向上
ガバナンスと文化を連携させて、サイロを解消し、責任を持ってAI活用を推進することで、組織の効率とコラボレーションを強化しましょう。
CISO
6 分程度
膨大なセキュリティデータに埋もれたコンテキストを掘り出すための対策
ツールが分散していると盲点が生じ、攻撃者にその隙を突かれます。テレメトリを活用してオブザーバビリティを実現し、可視性、スピード、脅威対応を向上させる方法をご紹介します。
CISO
5 分程度
AI時代に持続的なレジリエンスを構築するためのCISOの取り組み
Splunkの『CISOレポート2026』では、CISOがどのようにしてAI導入の安全性を確保し、人材不足に対処して、サイバーセキュリティをビジネスイネーブラーとして再定義しているかを紹介しています。
オブザーバビリティ
6 分程度
外形監視を正しく行う方法:目的を持った外形テストの設計方法
実際のユーザージャーニーを反映し、ノイズの削減に役立ち、RUMやAPMに有意義なオブザーバビリティシグナルを提供する、ブラウザ外形テストの設計方法をご紹介します。
オブザーバビリティ
8 分程度
外形監視を正しく行う方法:外形テストの最適な実行場所を選定する方法
すべての外形テストを1つの地域から実行していませんか?テストの実行場所が重要である理由と、適切な地域を選択することで顧客の実際のエクスペリエンスを把握する方法をご紹介します。
オブザーバビリティ
9 分程度
外形監視を正しく行う方法:ノイズではなくシグナルを伝えるスマートアラート
スマートアラートを設定すれば、外形テストで信頼できるシグナルを受け取ることができます。外形テストで効果的なシグナルを生成するための、スマートアラートの設定および活用方法についてご説明します。
オブザーバビリティ
3 分程度
外形監視を正しく行う方法:信頼性の高い外形テストのためのベストプラクティス
外形監視のベストプラクティスについて学びます。信頼性の高いブラウザテストの設計、誤検知によるアラートの低減、しきい値の調整、ユーザーエクスペリエンスの検証について、その方法を取り上げます。
オブザーバビリティ
6 分程度
外形監視を正しく行う方法:外形テストでの結果の検証方法
チェックすべきはページの読み込みだけではありません。適切なアサーションを作成すれば、ブラウザ外形テストで、誤検知を抑えながら、問題をプロアクティブかつ正確に検出できます。
お客様&コミュニティ
4 分程度
Argos社がSplunkの運用技術インテリジェンスを使い、セメント生産のコストと排出量を削減した方法
Argos社は、Splunk運用技術インテリジェンス(OTインテリジェンス)とSplunk Edge Hubを使用してエッジでAIを実行し、製品品質を向上させながらCO2排出量とコストを削減しています。
戻る
1
...
14
15
16
17
...
99
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
14 分程度
LLMのセキュリティ:LLMアプリケーションのOWASPトップ10とSplunk製品
LLMに対する脅威が現実のものとなっています。そこで、LLMに対する主な脅威と、Splunkを使ってLLMベースのアプリケーションとユーザーを効果的に保護する方法をご紹介します。
セキュリティ
2 分程度
Splunk、ガートナー社による2024年セキュリティ情報およびイベント管理のクリティカル・ケイパビリティにおいて全ユースケースで1位のスコアを獲得
SplunkのSIEMソリューションは、ガートナー社による『2024年セキュリティ情報およびイベント管理のクリティカル・ケイパビリティ』レポートにおいて、3つすべてのユースケースで1位のスコアを獲得しました。
セキュリティ
3 分程度
<第2回>Splunkでセキュリティダッシュボードを作成しよう!データの取り込み(その1)
全10回のブログを通して、Splunkを使ったセキュリティダッシュボード作成手順を説明します。シリーズの第2回目として、ダッシュボードのソースであるログの取り込みなど、データの取り込み手法の検討について紹介します。
セキュリティ
4 分程度
<第3回>Splunkでセキュリティダッシュボードを作成しよう!データの取り込み(その2)
全10回のブログを通して、Splunkを使ったセキュリティダッシュボード作成手順を説明します。シリーズの第3回目として、ダッシュボードのソースであるログの取り込みなど、データの取り込み手順について紹介します。
セキュリティ
3 分程度
Splunk主催のCTFイベント “Boss of The SOC v8” 開催レポート
Boss of the SOC (通称BOTS) とは、その名の通りSOCのボスは誰か?を競うSplunk主催のCTFイベントです。BOTSでは、Blue Team(防御側)を想定したシナリオに沿って、Splunkを使ってセキュリティインシデントの調査を行います。今年行われたBOTSv8の内容、当日の様子などをご紹介します。
セキュリティ
7 分程度
ゼロトラストとは?ゼロトラストセキュリティモデルとZTNAを解説
ゼロトラストは、特定のセキュリティアーキテクチャ、製品、ソフトウェアソリューションを指すのではなく、企業が保有するリソースに接続しようとする、すべてのユーザー・デバイス・サービスを信用せず、常に検証してアクセスの安全性を高めるネットワークデータセキュリティの考え方です。その実践手法についても説明します。
セキュリティ
7 分程度
Splunk Security EssentialsでセキュリティデータジャーニーとMITRE ATT&CKベンチマークの活用をレベルアップ
Splunk Security Essentialsバージョン3.8.0がリリースされました。成熟度向上のためのジャーニーとベンチマークが新たに追加されています。
セキュリティ
8 分程度
すぐに使える!データのフィルタリングに不可欠な3つの技法
脅威ハンティングには、役に立たない大量のデータがつきものです。そこで、スピーディーに脅威ハンティングをするために不可欠な3つのデータフィルタリング技法をご紹介します。
セキュリティ
6 分程度
クラウドセキュリティとは?対策やリスクについて解説
多くの企業がクラウドサービスの導入を加速し、インターネットを介して利用するなか、クラウドサービスの利用にともなうリスクに対するセキュリティ対策「クラウドセキュリティ」が注目されています。セキュリティリスクを分析した上で、安全なクラウド環境構築のためのセキュリティソリューションについて解説します。
戻る
1
...
14
15
16
17
...
24
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
5 分程度
何を監視すべきか?4つのメトリクス(L.E.T.S.)で始めましょう。
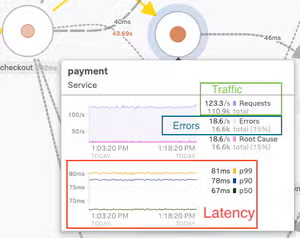
レイテンシー、エラー、トラフィック、サチュレーションの4つは、ソフトウェアの状態をより的確に把握するための基礎となります。
オブザーバビリティ
3 分程度
ITシステムのオブザーバビリティとビジネス可視化の関係 - 組織競争力の向上のために -
本記事では、ITシステムのオブザーバビリティによるビジネス可視化の重要性について解説します。ビジネスにおけるITシステムの役割が高まる中、オブザーバビリティによる可視化が組織競争力向上につながることを紹介します。
オブザーバビリティ
5 分程度
トラブルシューティングを加速する、エンジニアリングチームのためのSplunkの新しいオブザーバビリティイノベーション
Splunk Observability Cloudがさまざまな点でさらに進化しました。エンジニアリングチームは、環境全体をより詳細に可視化し、より統合的なインシデント対応アプローチを取り入れることで、雑音をはねのけ、トラブルシューティングを加速できます。
オブザーバビリティ
4 分程度
外形監視はなぜ必要か?
外形監視を行うと、ユーザートランザクションをシミュレートできるようになります。そのため、不満を持ったお客様のソーシャルメディア投稿が拡散する前に問題を発見できます。
オブザーバビリティ
5 分程度
ログ監視の今後と新たな監視アプローチ
ITシステムに関する状況が変わりつつある現在におけるログ監視の目的と課題、それにどう対応していくべきかを解説します。また、新たな監視のアプローチ「オブザーバビリティ」を紹介します。
オブザーバビリティ
5 分程度
オブザーバビリティのトラブルシューティングと進化した監視方法
前編で紹介した新たな監視アプローチ「オブザーバビリティ」を使用した場合のトラブルシューティング方法を解説します。さらに、実践する際に起こりうる課題、そしてそれ以外の進化した監視方法も紹介します。
オブザーバビリティ
4 分程度
Snowflake DB:クラウド上のSnowflakeをグラフで監視
Splunk Observability Cloudのダッシュボードとディテクターで、Snowflakeデータベースの使用状況に関するインサイトを取得できます。
オブザーバビリティ
6 分程度
Splunk Observability CloudによるSplunk RUMの監視
Splunk RUMチームが、Splunk Observability Cloudを使用して本番環境の重大なインシデントをどのように検出および解決しているかをご紹介します。
オブザーバビリティ
5 分程度
SplunkからObservabilityへ、そしてObservabilityからSplunkへ:コンテキストの旅
Splunkイベントを開発者に確実に伝える方法をご紹介します。相手がSplunkを使用していなくてもかまいません。Splunk CloudからSplunk Observabilityにイベントを簡単に送信できます。
戻る
1
...
13
14
15
16
17
次へ
/ja_jp/blog/fragments/subscribe-footer