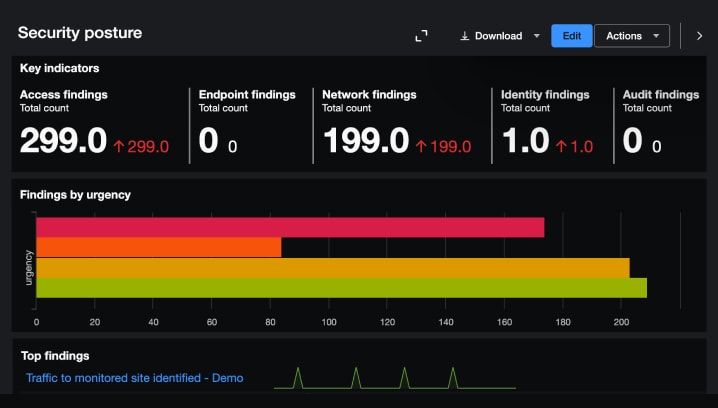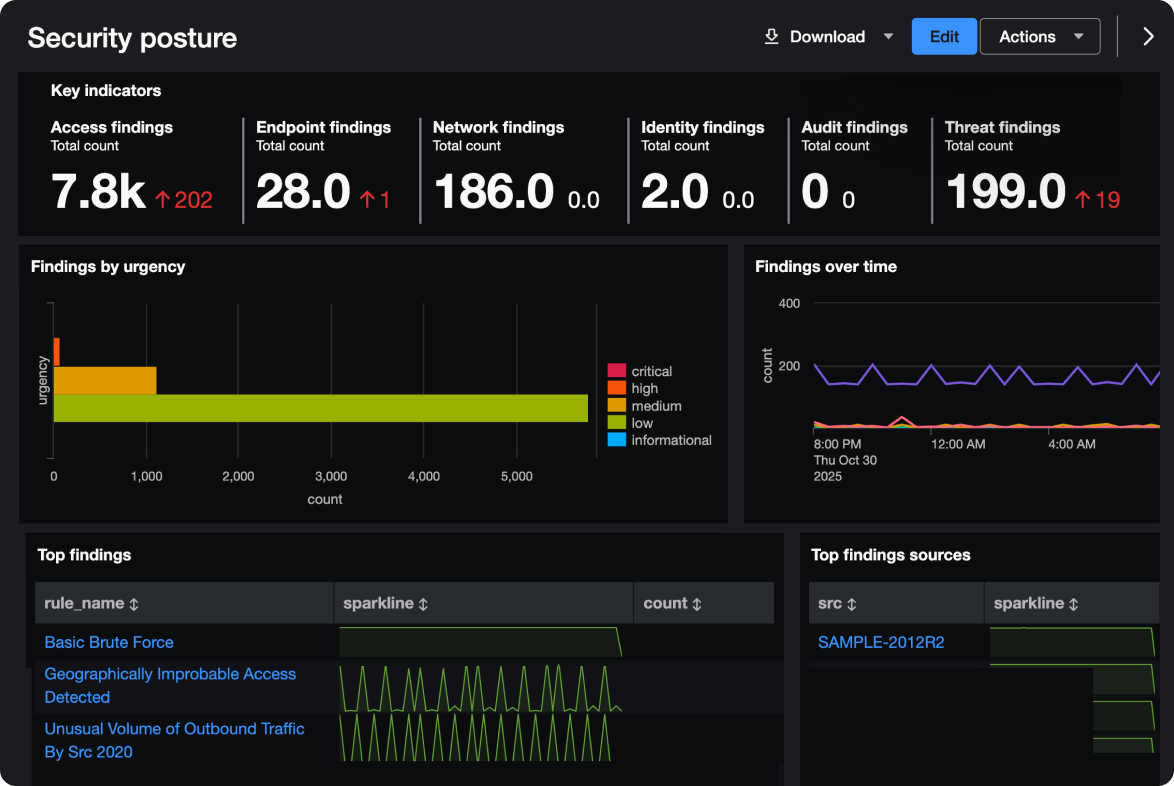
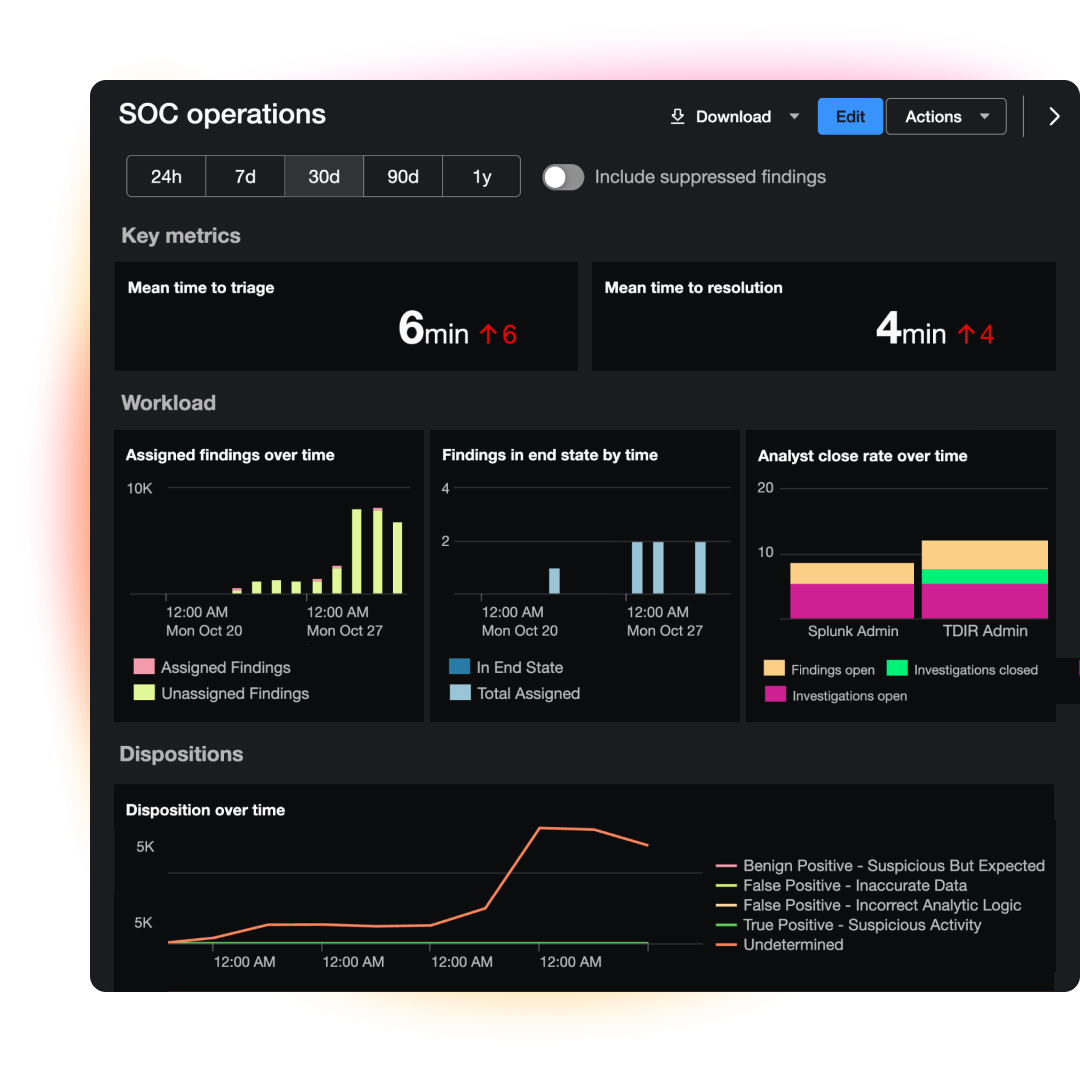
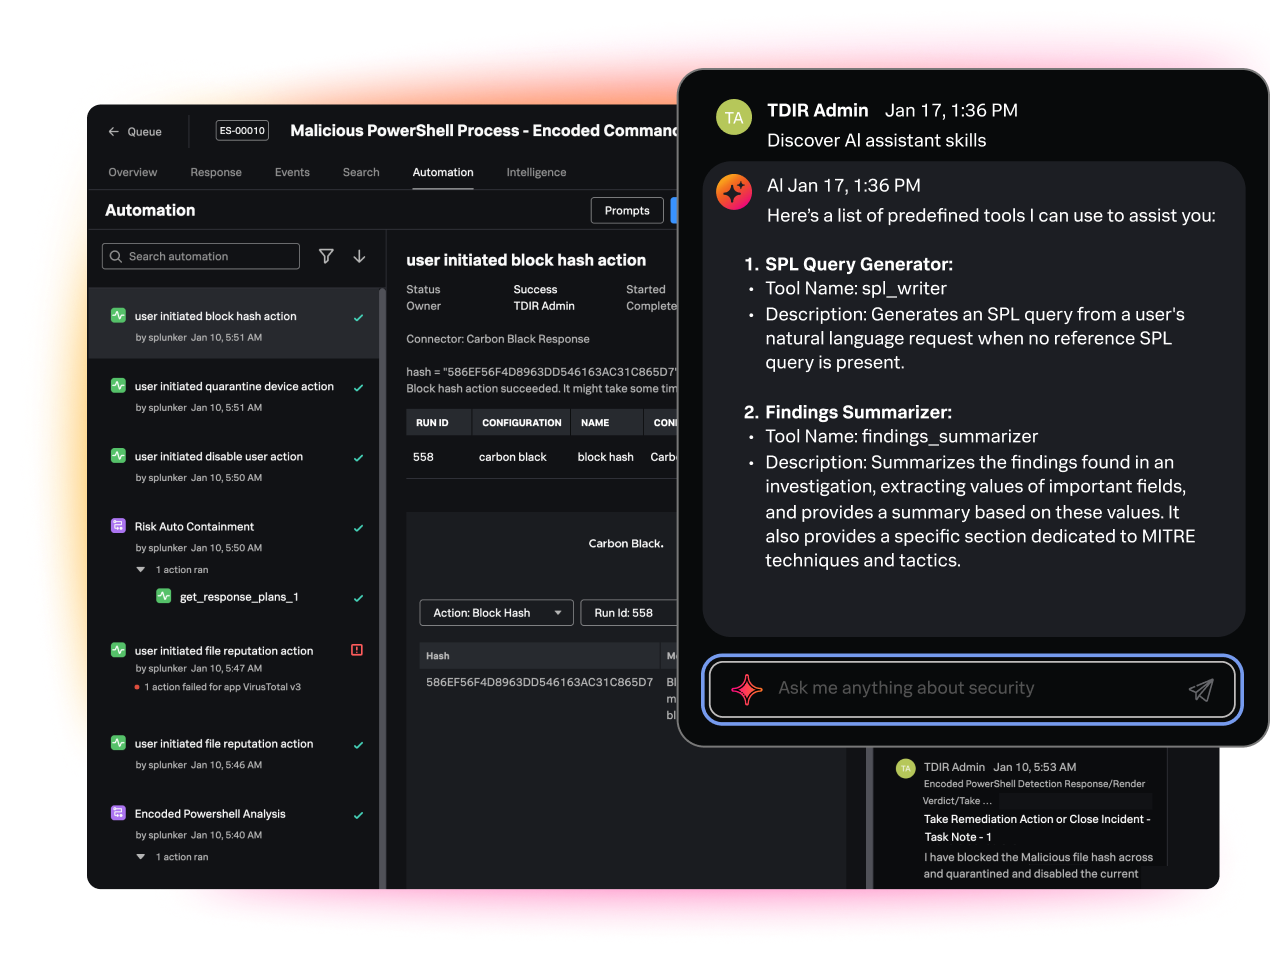
カスタマイズされた検出機能とリスクベースのアラートを活用し、統合データファブリック全体でTTP (HAFNIUMなど)をすばやく特定します。
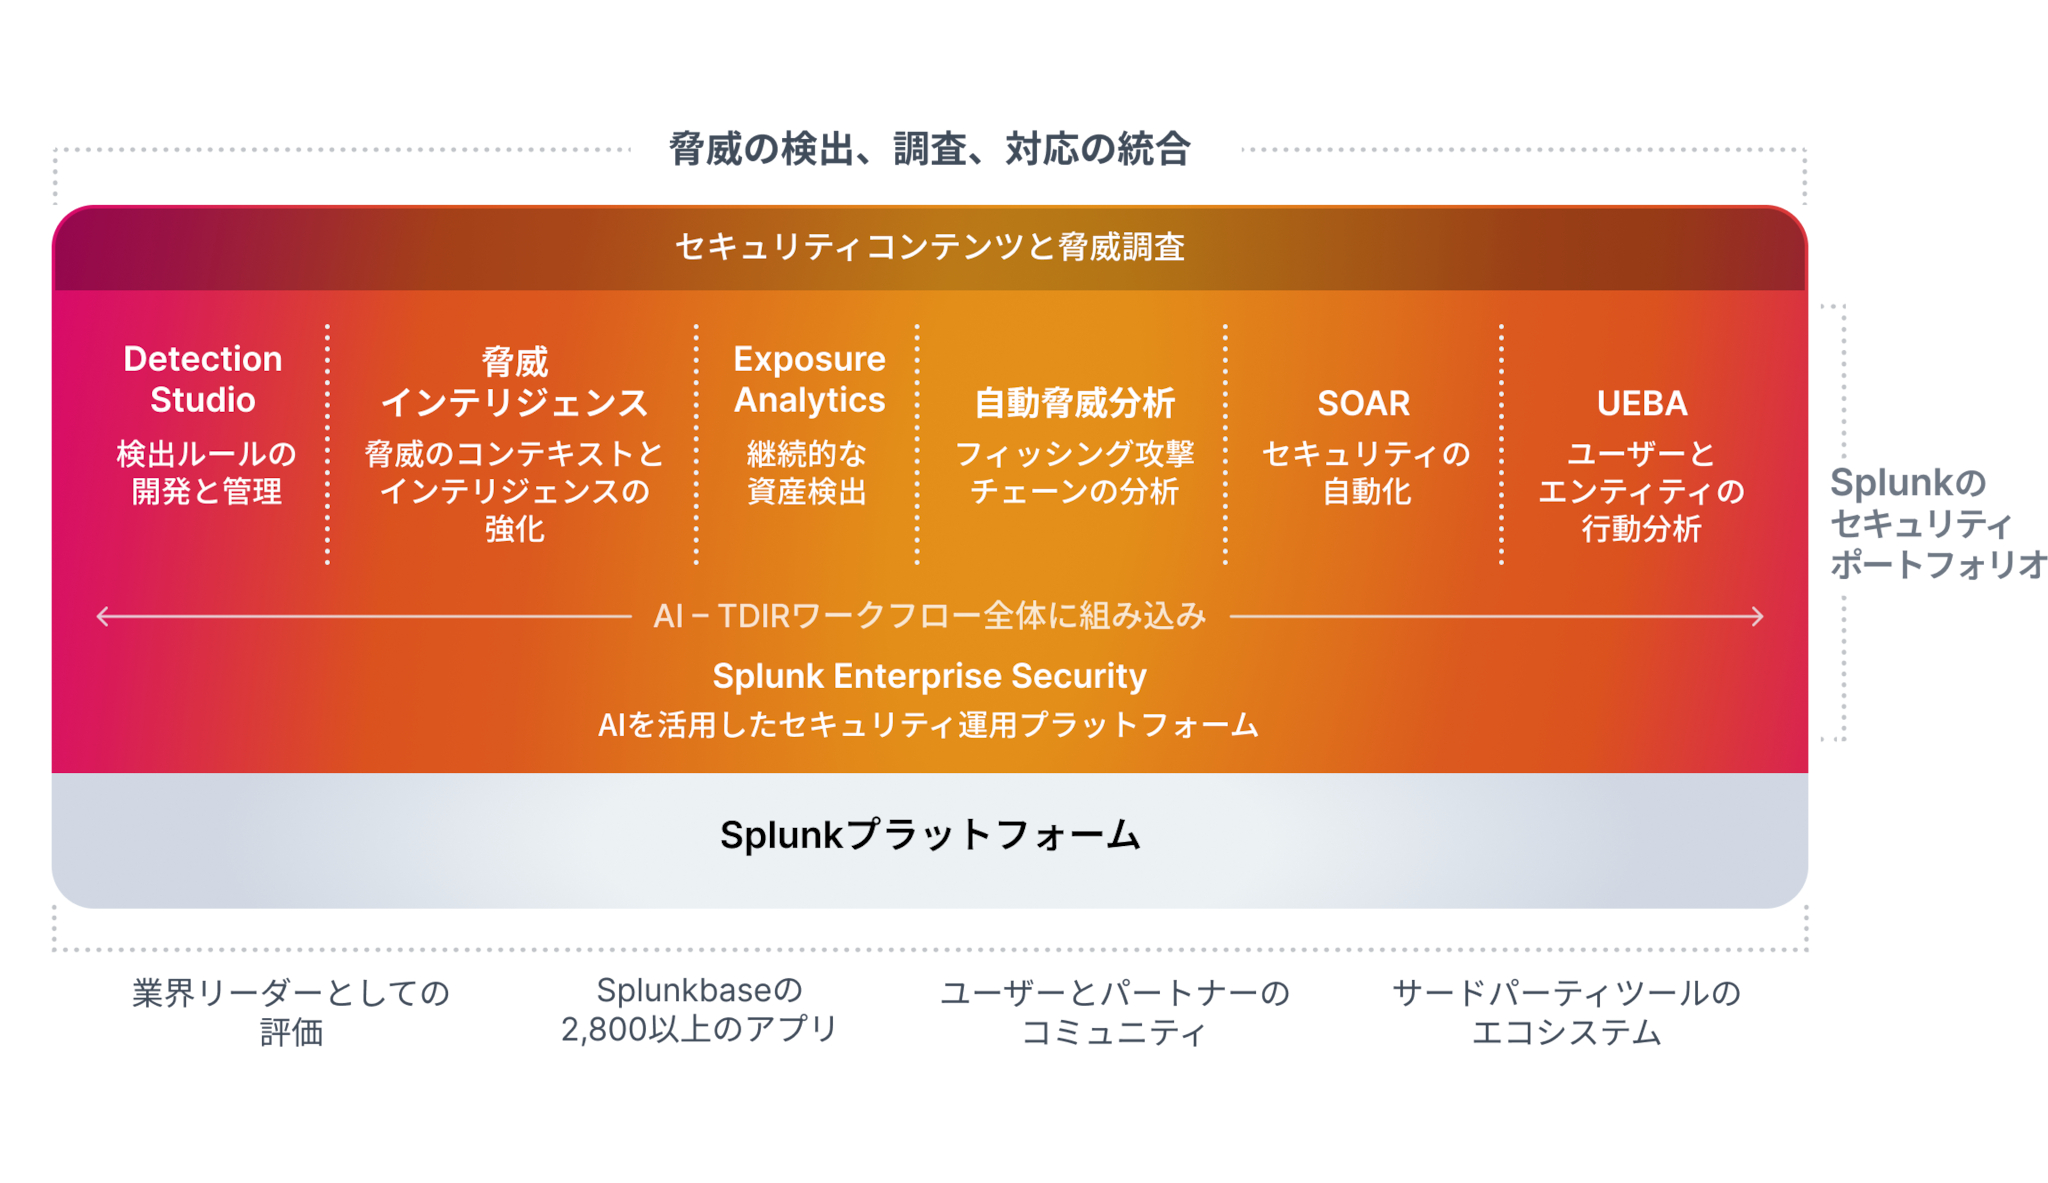

セキュリティデータ、分析、自動化、信頼できるAIを統合することで、あらゆる攻撃の検出、自律的な対応、リスク曝露の排除を実現し、エージェンティックSOCを構築します。
忠実度の高いデータで運用を拡張
オープンデータファブリック、高度なパイプライン、柔軟性の高い統合で、大量のセキュリティデータから忠実度の高い可視化を実現します。
検出と対応を合理化
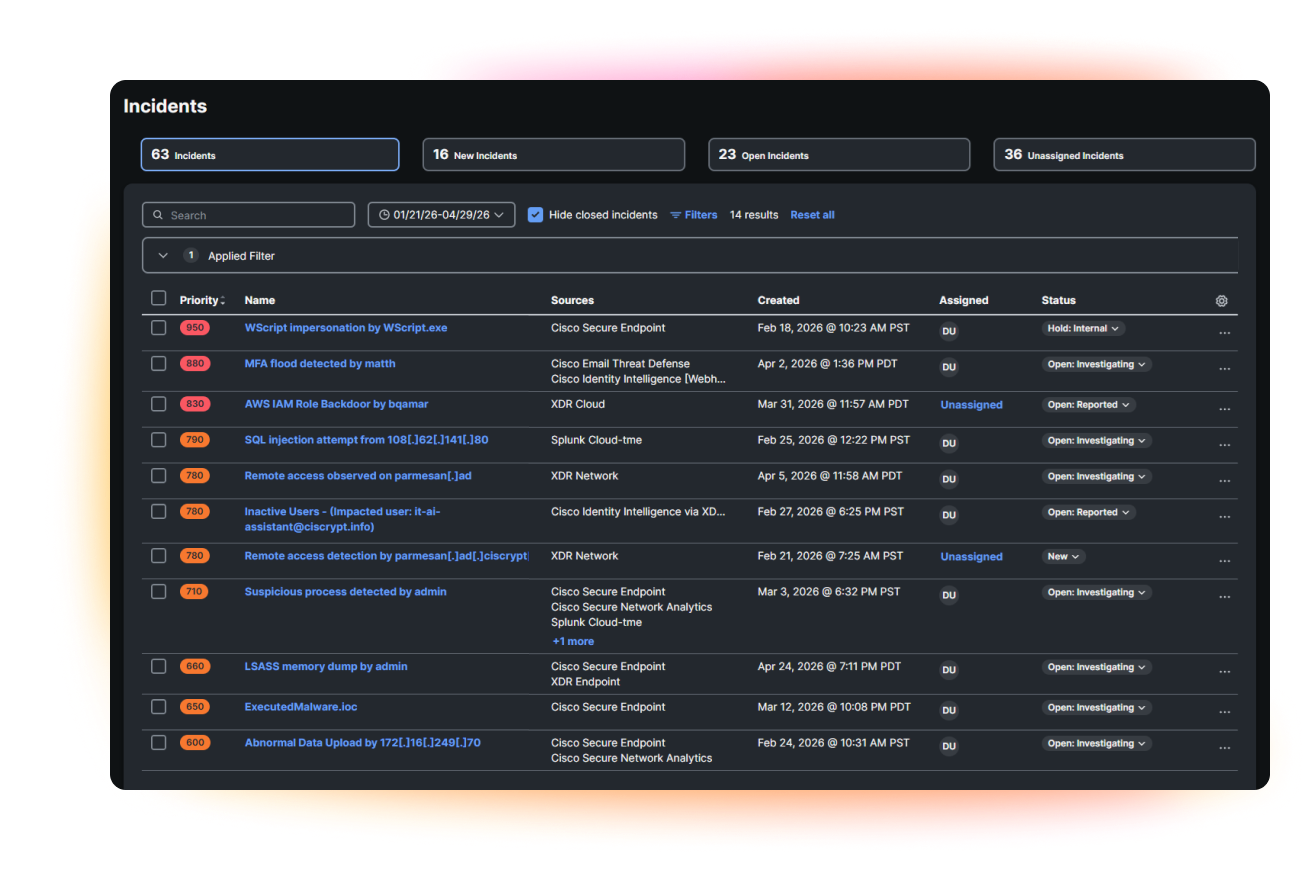
脅威の検出、調査、対応のワークフローを先進的なSecOpsプラットフォームで統合し、最も重要な業務にチームが集中できるようにします。
マシンスピードで脅威を阻止
自動化、生成AI、専用エージェントをSOCワークフロー全体に組み込み、手動では不可能なスピードで検出、調査、対応を実現します。
Splunkは20年以上にわたり、セキュリティチームがマシンデータからセキュリティインサイトを引き出し、アクションとレジリエンスにつなげられるよう支援してきました。そして今、組織がエージェント型のセキュリティ運用に向けた次のステップに踏み出せるよう支援しています。
Splunkはオープンなデータファブリック、高度な分析、統合的なセキュリティ運用ワークフロー、自動化、信頼できるAIを統合しており、これによってチームは以下のことをできるようになります。
Splunkは20年以上にわたり、セキュリティチームがマシンデータからセキュリティインサイトを引き出し、アクションとレジリエンスにつなげられるよう支援してきました。そして今、組織がエージェント型のセキュリティ運用に向けた次のステップに踏み出せるよう支援しています。
Splunkはオープンなデータファブリック、高度な分析、統合的なセキュリティ運用ワークフロー、自動化、信頼できるAIを統合しており、これによってチームは以下のことをできるようになります。
Splunkのセキュリティ製品をご紹介します。インタラクティブなツアーでステップごとに学びながら、製品のUIや機能をご確認ください。
Splunkのセキュリティ製品をご紹介します。インタラクティブなツアーでステップごとに学びながら、製品のUIや機能をご確認ください。
差別化要因
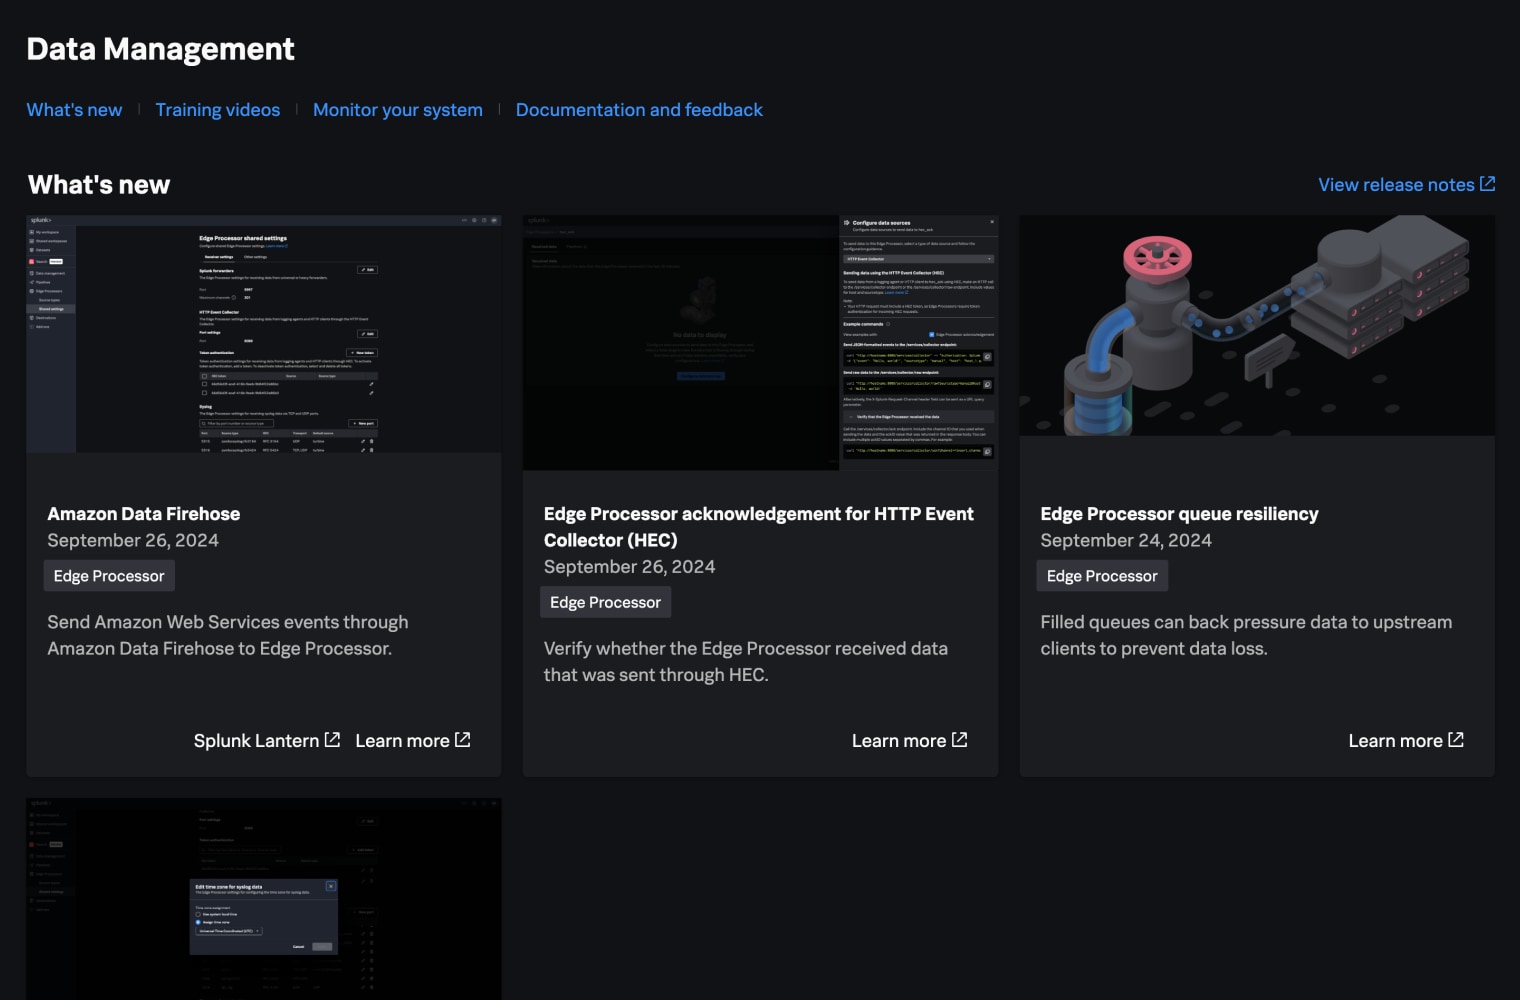
Splunkの忠実度の高いデータ基盤は、事前構築済みの統合機能、コスト管理機能、強力なデータ管理機能を備えたオープンデータファブリックを採用しています。このオープンデータファブリックは、大量のテレメトリをもとに忠実度の高い可視化を実現するため、SOCエンジニアはこれを使ってデータを効果的に管理しながらカバー範囲の重大なギャップを解消できます。
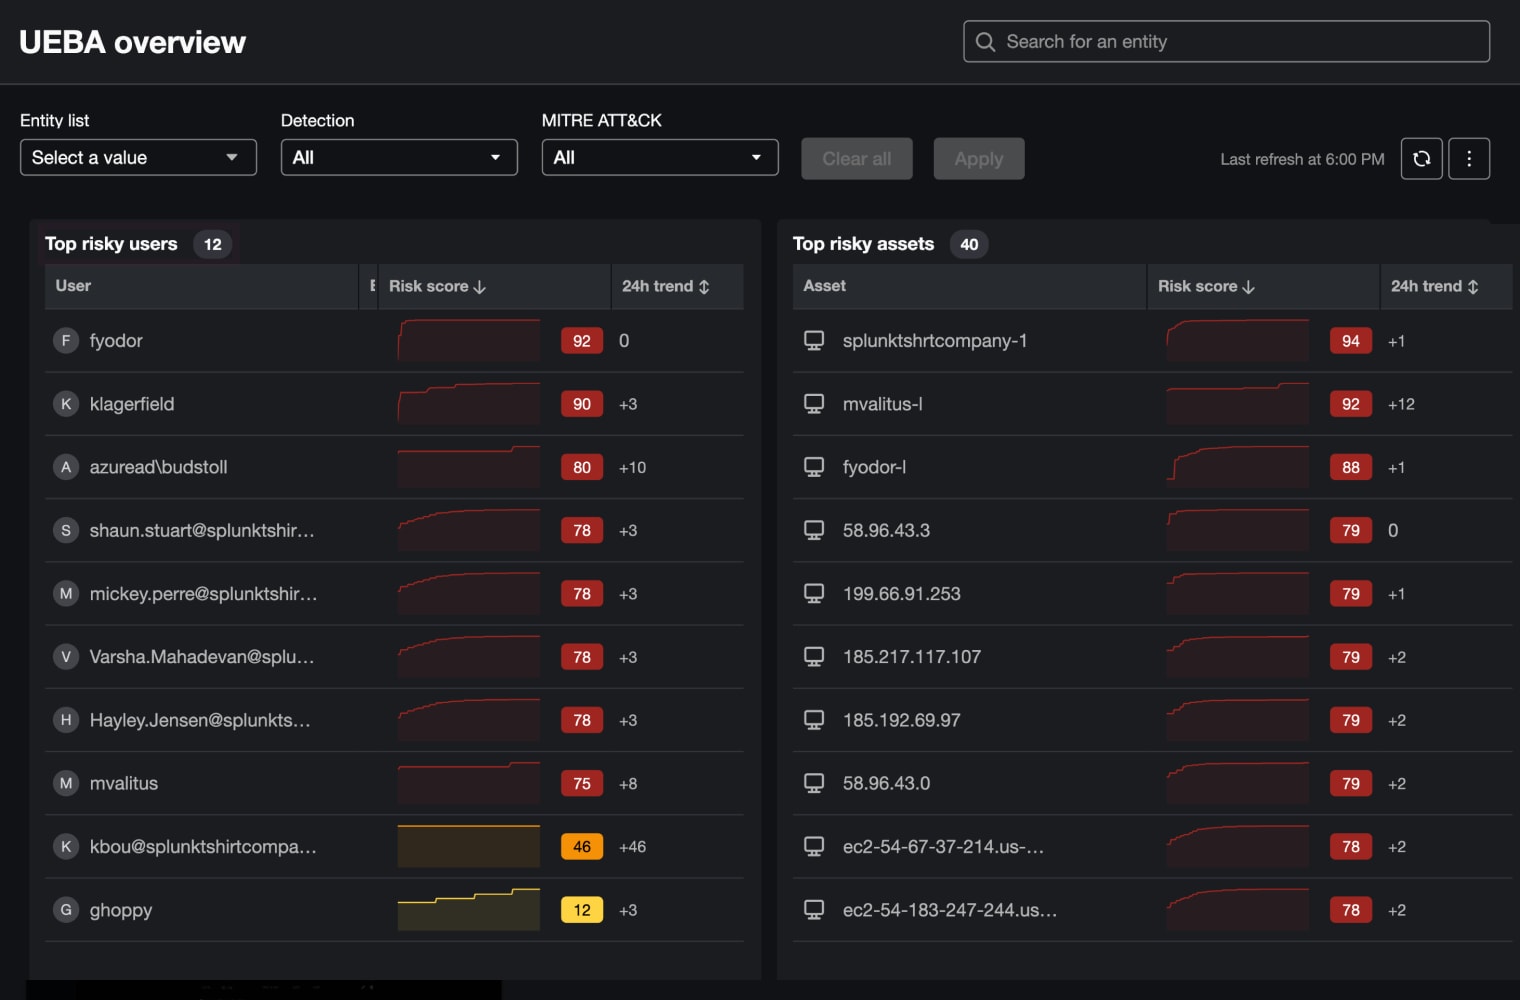
セキュリティ分析機能は、ネイティブのUEBAや高度な検出エンジニアリングを含むTDIRライフサイクル全体に組み込まれており、未加工のシグナルを価値あるインサイトに変換します。カスタマイズされた推奨事項とすぐに使えるコンテンツを活用することで、セキュリティチームは的確な措置を講じて脆弱性をすばやく修復できます。これにより、単なるアラート対応から脱却し、よりプロアクティブで高度な脅威検出に移行することが可能になります。
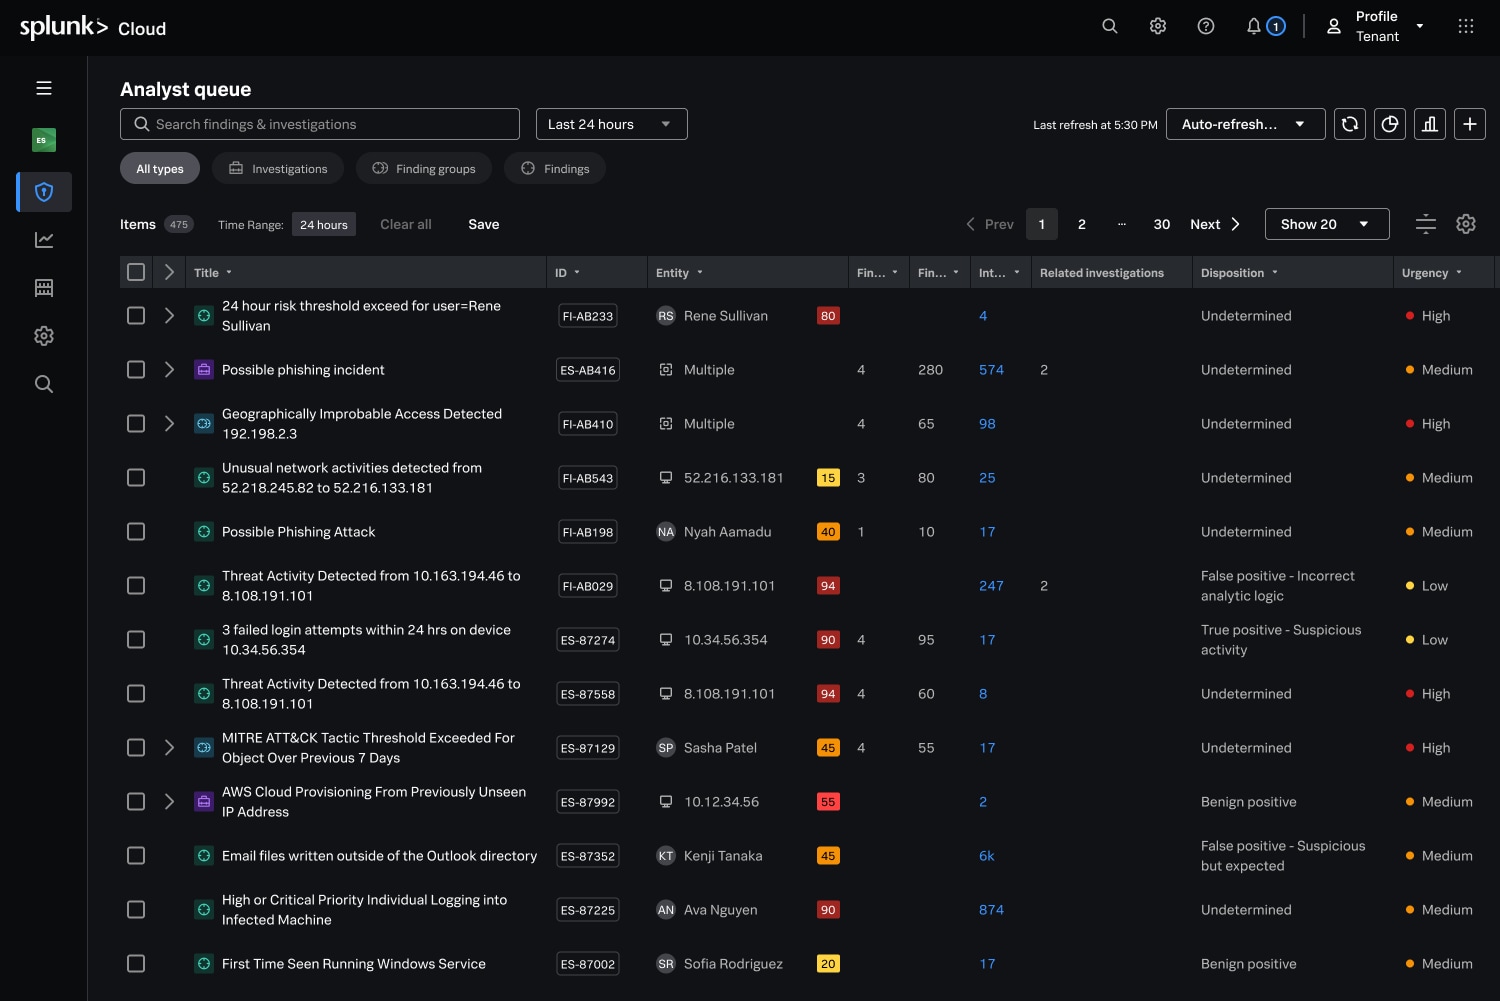
Splunkは、エンジニアリング、検出、調査、対応を1つのシームレスなプラットフォームに統合することで、アナリストの負担を軽減します。アナリストは、さまざまなツールの切り替えが不要になって時間を節約できるため、検出と対応について精度が向上するとともに平均時間が短縮されます。
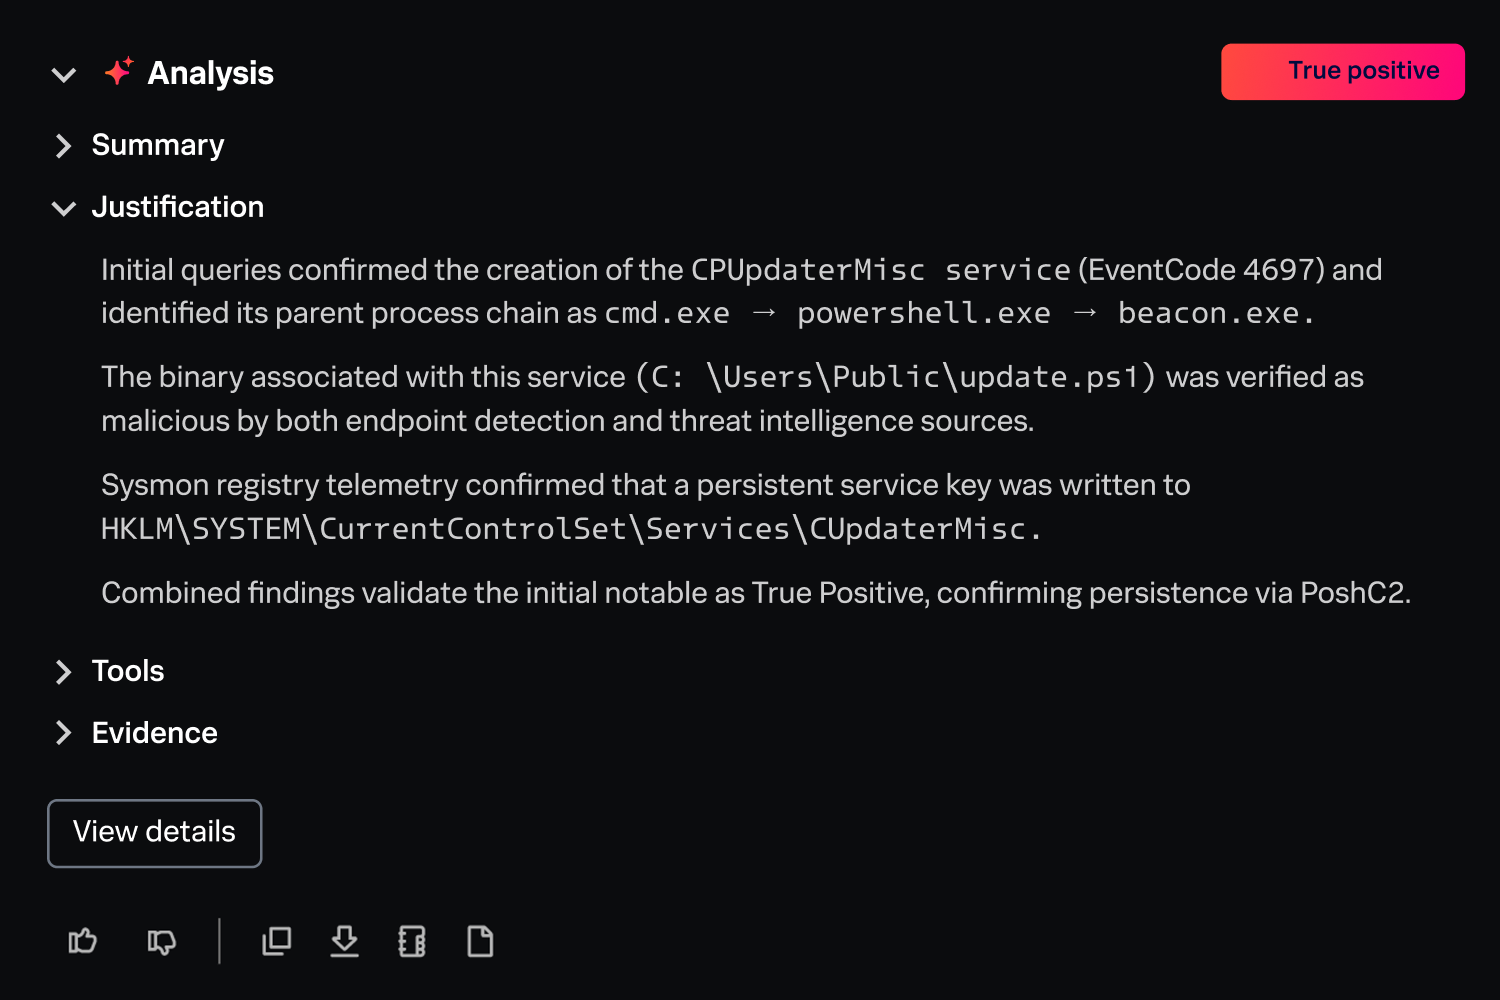
人間中心に設計されたAIがSOCの能力を強化するため、後追いの「火消し」対応から先回りの予防型セキュリティ対策への移行が実現します。Splunkは、定型業務の自動化やインテリジェントなアシスト機能を通じて、アナリストがよりプロアクティブかつ戦略的にリスクを軽減できるようにします。
SplunkとCisco XDRは、SOCの取り組みのあらゆる段階で効率性と可視性を高め、成果を向上させます。
少人数のチームでも、Cisco XDRを活用すれば、ネットワークの可視性、オープンインテグレーション、エージェンティックAI、詳細なフォレンジックを通じて、脅威の検出と対応をより迅速かつシンプルなかたちで効果的に行えます。
また、Splunk Enterprise Securityの統合的なTDIR、忠実度の高いMELTデータ、独自の検出ルール、高度な自動化により、組織の成長に合わせて機能を拡張できます。

AIを活用したSecOpsプラットフォームでセキュリティ対策の効果とスピードを向上させ、リスクを軽減します。

Splunkのデータプラットフォームは、統合されたセキュリティ、フルスタックのオブザーバビリティ、制限のないカスタムアプリケーションを実現します。
© 2005 - 2026 Splunk LLC 無断複写・転載を禁じます。