Splunkブログ

特集記事

最新のブログ記事

Splunk Observability StudioでGoアプリケーションを効率よく計装する
オブザーバビリティ
7分程度

Splunk Observability StudioでGoアプリケーションを効率よく計装する

ISUCON14のGo実装を題材に、Splunk Observability Studioを活用した効率的なOpenTelemetry計装術を紹介。Anthropic社のClaude等を活用したAIエージェントと協力し、Auditから実装までを自動化。計装の隙間を埋め、パフォーマンス改善の時間を最大化する実践的な手法を解説します。運用効率を劇的に変える計装術。
ISUCONを解いて考える、AI時代のオブザーバビリティ活用
オブザーバビリティ
6分程度

ISUCONを解いて考える、AI時代のオブザーバビリティ活用

ISUCON14の攻略にAIとオブザーバビリティを導入!Anthropicの技術を活用し、複雑なシステムのボトルネックを可視化。Splunk Observability Cloudならアプリ、DB、インフラを一元で分析可能に。AIの迅速さとオブザーバビリティの共有性で、チームでのパフォーマンス改善を効率化。
Splunk OpenTelemetry Collectorでホスト、NGINX、MySQLを可視化
オブザーバビリティ
7分程度

Splunk OpenTelemetry Collectorでホスト、NGINX、MySQLを可視化

UbuntuホストにSplunk OpenTelemetry Collectorを導入し、ホスト、NGINX、MySQLのメトリックをSplunk Observability Cloudへ送る手順をご紹介します。ISUCONの練習で、ボトルネック候補を素早く絞り込めます。
AIエージェントがMCPを使ってあらゆるものにアクセスできる今でも、データプラットフォームは必要なのか?
AI
5分程度

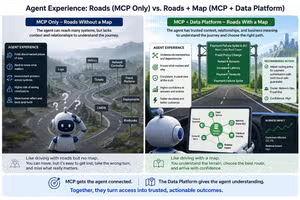
AIエージェントがMCPを使ってあらゆるものにアクセスできる今でも、データプラットフォームは必要なのか?

MCPによって、AIエージェントがツール、システム、データソースにアクセスできる今だからこそ、データプラットフォームの重要性が高まっている理由を解説しています。
システムは止まる前提の時代、経営は何を備えるか - 相次ぐ基盤への攻撃が日本に突きつけたもの
経営陣
5分程度

システムは止まる前提の時代、経営は何を備えるか - 相次ぐ基盤への攻撃が日本に突きつけたもの

Splunkエグゼクティブブログ。「システムは止まる」を前提とした経営への転換。攻撃の高速化と依存の集中が進む今、防御の強化だけでなく、即座に状況を把握し、被害を食い止め、立ち直るデジタルレジリエンスと「経営の力」が、事業継続の鍵となる。
Token Meter:コーディングエージェント用のリアルタイムのコストメーター
AI
8分程度

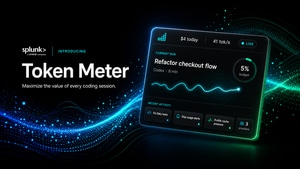
Token Meter:コーディングエージェント用のリアルタイムのコストメーター

コーディングエージェントのコストを、請求書が届く前に確認できます。Token Meterは、Claude Code、Codex、Cursorの使用状況をリアルタイムで追跡します。無料で利用できるオープンソースのツールで、100%ローカルで動作します。
【Splunkトーク Vol.2】「売る」ではなく「解決する」。セールスリーダーたちが語るバリューセリング
Splunk Life
8 分程度

【Splunkトーク Vol.2】「売る」ではなく「解決する」。セールスリーダーたちが語るバリューセリング

Splunkの第一線で活躍し、最近マネジメント職へ昇進した3名のセールスリーダーが、営業にまつわる本音を語り合います。Vo.2では、営業としてのスキル習得と成長をテーマとしました。Splunkの営業に求められることとは何でしょうか。
NIS2対応への道:Splunk、Claroty、AWSで製造業のIT/OTセキュリティを強化
セキュリティ
10分程度

NIS2対応への道:Splunk、Claroty、AWSで製造業のIT/OTセキュリティを強化

2026年に製造業界が直面する3つの主要課題である、NIS2対応、サイバーリスク、IT/OT統合について探ります。産業オペレーションのリスク軽減ジャーニーを安全に進めるために、Claroty、AWS、Splunkによる統合エコシステムがどのように役立つかをご紹介します。
Cisco Deep Time Series Modelによる生成AIベースの異常検出
プラットフォーム
6分程度

Cisco Deep Time Series Modelによる生成AIベースの異常検出

Splunkは、Cisco Deep Time Series Model (CDTSM)を活用した生成AIベースの時系列異常検出を実現しました。この基盤モデルはゼロショット学習型の生成AIを活用し、機械データの処理に特化しています。

セキュリティ

暗号技術におけるハッシュ化の解説:仕組みやアルゴリズムから実際の活用例まで
セキュリティ
11 分程度

暗号技術におけるハッシュ化の解説:仕組みやアルゴリズムから実際の活用例まで

暗号技術におけるハッシュ化の定義や仕組みをはじめ、SHA-256などの主要なアルゴリズム、実際の活用例、そしてデータの安全を守るためのベストプラクティスについて解説します。
ネットワークが最良の防御である理由:脅威の検出、調査、対応のための完全ガイド
セキュリティ
7 分程度

ネットワークが最良の防御である理由:脅威の検出、調査、対応のための完全ガイド

ネットワークを活用すれば、脅威の検出と対応を強化できます。最新のSOCで、Splunkとシスコを組み合わせてMTTD、MTTR、MTTCを短縮する方法をご紹介します。
AIツールが敵に回るとき:Splunk MCP TAを活用したMCPサーバーのセキュリティ運用
セキュリティ
7 分程度

AIツールが敵に回るとき:Splunk MCP TAを活用したMCPサーバーのセキュリティ運用

Splunk MCP TAを使ってMCP (Model Context Protocol)サーバーのセキュリティを確保する方法についてご説明します。
シーザー暗号とは?
セキュリティ
7 分程度

シーザー暗号とは?

シーザー暗号は、情報を安全に伝達するために使用されてきた最も古い暗号化技法の1つです。シンプルですが、簡単に解読できてしまうのが欠点です。このブログ記事では、シーザー暗号について説明します。
PEAKフレームワークによる仮説ドリブンハンティング
セキュリティ
11 分程度

PEAKフレームワークによる仮説ドリブンハンティング

PEAK脅威ハンティングフレームワークは、ハンティングを仮説ドリブンハンティング、ベースラインハンティング、モデル支援脅威ハンティング(M-ATH)の3つに分類しています。この記事では、仮説ドリブンハンティングについて詳しくご説明します。
セキュリティの脅威トップ50
セキュリティ
1 分程度

セキュリティの脅威トップ50

今日の脅威でよく用いられる戦術と技法を解説した実践的なガイド、『セキュリティの脅威トップ50』をご紹介します。
OCSFとSplunk Enterprise SecurityでSOCの効率を高める
セキュリティ
4 分程度

OCSFとSplunk Enterprise SecurityでSOCの効率を高める

脅威が増大し、環境がますます複雑化する中、標準化された高精度のテレメトリの活用はもはや贅沢ではなく、必要不可欠となっています。
SOCの進化:Splunk Enterprise Securityによるリアクティブからエージェンティックへの転換(RSAC 2026)
セキュリティ
5 分程度

SOCの進化:Splunk Enterprise Securityによるリアクティブからエージェンティックへの転換(RSAC 2026)

AIを活用したセキュリティ運用プラットフォームとしてSplunk Enterprise Security (ES)をさらに強化する重要なアップデートをご紹介します。
Windowsの高度な監査ポリシーに対するデータドリブンのアプローチ:有効にすべきポリシーとその理由
セキュリティ
18 分程度

Windowsの高度な監査ポリシーに対するデータドリブンのアプローチ:有効にすべきポリシーとその理由

Windowsの高度な監査ポリシーに対するデータドリブンのアプローチを取り入れて、SIEMに過剰な負担をかけることなく可視性を最大限に高めましょう。

オブザーバビリティ

Agent Observabilityを使ってAIエージェントを監視、評価、ガードレールを適用する
オブザーバビリティ
8分程度

Agent Observabilityを使ってAIエージェントを監視、評価、ガードレールを適用する

Splunkは、エージェントの挙動を評価し、パフォーマンスを監視し、コストを最適化し、有害なアクションをブロックする助けになります。
根本原因からプルリクエストまで:Splunk Observability CloudのAI SREがClaude Managed Agentsを通じてインシデントの修復も実行
オブザーバビリティ
6分程度

根本原因からプルリクエストまで:Splunk Observability CloudのAI SREがClaude Managed Agentsを通じてインシデントの修復も実行

Splunk Observability CloudのAI SREが拡張され、インシデントの診断からコードレベルの修復まで実行できるようになります。
Splunk Synthetic MonitoringにNetwork Intelligenceアプリと新たなネットワーク可視化機能が登場
オブザーバビリティ
5 Minute Read

Splunk Synthetic MonitoringにNetwork Intelligenceアプリと新たなネットワーク可視化機能が登場

2つの新機能によりSplunk Observabilityが拡張され、アプリケーションからユーザーまでのデジタルエクスペリエンスを把握するために必要な、ネットワークとインターネットのコンテキストを提供します。
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
オブザーバビリティ
8分程度

シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援

.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
無料でオブザーバビリティを試す:Splunk Observability Cloud Free Edition
オブザーバビリティ
3分程度

無料でオブザーバビリティを試す:Splunk Observability Cloud Free Edition

Observability Cloud Free Editionを実際に試してみました。トレースなどのテレメトリーデータをO11y Cloudへ送って可視化するまでを行います。
オブザーバビリティを簡単に実現:OpenTelemetry eBPF Instrumentationが開発者にとって画期的である理由
オブザーバビリティ
3 分程度

オブザーバビリティを簡単に実現:OpenTelemetry eBPF Instrumentationが開発者にとって画期的である理由

OpenTelemetry CollectorのSplunkディストリビューション向けのOpenTelemetry eBPF Instrumentation (OBI)についてご紹介します。アプリケーションのパフォーマンスを「ゼロコード」で即座に可視化できます。
Splunk ITSI Content Pack for Cisco Data Center Networkingでネットワークのレジリエンスを実現
オブザーバビリティ
3 分程度

Splunk ITSI Content Pack for Cisco Data Center Networkingでネットワークのレジリエンスを実現

Splunk ITSI Content Pack for Cisco Data Center Networkingを活用することで、フルスタックのネットワークレジリエンスを実現できます。
リリース前テストの重要性:本番前環境の外形テストでドリフトを検出
オブザーバビリティ
9 分程度

リリース前テストの重要性:本番前環境の外形テストでドリフトを検出

リリース前テストをお忘れなく!本番前の「本番マイナス1」環境を本番環境と同じ重要度で監視する方法についてご説明します。
ネットワークは多くを語っているが、誰も聞いていない
オブザーバビリティ
8 分程度

ネットワークは多くを語っているが、誰も聞いていない

どんな障害でも、その全容を明らかにするためのデータはすでに存在しています。問題は、ネットワーク全体を横断的に把握できる包括的な可視性がないのです。Splunk ITSIは、あらゆるインフラ層からのテレメトリを単一のサービス健全性スコアに統合することで、この問題を解決します。