Splunkブログ

特集記事

最新のブログ記事

米戦争省データ戦略の加速:シスコとSplunkが戦術エッジでSchema Oneを実現する方法
業種・業界
4 分程度

米戦争省データ戦略の加速:シスコとSplunkが戦術エッジでSchema Oneを実現する方法

Splunkは、シスコのセキュアなインフラとSplunkの高度な分析機能を統合することで、Schema OneとEdge Processorテクノロジーを活用して米戦争省が目標を達成できるよう支援しています。
能動的サイバー防御法(ACD法)対応を、Splunkで実現する〜検知・報告・情報共有を一体化するインシデント対応プロセスの設計〜
業種・業界
5 分程度

能動的サイバー防御法(ACD法)対応を、Splunkで実現する〜検知・報告・情報共有を一体化するインシデント対応プロセスの設計〜

2025年5月に成立した能動的サイバー防御の法制度。Splunkは、ACD法が求めるインシデント対応の義務に対して、7つのプロセスステップを通じた一貫したサポートを提供します。
ログファイル分析でのLLMの活用方法:例、ワークフロー、ベストプラクティス
AI
11 分程度

ログファイル分析でのLLMの活用方法:例、ワークフロー、ベストプラクティス

非構造化ログの解析から、異常の検出、インシデントの要約、根本原因分析の迅速化まで、ログファイル分析にLLMを活用する方法をご紹介します。
ポストMythos時代の防御対策:フロンティアAIがSOC (セキュリティオペレーションセンター)にもたらす変化
AI
8 分程度

ポストMythos時代の防御対策:フロンティアAIがSOC (セキュリティオペレーションセンター)にもたらす変化

SOCの未来の鍵を握るのは、迅速な検証、信頼できるコンテキスト、人間による判断です。
Interop Tokyo 2026 - Splunk参加レポート
プラットフォーム
6 分程度

Interop Tokyo 2026 - Splunk参加レポート

SplunkはInterop Tokyo 2026において、展示ブース、ShowNetプログラム、並びに基調講演に参加。その様子をレポートします。昨年に続きシスコパートナーパビリオンに併設した共同展示ブースとなりました。ブースやパビリオン内では多くのお客様にSplunkとシスコのソリューションとその価値に触れていただきました。昨年に続きShowNetプログラムにも参加.。
オブザーバビリティがヘルスケア分野でのデジタルトラストにとって重要になりつつある理由
パートナー
4 分程度

オブザーバビリティがヘルスケア分野でのデジタルトラストにとって重要になりつつある理由

Splunkの『2025年のオブザーバビリティの現状』レポートによると、オブザーバビリティのリーダー的組織に該当する組織の平均年間ROIは125%に達します。
サーチヘッドで作成されたナレッジオブジェクトがSplunkクラスタ環境で配布される仕組み
Tips
7 分程度

サーチヘッドで作成されたナレッジオブジェクトがSplunkクラスタ環境で配布される仕組み

Splunkでは、サーチヘッドへログインしたユーザーが作成したサーチ(セーブドサーチ)、ルックアップテーブル、ダッシュボードなど、ランタイム時に作成・変更される設定を「ナレッジオブジェクト」と呼びます。その仕組みとエラーの確認方法をご紹介します。
第三の転換点に立って ── Interop Tokyo 2026で確信したこと
プラットフォーム
6 分程度

第三の転換点に立って ── Interop Tokyo 2026で確信したこと

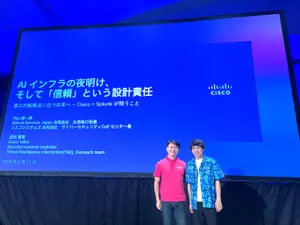
Interop Tokyo 2026の基調講演。シスコシステムズ合同会社 サイバーセキュリティCoEセンター長 内山純一郎。AIエージェントが人間の指示を待たずに判断し、実行し、社会を動かし始めていきます。この転換点が、インフラに前例のない問いを突きつけています。「接続されたすべては、誰が、どのように守るのか」という問いです。
オブザーバビリティを簡単に実現:OpenTelemetry eBPF Instrumentationが開発者にとって画期的である理由
オブザーバビリティ
3 分程度

オブザーバビリティを簡単に実現:OpenTelemetry eBPF Instrumentationが開発者にとって画期的である理由

OpenTelemetry CollectorのSplunkディストリビューション向けのOpenTelemetry eBPF Instrumentation (OBI)についてご紹介します。アプリケーションのパフォーマンスを「ゼロコード」で即座に可視化できます。

セキュリティ

Splunk、Forrester Wave™の2025年第2四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出
セキュリティ
2 分程度

Splunk、Forrester Wave™の2025年第2四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出

Splunkは、Forrester Waveの2025年第2四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出されました。
アイデンティティ/アクセス管理とは?
セキュリティ
11 分程度

アイデンティティ/アクセス管理とは?

アイデンティティをどのように管理していますか?アクセス管理はどうでしょうか?これらは今日、あらゆる企業や組織にとって関心の高い問題ですが、幸いにも明確な解決策が存在します。
Splunk Search APIを使ってセキュリティ調査過程を残す
セキュリティ
6 分程度

Splunk Search APIを使ってセキュリティ調査過程を残す

DFIR (Digital Forensics and Incident Response)を生業としている身として、ログ分析にSplunkを使わない日はありません。Search APIを使った調査過程の記録方法についてご説明します。
SOAR:セキュリティとIT運用を変革
セキュリティ
3 分程度

SOAR:セキュリティとIT運用を変革

インテリジェントなオーケストレーションと自動化によって組織全体でワークフローを合理化し、効率を向上させる方法について解説します。
侵害の痕跡(IoC):入門ガイド
セキュリティ
12 分程度

侵害の痕跡(IoC):入門ガイド

この記事では、侵害の痕跡とその種類や、脅威インテリジェンスチームにとってのその重要性について詳しく解説します。
内部不正とは?後回しになりがちな要因から対策のポイントまで
セキュリティ
6 分程度

内部不正とは?後回しになりがちな要因から対策のポイントまで

企業にとって大きなリスクとされる内部不正は対策の難しさから後回しとなりがちなのも現状です。本記事では、なぜ内部不正の対策は難しいのか、具体的に、どのようなリスクがあるのか、を解説するとともに、実際の事例や効果的な対策のポイントなどについて詳しく解説します。
CSIRT(シーサート)とは?その役割や求められるスキルなどの最新動向を解説
セキュリティ
9 分程度

CSIRT(シーサート)とは?その役割や求められるスキルなどの最新動向を解説

サイバー攻撃などの脅威から自社を守るため、インシデント対応の専門組織である「CSIRT」の必要性が高まっています。なぜCSIRTが必要なのか、サイバーセキュリティを取り巻く現状から、CSIRTの役割やメンバーに求められるスキルまで、詳しく解説します。
ISPに対するインフォスティーラー(情報窃取)攻撃
セキュリティ
32 分程度

ISPに対するインフォスティーラー(情報窃取)攻撃

Splunk脅威調査チームは、攻撃者が検出を回避するために、乗っ取ったアカウントが残すアーティファクト以外の痕跡を残さず、最小限の操作で侵入を行っていることを確認しました。
Splunkの『2025年のセキュリティの現状』で未来志向のSOCを考察
セキュリティ
5 分程度

Splunkの『2025年のセキュリティの現状』で未来志向のSOCを考察

Splunkの『2025年セキュリティの現状:強力でスマートな未来志向のSOCを構築』では、セキュリティリーダーが考える今後の展望、期待、現在の課題が明らかになりました。

オブザーバビリティ

合成テストのサンプル:ユーザーフローテスト、APIの検証、カスタムメトリクス、ログ収集、その他
オブザーバビリティ
6 分程度

合成テストのサンプル:ユーザーフローテスト、APIの検証、カスタムメトリクス、ログ収集、その他

GitHubで利用できるようになったSplunk Syntheticsのサンプルライブラリの紹介です。一般的なフローやコンセプトを効果的な合成テストに活用する方法が学べます。
Splunk、ガートナー社による2025年オブザーバビリティプラットフォーム部門のマジック・クアドラントでリーダーの1社と評価
オブザーバビリティ
4 分程度

Splunk、ガートナー社による2025年オブザーバビリティプラットフォーム部門のマジック・クアドラントでリーダーの1社と評価

Splunkは、ガートナー社による2025年オブザーバビリティプラットフォーム部門のマジック・クアドラントで、3回連続でリーダーの1社として評価されました。
外形監視とは?
オブザーバビリティ
13 分程度

外形監視とは?

外形監視の目標は、組織が運用するWebサイトでユーザーが実際にどのような体験をしているかを理解することです。こちらのブログ記事では、外形監視がもたらすさまざまなメリットについて詳しくご説明します。
誰が、いつ、何をリリースしたか? アプリリリースに自信を持って臨むためのオブザーバビリティとは
オブザーバビリティ
8 分程度

誰が、いつ、何をリリースしたか? アプリリリースに自信を持って臨むためのオブザーバビリティとは

本記事では、Splunk Observability Cloudを活用して、アプリケーションのリリースをシステムの観測データと紐付け、問題発生時に素早く原因を特定し、必要に応じてロールバックまで行う一連の仕組みを紹介します。リリースに自信を持ち、迅速な調査と復旧を実現するためのヒントが詰まった内容です。
KubeCon 2025、ロンドン:会場はOpenTelemetryの話題で持ちきり、Splunkは大胆な歩みを見せる
オブザーバビリティ
3 分程度

KubeCon 2025、ロンドン:会場はOpenTelemetryの話題で持ちきり、Splunkは大胆な歩みを見せる

このブログでは、ロンドンで開催されたKubeCon 2025を振り返り、OpenTelemetryが注目されている理由を解説します。
オブザーバビリティコスト:より効率的なデータ管理のためのヒント
オブザーバビリティ
6 分程度

オブザーバビリティコスト:より効率的なデータ管理のためのヒント

OpenTelemetryとSplunkの高度なツールを活用して、ノイズの山から価値あるデータだけを選り分け、オブザーバビリティプラクティスを効率化するためのヒントを紹介します。
オブザーバビリティの実現にログデータが重要な理由
オブザーバビリティ
9 分程度

オブザーバビリティの実現にログデータが重要な理由

従来の監視アプローチでは、最新のデジタルプラットフォームに対応できず、ログに含まれる豊富なインサイトを取りこぼしてしまいます。OpenTelemetryを導入してオブザーバビリティを実現すれば、メトリクス、トレース、ログの3種類のテレメトリを収集および分析して、最新のプラットフォームを適切に管理できます。
ユーザー受け入れテスト(UAT):定義、種類、ベストプラクティス
オブザーバビリティ
7 分程度

ユーザー受け入れテスト(UAT):定義、種類、ベストプラクティス

ユーザー受け入れテスト(UAT)は、新しい機能や製品の開発の最終段階として重要なプロセスです。この記事では、UATを実行する目的と方法についてご説明します。
LLMアプリケーションのオブザーバビリティ
オブザーバビリティ
5 分程度

LLMアプリケーションのオブザーバビリティ

LLMアプリケーションや企業にとって競争力を高めるために今や必須である一方、安全性、安定性の確保についてもこれまでのアプリと同様に重要です。この記事ではSplunkでどのような対応が可能かをお伝えします。