Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
AI
5分程度
マシンデータの無限の可能性:なぜ現代企業には新たなデータアーキテクチャが必要なのか
ひとつになったSplunkとシスコは、「データグラビティ(データの重力)」問題を解決する独自の優位性を備えています。
AI
8分程度
フロンティアAI時代の脆弱性ハンドリング:Exploit生成の加速と、防御側が「Detection as Code」で勝つ
AIが変えつつある「脆弱性公開後」のタイムライン、CVE(共通脆弱性識別子)では2023年末頃から競合防止と差分アップデート追跡が容易にできる仕組みに変更されています。まさに今日のフロンティアAIを見越した仕組み。Exploit生成の加速と、防御側が「Detection as Code」で勝つ仕組みについて。
Tips
8 分程度
Splunk Forwarderのファイル監視を理解する: fishbucketとCRCの基本
Forwarderのファイル監視で「ログが取り込まれない」「重複する」「想定と異なるsourceで取り込まれる」といった問題を調査する際には、fishbucketとCRCが重要な手がかりになります。今回は、Forwarderのファイル監視を理解するうえで知っておきたいfishbucket、CRC、crcSalt、initCrcLengthの基本と、トラブルシュート時の確認点をご紹介します。
AI
5分程度
AgenticOpsへの第一歩:Cisco Cloud ControlとAI Canvasの導入準備
Cisco Cloud ControlとAI Canvasのリリースにより、シスコとSplunk製品の管理者は、Splunk製品も含めたID設定を一元管理できるようになります。
プラットフォーム
4 分程度
Splunk AI Assistant 2.0:新しいエージェント型チームメイトのご紹介
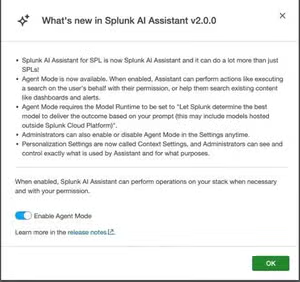
Splunk AI Assistantの最新リリースについてご紹介します。エージェント機能がさらに強化され、チームの作業を効率化し、負担を軽減します。
オブザーバビリティ
3分程度
無料でオブザーバビリティを試す:Splunk Observability Cloud Free Edition
Observability Cloud Free Editionを実際に試してみました。トレースなどのテレメトリーデータをO11y Cloudへ送って可視化するまでを行います。
Splunk Life
8 分程度
【Splunkトーク Vol.1】「売る」ではなく「解決する」。セールスリーダーたちが語るバリューセリング
Splunkの第一線で活躍し、最近マネジメント職へ昇進した3名のセールスリーダーが、営業にまつわる本音を語り合います。Splunkのように幅広く使えるソリューションを売るとき、「機能がすごい」と説明するだけでは、なかなかお客様の心には響きません。Splunkの営業に求められることとは何でしょうか。
プラットフォーム
6 分程度
Dashboard Studio:Splunk 10.4の新機能
Splunk 10.4では、Dashboard Studio向けに新しいカスタムビジュアライゼーションフレームワーク、トークンマネージャー、ネットワークグラフ、および強化された管理者制御機能が導入されます。
CIO
5 分程度
サービス運用におけるAIイノベーションと管理のバランス
サービス運用におけるAI導入のメリットとリスクをご紹介します。価値を最大化し、データプライバシーを管理し、チームを強化して顧客サービスを向上させるためのベストプラクティスをご覧ください。
戻る
1
...
5
6
7
8
...
99
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
10 分程度
サプライチェーン攻撃の仕組み:定義、種類、セキュリティ対策と予防措置
サプライチェーン攻撃は信頼されているサードパーティやベンダーを悪用して、アクセス権を取得し、サプライチェーンを侵害します。詳細をお確かめください。
セキュリティ
22 分程度
そのクリックちょっと待って:偽CAPTCHA攻撃の正体を暴く
クリップボードの乗っ取りによってマルウェアが配信される手口、およびClickGrabやPasteEaterなどのツールを堅牢な防御戦略の構築に活用する方法について紹介します。
セキュリティ
6 分程度
Splunk Enterprise Security:すべてのSOCアナリストを支援する製品
Splunk Enterprise Security (ES) 8.2の革新的なアップデートについて発表します。Splunk Enterprise Security 8.2は、AIを活用したSecOpsプラットフォームです。脅威の検出、調査、対応(TDIR)をシームレスなエクスペリエンスへと一体化し、加速するように設計されています。
セキュリティ
5 分程度
セキュリティチームがSplunk Enterprise Securityを選ぶ理由:セキュリティ運用を変革する3つの重要なメリット
Splunk Enterprise Securityがどのようにして、包括的な可視化、コンテキストに基づく脅威検出、効率的な運用を実現して、セキュリティ運用に変革をもたらすかをご説明します。この先進的なSIEMソリューションを使ってセキュリティ管理を強化し、脅威への対応を改善したPeerSpotユーザーの声もご紹介します。
セキュリティ
7 分程度
Federated Analytics:あらゆる場所にあるデータを分析してセキュリティをすばやく包括的に可視化
Splunk Cloud PlatformとSplunk Enterprise Securityのプレミアムアドオン機能としてFederated Analyticsの一般提供が開始されました。IT運用やセキュリティの課題の解決方法をご紹介します。
セキュリティ
5 分程度
ログで基盤を整える:Splunk Asset and Risk Intelligenceによる統合とイノベーション
ワークフローを効率化し、組織のセキュリティ態勢に関する包括的なインサイトを取得して脅威に先手を打つ方法について解説します。
セキュリティ
3 分程度
ログで基盤を整える:ログデータ、ビッグデータ、Splunk Asset and Risk Intelligence
Splunk Asset and Risk Intelligence (ARI)を使ってログデータから実用的なインサイトを引き出す方法をご紹介します。資産検出の自動化やリスクおよびコンプライアンスの管理を、リアルタイムの可視化、脆弱性の追跡、プロアクティブな脅威の緩和によって実現し、セキュリティ態勢を強化できます。
セキュリティ
5 分程度
ログで基盤を整える:ログの重要性を理解する
ログデータがどのようにインサイトを提供し、セキュリティと効率を向上させ、意思決定においてビッグデータと同等の価値をもたらすかについて解説します。
セキュリティ
3 分程度
ログで基盤を整える:Splunk Asset and Risk Intelligenceで脆弱性を漏れなく検出
Splunk Asset and Risk Intelligence (ARI)は、隠れた脆弱性を見つけ出し、重大度に基づいて脅威の優先順位を判断して、セキュリティを強化します。また、動的なリスクスコアにより、プロアクティブなリスク緩和とコンプライアンス対応を実現します。
戻る
1
...
5
6
7
8
...
24
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
5 分程度
Splunk Observability Cloud AI Assistant 再入門 - 4つの基本ユースケース
Splunk Observability Cloudでは、LLMを利用してオブザーバビリティデータを分析し、ユーザーにインサイトを提供するチャットボット機能であるAI Assistantを日本リージョンでも一般提供しています。AI Assistantの機能や動作について、再入門のための情報を提供します。
オブザーバビリティ
7 分程度
新たなAI技術とインテグレーションによるコンテキスト認識型ネットワークオブザーバビリティの実現
Splunkの新たなAI技術とインテグレーションにより、コンテキスト認識型のネットワークオブザーバビリティを実現しましょう。
オブザーバビリティ
3 分程度
環境に応じたインストルメンテーション:Splunk AppDynamicsの複合エージェントのご紹介
今回のAppDynamicsエージェントのアップデートでは、AppDynamicsまたはObservability Cloudでテレメトリデータを収集するための共通のエージェントが提供されます。
オブザーバビリティ
6 分程度
クラウドネイティブ/ハイブリッドアプリケーションとビジネストランザクションをObservability Cloud APMで監視
クラウドネイティブアプリケーションのAPMを強化し、ハイブリッド環境のサポートを拡張するSplunk Observability Cloudの新機能をご紹介します。
オブザーバビリティ
4 分程度
Event iQのご紹介:Splunk IT Service Intelligence (ITSI)のイベントの相関付けをもっとスマートに
Splunk IT Service Intelligence (ITSI)のEvent iQでAIを活用し、アラートに埋もれてしまうことなく、常に先回りしてインシデントに対応できる体制を整えることができます。
オブザーバビリティ
20 分程度
.conf25でのSplunk Observabilityに関する発表のまとめ
.conf25でSplunkは、AI時代のデジタルレジリエンスを再定義して、ビジネスクリティカルな問題の検出と調査にさらなる効率化をもたらす数々の新機能を発表しました。
オブザーバビリティ
14 分程度
階層型オブザーバビリティ:オブザーバビリティ機能を優先度に沿って成熟させる方法
階層型オブザーバビリティを実践することで、特に重要なアプリケーションに対して適切なレベルで監視を行い、アラートを生成して、迅速に対応できます。この記事で詳しく説明します。
オブザーバビリティ
4 分程度
レースデータの分析:Cisco LiveでSplunkとMcLaren社がデータを活用したドライバー体験を提供
Splunkは、名高いザントフォールト・サーキットでのスリル満点のレース体験を通じて、Cisco Liveの参加者にMcLaren社とのパートナーシップを体感する機会を提供しました。
オブザーバビリティ
4 分程度
Splunk Observabilityの最新のスマートAIとインテグレーションによって問題解決を迅速化
ハイブリッドやマルチクラウド環境での複雑なITシステム管理も、SplunkとCiscoの連携で安心。AIを活用した異常検知・トラブルシューティング機能で迅速な問題解決と高い可視性を実現し、競合他社に差をつけることができます。
戻る
1
...
5
6
7
8
...
17
次へ
/ja_jp/blog/fragments/subscribe-footer