Splunk Attack AnalyzerでのCisco Talosの脅威インテリジェンスの一般提供を開始
Security Neal Iyer.conf24ではエキサイティングなニュースがいくつも発表されたため、その中から最も興味を惹かれたものを1つだけ選ぶのは難しいと思いますが、Splunkのセキュリティ製品にCisco Talosの脅威インテリジェンスが統合されるというニュースは、おそらくランキングの上位に入るでしょう。
そしてついに、Splunk Attack Analyzerを利用する世界中のすべてのお客様に、Cisco Talosの脅威インテリジェンスの一般提供が開始されました。
Splunk Attack Analyzerの概要
Splunk Attack Analyzerは、マルウェアによる脅威やクレデンシャルフィッシングが疑われる不審な挙動(QRコードが記載された電子メール、脅威の恐れがあるキャプチャ、正規の企業になりすました偽装ドキュメントなど)を自動で分析するソリューションです。その独自の機能によって、セキュリティアナリストは次のことが可能になります。
- 複雑な攻撃チェーンの追跡と分析:攻撃チェーンを可視化し、セキュリティアナリストの手作業を削減できます。
- 詳細なフォレンジックの確認:レポート作成時に脅威アーティファクトの特定時点のアーカイブやスクリーンショットを表示するなど、攻撃の技術的な詳細を確認できます。
- Splunk SOARとの直接統合:脅威分析のワークフローをエンドツーエンドで完全に自動化できます。
- 悪質なコンテンツの実行:Splunk Attack Analyzerの内部に独立した環境をシームレスに構築し、アナリストや組織のセキュリティを確保しながら、悪質なコンテンツ、URL、ファイルにアクセスできます。
- 脅威ハンティング能力の強化:フィッシングやマルウェアの検出にすぐに使える機能を利用して、脅威が疑われる挙動を効率的に調査できます。
その結果、アクティブな脅威を詳細に把握し、アラートの削減、検出効率の向上、調査と判断の迅速化を実現して問題をすばやく解決し、セキュリティアナリストの負担を軽減できます。その一例として、Splunk Attack Analyzerを使用するSouthern Farm Bureau Life Insurance Company社は、以下の成果を達成しました。
- ファイルのスキャン時間を70%短縮
- 6カ月で誤検知が26%からほぼゼロに減少
- 分析のみで約20分かかっていたところが、分析からオーケストレーション、対応までを約5分に短縮
Splunk Attack AnalyzerとCisco Talosの統合
Cisco Talosは、世界トップレベルの研究者、アナリスト、エンジニアで構成された、信頼と実績を誇る脅威インテリジェンス調査チームです。1日あたり約8,000億件のセキュリティイベントを監視し、1分あたり2,000件以上の新しいマルウェアサンプルを分析し、1秒あたり約2,000のドメインをブロックして、脅威の状況を比類のないレベルで可視化しています。
Cisco Talosが提供するインテリジェンスをSplunk Attack Analyzerに統合することで、エフェメラルな性質(揮発性)を持つ脅威や、Splunk Attack Analyzerでの分析前に解消された脅威など、これまで対象にならなかった脅威も検出できます。また、シスコの豊富な脅威インテリジェンスを活用し、攻撃チェーンで検出されたURLにレピュテーション調査の結果を補足することもできます。Splunk Attack Analyzerで分析された各URLには、Cisco Talosによる脅威レベルと脅威カテゴリも割り当てられます。
今後、Splunk Attack Analyzerを使用する世界中のお客様がこれらの機能を利用できるようになります。脅威検出を強化するために追加の設定は必要ありません。
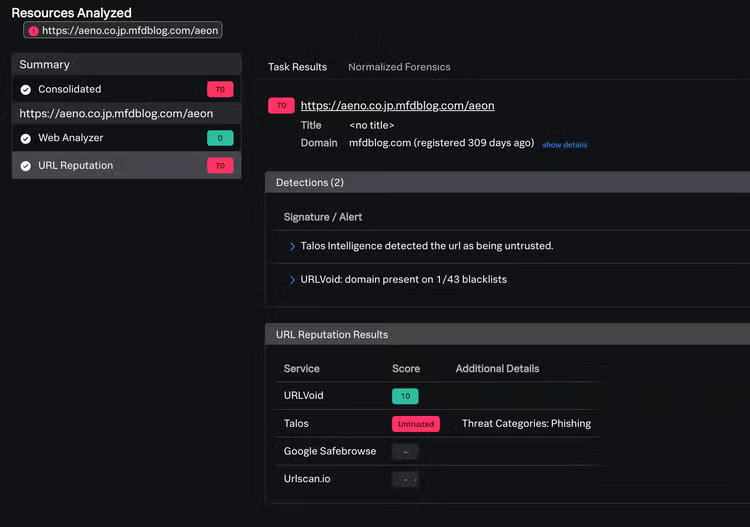
.conf24での発表後、数社のお客様からこの統合を歓迎するお声をいただきました。「Splunk Attack AnalyzerにCisco Talosの脅威インテリジェンスが統合されることで、さらに詳細な分析が可能になることを大いに期待しています。今後、自動化アクションをさらに強化して、Splunkとシスコの価値を最大限に引き出すことができるでしょう」と、SplunkのAdvanced ResponseシニアマネージャーであるTony Iacobelliは評価しています。
Splunk Attack Analyzerの詳細
脅威分析を自動化しましょう。Splunkならそれが可能です。詳しくは、Splunk Attack AnalyzerのWebページをご覧いただくか、担当のアカウントマネージャーにお問い合わせください。
関連記事

暗号化の基本:基本原則、代表的な種類、ユースケース、アルゴリズム
Windowsの高度な監査ポリシーに対するデータドリブンのアプローチ:有効にすべきポリシーとその理由
