Splunk Add-On for OT Securityのご紹介

Security Ed Albanese
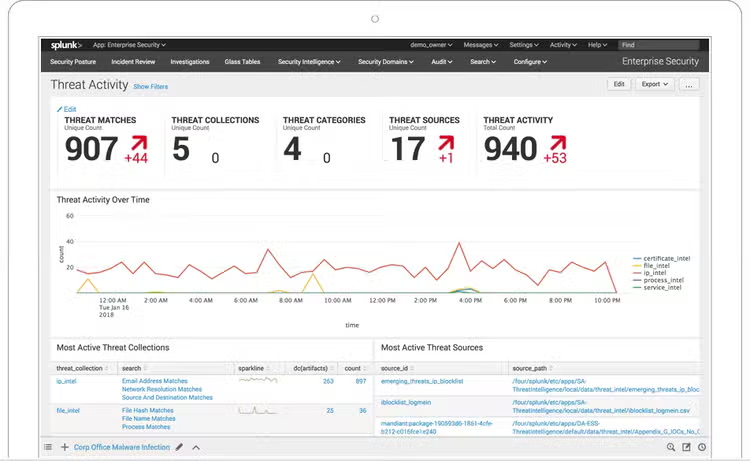
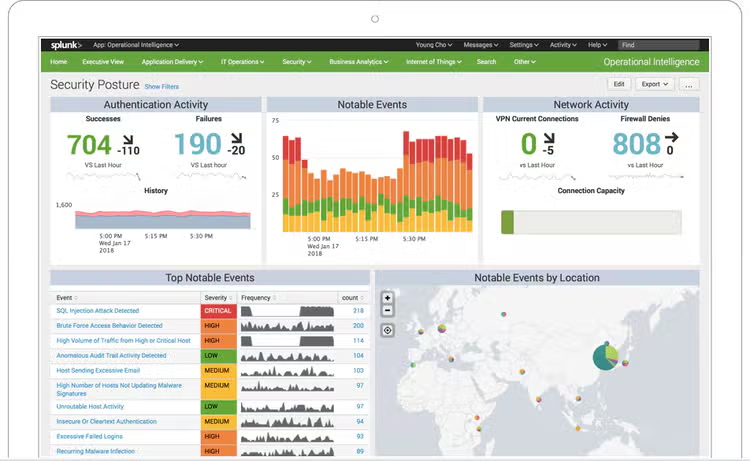
ITとOTの境界は曖昧になりつつあります。ITシステムとOTシステムの統合が進む一方で、デバイスやアプリケーション、実際の現場やネットワークのセキュリティを確保することが難しくなり、その重要性が増しています。セキュリティ担当者の間では、リスクへの備えも可視化もできていない現状への不安が広がりつつあります。SiemensおよびPonemon Instituteによる報告では、OT環境を持つ企業の従業員1,700人以上を対象に調査を行ったところ、サイバー脅威によるリスクはIT環境よりもOT環境の方が高いとの結論が示されました。同調査でサイバー攻撃への自社の対応力が高いと評価したのはわずか42%、情報漏えいの抑止力が高いと評価したのはわずか31%でした。
OT管理画面
いくつもの要因がOTのセキュリティリスクを高めています。OTを稼働させている多くの企業が、これまでセキュリティを確保するために頼りにしてきた「エアギャップ」はなくなりつつあります。Purdueモデルのあらゆるレベルのデバイスが有線、Wi-Fi、モバイル通信などのさまざまな通信技術で企業のITネットワークに日常的に接続されるようになり、脆弱性が急速に高まっています。SANS Instituteの2018年の調査によると、製造ゾーンのデバイス(Purdueレベル0、1、2および3)の37%がエンタープライズネットワークに接続されていました。さらに、かつては完全に機械で動作していた設備のデジタル化が進み、脅威の攻撃対象が広がるとともに、監視体制やサイバー防御を導入した当初よりもはるかに高度な攻撃を受ける可能性が出てきています。一般的なオペレーティングシステム(Windows、Linux、Android、VxWorks)を基盤とする資産は、ITデバイスと同様の攻撃を受けやすい状態にあります。

Splunkは、お客様とともにこの課題に長年取り組んできました。そしてこのたび、OT環境のセキュリティ体制を強化する新機能、Splunk Add-On for OT Securityがラインナップに加わりました。オフィス(IT)環境と現場(OT)の両方にわたって資産、ネットワーク、設備を運用する企業は、Splunk Add-On for OT Securityを使用することで、Splunk® Enterprise Securityの活用範囲を広げ、脅威の検出やインシデントの調査、対応力を強化できます。脅威や攻撃の監視から、コンプライアンス、インシデント調査、フォレンジック、インシデント対応までをカバーするSplunkのデータプラットフォームの機能が、このアドオンによって、現在の製造業、エネルギー産業、行政・公共機関に見られる幅広い資産やトポロジー(メールサーバーからPLCまで)に拡張されます。

Splunk Add-On for OT Securityとは
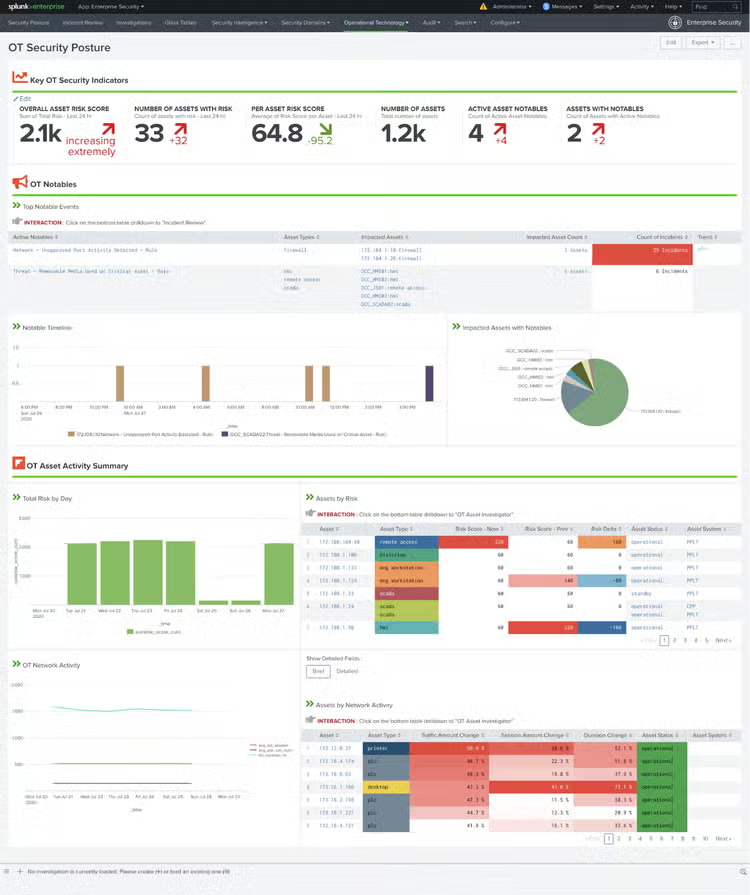
Splunk Add-On for OT Securityは、導入済みのSplunk Enterprise Securityフレームワークを拡張して、OT環境のセキュリティの可視性を高めます。このアドオンは、主に次の3つの機能を備えています。
Splunk Add-On for OT Security
  1. OT資産の取り込み機能と監視機能を強化
  2. OTの脆弱性管理を改善(たとえば、MITRE ICS Attackを定義に従って適用)
  3. NERC CIPへのコンプライアンスと監査をサポートするインターフェイスとレポート

これらの機能を持つ新しいアドオンは、SplunkBaseで入手できます。また、SplunkBaseには、インストール方法を詳しく説明したドキュメント、関連するテクノロジーアドオン、リファレンスアーキテクチャや、OTセキュリティの監視強化に役立つナレッジオブジェクトもあります。たとえば、新規/更新のサーチ、ダッシュボードやパネル、レポート、KSI、ルックアップとSplunk Enterprise Securityフレームワークの拡張機能などを利用できます。

Splunk Add-On for OT Securityは、インベントリ検出/管理システム、ネットワーク監視/異常検知ソリューション、エンドポイント監視/パッチ管理ツールなどの、業界をリードするOTセキュリティテクノロジーとより高度に統合されます。Splunkは、Armis、Forescout、Langner、Nozomiをはじめとする業界トップのOTセキュリティベンダーと緊密に連携して、高い価値をもたらすデータアクセスと可視性を実現しています。

Splunk Add-On for OT Securityについて詳しくは、Splunkのホワイトペーパー、『Protecting Operational Technology With Splunk (OTをSplunkで保護)』をダウンロードしてご覧ください。また、AppはSplunkbaseからダウンロードできます。Appについては、担当のSplunkアカウントチーム、またはOTセキュリティエキスパート(OTsecurity@splunk.com)に直接お問い合わせいただくこともできます。

このブログはこちらの英語ブログの翻訳、矢崎 誠二によるレビューです。

関連記事
実践編:Splunkで実現するランサムウェア攻撃対策 ― 可視化から自動対応まで
セキュリティ
5 分程度

実践編:Splunkで実現するランサムウェア攻撃対策 ― 可視化から自動対応まで

ランサムウェア攻撃のスピードに対抗するには検知(MTTD)と対応(MTTR)の速度を上げ、データ窃取を防ぐという「守るべき資産の可視化」が不可欠。この課題を解決する「可視化」「検知」「対応」「改善」のサイクルと、Splunkのセキュリティ製品群でどう実現するかを紹介します。
Splunk×LanScope Catによるテレワークでの労務状況の可視化
セキュリティ
3 分程度

Splunk×LanScope Catによるテレワークでの労務状況の可視化

新型コロナウィルスの影響で、急遽テレワークを実施した企業様も多いのではないでしょうか。MOTEXでも順次テレワークを開始し、現在では98%とほぼすべての社員が自宅で業務を実施しています。今回はテレワークの課題解決に向けて労務状況可視化に特化したレポート作成に取り組みました。
高度化するランサムウェア攻撃:AI悪用含む最新動向と対策
セキュリティ
13 分程度

高度化するランサムウェア攻撃:AI悪用含む最新動向と対策

組織にとって重大な脅威の1つとなっているのがランサムウェア攻撃です。その手口は高度化を続け、三重脅迫や恐喝型マルウェア(Extortionware)、さらには生成AIの悪用といった新たな手法も確認されています。本記事では、ランサムウェア攻撃の最新動向から攻撃の流れ、対策までを詳しく解説します。