Boss of the SOC v4を使って社内CTFをやってみた
Security 横田 聡Boss of the SOC?
はじめて聞いた方もいると思いますので簡単にご紹介します。
- セキュリティのBlue Team(防御側)を想定したクイズ形式のCTFイベントです
- 問題を解く際にSplunkを使ったセキュリティインシデント調査を行います
- 毎年アメリカで開催されるSplunk .conf内でCTFイベントをBoss of the SOC(通称BOTS)と呼びます
BOSS OF THE SOC v4
- SE全体でセキュリティドメインの知識を養う
- 完全リモートのVirtual BOTSのドライランで検討課題を洗い出す
という目的の元、半日かけて実際にCTFをやってみました。
オープニングを全員でスタートします
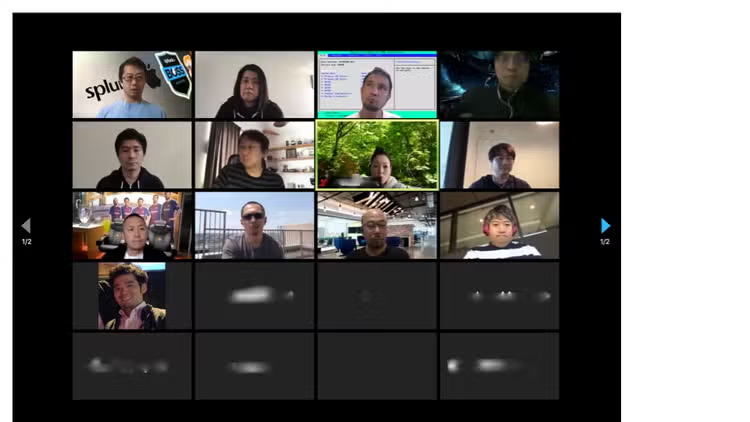
CTFに利用したコンテンツは、昨年Splunk .confで披露されたばかりのBoss of the SOC v4です。v4では新たにICSセキュリティ(ビール工場)のシナリオが出てきていました。そして昨年(2019年)に日本で開催したMEGA BOTSの際にも利用したEnterprise Security、UBA、SOARの御三家ももちろん利用しています。
各チーム内で誰がどのシナリオの問題を解くか分担したり、分からない問題があったら協力しながら解いて、全チーム疲れながらも楽しんでCTFイベントをやりきりました!
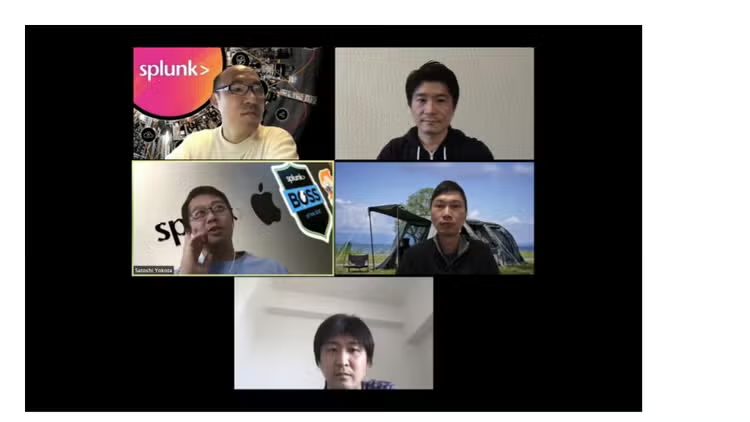
チームに別れてZoomとSlackを使いながらコミュニケーション
実は過去のBOTSコンテンツは誰でも自由に利用できます!
自己学習または社内CTFにBOTSコンテンツを使いたいと思った方は以下ご参考ください。
BOTSデータの使い方ガイドの日本語記事
-
過去のBOTSデータはgithub上で共有されています。
以上で自己学習のための環境は準備できます。更に社内CTF実現のためにBOTSのスコアサーバまで利用したい場合はこちらのAppダウンロードサイトにて登録の上、ご利用ください。
今年は日本のお客様向けに完全リモート開催を想定したVirtual BOTSを企画していますので乞うご期待ください!!
追記:
Splunk Boss of the SOC v6 Japanを開催することが決定いたしました!
BOTSv6 Japanは、SOCのセキュリティアナリストの方々を対象に、Splunkがご提供するワークショップです。現場の方々のスキル習得・熟練度の確認のために、現実に近い環境で、セキュリティハンティングを体験いただけます。当ワークショップはCapture The Flag(CTF)形式を採用しており、複数人によるチームで対抗するコンペティションとなります。
上位入賞チームには景品もご用意致します。
是非奮ってご参加いただけますようお願い申し上げます。
■ 2022年10月7日(金)開催 BOTSv6 Japan お申し込みはこちら
関連記事
クラウドアカウント乗っ取りの検出:脅威調査リリース(2022年10月)
サイバーセキュリティにおける内部脅威