Splunkブログ

特集記事

最新のブログ記事

Splunk Attack Range v4.0のご紹介
セキュリティ
4 分程度

Splunk Attack Range v4.0のご紹介

Splunk Attack Range v4.0は、セキュリティチームによる検出ルールの開発と攻撃のエミュレーションを強力に支援します。
Splunk:セキュリティとオブザーバビリティを統合してアプリケーションを保護
オブザーバビリティ
5 分程度

Splunk:セキュリティとオブザーバビリティを統合してアプリケーションを保護

アプリケーションのセキュリティとオブザーバビリティをSplunkによって統合することで、攻撃のリアルタイム検出、脆弱性の優先順位付け、脅威への迅速な対応を実現できます。
Splunk SPLからSPL2へのコンバーターのご紹介
プラットフォーム
5 分程度

Splunk SPLからSPL2へのコンバーターのご紹介

Splunk SPLからSPL2へのコンバーターが、Splunk Data ManagementのEdge ProcessorとIngest Processorで利用可能になりました。このコンバーターを使えば、パイプラインにSPLをコピー&ペーストするか手入力するだけで、SPL2に自動的に変換されます。
見えざる損失を阻止する:政府が固定資産税詐欺に対処する方法
業種・業界
5 分程度

見えざる損失を阻止する:政府が固定資産税詐欺に対処する方法

行政機関がSplunkのデータ分析プラットフォームを使用して、どのように事前予防型の検知と防止を実現し、必須サービスを保護できるかをご確認ください。
Splunkがガートナー社マジック・クアドラントのSIEM部門でリーダーの1社に選出、実行能力で最高位の評価
セキュリティ
5 分程度

Splunkがガートナー社マジック・クアドラントのSIEM部門でリーダーの1社に選出、実行能力で最高位の評価

Splunkがガートナー社による2025年のマジック・クアドラントSIEM(セキュリティ情報/イベント管理)部門で、またもやリーダーの1社に選出されました。11回連続の快挙です。
SFの夢物語だった自己管理機能が現実に:自律型ネットワークの時代
業種・業界
5 分程度

SFの夢物語だった自己管理機能が現実に:自律型ネットワークの時代

自己修復システムによってサービスの中断をなくし、信頼性を向上できる自己修復型ネットワークの時代が到来しました。
クラウド接続ソリューション型Splunk AI Assistant for SPLのご紹介:GPU管理が不要なオンプレミスAI
AI
6 分程度

クラウド接続ソリューション型Splunk AI Assistant for SPLのご紹介:GPU管理が不要なオンプレミスAI

クラウド接続ソリューション型Splunk AI Assistant for SPL (SAIA)の一般提供が開始されました。これまでSplunk Cloud Platformのユーザーに限られていましたが、このリリースにより、Splunk Enterpriseのお客様にも、その画期的なAI機能の利用が拡大されました。
Splunk Observability CloudのAI Assistantの構築
AI
15 分程度

Splunk Observability CloudのAI Assistantの構築

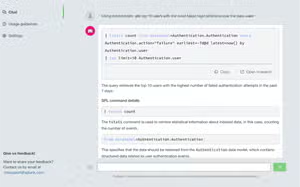
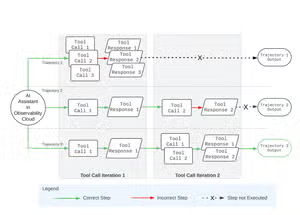
Splunk Observability CloudでAI Assistantを活用して、自然言語でオブザーバビリティデータを操作し、ワークフローを作成します。
セルフサービス型オブザーバビリティ:セルフサービスを通じてオブザーバビリティツールの活用を促進する方法
オブザーバビリティ
10 分程度

セルフサービス型オブザーバビリティ:セルフサービスを通じてオブザーバビリティツールの活用を促進する方法

セルフサービス型オブザーバビリティがオブザーバビリティツールの活用を組織全体に拡大するための唯一の持続可能なモデルである理由と、セルフサービス型オブザーバビリティを効果的で持続可能、かつ影響力のあるものにするためのポイントをご紹介します。

セキュリティ

Supernovaマルウェアを検出: SolarWindsの続き
セキュリティ
11 分程度

Supernovaマルウェアを検出: SolarWindsの続き

SolarWindsはSunburstとSupernovaの両方を含む初のセキュリティアドバイザリを発表しました。Supernovaとは?できる対策とは?自社の環境でSupernovaをどう検出するか?
Splunk SOARでセキュリティ運用の自動化はじめました
セキュリティ
2 分程度

Splunk SOARでセキュリティ運用の自動化はじめました

今年に入ってSplunk JapanではSplunk SOAR Hands-Onを数回開催し、沢山のセキュリティ運用担当のお客様にご参加いただきました。その中で頂いたご意見として「自分達でplaybookを準備できるようになるまでに色々な具体例を紹介してほしい」がありました。本Blogにてご紹介していきたいと思います。
完全リモート参加型のVirtual CTF (BOTSv2)をやりました!
セキュリティ
2 分程度

完全リモート参加型のVirtual CTF (BOTSv2)をやりました!

今回の完全リモート参加型のVirtual CTF (BOTSv2)の参加者数は103名(35チーム)と沢山の方に参加いただきました。Splunkを使ったセキュリティログ分析をこれから取り組もうとご検討中のお客様を対象にしたトレーニングも兼ねたイベントの様子をお伝えします。
Boss of the SOC v4を使って社内CTFをやってみた
セキュリティ
2 分程度

Boss of the SOC v4を使って社内CTFをやってみた

「Boss of the SOC?」はじめて聞いた方もいると思いますが、セキュリティのBlue Team(防御側)を想定したクイズ形式のCTFイベントです。日本SE全員で社内CTFのドライラン(完全リモート)を実施しました。自己学習または社内CTFにBOTSコンテンツを使いたい方への参考情報をご覧ください。
Splunk×LanScope Catによるテレワークでの労務状況の可視化
セキュリティ
3 分程度

Splunk×LanScope Catによるテレワークでの労務状況の可視化

新型コロナウィルスの影響で、急遽テレワークを実施した企業様も多いのではないでしょうか。MOTEXでも順次テレワークを開始し、現在では98%とほぼすべての社員が自宅で業務を実施しています。今回はテレワークの課題解決に向けて労務状況可視化に特化したレポート作成に取り組みました。
テレワークにおけるセキュリティ課題とその対策方法
セキュリティ
7 分程度

テレワークにおけるセキュリティ課題とその対策方法

テレワークにあたり、社員の方の在宅勤務状況の管理、テレワークの条件設定、ネットワークの整備などどのような対策を取っていますでしょうか。テレワークにおけるセキュリティ課題とその対策方法についていくつかご紹介したいと思います。
リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」
セキュリティ
3 分程度

リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」

昨今のリモートワークの急増により、Microsoft社のOffice 365やTeamsなどの監視対策も課題になっています。リモートワーク環境の監視を容易に実現できるSplunkソリューションとして、「Microsoft 365 App for Splunk」をご紹介いたします。
ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。

オブザーバビリティ

Splunk Real User Monitoring (RUM)の一般提供を開始
オブザーバビリティ
8 分程度

Splunk Real User Monitoring (RUM)の一般提供を開始

一般提供が開始されたSplunk Real User Monitoring (RUM)は、オープンソースとOpenTelemetry標準を活用し、SREやオンコールエンジニアによる、顧客に影響する問題の迅速なトラブルシューティングとエンドユーザーエクスペリエンスの最適化をサポートします。
オブザーバビリティ:その真の意味
オブザーバビリティ
6 分程度

オブザーバビリティ:その真の意味

オブザーバビリティは、単にメトリクス、トレース、ログを指すものではありません。それは、データの収集と分析を通じてビジネスに関するあらゆる疑問の答えを明らかにしようとするマインドセットなのです。
Splunk APMのBusiness Workflowsを活用してビジネスKPIを改善する
オブザーバビリティ
7 分程度

Splunk APMのBusiness Workflowsを活用してビジネスKPIを改善する

Splunk APMのBusiness Workflowsを活用すれば、DevOpsチームはアプリケーションパフォーマンスをビジネスKPIと関連付け、重要なビジネスメトリクスをリアルタイムで可視化して、リーダーに明示できます。
Fastlyの障害から考えるオブザーバビリティの重要性
オブザーバビリティ
7 分程度

Fastlyの障害から考えるオブザーバビリティの重要性

このブログ記事では、先日発生したFastlyの障害に対する従来の監視テクノロジーでの対応を検証し、オブザーバビリティの実践にDigital Experience Monitoringを活用することがこの種の問題の検出と対応にいかに効果的であるかについて解説します。
オブザーバビリティの実現が必要な理由 環境の複雑化とビジネスの高速化
オブザーバビリティ
6 分程度

オブザーバビリティの実現が必要な理由 環境の複雑化とビジネスの高速化

コロナ禍により、多くの企業のシステム環境がクラウドネイティブのアーキテクチャを採用し、早いサイクルでサービスを開発し提供しています。複雑化し動的に変化するシステムでは、全体の状況把握が困難になり、障害への対応が遅れがちになります。今回は、こうした課題を解決するオブザーバビリティと、それを実現するSplunk Observability Cloudを紹介します。
アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。