Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
オブザーバビリティ
6 分程度
ネットワークとサービスのインテリジェンスが現代のインシデント対応戦略に欠かせない理由:パート2
現代のインシデント対応では、スピードだけでなくスマートさが重要になります。このシリーズのパート2では、ネットワークテレメトリがインシデント対応にどのように影響し、根本原因分析を加速させ、チーム全体でビジネスを意識した行動を促進するかについてご説明します。
AI
5 分程度
SplunkでローカルLLMのセキュリティを監視する方法(パートII)
Splunkを使用して、ローカル大規模言語モデル(LLM)のセキュリティを監視および保護する方法について説明します。
CISO
6 分程度
足かせとなっているのは、データ量ではなくデータグラビティ(重力)
データを蓄積するだけでなく、適切なデータを活用して、データグラビティを克服しましょう。デジタルレジリエンスを強化し、ハイブリッドクラウドを最適化して、AIを効果的に活用する方法をご紹介します。
経営陣
13 分程度
2026年のセキュリティ予測:エージェンティックAIがSOCの運用にもたらす変化
2026年のセキュリティ予測と、エージェンティックAIがSOCにもたらす変化についてご紹介します。
Tips
2 分程度
トラブルシューティングのヒント:Splunkナレッジベース(Knowledge Base)のご紹介
Splunkユーザーの皆様が日々の運用で直面する疑問や課題を、よりスムーズに解消するためのリソース「Splunkナレッジベース(Knowledge Base)」をご紹介します。
AI
2 分程度
Splunkを活用して生成AIアプリケーションからオブザーバビリティインサイトを獲得
Splunk Observability Cloudを活用して生成AIアプリケーションをインストルメンテーションし、オブザーバビリティの重要なインサイトを得る方法について説明します。
AI
4 分程度
未経験からLLMの達人へ:Splunkで独自のAIアシスタントを計画、設計、運用化する方法
このブログ記事では、Zeppelin社の事例を取り上げながら、SplunkのデータをLLMと連携させて活用する方法をご紹介します。同社は建設機械設備、電力システム、レンタル機器、プラントエンジニアリングの販売およびサービスを行う世界的なリーダー企業です。
お客様&コミュニティ
4 分程度
GOJAS Meetup-29 レポート
世界有数の登録数を誇る、Splunkの日本ユーザーグループ「GOJAS」。 第29回 Meetupイベントの開催レポートです。
セキュリティ
17 分程度
人間のためのAI:初級者向けフィールドガイド
この初級者向けフィールドガイドを読んで、AIの世界に飛び込みましょう。LLM、生成AI、エージェンティックAIの謎を解き明かし、その進化とサイバーセキュリティ領域での重要な用途を探ります。
戻る
1
...
19
20
21
22
...
99
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
6 分程度
Splunk脅威調査チームによるセキュリティコンテンツ
Splunk脅威調査チームがSplunkセキュリティコンテンツをどのように開発しているかをご紹介します。セキュリティインシデントが増加し、システムが複雑化している今日、検出エンジニアリングチームや脅威調査チームは、ESCU Appを使用することで潜在的な脅威の検出と対応を効率化できます。
セキュリティ
5 分程度
Splunkで脅威ハンティング:アクティブなハンターのためのハンズオンチュートリアル
Splunkを使った脅威ハンティングに興味がある方や、悪者を見つけ出すスキルに磨きをかけたい方のために、このブログ記事では、Splunkでハンティングをする場合に役立つ、エキスパートによる記事をご紹介します。
セキュリティ
16 分程度
脅威の連鎖を断ち切ろう:証明書サービスの悪用を防ぐ
世界中で確認されている、証明書を悪用する最新の攻撃の概要、証明書を入手するために使われるいくつかの手口、関連ログの収集方法、証明書を窃取する攻撃の緩和方法について説明します。
セキュリティ
4 分程度
Deep Learning in Security:BERTモデルを用いたテキストベースのフィッシングメール検知
本記事では、Splunk DSDLアプリに統合された大規模言語モデル(LLM)に基づいたフィッシングメール検知システムを紹介します。モデルの学習と評価、およびSplunk DSDLへの展開アプローチについても説明します。
セキュリティ
6 分程度
生成AIはサイバーセキュリティに何をもたらすのか:リスクとメリット
生成AIがサイバーセキュリティにもたらすリスクとメリットについて考察します。
セキュリティ
3 分程度
SECのサイバーセキュリティに関する新しい規則の概要と企業に求められる対応
米国証券取引委員会(SEC)は7月26日、サイバーセキュリティ「インシデント」の情報開示に関する新しい規則を採択しました。この規則は、すべての上場企業に適用されるため、これらの企業にとっては、規則の内容と企業が負う責任を理解しておくことが極めて重要です。
セキュリティ
1 分程度
SIEM/SOARを評価する、IDC Japan Vendor Spotlightがリリース!
IDC JapanのアナリストによるSIEM/SOARの評価レポート。他社を含めた市場概況の解説と、Splunkソリューションの評価と課題を分析しています。無料でお読みいただけます。境界防御から侵入前提でのセキュリティ対策へとシフトし、SIEMによる高度なデータ分析によるリアルタイムでの脅威の可視化と対応の自動化がサイバーレジリエンシー向上のための重要な要素。
セキュリティ
2 分程度
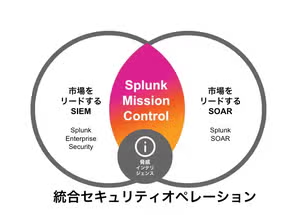
Mission Controlで何が変わる?
Mission Controlによって業界をリードするSIEMとSOARが統合されたオペレーションを体感できます。単にインシデントレビューからアクションを実行できるようになっただけに留まらず、ケースレビューを定型化し、効率よくこなすための統合セキュリティオペレーションへの入り口になっています。
セキュリティ
5 分程度
PEAK脅威ハンティングフレームワークのご紹介
脅威ハンティングに新たな視点をもたらし、3種類のハンティングアプローチを組み込んだ、PEAK脅威ハンティングフレームワークをご紹介します。
戻る
1
...
19
20
21
22
...
24
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
8 分程度
Splunk Real User Monitoring (RUM)の一般提供を開始
一般提供が開始されたSplunk Real User Monitoring (RUM)は、オープンソースとOpenTelemetry標準を活用し、SREやオンコールエンジニアによる、顧客に影響する問題の迅速なトラブルシューティングとエンドユーザーエクスペリエンスの最適化をサポートします。
オブザーバビリティ
6 分程度
オブザーバビリティ:その真の意味
オブザーバビリティは、単にメトリクス、トレース、ログを指すものではありません。それは、データの収集と分析を通じてビジネスに関するあらゆる疑問の答えを明らかにしようとするマインドセットなのです。
オブザーバビリティ
7 分程度
Splunk APMのBusiness Workflowsを活用してビジネスKPIを改善する
Splunk APMのBusiness Workflowsを活用すれば、DevOpsチームはアプリケーションパフォーマンスをビジネスKPIと関連付け、重要なビジネスメトリクスをリアルタイムで可視化して、リーダーに明示できます。
オブザーバビリティ
7 分程度
Fastlyの障害から考えるオブザーバビリティの重要性
このブログ記事では、先日発生したFastlyの障害に対する従来の監視テクノロジーでの対応を検証し、オブザーバビリティの実践にDigital Experience Monitoringを活用することがこの種の問題の検出と対応にいかに効果的であるかについて解説します。
オブザーバビリティ
6 分程度
オブザーバビリティの実現が必要な理由 環境の複雑化とビジネスの高速化
コロナ禍により、多くの企業のシステム環境がクラウドネイティブのアーキテクチャを採用し、早いサイクルでサービスを開発し提供しています。複雑化し動的に変化するシステムでは、全体の状況把握が困難になり、障害への対応が遅れがちになります。今回は、こうした課題を解決するオブザーバビリティと、それを実現するSplunk Observability Cloudを紹介します。
オブザーバビリティ
8 分程度
アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
オブザーバビリティ
9 分程度
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。
戻る
1
...
15
16
17
/ja_jp/blog/fragments/subscribe-footer