Splunkブログ

特集記事

最新のブログ記事

Splunkを表す5つの価値観
経営陣
5 分程度

Splunkを表す5つの価値観

野村健、Splunk 日本法人 社長執行役員のブログ。創業以来、Splunkが大切にしてきた5つの価値観を紹介します。シスコファミリーの一員となり、Splunkがこれまで培っていた企業文化が、シスコ全体の文化にとって良いスパイスになることができれば嬉しいです。
Splunk Japan Partner Award 2025 受賞パートナー発表
パートナー
2 分程度

Splunk Japan Partner Award 2025 受賞パートナー発表

2025年4月24日、大手町オフィスにて「Partner Day」を開催し、特に優れた成果をあげられた8社のパートナー企業様を表彰する「Partner Award」を発表いたしました。オンサイトおよびリモートを合わせて、100名以上のパートナーの皆様にご参加いただき、盛況のうちに終了することができました。
Splunk SOAR on Azureがついにリリース
パートナー
6 分程度

Splunk SOAR on Azureがついにリリース

Splunk SOAR (セキュリティのオーケストレーションと自動化によるレスポンス)が、AzureのネイティブSaaSソリューションとして利用可能になりました。
データの価値に関する課題とAI:今こそデータ管理のルールを書き換えるべき理由
経営陣
5 分程度

データの価値に関する課題とAI:今こそデータ管理のルールを書き換えるべき理由

Splunkの『データ管理の新たなルール:AI時代の価値創出』レポートでは、データ管理のトレンドの変化を読み解き、組織がどのようにデータ戦略を構築しているか、また、今後に向けてどのように見直すべきかを検証しています。
Splunkの価値を可視化して企業活動に貢献する
プラットフォーム
3 分程度

Splunkの価値を可視化して企業活動に貢献する

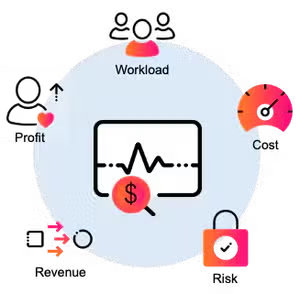
Splunkの価値を可視化する。Splunkはインシデント発生時の影響を最小限に抑え、迅速に復旧することでビジネスの継続性を支援します。価値評価は、労務工数の削減、コストの最適化、リスクの抑制、経費の削減、利益の確保などの観点から行われます。ITサービスの安定性と迅速な回復を通じて企業活動に貢献することができます。
Splunkのリスクベースアラート(RBA)ガイドの新たな改善版
セキュリティ
4 分程度

Splunkのリスクベースアラート(RBA)ガイドの新たな改善版

Splunk社員のHaylee Millsが、リスクベースアラートフレームワークでセキュリティ対策を成功に導く詳細ガイドの最新版をご紹介します。
HIMSS25:医療・ヘルスケア分野のデジタルレジリエンス - その真相とは
業種・業界
4 分程度

HIMSS25:医療・ヘルスケア分野のデジタルレジリエンス - その真相とは

Sean PriceがHIMSS25での最大の気づきをお伝えし、医療・ヘルスケア組織の信頼、安全性、レジリエンスを高めて前進をサポートするCiscoとSplunkのソリューションについてご紹介します。
新しくなったMicrosoft Teams Add-on for Splunkの設定方法
Tips
5 分程度

新しくなったMicrosoft Teams Add-on for Splunkの設定方法

新しくなったMicrosoft Teams Add-on for Splunk(バージョン2.0.0)の設定手順を解説します。初期設定の簡素化、必要なAPI権限の削減、過去の通話記録データの取得などの変更点を紹介します。
リーダー的組織になるための条件:金融サービス業界のオブザーバビリティを前進させる3つのポイント
パートナー
7 分程度

リーダー的組織になるための条件:金融サービス業界のオブザーバビリティを前進させる3つのポイント

EvolutioとSplunk Observabilityによるインサイトを活用して、IT運用の効率向上、環境の迅速な拡張、カスタマーエクスペリエンスの向上を実現しましょう。

セキュリティ

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
Boss of the SOC Day 2019 まとめ 東京開催!
セキュリティ
3 分程度

Boss of the SOC Day 2019 まとめ 東京開催!

2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。

オブザーバビリティ

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。