Splunkブログ

特集記事

最新のブログ記事

データのモダナイゼーションとオブザーバビリティでSplunkプラットフォームの利用の最適化とデジタルレジリエンスの強化を実現
オブザーバビリティ
4 分程度

データのモダナイゼーションとオブザーバビリティでSplunkプラットフォームの利用の最適化とデジタルレジリエンスの強化を実現

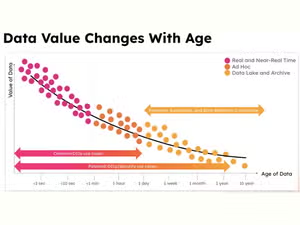
デジタルエコシステムが進化を続け、組織は、増大し続けるデータを管理しながらレジリエンスとコスト効率を向上させるという二重の課題に直面しています。データ戦略のモダナイゼーションが必須事項になっている理由と、Splunkプラットフォームの利用を最適化しながらオブザーバビリティを向上させるための3つの戦略をご紹介します。
OTセキュリティが製造業を救う
業種・業界
5 分程度

OTセキュリティが製造業を救う

製造業界は他のどの業界よりもサイバー攻撃の標的になっています。なぜでしょうか?大きな理由のひとつは、OTのセキュリティ対策が不十分な企業が多く、攻撃が比較的容易であるためです。OTセキュリティを整備して工場長の窮地を救うことの重要性と、工場のセキュリティ強化によってレジリエンスを構築する方法について説明します。
サイバーレジリエンスの実現がかつてないほど重要な理由
パートナー
3 分程度

サイバーレジリエンスの実現がかつてないほど重要な理由

サイバーレジリエンスを向上させるためのセキュリティ運用戦略の策定は、組織のセキュリティフレームワークを構築することはもちろん、問題に先手を打ち、ダウンタイムによる混乱を防ぐために不可欠な取り組みです。
Dashboard Studio:タブ形式のダッシュボード
Tips
5 分程度

Dashboard Studio:タブ形式のダッシュボード

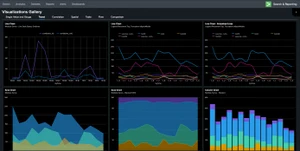
Splunk Cloud Platform 9.2.2406のDashboard Studioでは、ダッシュボードの設計作業を効率化および改善するさまざまな新機能が追加されました。
脅威ハンティングの始め方:ビギナーガイド
セキュリティ
8 分程度

脅威ハンティングの始め方:ビギナーガイド

脅威ハンティングをこれから始める方も、新しいデータ環境で脅威ハンティングを行う方も、まずはここから始めましょう!このブログ記事では脅威ハンティングの基礎をご紹介します。
Splunk Attack AnalyzerでのCisco Talosの脅威インテリジェンスの一般提供を開始
セキュリティ
3 分程度

Splunk Attack AnalyzerでのCisco Talosの脅威インテリジェンスの一般提供を開始

Splunk Attack Analyzerを利用する世界中のすべてのお客様に、Cisco Talosの脅威インテリジェンスの一般提供が開始されました。
SplunkとCisco Talos Incident Responseによるデジタルレジリエンスの強化
セキュリティ
4 分程度

SplunkとCisco Talos Incident Responseによるデジタルレジリエンスの強化

Splunkのお客様にCisco Talos Incident Responseサービスをご利用いただけるようになりました。
SAPシステムと周辺システムを包括的に監視するSplunk
パートナー
4 分程度

SAPシステムと周辺システムを包括的に監視するSplunk

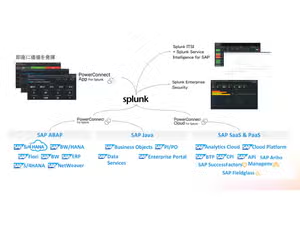
SplunkはSAPシステムや周辺システムを包括的かつリアルタイムに可視化しセキュリティとオブザーバビリティのパフォーマンスを最大限に高めるソリューション。RISE with SAPのようなSAP社が提供するSaaS/PaaS環境を利用したり、既存のオンプレミスとは異なる環境でSAPを利用するケースにも有効。
なんでそんなにSplunkがお好きなの?KDDI若手セキュリティ人材に突撃!
セキュリティ
4 分程度

なんでそんなにSplunkがお好きなの?KDDI若手セキュリティ人材に突撃!

Splunkerとして動いていると、時々きらりとひかる「なんでこんなにSplunkを好きでいてくれるんだろう?」という方に出逢います。好きだという思いを聞いていると、嬉しい気持ちと感動でSplunkで働けてよかったと思います。今回は、その気持ちを共有したく、ICT-ISACを通して出逢ったKDDIの若手セキュリティ人材に、インタビューをしてみました。

セキュリティ

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
Boss of the SOC Day 2019 まとめ 東京開催!
セキュリティ
3 分程度

Boss of the SOC Day 2019 まとめ 東京開催!

2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。

オブザーバビリティ

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。