
Splunk Enterprise Security
脅威インテリジェンス
実用的な脅威コンテキストをセキュリティ運用のあらゆる段階に取り入れて、調査を効率化し、ノイズを低減します。
仕組み
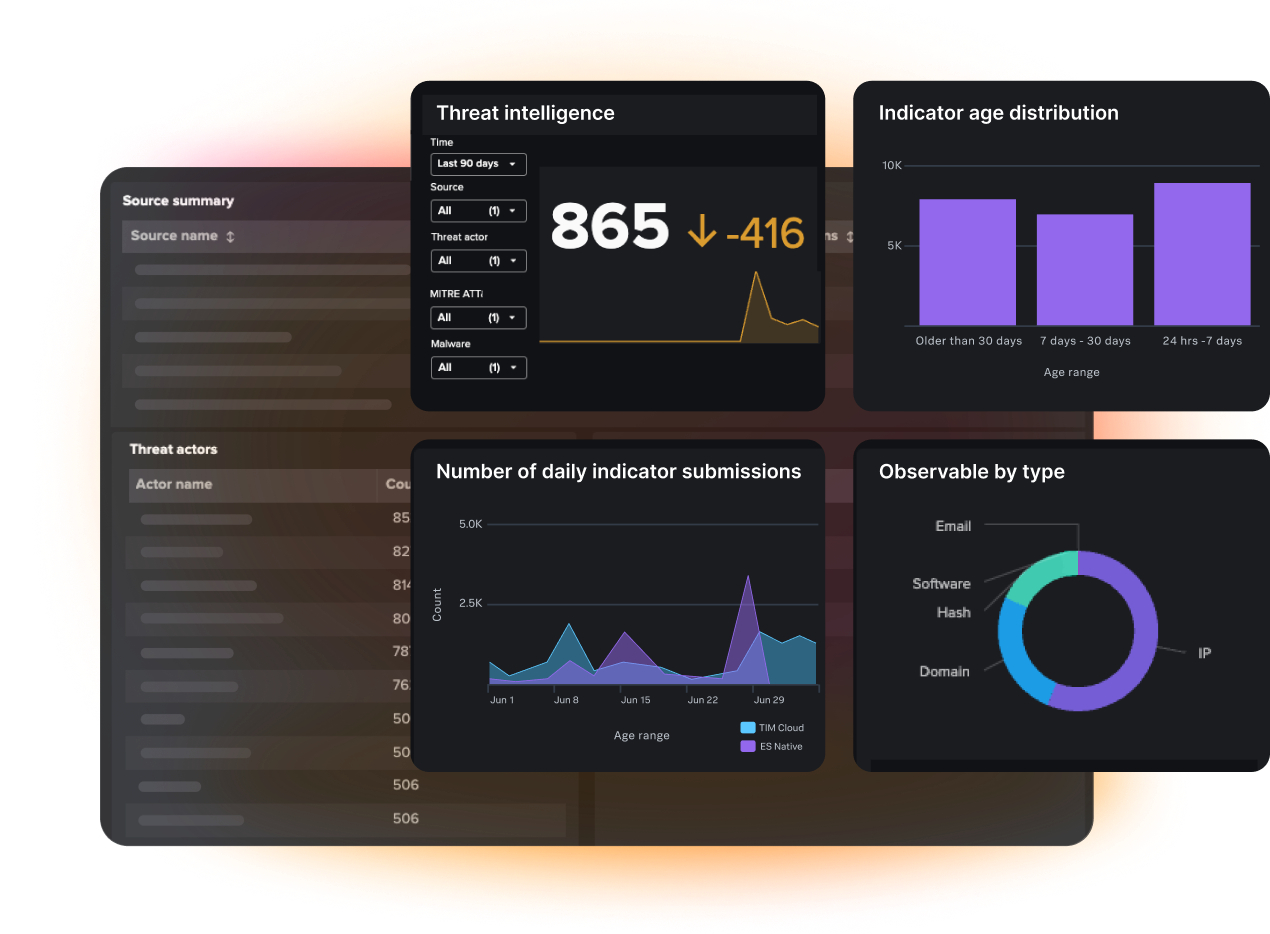
TDIRワークフローのあらゆる段階にわたり脅威インテリジェンスを活用
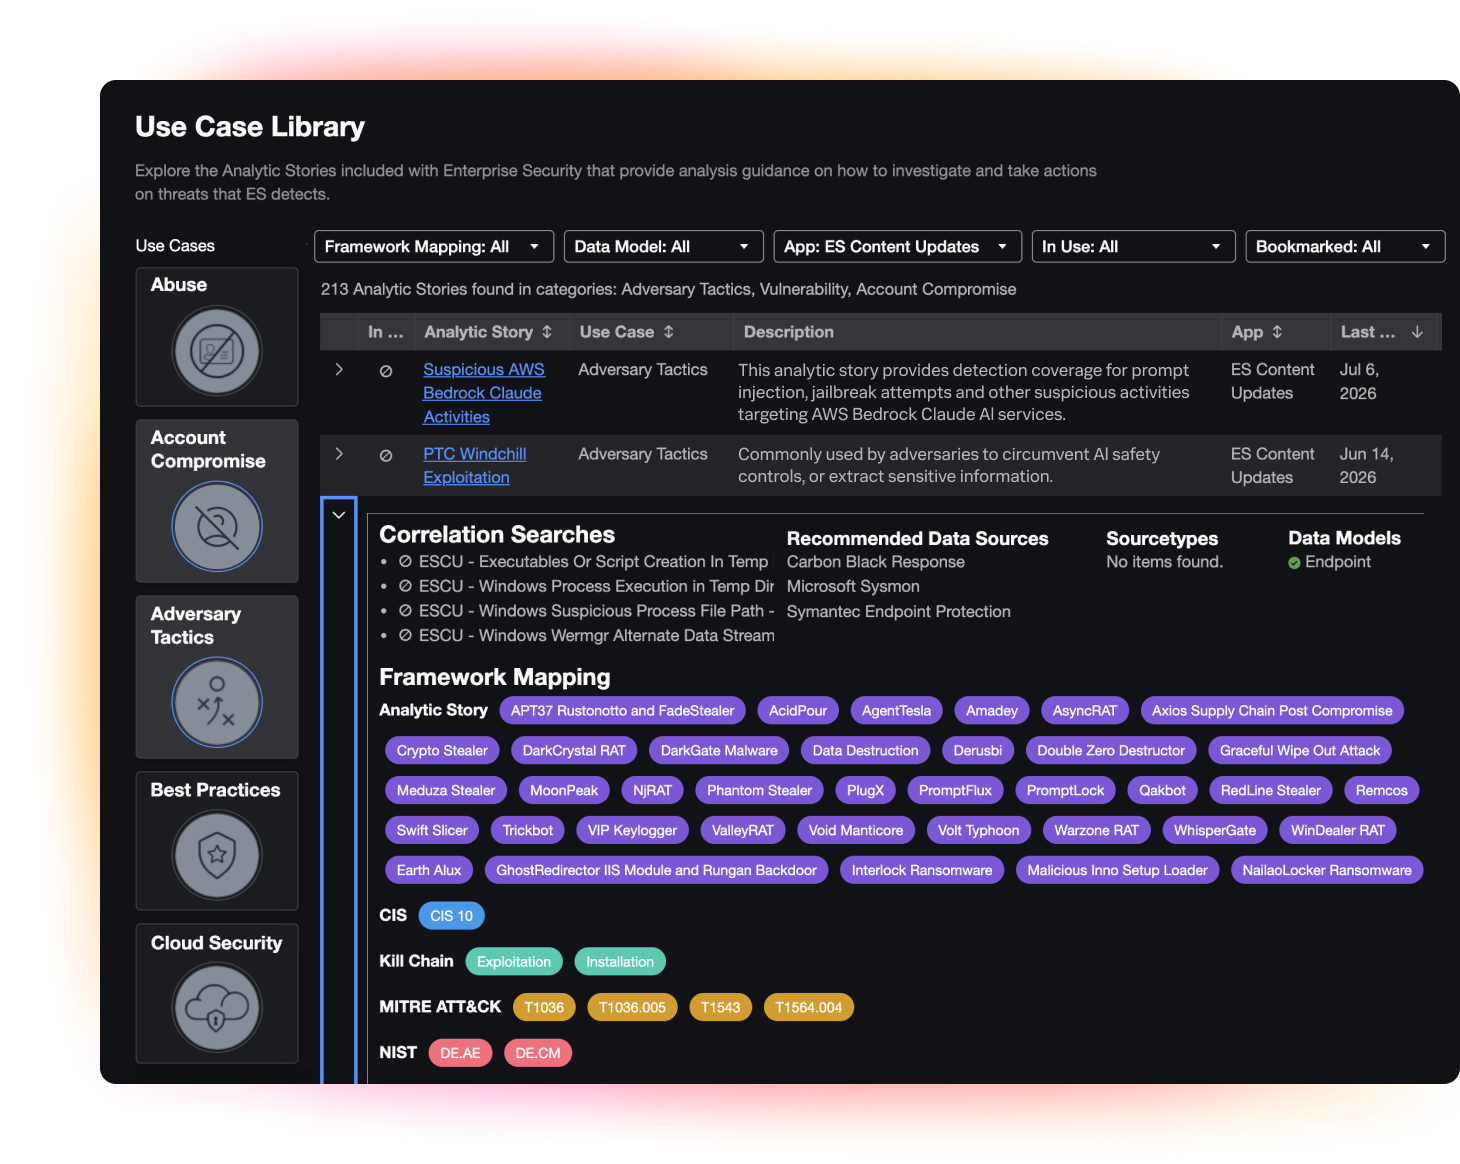
セキュリティを強化してカバレッジを拡大し、進化する脅威に対抗
Splunk脅威調査チーム(STRT)が整備した検出ルールを利用して、進化する攻撃手法に対抗するカバレッジを強化できます。すべての検出ルールをゼロから作成する必要はありません。
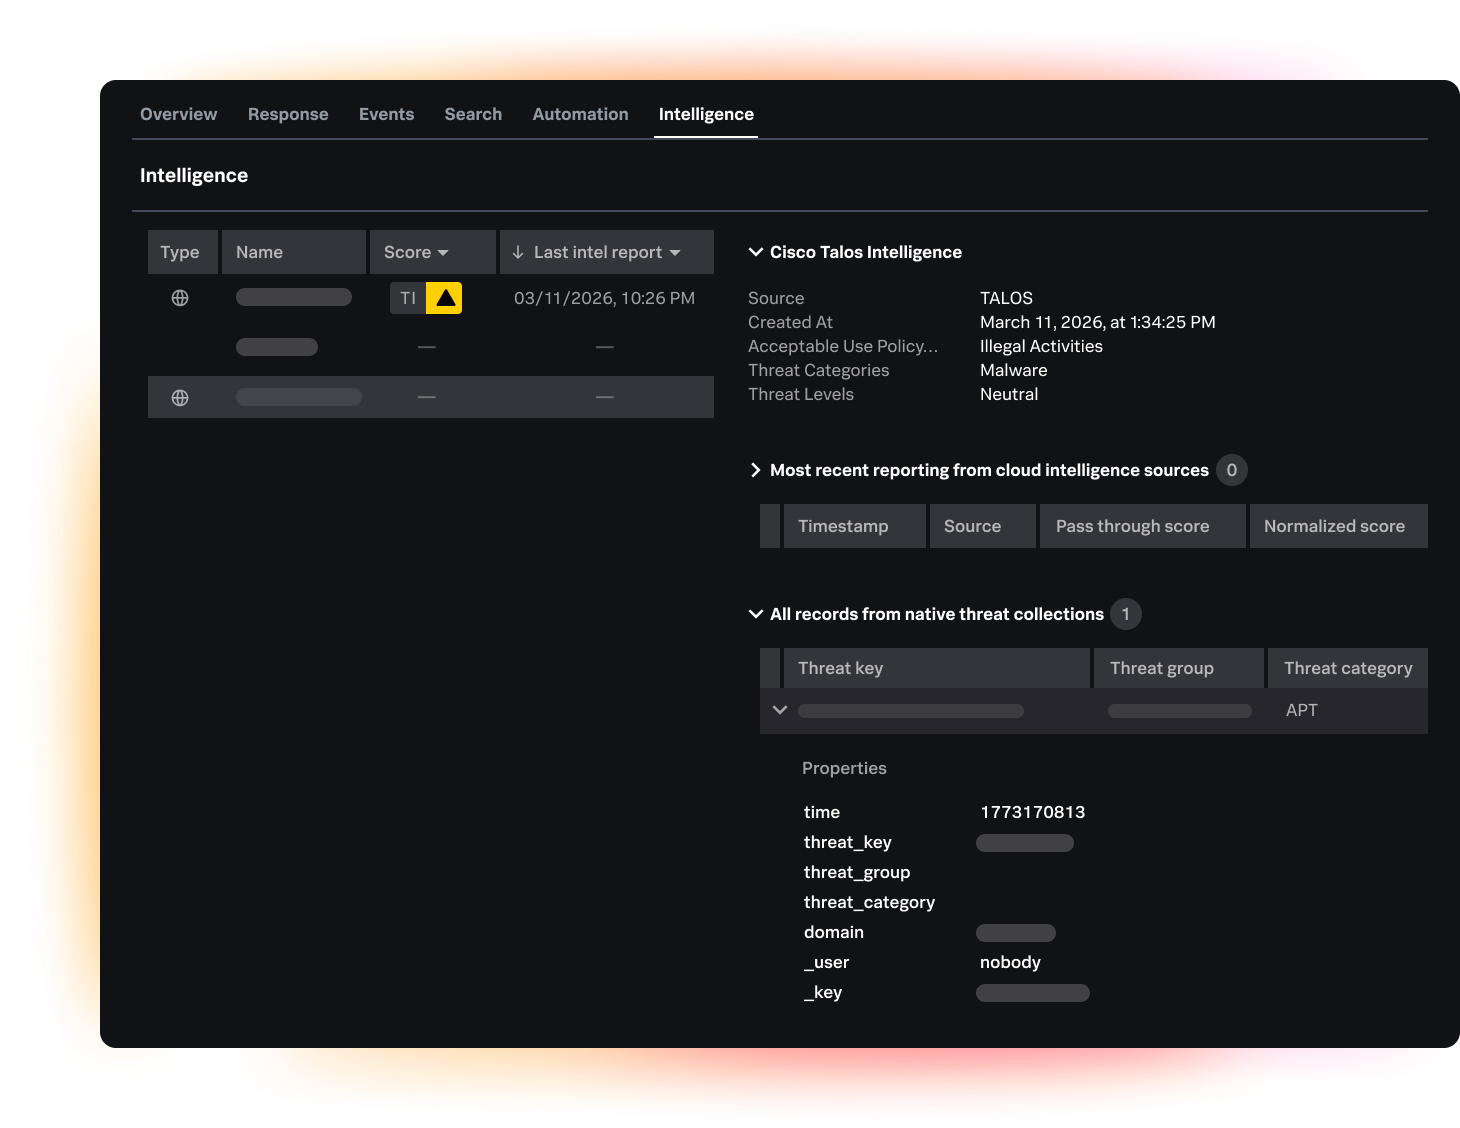
重大な脅威に優先的に対応
統合された脅威インテリジェンスによる情報補強で調査を迅速化し、さらにCisco Talosの脅威インテリジェンスを追加コストなしで活用できます。
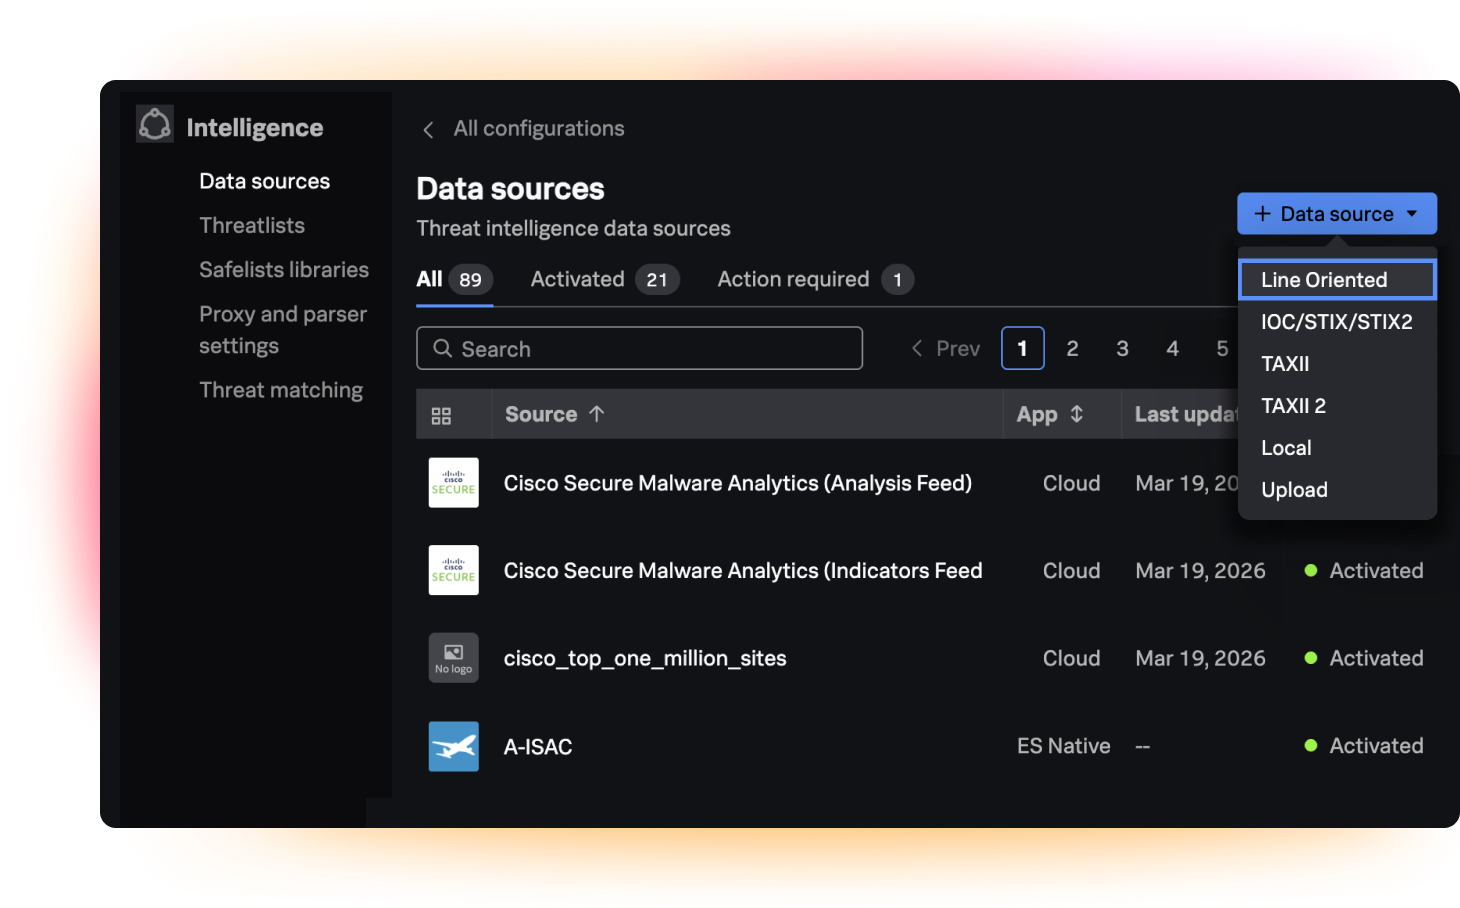
信頼性の高いインテリジェンスを取り入れて、TDIRワークフロー全体を強化
インテリジェンスソースを取り入れてワークフローを強化することで、脅威の検出、調査、対応(TDIR)にわたってアナリストの業務を効率化できます。
特長
Splunkの脅威インテリジェンス機能を発見

コンテキストに基づいてリスクを優先順位付け
何が起きたのか、なぜそれが重要なのか、次はどこに注力すべきかを理解するために必要なインテリジェンスをアナリストに提供します。

重要なIOCを監視
組織のユースケースに合わせて整備されたIOC (侵害の痕跡)リストを作成します。これによってノイズを低減し、関連する脅威をすばやく検出できます。

SOCエコシステム全体にわたる十分な情報に基づくタイムリーで実用的なインテリジェンス
組織に関係のないインテリジェンスを除外することで、調査対象となるアラートの数を最小限に抑えます。これによってアナリストは、特定のユースケースに関連するインテリジェンスを監視しやすくなります。

セキュリティ脅威調査の専門家の知識を活用
Splunk脅威調査チームが提供する事前構築済みの検出ルールを活用することでカバレッジを強化し、脅威の検出、調査、対応を迅速化できます。

インテリジェンスエコシステムを拡張
パートナーとユーザーによる充実したコミュニティを活用して、データを既存のツールに統合できます。Splunkbaseの脅威インテリジェンスパートナーネットワークを利用して、シームレスなワークフローで調査を強化することにより、SOCの効率を高めることができます。

Cisco Talosと効果的に連携
Cisco Talosの脅威インテリジェンスをEnterprise Securityに統合して、最も重大なセキュリティ課題にも迅速に対処できます。TDIRプロセスを効率化してリスクを迅速に特定および緩和することで、エージェンティックAI時代に備えることができます。

脅威インテリジェンスに関するよくある質問
Splunk Enterprise Securityの脅威インテリジェンスは、セキュリティチーム向けに、既知の脅威、悪質なIPアドレス、IOC (侵害の痕跡)に関する実用的なコンテキストを提供します。このインテリジェンスはアナリストのワークフローにネイティブに組み込まれるため、SOCチームはアラートの優先順位付け、調査の迅速化、脅威検出の全体的な強化をしやすくなります。
Splunk Enterprise Securityは、Cisco Talosとシームレスに連携して、業界をリードする脅威インテリジェンスを提供します。追加コストはかかりません。この連携を通じて、Talosからのリアルタイムのコンテキストでセキュリティイベントが自動的に補強されるため、アナリストは最も重大な脅威をすばやく特定し、優先順位付けを行い、リスクを軽減できます。
STRTは、業界で定評のあるセキュリティエキスパートによる専門チームで、Splunk Enterprise Security向けに事前構築済みの整備された検出ルールを開発しています。すぐに使えるこれらの検出ルールを利用することで、組織は、複雑なルールをゼロから構築する必要なく、最新の攻撃手法や高度な脅威に対する防御ができます。
脅威インテリジェンスを活用すれば、不要なノイズを排除し、アラートに有益なコンテキストを追加することで、検出、調査、対応(TDIR)ワークフロー全体を強化できます。これによってアナリストは、何が起きたのか、なぜそれが重要なのか、どのように修復すべきかをすばやく把握できるため、MTTR (平均対応時間)を大幅に短縮できます。
はい。Splunk Enterprise Securityのアーキテクチャはオープンで柔軟性が高いため、サードパーティ、業界固有、オープンソースなどさまざまな脅威インテリジェンスフィードを簡単に取り込めます。セキュリティチームは、Splunkbaseのパートナーネットワークを活用して、すべての脅威データを1つの一元的なプラットフォームに統合できます。
