
Splunk Enterprise Security
威脅情報
將具體可行的威脅情境導入您安全營運的每個階段,以簡化調查並減少雜訊。
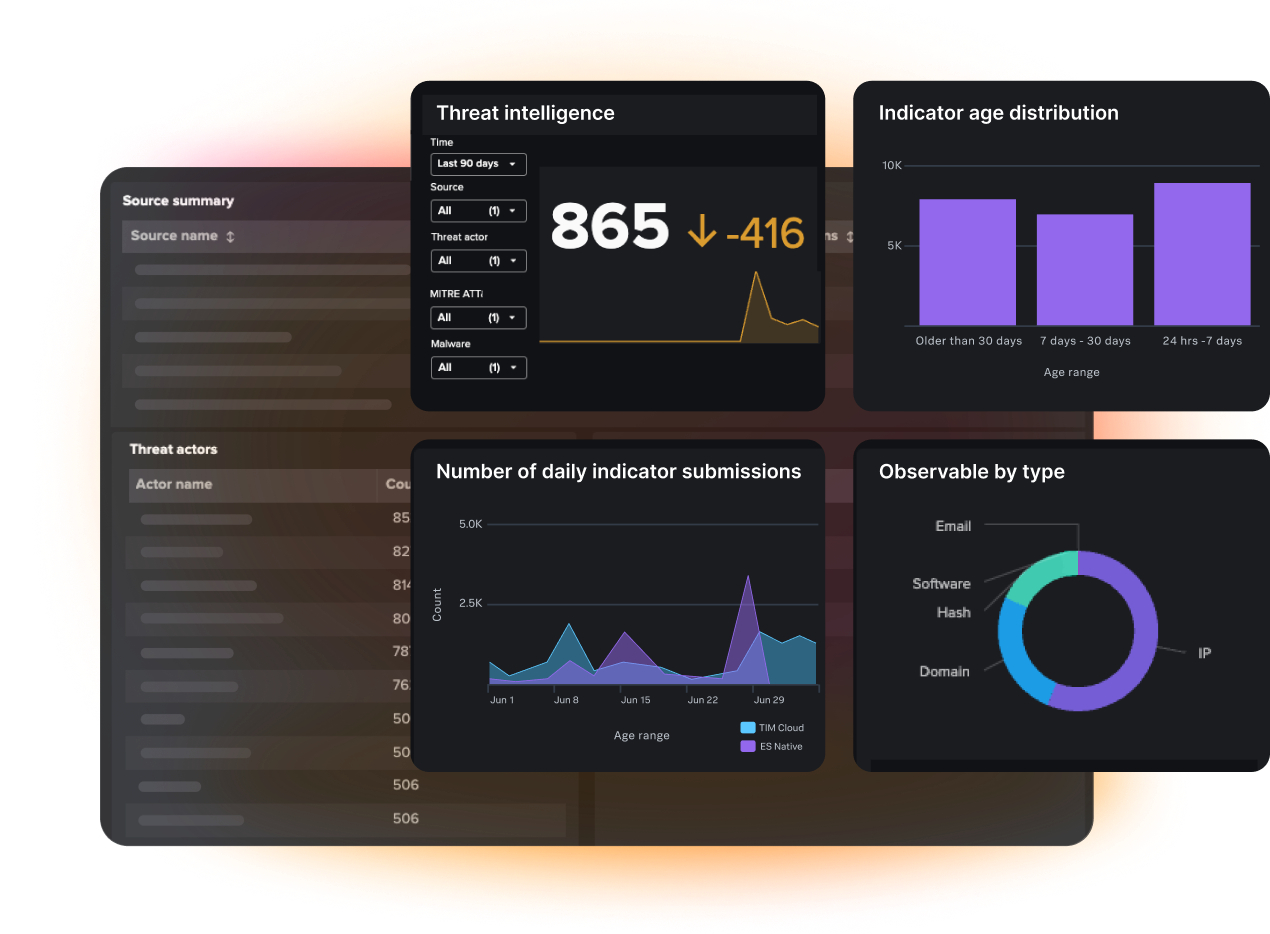
運作方式
將威脅情報落實於 TDIR 工作流程的每個階段
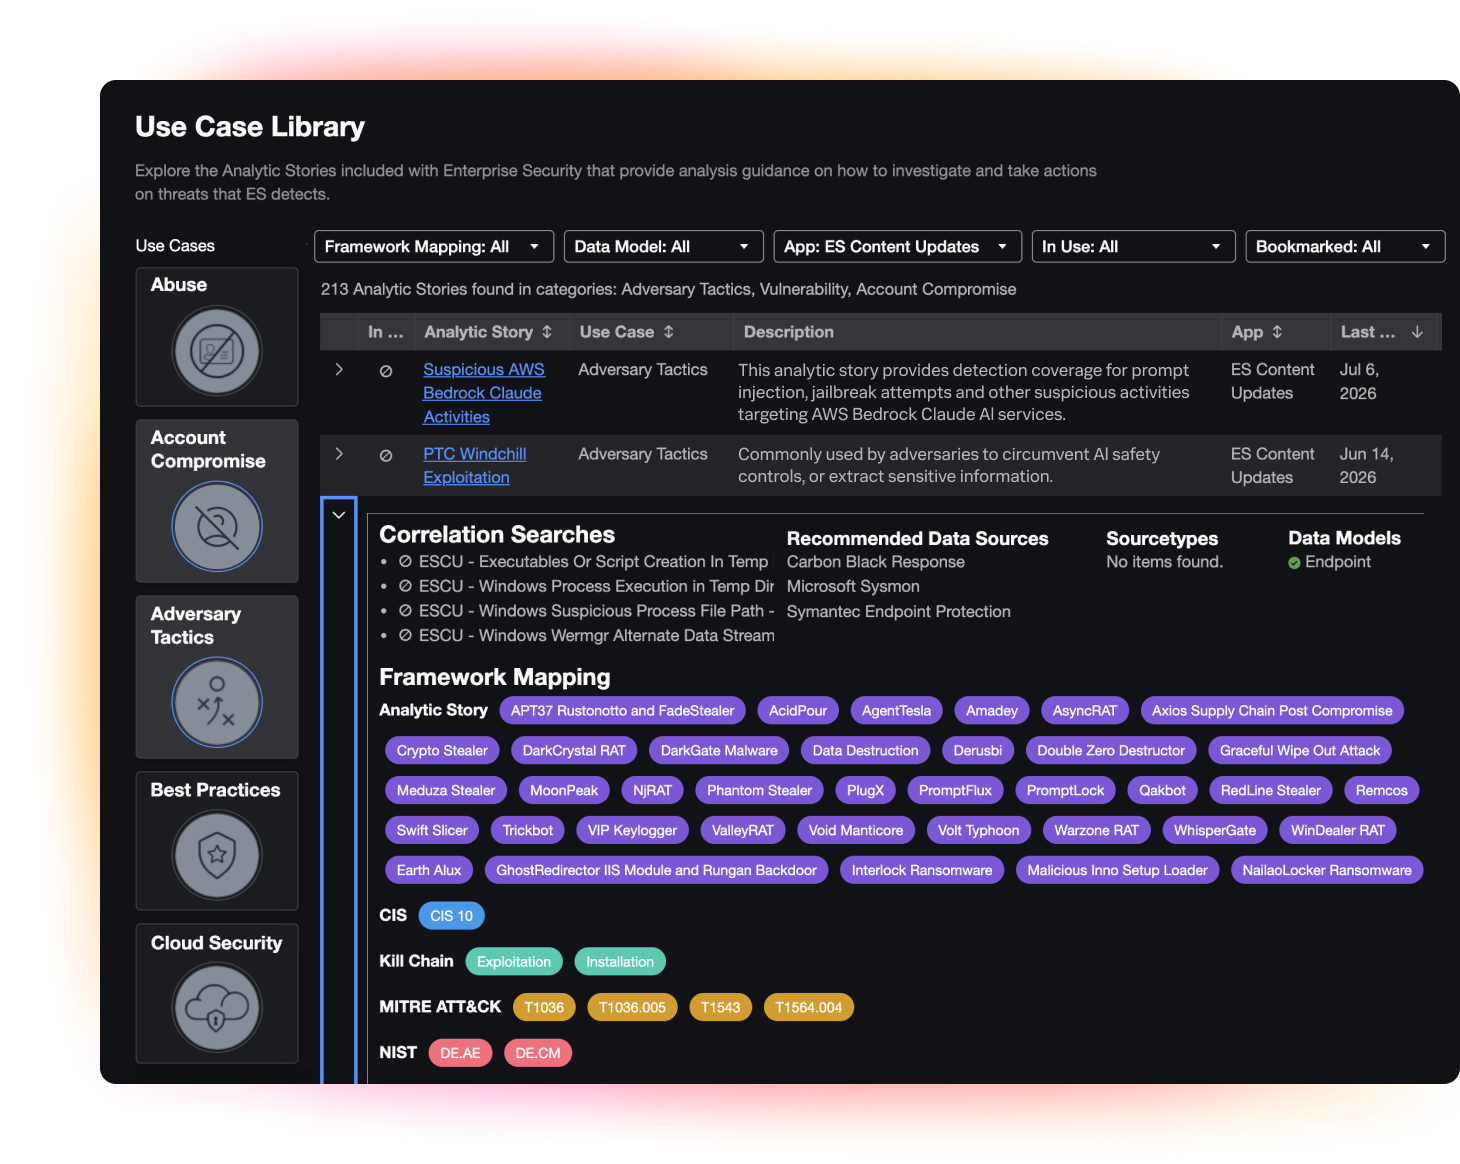
強化並擴大安全性涵蓋範圍,因應不斷演進的威脅
使用 Splunk 威脅研究團隊 (STRT) 精心規劃的偵測功能,無需從頭建構各項偵測功能,即可強化針對不斷演變之攻擊者行為的涵蓋範圍。
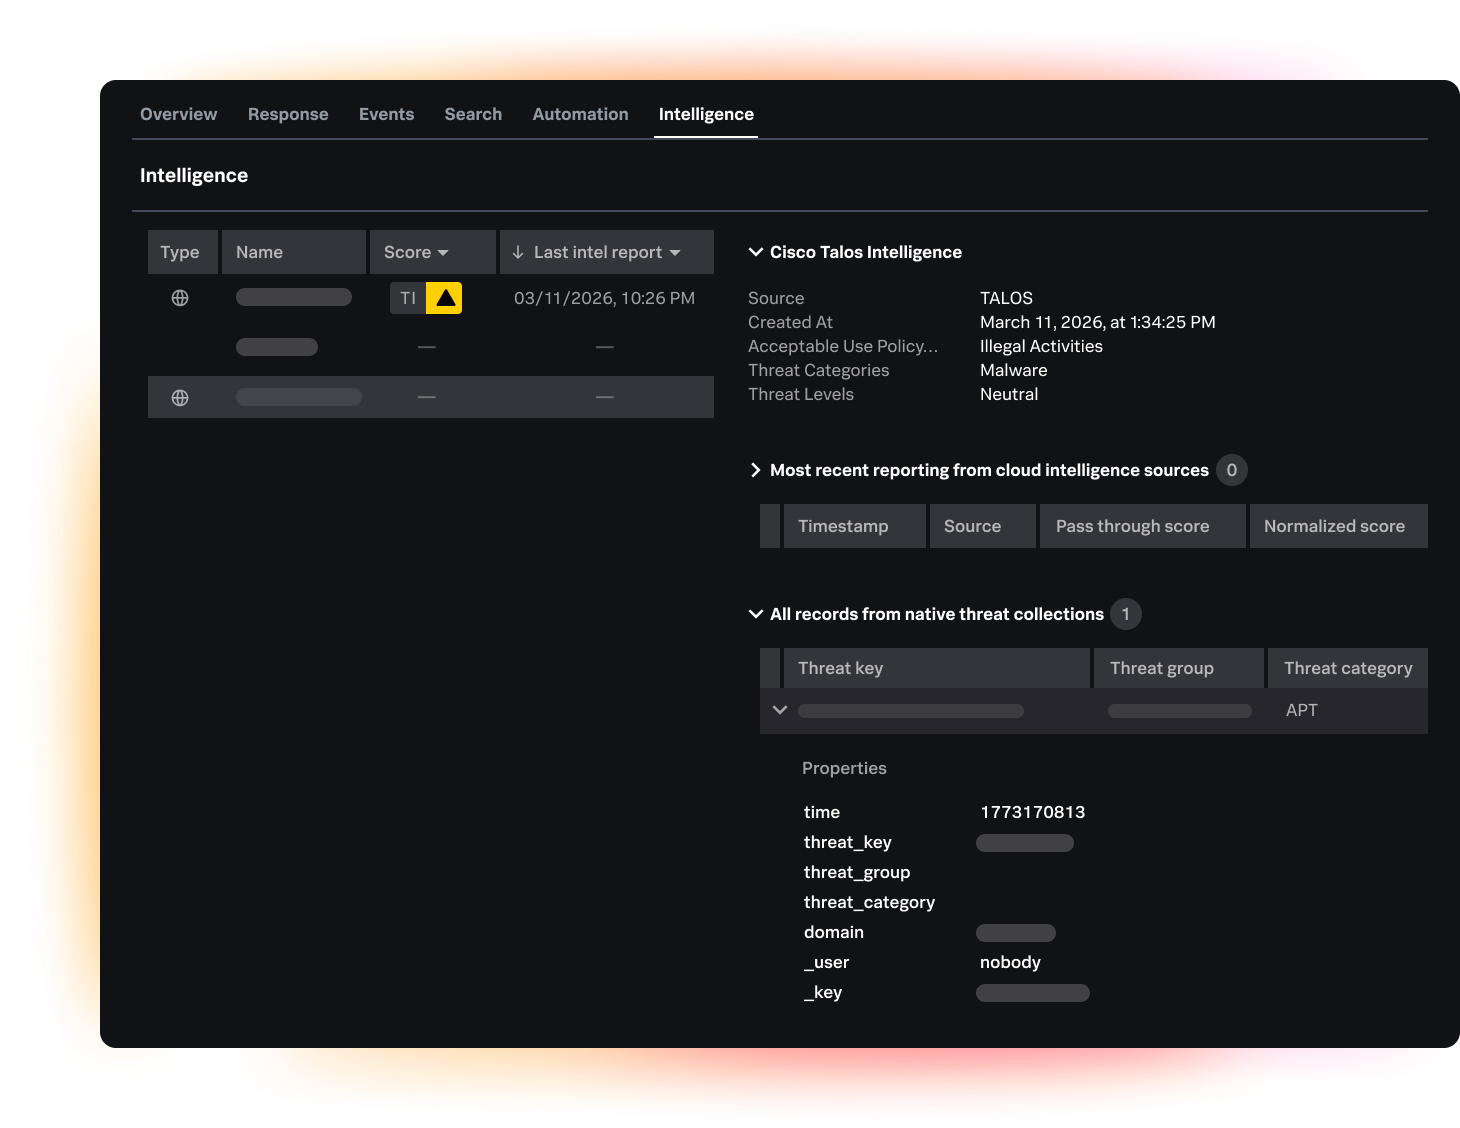
優先處理最重要的威脅
透過整合式威脅情報強化加速調查,並可免費運用 Cisco Talos 的威脅情報。
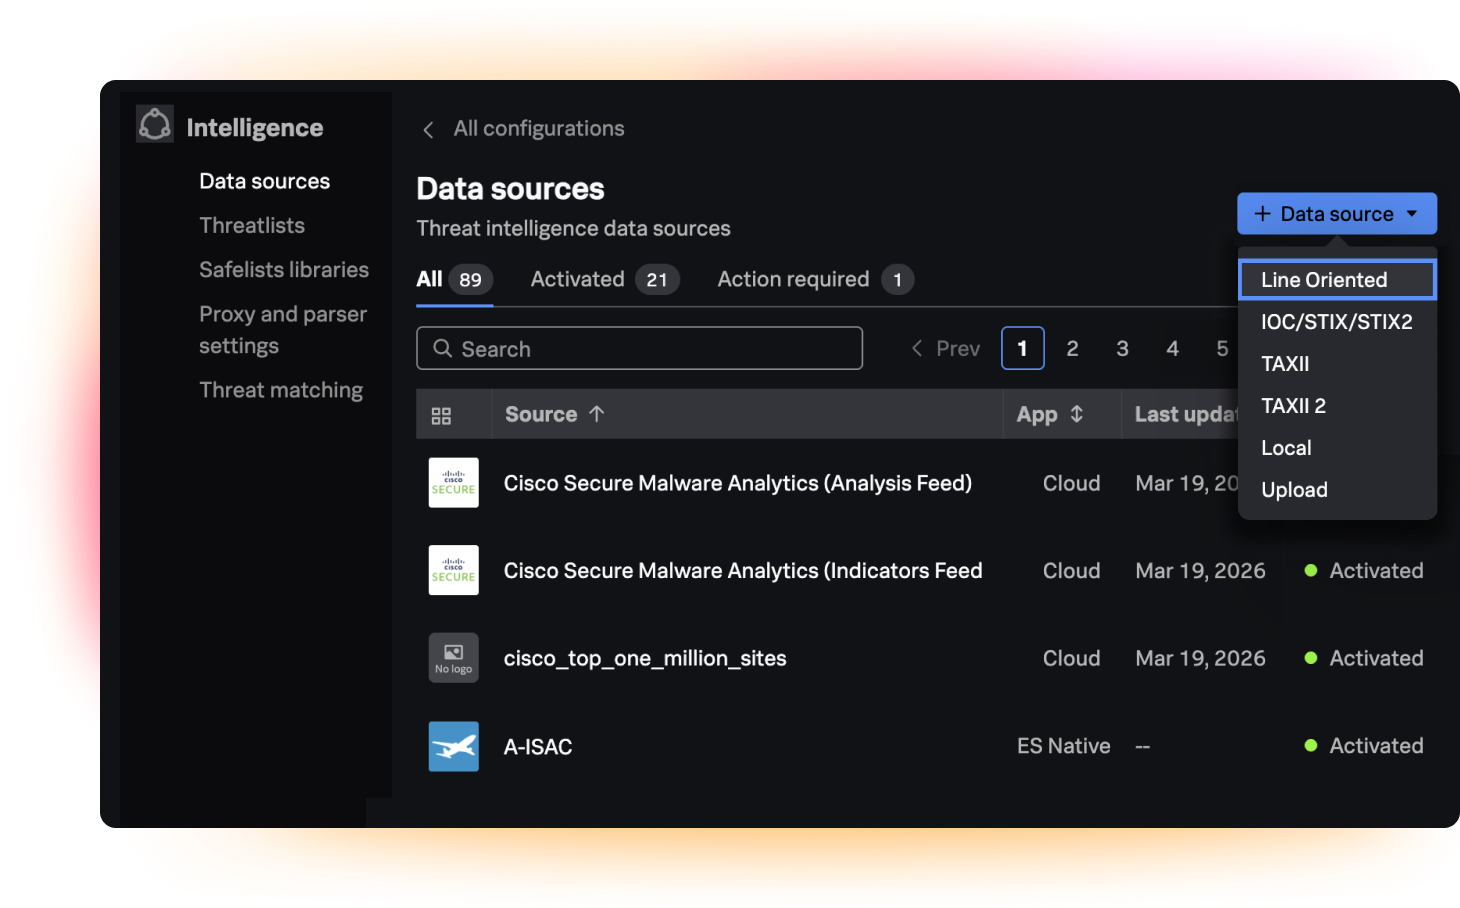
以值得信賴的情報,強化整個 TDIR 工作流程
運用情報來源強化工作流程,以簡化威脅偵測、調查與回應 (TDIR) 的分析體驗。
功能
探索 Splunk 的威脅情報功能

依情況決定風險處理優先順序
為分析師提供所需的情報,讓他們理解發生了什麼事、為何重要,以及下一步該關注的重點。

監控重要 IOC
建立符合您使用案例的精選 IOC 清單,讓團隊能減少雜訊,並更快偵測相關威脅。

跨 SOC 生態系統的情報,資訊完備、即時且具體可行
透過篩選掉與組織無關的情報,盡可能減少需要調查的警示數量,讓分析師能監控與特定使用案例相關的情報。

善用安全性威脅研究專業知識
運用 Splunk 威脅研究團隊預先建立的偵測功能,強化偵測涵蓋範圍,以協助團隊更快偵測、調查及回應。

擴展您的智慧生態系統
善用蓬勃發展的合作夥伴與使用者社群,將資料整合至您現有的工具中。透過存取 Splunkbase 威脅情報合作夥伴網絡來擴展調查,打造順暢的工作流程,進而提升 SOC 效率。

與 Cisco Talos 攜手,發揮更佳效益
將 Cisco Talos 威脅情報整合至 Enterprise Security,更快地解決最迫切的安全性挑戰。透過更有效率的 TDIR 流程為代理式 AI 時代做好準備,迅速辨識並緩解風險。

威脅情報常見問答
Splunk Enterprise Security 中的威脅情報可為資安團隊提供有關已知威脅、惡意 IP 位址以及遭入侵指標 (IOC) 的具體可行之背景資訊。Splunk 能將此情報原生內嵌至分析師的工作流程中,協助 SOC 團隊排定警示優先順序、加速調查,並提升整體的威脅偵測成效。
Splunk Enterprise Security 順暢整合 Cisco Talos,無須額外付費即可提供業界頂尖的威脅情報。這項整合功能可自動運用來自 Talos 的即時背景資訊來擴展安全性事件,讓分析師得以快速識別、排定優先順序並緩解最關鍵的威脅。
STRT 是由業界認可的安全性專家所組成的專屬團隊,致力於為 Splunk Enterprise Security 開發預建立且精心打造的偵測功能。這些現成可用的偵測功能可協助組織抵禦最新的攻擊者行為與進階威脅,無需從頭建置複雜的規則。
落實威脅情報可透過篩選掉無關雜訊並為警示新增重要背景資訊,強化整個威脅偵測、調查與回應 (TDIR) 工作流程。這樣分析師能立即掌握發生了什麼事、為何重要,以及如何補救,從而大幅縮短平均回應時間 (MTTR)。
可以,Splunk Enterprise Security 具備開放且彈性的架構,可讓您輕鬆擷取第三方、產業專用及開放原始碼威脅情報來源。資安團隊可運用 Splunkbase 合作夥伴網路,將所有威脅資料整合至單一統一平台。
