
Splunk Enterprise Security
위협 인텔리전스
보안 운영의 모든 단계에서 실행 가능한 위협 컨텍스트를 도입하여 조사를 간소화하고 불필요한 노이즈를 줄이세요.
작동 방식
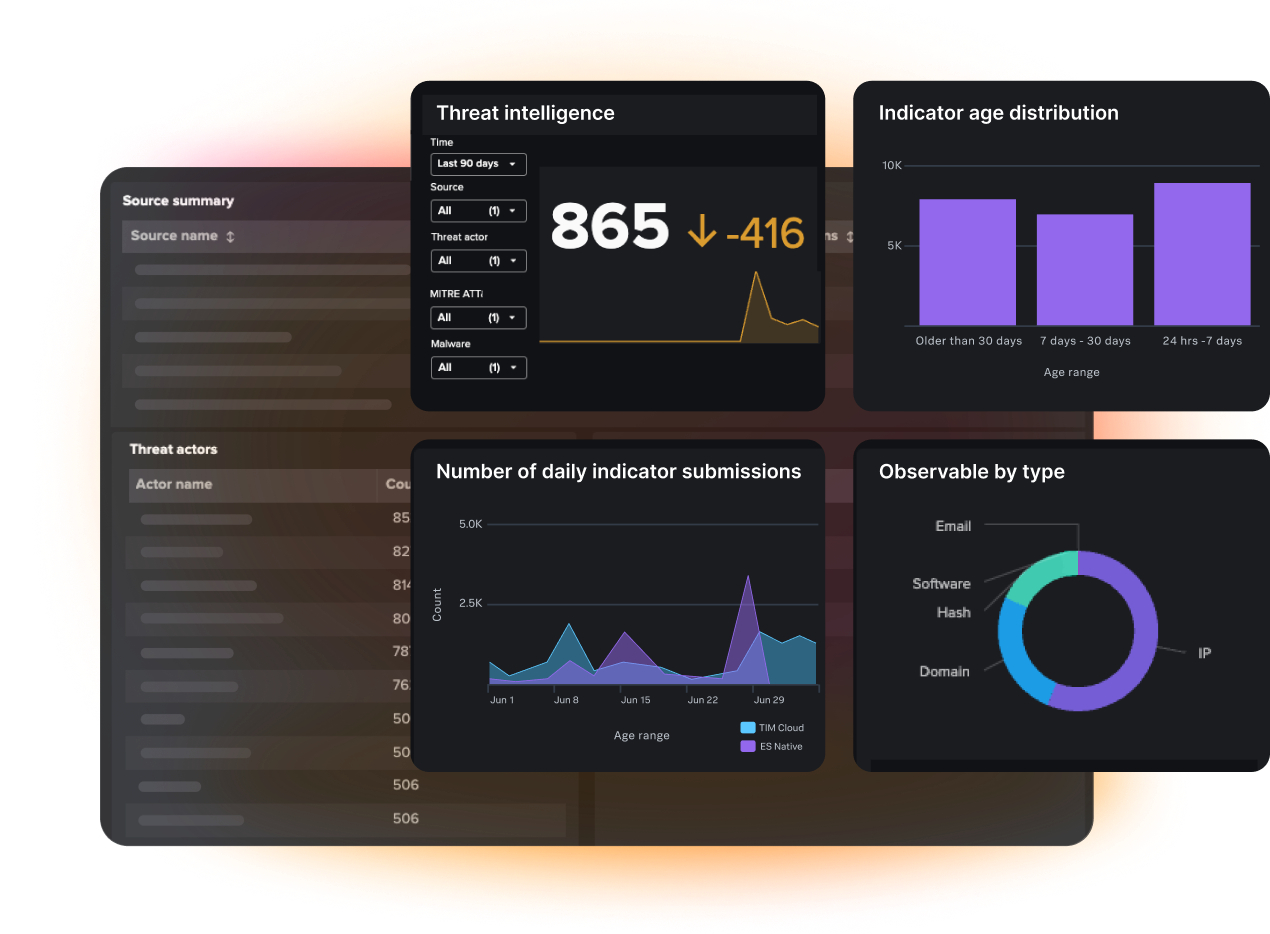
TDIR 워크플로의 모든 단계에서 위협 인텔리전스 활용
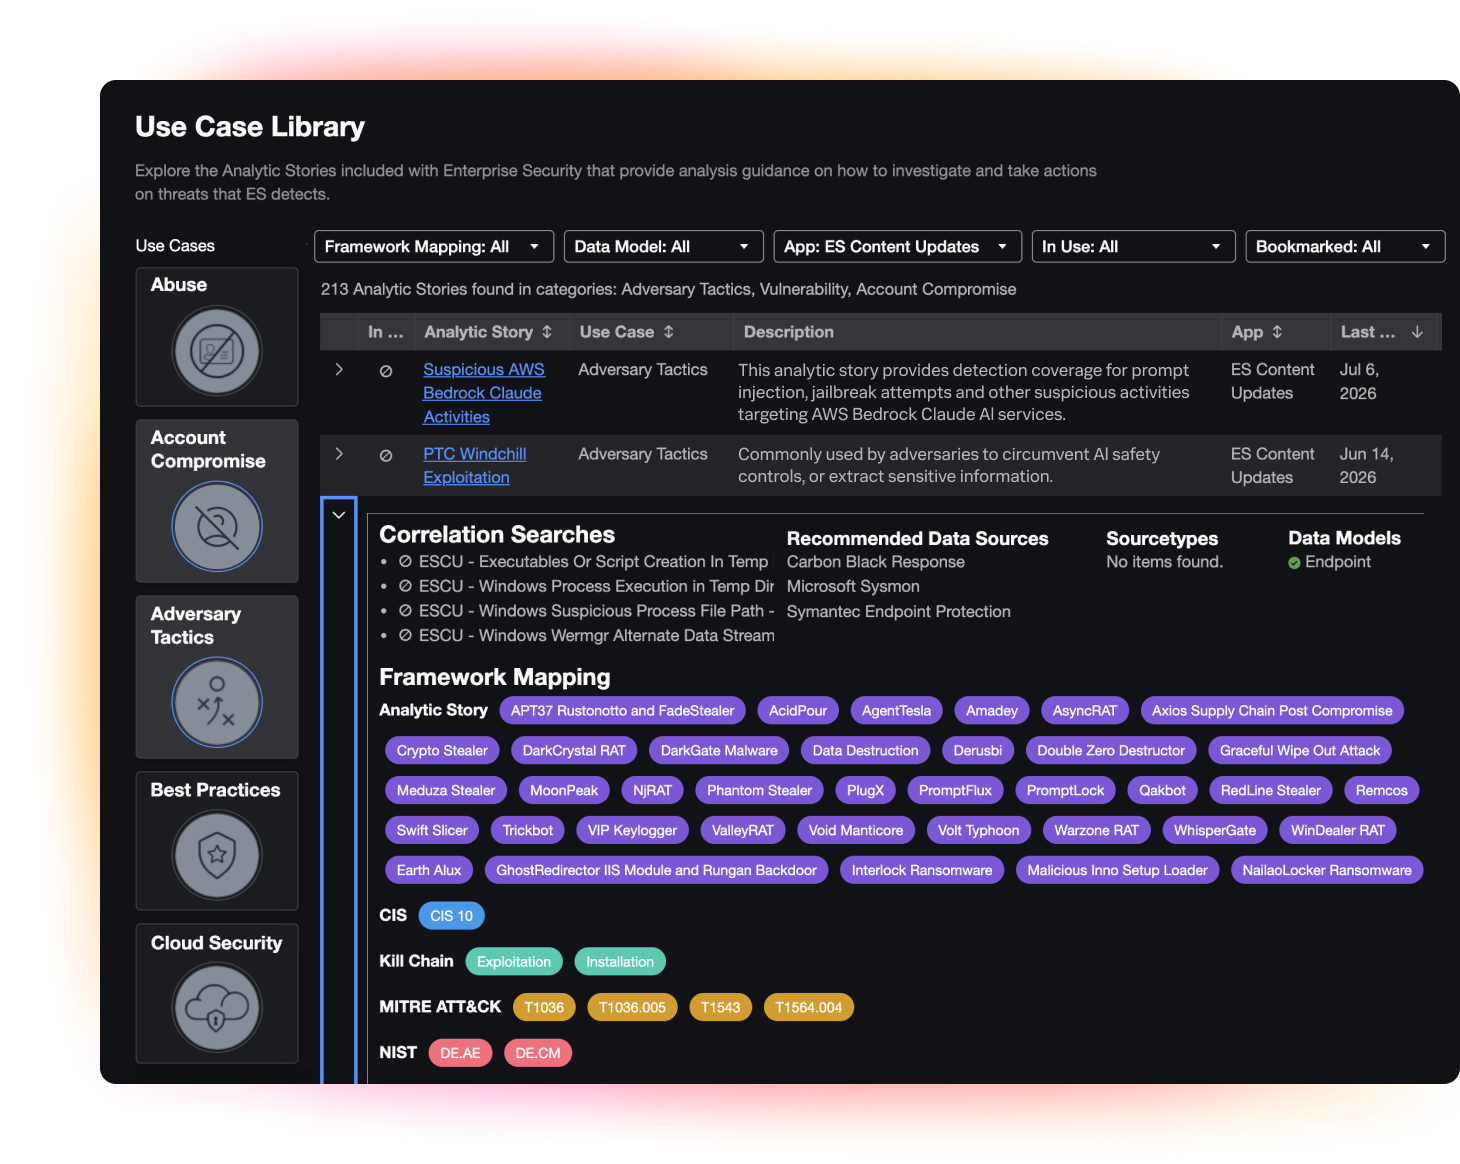
진화하는 위협에 대응하기 위한 보안 커버리지 강화 및 확장
Splunk 위협 연구팀(STRT)에서 제공하는 엄선된 탐지 기능을 활용하여 모든 탐지 기능을 처음부터 구축하지 않고도 진화하는 공격자 행동에 대한 대응 커버리지를 강화할 수 있습니다.
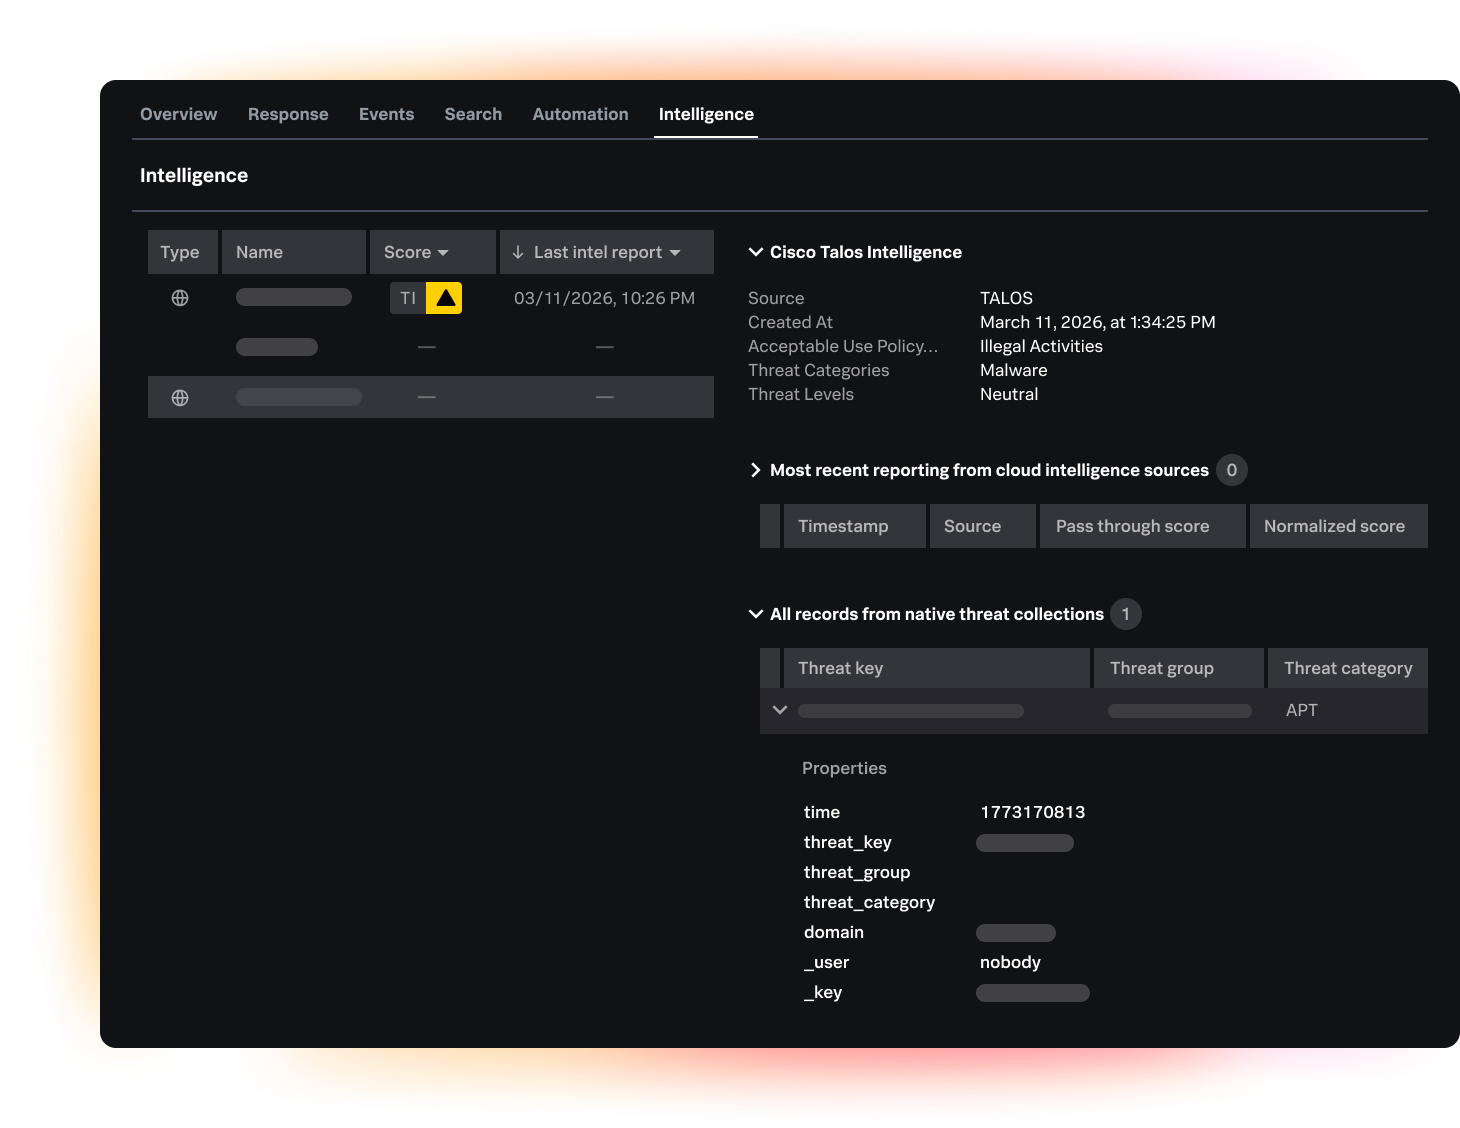
가장 중요한 위협의 우선순위 지정
통합된 위협 인텔리전스 보강 기능을 통해 조사를 가속화하고 추가 비용 없이 Cisco Talos 위협 인텔리전스를 활용하세요.
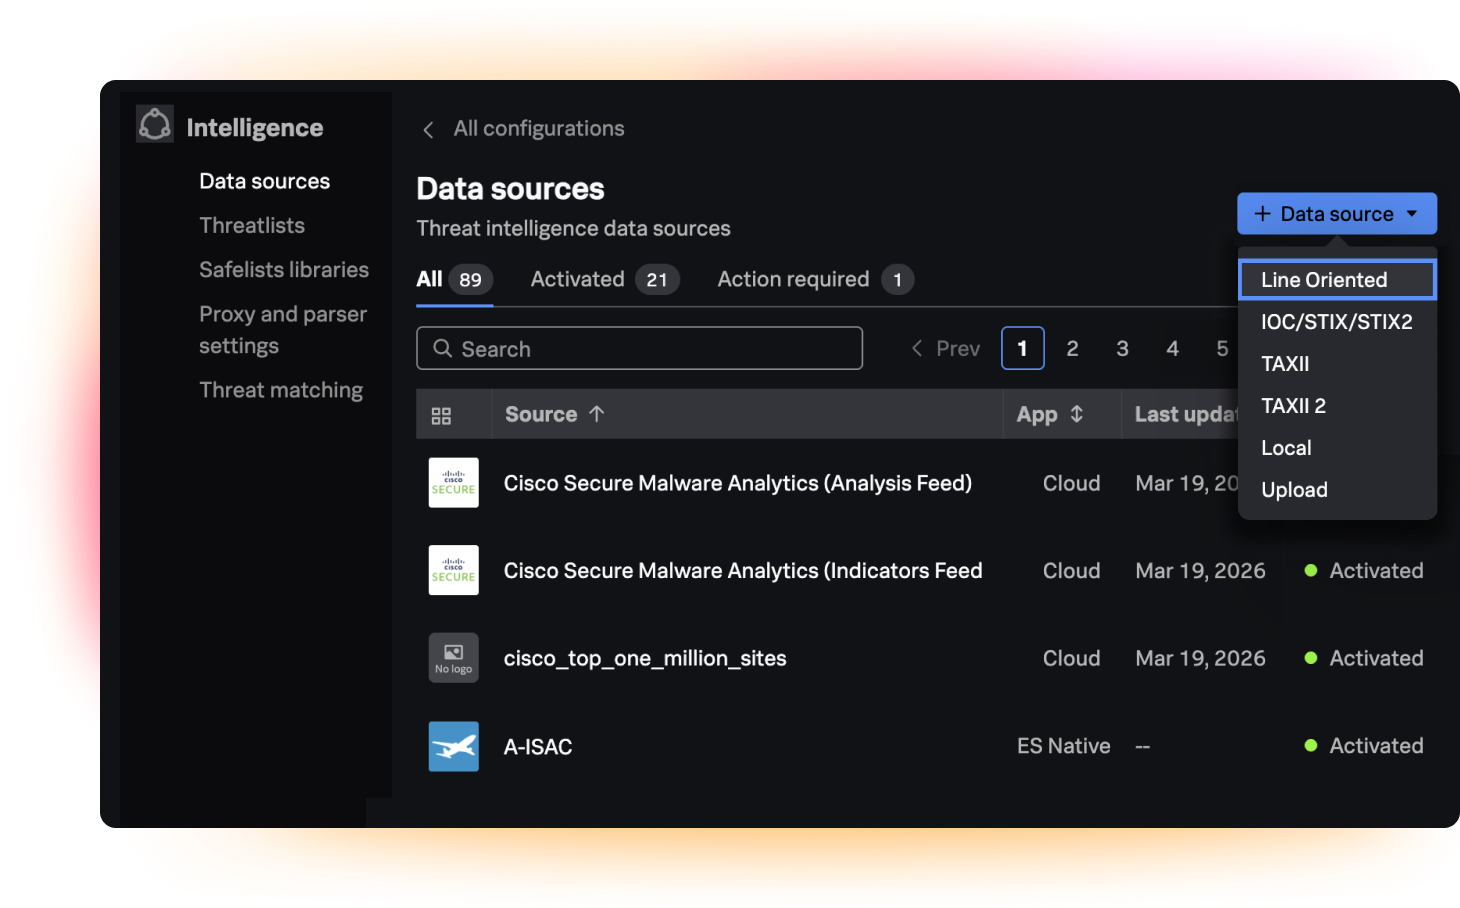
신뢰할 수 있는 인텔리전스로 TDIR 전체 워크플로 강화
위협 탐지, 조사 및 대응(TDIR) 전반에서 인텔리전스 소스를 활용하여 워크플로를 강화하고 보안 분석가의 업무 경험을 간소화하세요.
기능
Splunk의 위협 인텔리전스 기능 알아보기

컨텍스트에 기반하여 위험 우선순위 지정
어떤 일이 발생했는지, 왜 중요한지, 다음에 어디에 집중해야 하는지를 분석가가 파악할 수 있도록 필요한 인텔리전스를 제공하세요.

중요한 IOC 모니터링
사용 사례에 맞게 선별된 IOC 목록을 생성하여 보안팀이 노이즈를 줄이고 관련 위협을 보다 신속하게 탐지할 수 있도록 지원하세요.

SOC 생태계 전반에 걸쳐 정보에 기반한 시의적절하고 실행 가능한 인텔리전스
조직과 관련성이 낮은 인텔리전스를 필터링하여 조사해야 할 보안 경고의 수를 최소화하고, 분석가가 특정 사용 사례와 관련된 인텔리전스를 모니터링할 수 있도록 하세요.

보안 위협 연구 전문 지식 활용
보안팀이 위협을 더 빠르게 탐지하고, 조사하고, 대응할 수 있도록 Splunk 위협 연구팀에서 사전 구축한 탐지 기능을 활용하여 보안 커버리지를 강화하세요.

인텔리전스 생태계 확장
활발한 파트너 및 사용자 커뮤니티를 활용하여 기존 도구에 데이터를 통합하세요. SplunkBase의 위협 인텔리전스 파트너 네트워크에 액세스하여 조사에 필요한 정보를 보강하고 원활한 워크플로를 통해 SOC의 효율성을 높이세요.

Cisco Talos와 함께 더 뛰어난 시너지 발휘
Cisco Talos의 위협 인텔리전스를 Enterprise Security에 통합하여 가장 시급한 보안 과제를 더욱 신속하게 해결하세요. 더욱 효율적인 TDIR 프로세스를 통해 위험을 신속하게 식별하고 완화하여 에이전틱 AI 시대에 대비하세요.

위협 인텔리전스 FAQ
Splunk Enterprise Security의 위협 인텔리전스는 보안팀에 알려진 위협, 악성 IP 주소, 침해 지표(IOC)에 대한 실행 가능한 컨텍스트를 제공합니다. Splunk는 이러한 인텔리전스를 분석가의 워크플로에 기본적으로 통합하여 SOC 팀이 보안 경고의 우선순위를 지정하고, 조사를 가속화하며, 전반적인 위협 탐지 역량을 향상할 수 있도록 지원합니다.
Splunk Enterprise Security는 Cisco Talos와 원활하게 통합되어 추가 비용 없이 업계 최고 수준의 위협 인텔리전스를 제공합니다. 이 통합 기능은 Talos의 실시간 컨텍스트로 보안 이벤트를 자동으로 보강하여 분석가가 가장 심각한 위협을 신속하게 식별하고, 우선순위를 지정하며, 완화할 수 있도록 지원합니다.
STRT는 Splunk Enterprise Security를 위해 사전 구축되고 엄선된 탐지 기능을 개발하는 업계에서 인정받는 보안 전문가들로 구성된 전담 그룹입니다. 기본으로 제공되는 이러한 탐지 기능을 활용하면 조직에서 복잡한 규칙을 처음부터 직접 구축하지 않고도 최신 공격자 행동과 고도화된 위협에 대응할 수 있습니다.
위협 인텔리전스를 운영에 활용하면 관련성이 낮은 노이즈를 필터링하고 경고에 중요한 컨텍스트를 추가하여 위협 탐지, 조사 및 대응(TDIR) 워크플로 전체를 강화할 수 있습니다. 이를 통해 분석가는 어떤 일이 발생했는지, 왜 중요한지, 어떻게 해결해야 하는지를 즉시 파악할 수 있으며, 결과적으로 평균 대응 시간(MTTR)을 크게 단축할 수 있습니다.
예. Splunk Enterprise Security는 개방적이고 유연한 아키텍처를 제공하므로 타사, 업계별, 오픈 소스 위협 인텔리전스 피드를 쉽게 수집할 수 있습니다. 보안팀은 Splunkbase 파트너 네트워크를 활용하여 모든 위협 데이터를 단일 통합 플랫폼으로 통합할 수 있습니다.
