
Splunk Enterprise Security
Bedrohungs-informationen
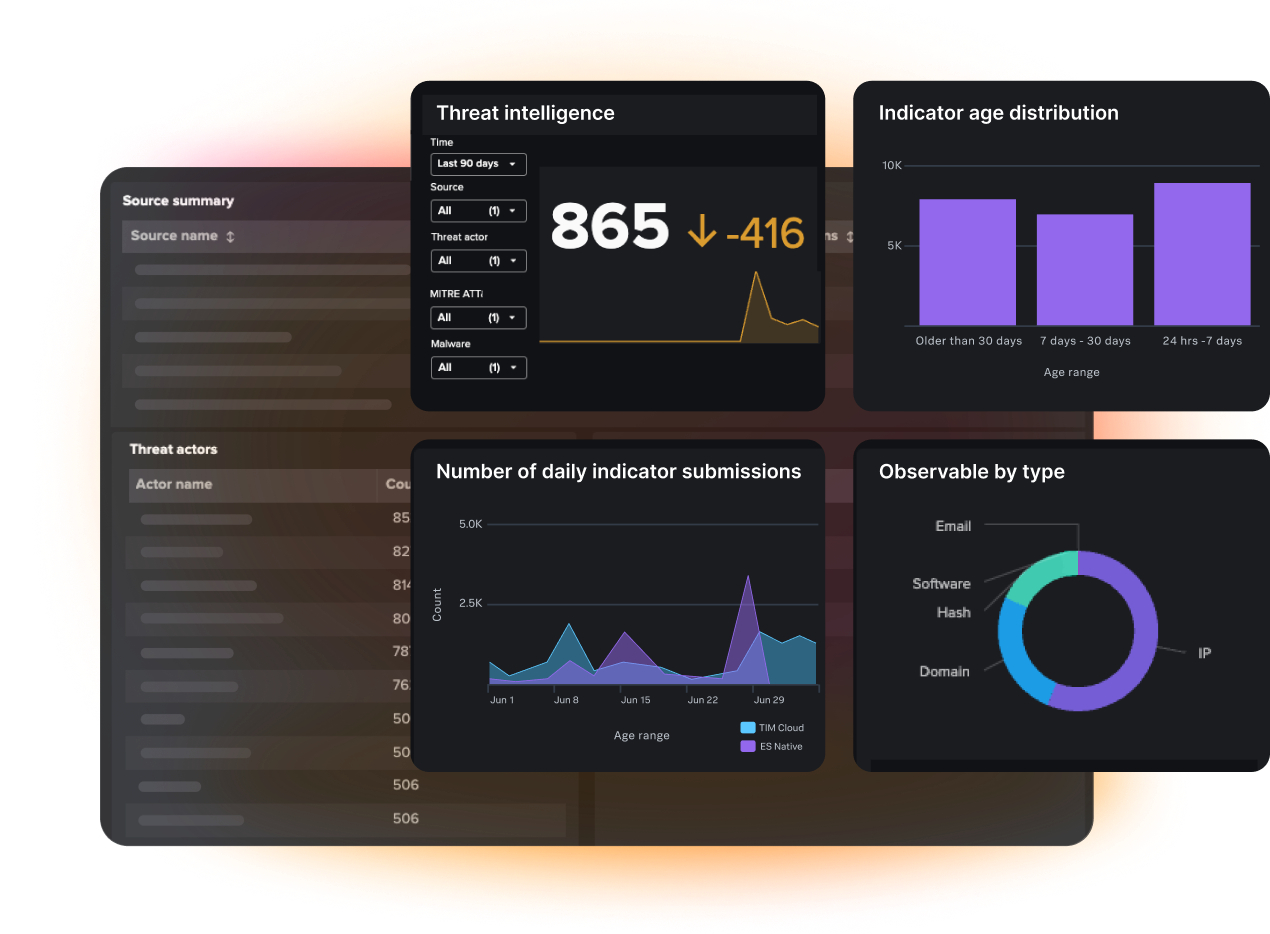
Integrieren Sie aussagekräftigen Bedrohungskontext in jedes Stadium Ihres Sicherheitsbetriebs, um Untersuchungen zu optimieren und das Rauschen zu reduzieren.
FUNKTIONSWEISE
Bedrohungsinformationen in jedem Stadium des TDIR-Workflows operationalisieren
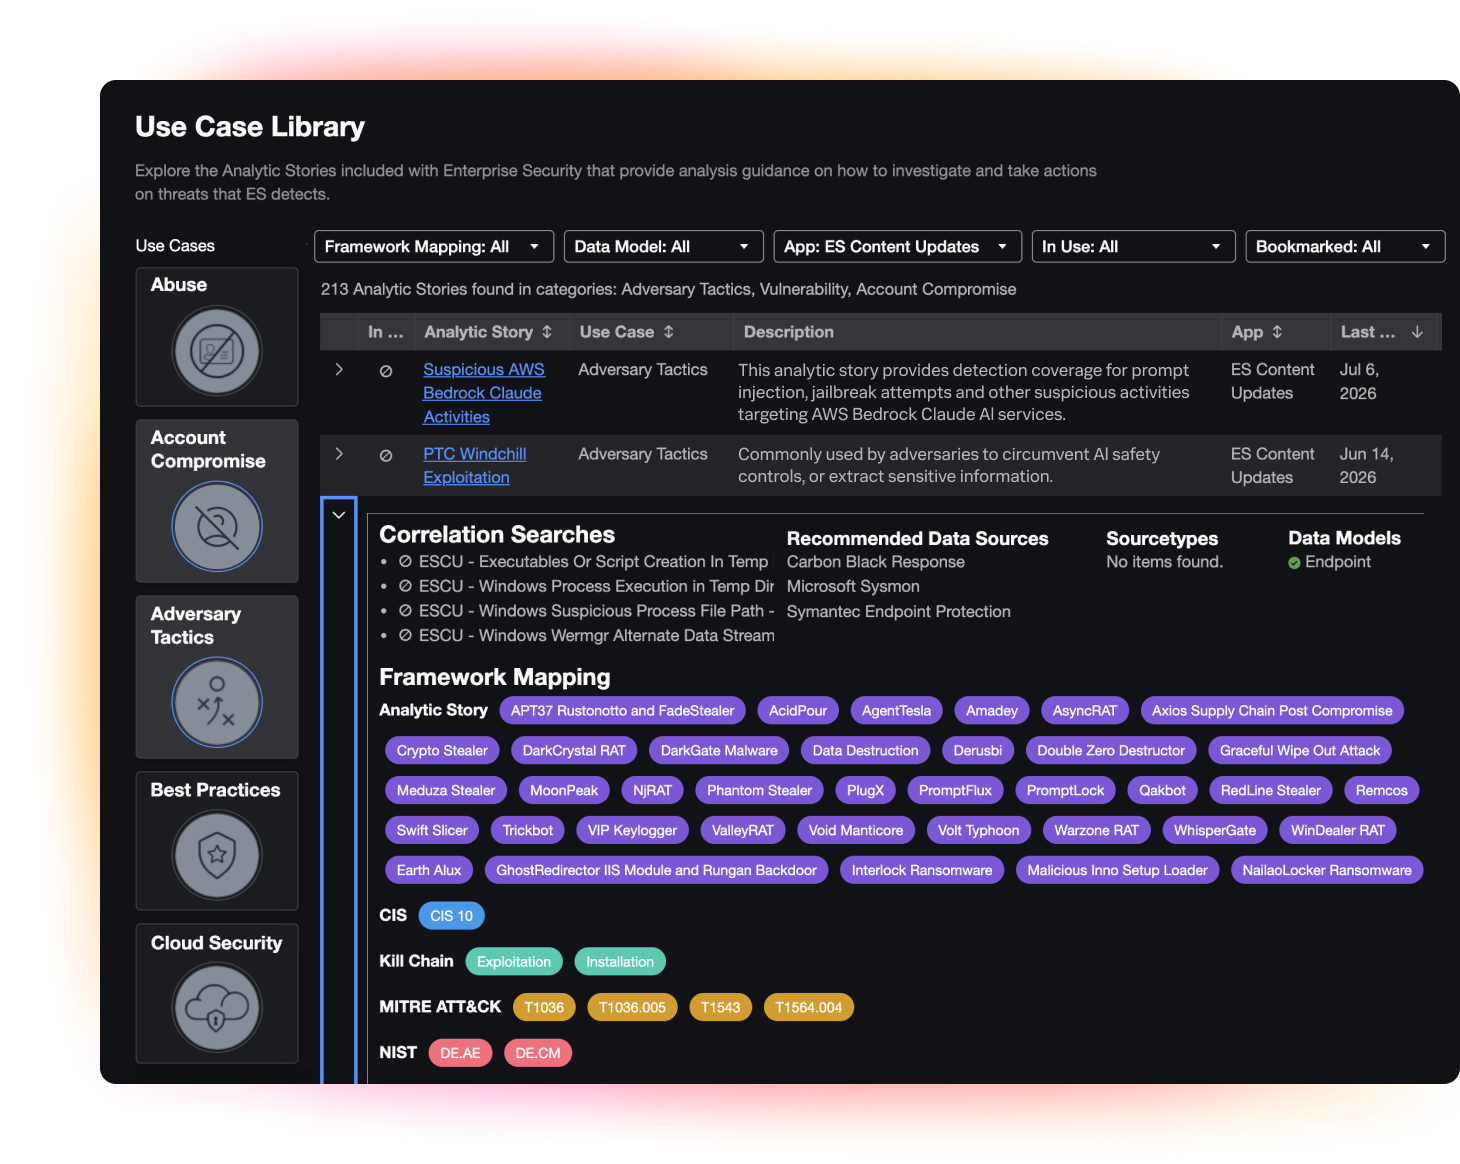
Sicherheitsabdeckung für neue Bedrohungen stärken und erweitern
Nutzen Sie kuratierte Erkennungen des Splunk Threat Research Teams (STRT), um sich gegen neues Angriffsverhalten zu wappnen, ohne jede Erkennung von Grund auf neu zu entwickeln.
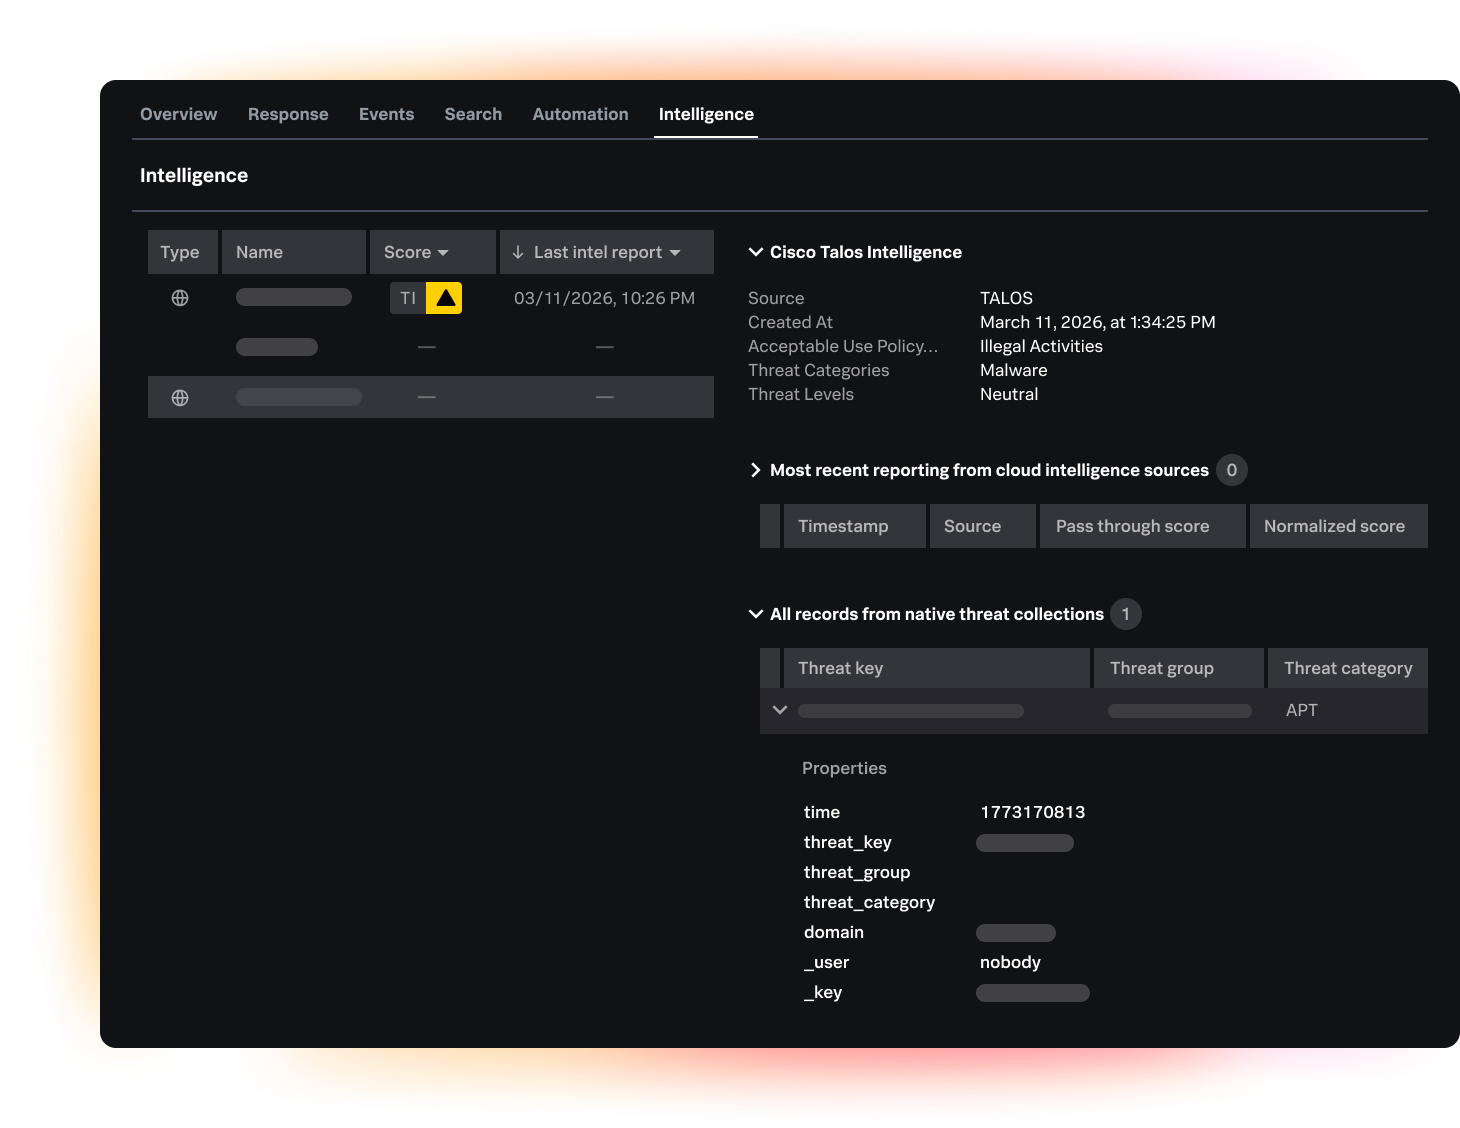
Die wichtigsten Bedrohungen priorisieren
Beschleunigen Sie Ihre Untersuchungen durch die integrierte Anreicherung mit Bedrohungsinformationen und profitieren Sie ohne Zusatzkosten von der Threat Intelligence aus Cisco Talos.
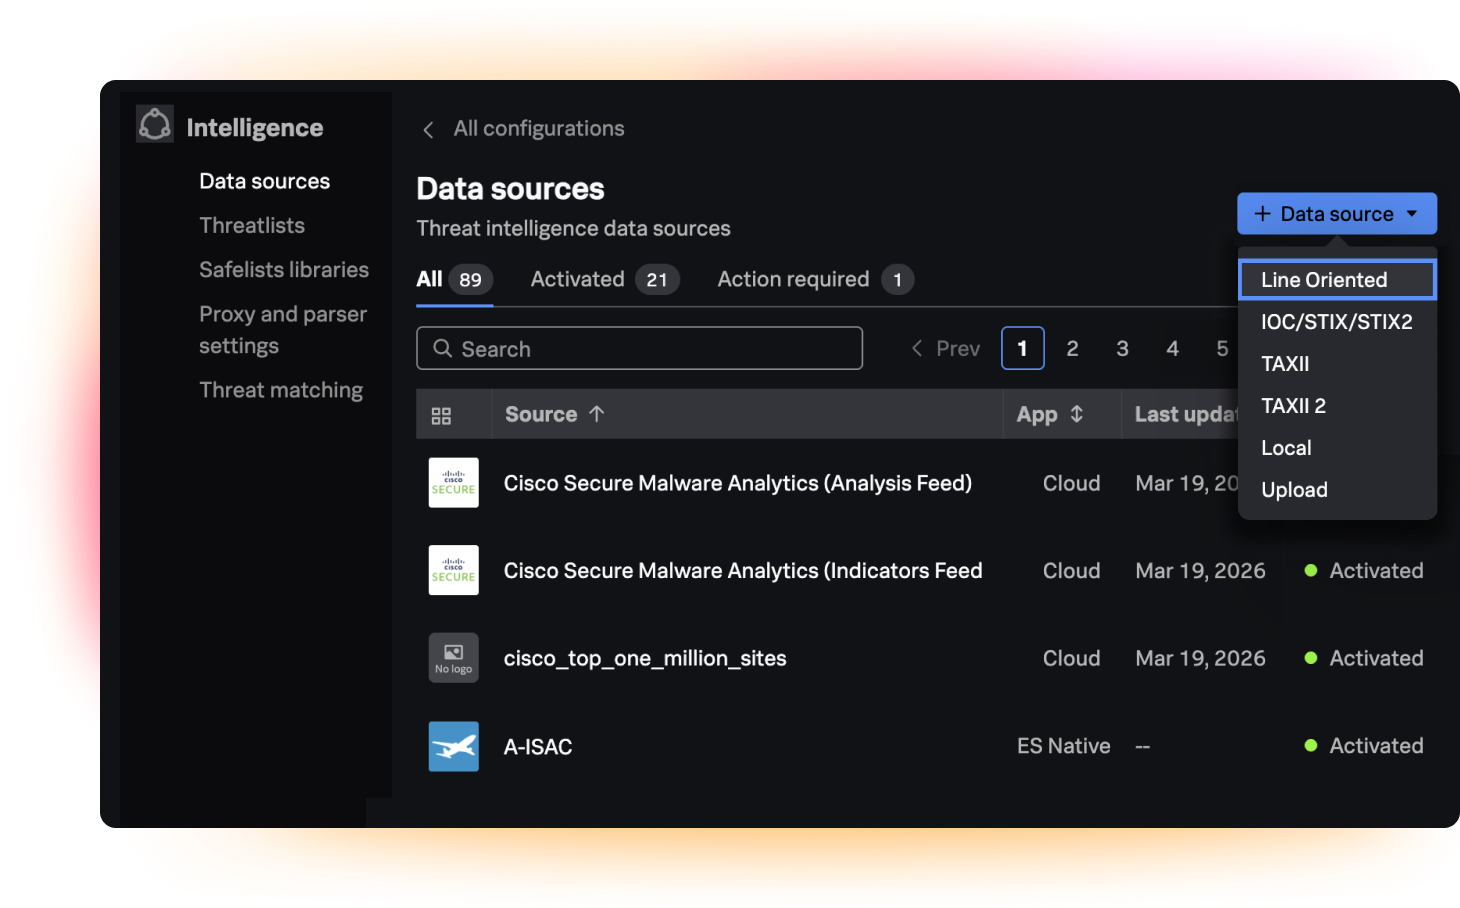
Vertrauenswürdige Bedrohungs-informationen für Ihren gesamten TDIR-Workflow
Reichern Sie Workflows mit Informationsquellen an, um die Analystenumgebung im Bereich Bedrohungserkennung, Untersuchung und Reaktion (TDIR) zu optimieren.
Funktionen
Bedrohungsinformationsfunktionen von Splunk entdecken

Risiken priorisieren mit Kontext
Stellen Sie Analysten die Informationen zur Verfügung, die sie benötigen, um zu verstehen, was passiert ist, warum dies von Bedeutung ist und worauf sie sich als Nächstes konzentrieren sollten.

Die entscheidenden IOCs überwachen
Erstellen Sie kuratierte, auf Ihre Use Cases abgestimmte IOC-Listen, damit die Verantwortlichen das Rauschen reduzieren und relevante Bedrohungen schneller erkennen können.

Fundierte, zeitnahe und umsetzbare Informationen im gesamten SOC-Ökosystem
Minimieren Sie die Anzahl zu untersuchender Warnmeldungen, indem Sie für das Unternehmen irrelevante Informationen herausfiltern, und ermöglichen Sie Analysten die Überwachung von Bedrohungsinformationen mit Bezug zu bestimmten Use Cases.

Knowhow der Bedrohungsforschung nutzen
Helfen Sie Ihren Teams mit vordefinierten Erkennungen des Splunk Threat Research Teams, Bedrohungen schneller zu erkennen, zu untersuchen und abzuwenden.

Informationsökosystem erweitern
Profitieren Sie von einer engagierten Community von Partnern und Benutzern, um Daten in Ihre bestehenden Tools zu integrieren. Steigern Sie die Effizienz Ihres SOC durch den Zugriff auf Splunkbase, das Partnernetzwerk für Bedrohungsinformationen, um Untersuchungen anzureichern und einen nahtlosen Workflow sicherzustellen.

Besser gemeinsam mit Cisco Talos
Gehen Sie die dringendsten Sicherheitsherausforderungen schneller an, indem Sie die Threat Intelligence von Cisco Talos in Enterprise Security einbinden. Bereiten Sie sich mit einem effizienteren TDIR-Prozess auf das Zeitalter der agentenbasierten KI vor, um Risiken rasch zu identifizieren und zu mindern.

Bedrohungsinformationen – FAQ
Die Bedrohungsinformationen in Splunk Enterprise Security bieten Sicherheitsteams aussagekräftigen Kontext zu bekannten Bedrohungen, bösartigen IP-Adressen und Kompromittierungsindikatoren (Indicators of Compromise, IOCs). Durch die native Einbettung dieser Informationen in die Workflows der Analysten unterstützt Splunk die SOC-Teams beim Priorisieren von Warnmeldungen, Beschleunigen von Untersuchungen und beim Optimieren der gesamten Bedrohungserkennung.
Cisco Talos lässt sich nahtlos in Splunk Enterprise Security integrieren und bietet branchenführende Bedrohungsinformationen ohne Zusatzkosten. Durch diese Integration werden Sicherheits-Events automatisch mit Echtzeitkontext aus Talos angereichert, damit Analysten die kritischsten Bedrohungen schnell identifizieren, priorisieren und eindämmen können.
Das STRT ist eine engagierte Gruppe branchenweit anerkannter Sicherheitsexperten, die vordefinierte, kuratierte Erkennungen für Splunk Enterprise Security entwickeln. Diese direkt einsetzbaren Erkennungen ermöglichen Unternehmen die Abwehr neuen Angriffsverhaltens und komplexer Bedrohungen, ohne von Grund auf neue Regeln erstellen zu müssen.
Durch die Operationalisierung von Bedrohungsinformationen wird die gesamte Bedrohungserkennung, Untersuchung und Reaktion (TDIR) aufgewertet, indem irrelevantes Rauschen herausgefiltert und wichtiger Kontext zu Warnmeldungen hinzugefügt wird. Dadurch können sich Analysten sofort einen Überblick darüber verschaffen, was passiert ist, warum es von Bedeutung ist und wie das Problem behoben werden kann. Die MTTR (Mean-Time-To-Respond) wird beträchtlich verkürzt.
Ja. Splunk Enterprise Security bietet eine offene und flexible Architektur, in die Sie problemlos branchenspezifische, Open-Source- oder Drittanbieter-Feeds mit Bedrohungsinformationen aufnehmen können. Sicherheitsteams können das Splunkbase-Partnernetzwerk nutzen, um all ihre Bedrohungsdaten auf einer einzigen, einheitlichen Plattform zu konsolidieren.
Passende Lösungen
Splunk Enterprise Security Essentials
Sorgen Sie mit der marktführenden SIEM-Lösung für umfassende Transparenz, präzise Erkennungen und effiziente Prozesse in Ihren Security Operations.
Splunk Enterprise Security
Bessere und schnellere Security-Ergebnisse und effektive Risikominimierung mit der KI-gestützten SecOps-Plattform.
