
Splunk Enterprise Security
威胁情报
将可操作的威胁上下文引入安全运营的各个阶段,以简化调查并减少干扰。
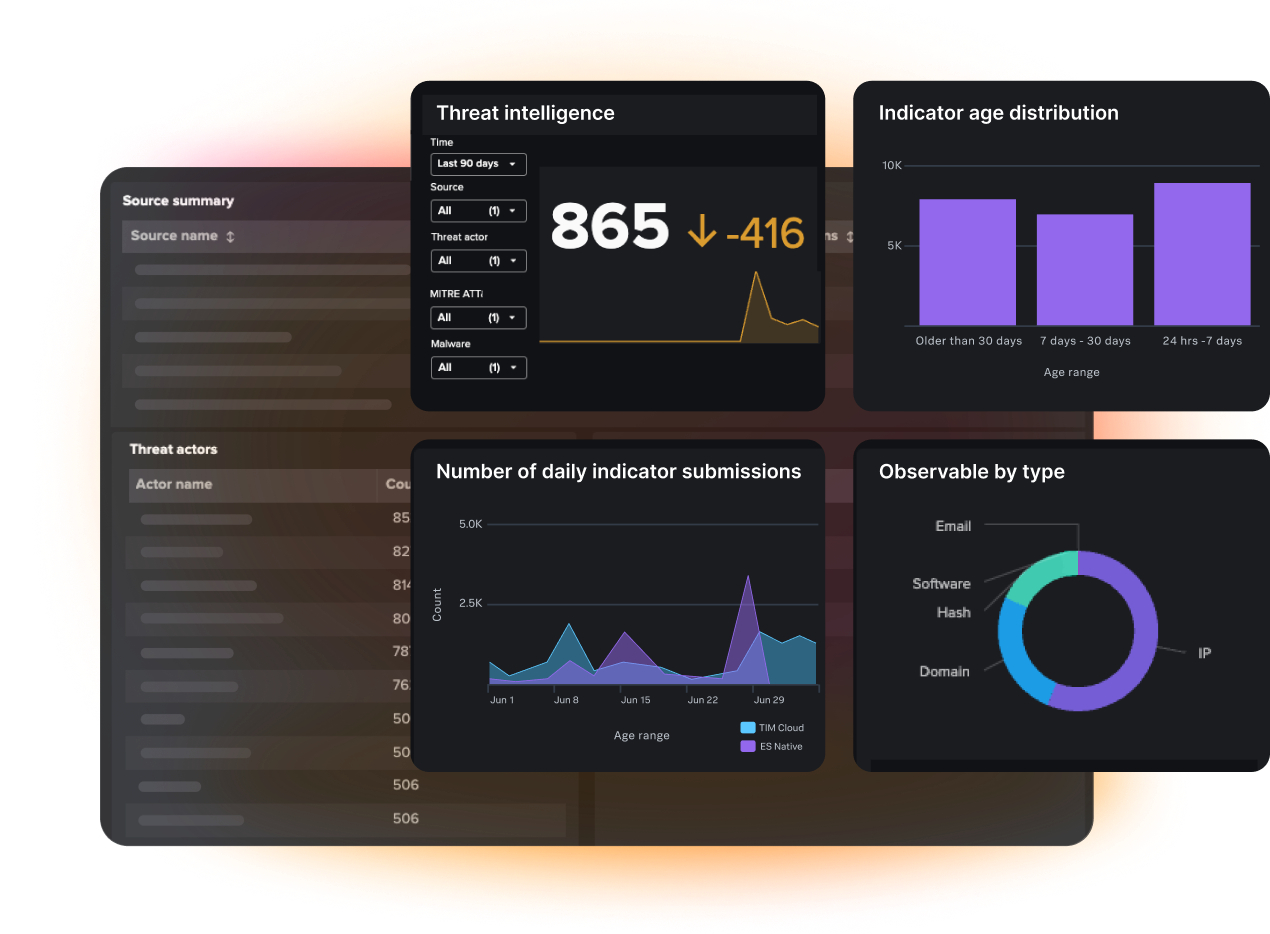
工作原理
在 TDIR 工作流程的每个阶段实施威胁情报
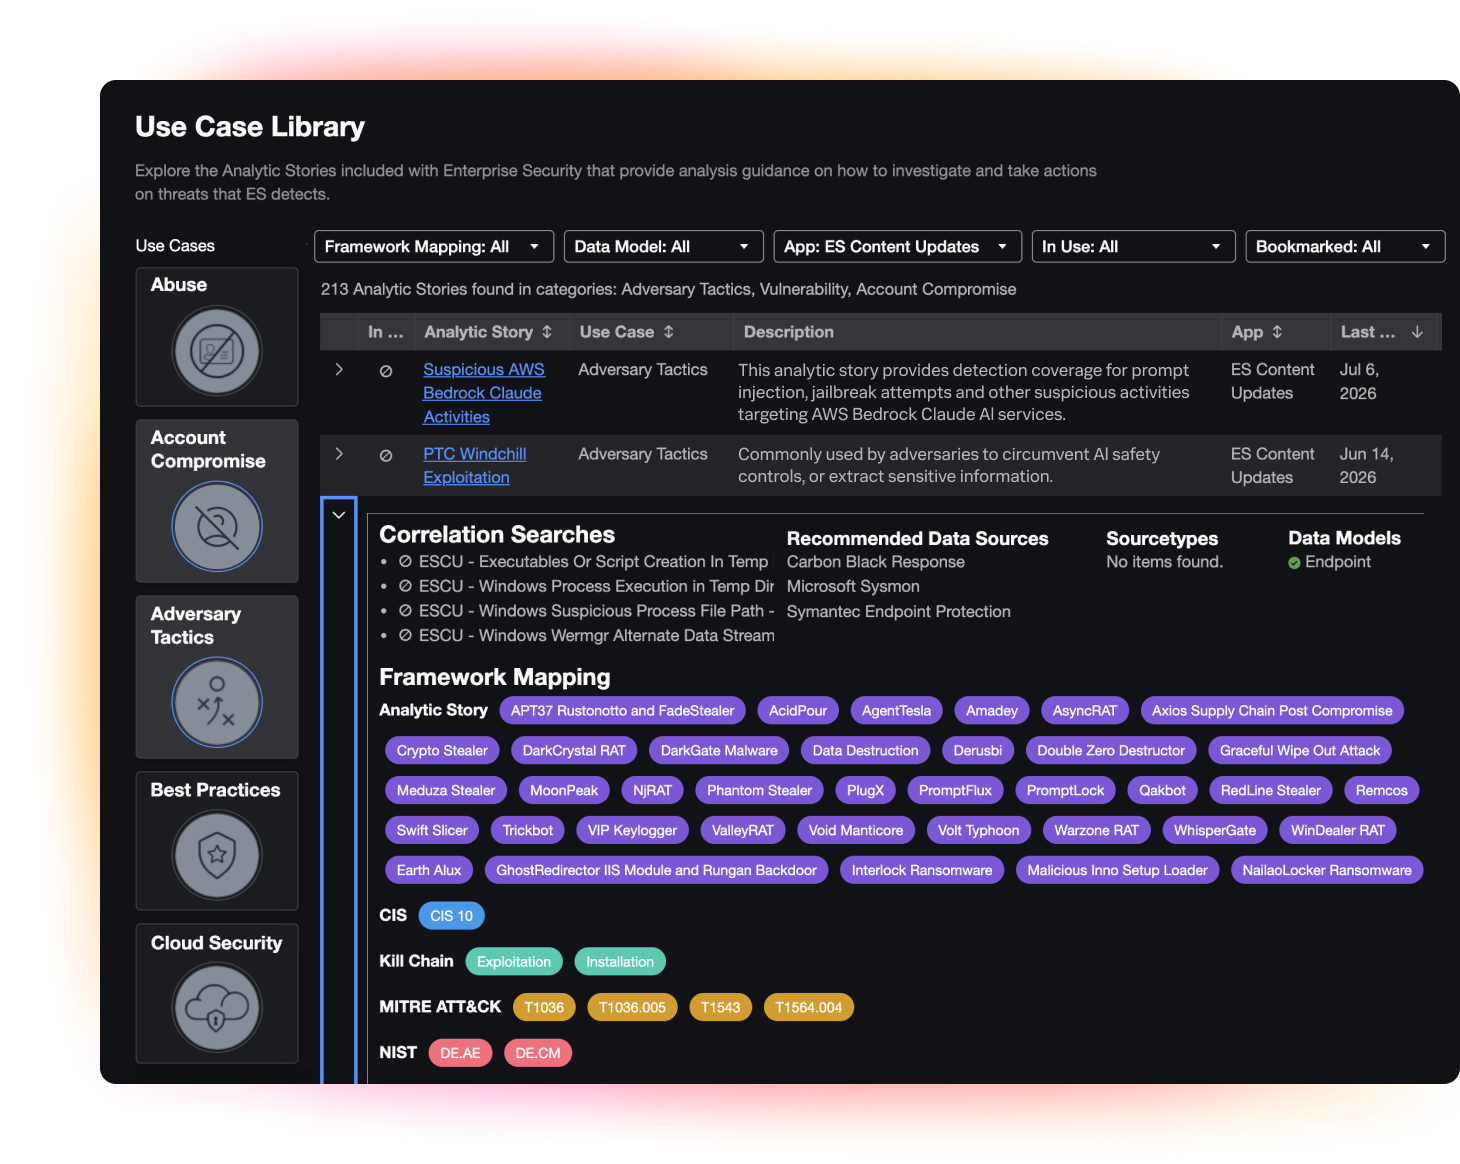
强化并扩大安全覆盖范围,抵御不断演变的威胁
使用来自 精选检测(由 Splunk 威胁研究团队 (STRT) 提供),无需从头构建每个检测,即可增强针对不断演变的攻击者行为的覆盖范围。
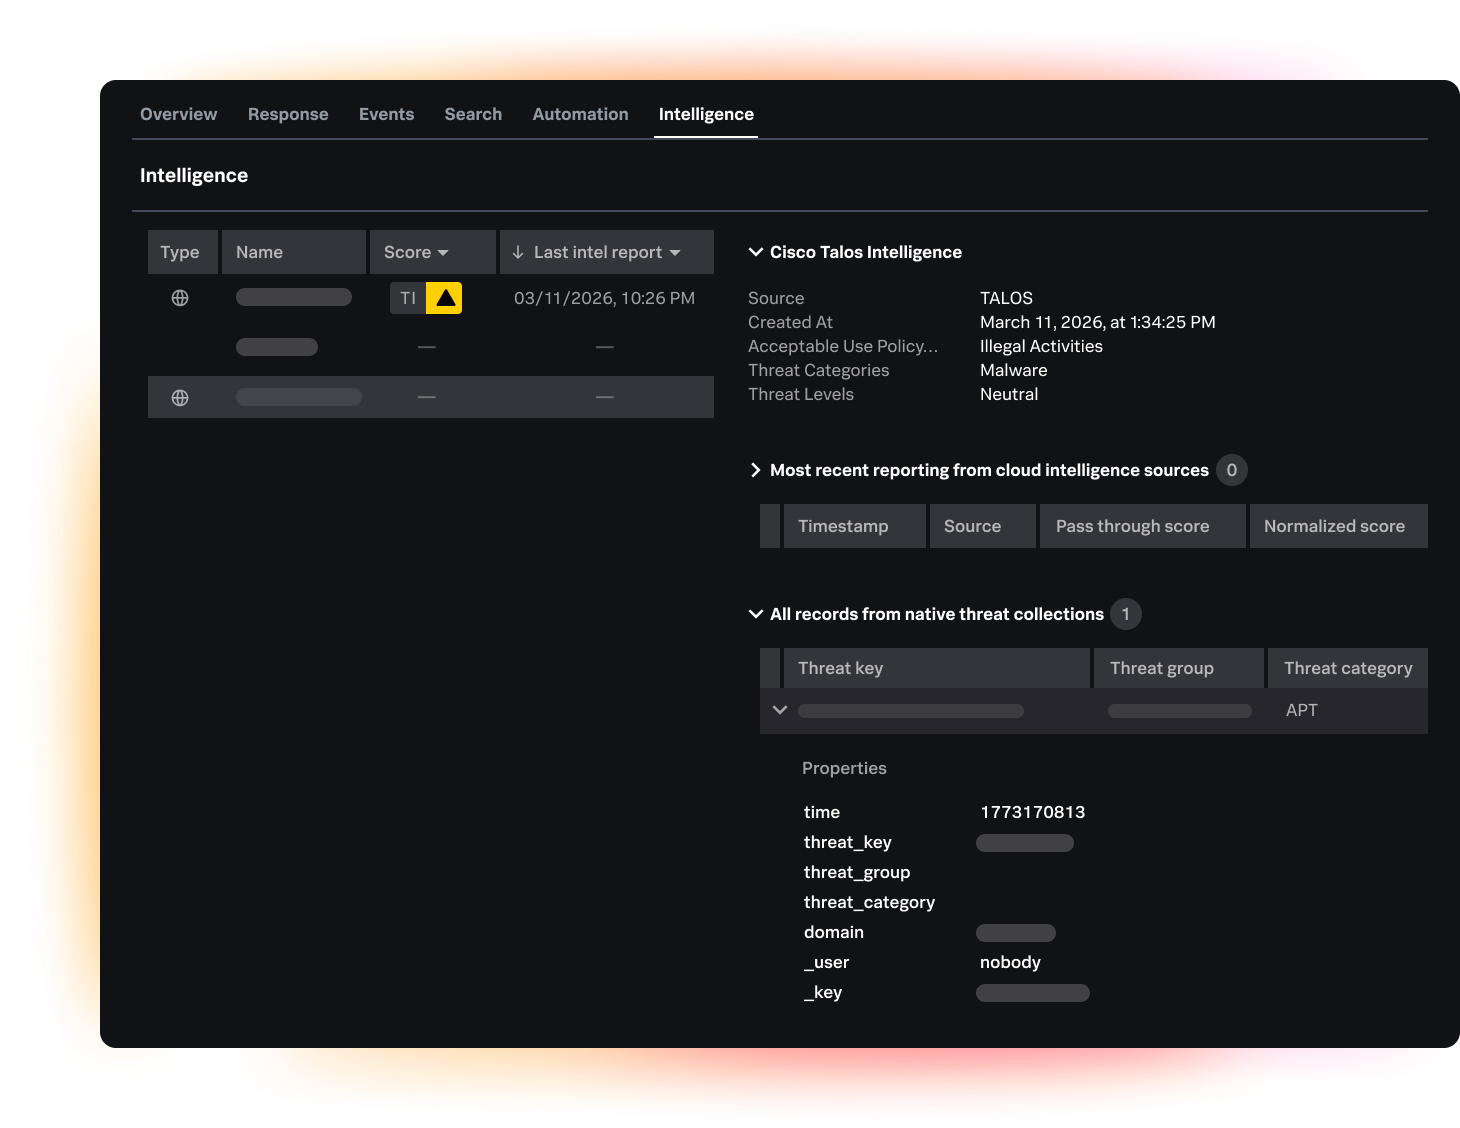
优先处理最重要的威胁
通过集成化威胁情报增强加速调查,并无需额外费用即可利用 Cisco Talos 威胁情报。
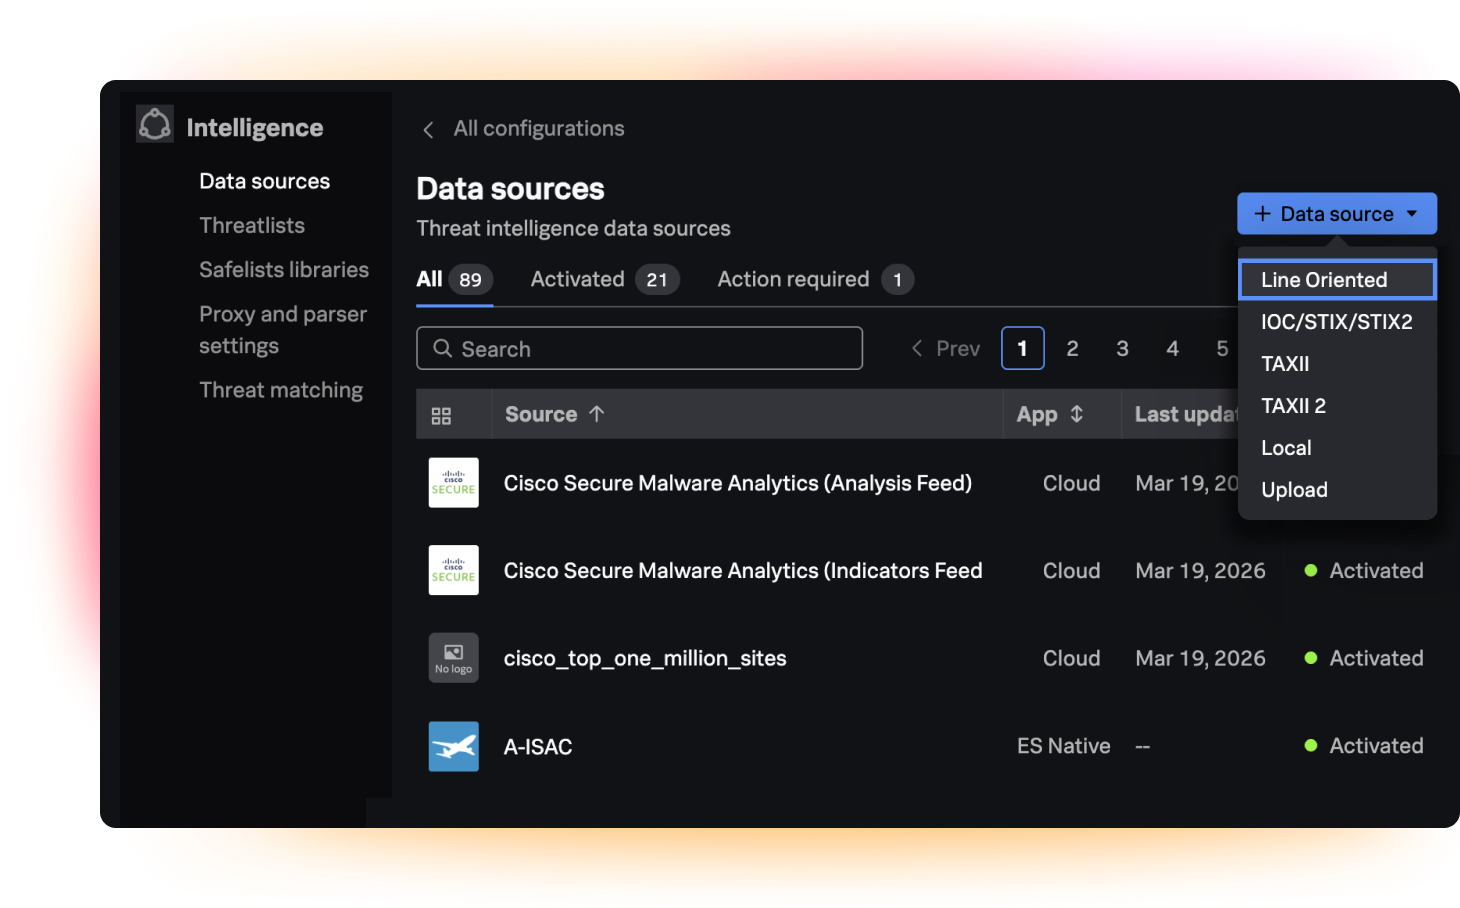
利用值得信赖的情报技术,为您的整个 TDIR 工作流程赋能。
利用情报来源丰富工作流,以简化威胁检测、调查和响应 (TDIR) 中的分析师体验。
功能
发现 Splunk 的威胁情报功能

根据上下文确定风险优先级
为分析人员提供他们所需的情报,以便了解发生了什么、为什么重要以及下一步应该关注什么。

监控重要的 IOC
创建符合您使用场景的精选 IOC 列表,以便团队能够减少干扰并更快地检测到相关威胁。

在整个安全运营中心生态系统中提供及时、可靠且可操作的情报
通过筛选掉与组织无关的情报,最大限度减少需要调查的警报数量,使分析师能够监控与特定用例相关的情报。

利用安全威胁研究专业知识
借助 Splunk 威胁研究团队预先构建的检测功能扩大覆盖范围,帮助团队更快地检测、调查和响应。

扩展您的情报生态系统
借助蓬勃发展的合作伙伴和用户社区,将数据集成到您现有的工具中。访问 Splunkbase 威胁情报合作伙伴网络来丰富调查,实现无缝工作流程,从而提高 SOC 效率。

与 Cisco Talos 强强联手
通过将 Cisco Talos 威胁情报功能集成到 Enterprise Security 中,更快地应对最紧迫的安全挑战。借助更高效的 TDIR 流程为代理 AI 时代做好准备,以迅速识别并缓解风险。

威胁情报常见问题
Splunk Enterprise Security 中的威胁情报可为安全团队提供有关已知威胁、恶意 IP 地址和失陷指标 (IOC) 的可操作上下文信息。通过将这些情报原生嵌入分析师工作流,Splunk 可帮助 SOC 团队确定警报的优先级、加快调查进程并提升整体威胁检测能力。
Splunk Enterprise Security 与 Cisco Talos 无缝集成,可提供业界领先的威胁情报,且无需额外费用。这种集成通过 Talos 的实时上下文自动丰富了安全性事件,使分析师能够快速识别、确定优先级并减轻最关键的威胁。
STRT 是一个由业界认可的安全专家组成的专门团队,负责为 Splunk Enterprise Security 开发预构建、精心策划的检测。这些开箱即用的检测功能可以帮助组织防御最新的攻击者行为和高级威胁,而无需从头开始构建复杂的规则。
将威胁情报操作化,可通过筛选掉无关噪声并为警报添加关键上下文,丰富整个威胁检测、调查和响应(TDIR)工作流。这使得分析人员能够立即了解发生了什么、为什么重要以及如何补救,从而显著缩短平均响应时间(MTTR)。
是的。Splunk Enterprise Security 具有开放且灵活的架构,让您可以轻松摄取第三方、行业特定以及开源威胁情报源。安全团队可以利用 Splunkbase 合作伙伴网络,将其所有威胁数据整合到单一统一平台中。
