製品に関するお知らせ
Enterprise Securityの新機能「Exposure Analytics」の提供を開始
Splunk Enterprise Security (ES)は、エージェンティックAI、SOAR、UEBA、SIEMをシームレスに連携する統合SecOpsプラットフォームです。

エンティティを自動的に検出し、リアルタイムのコンテキストを活用して調査を迅速化します。
仕組み
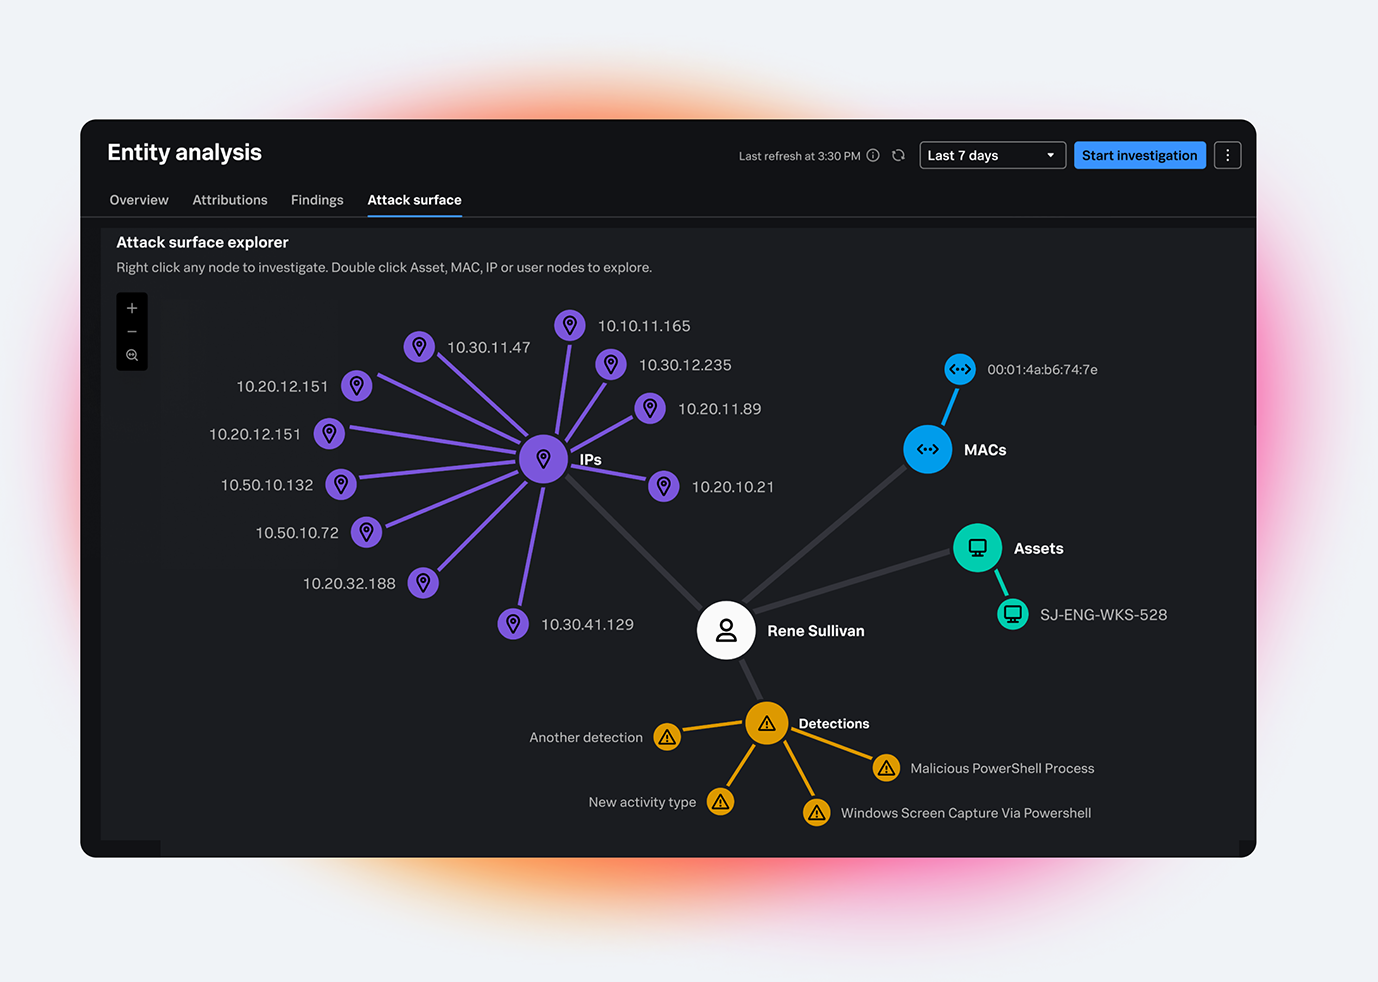
死角を完全になくします。既存のSplunkデータを活用し、エンティティのインベントリ情報を自動更新して最新状態に保ちます。古く、不正確で、不完全なエンティティ情報が排除され、資産の攻撃対象領域全体がリアルタイムで可視化されます。
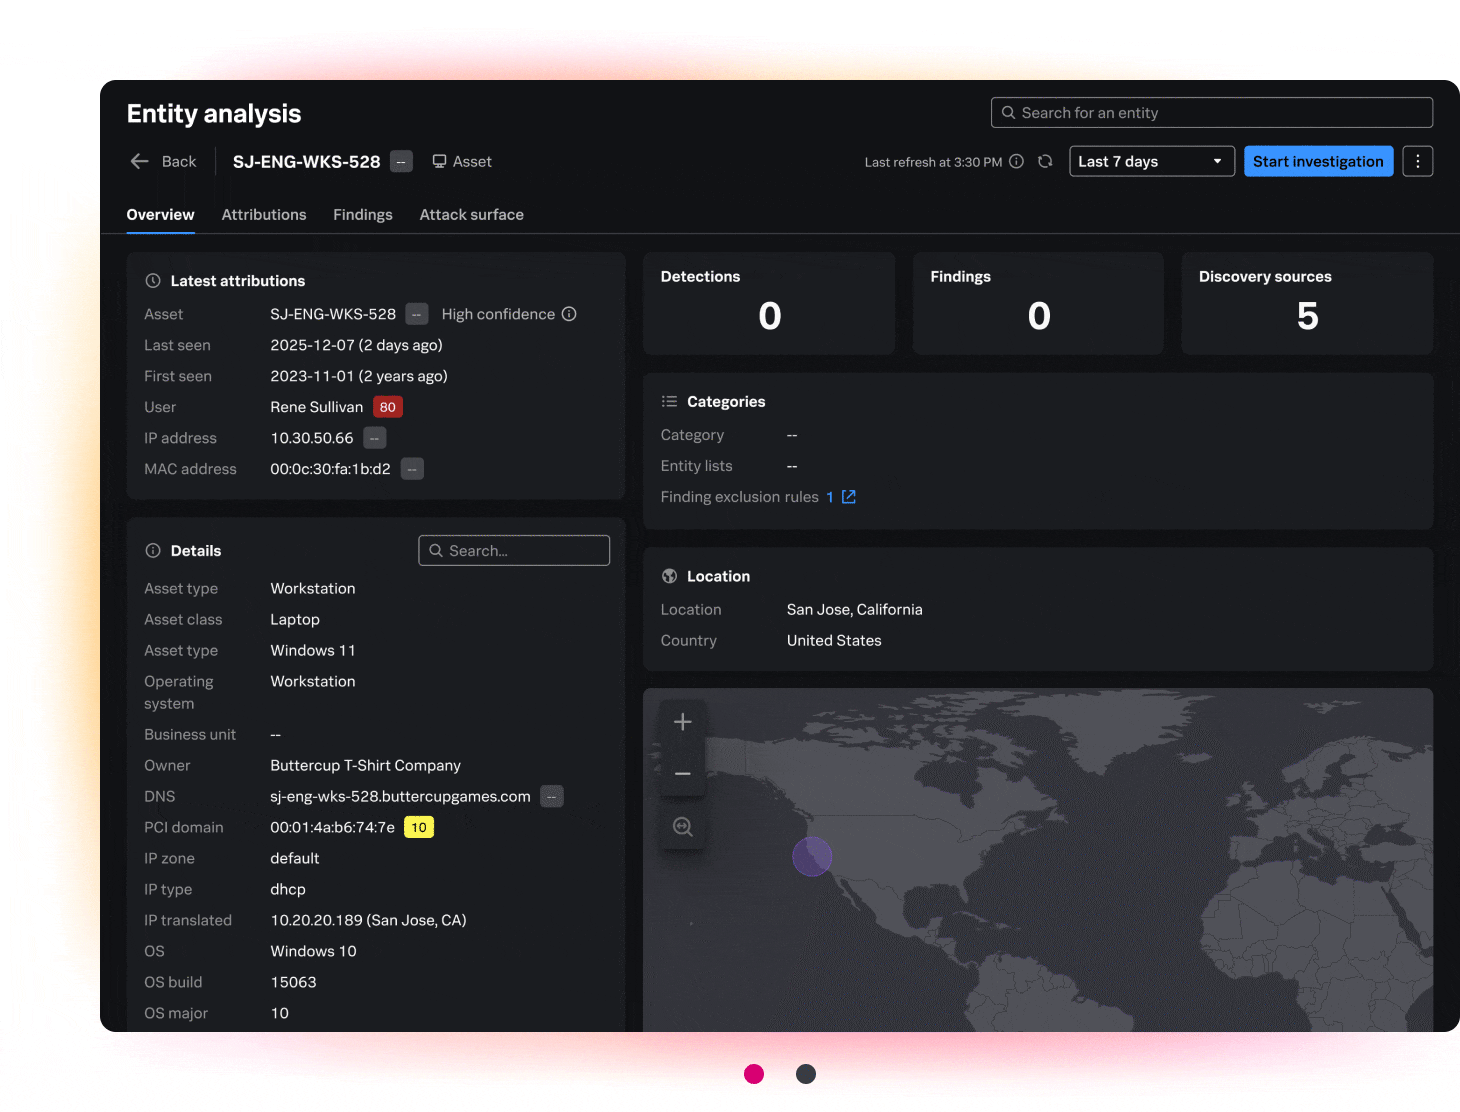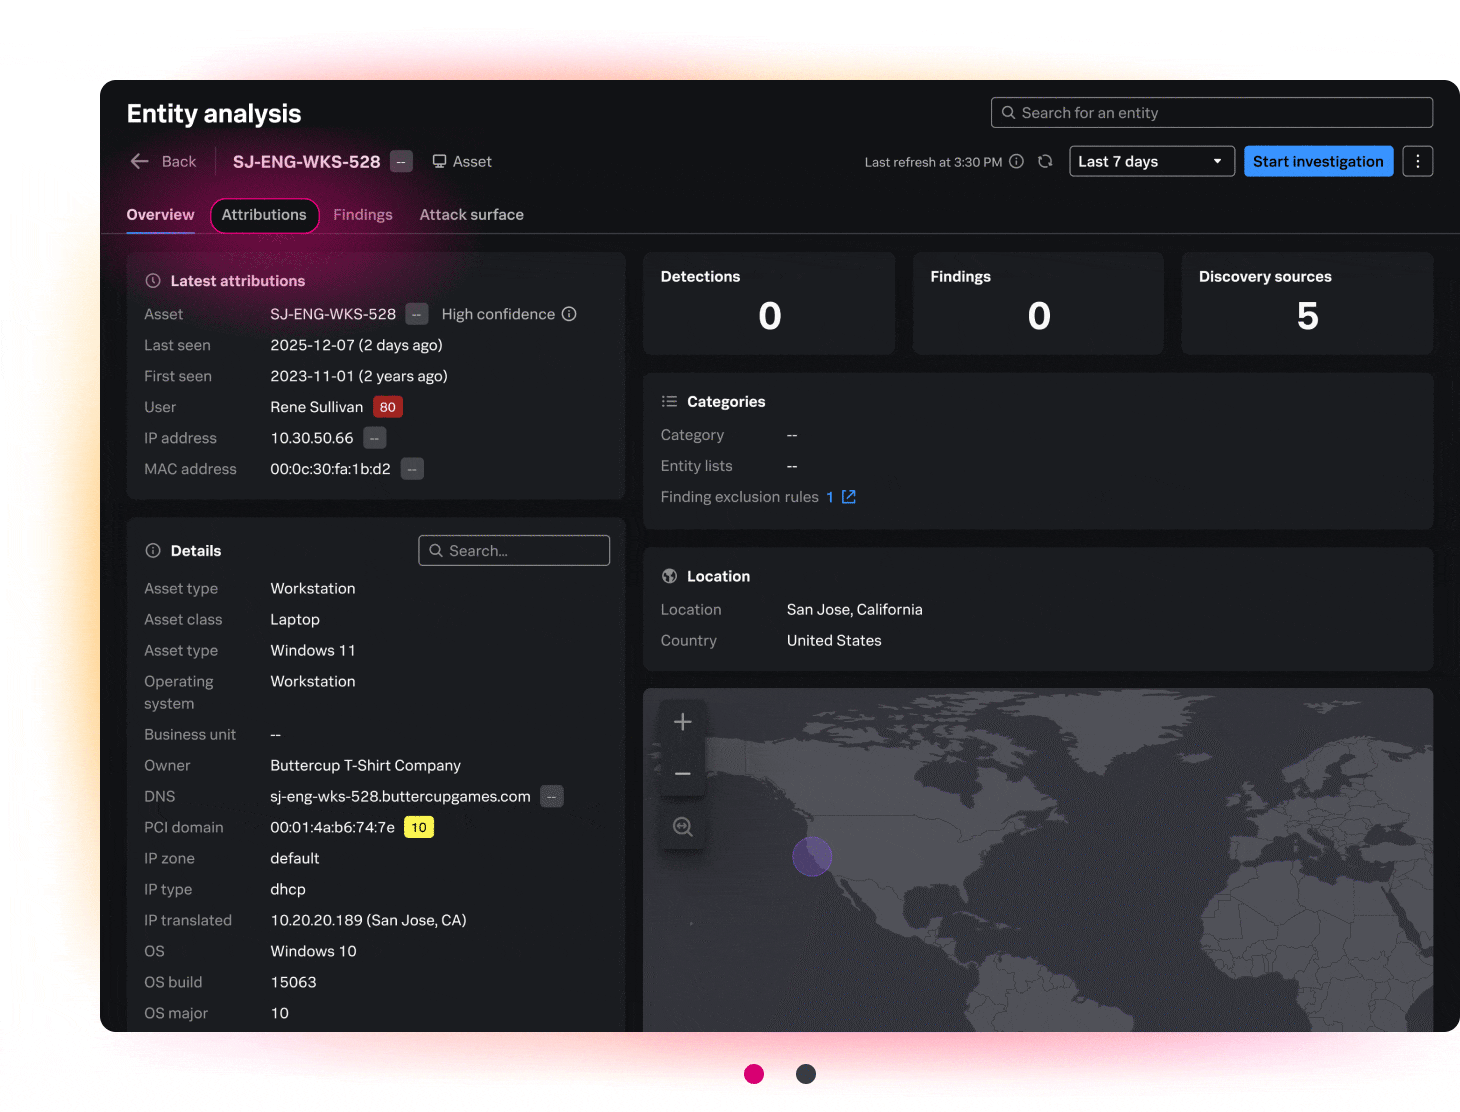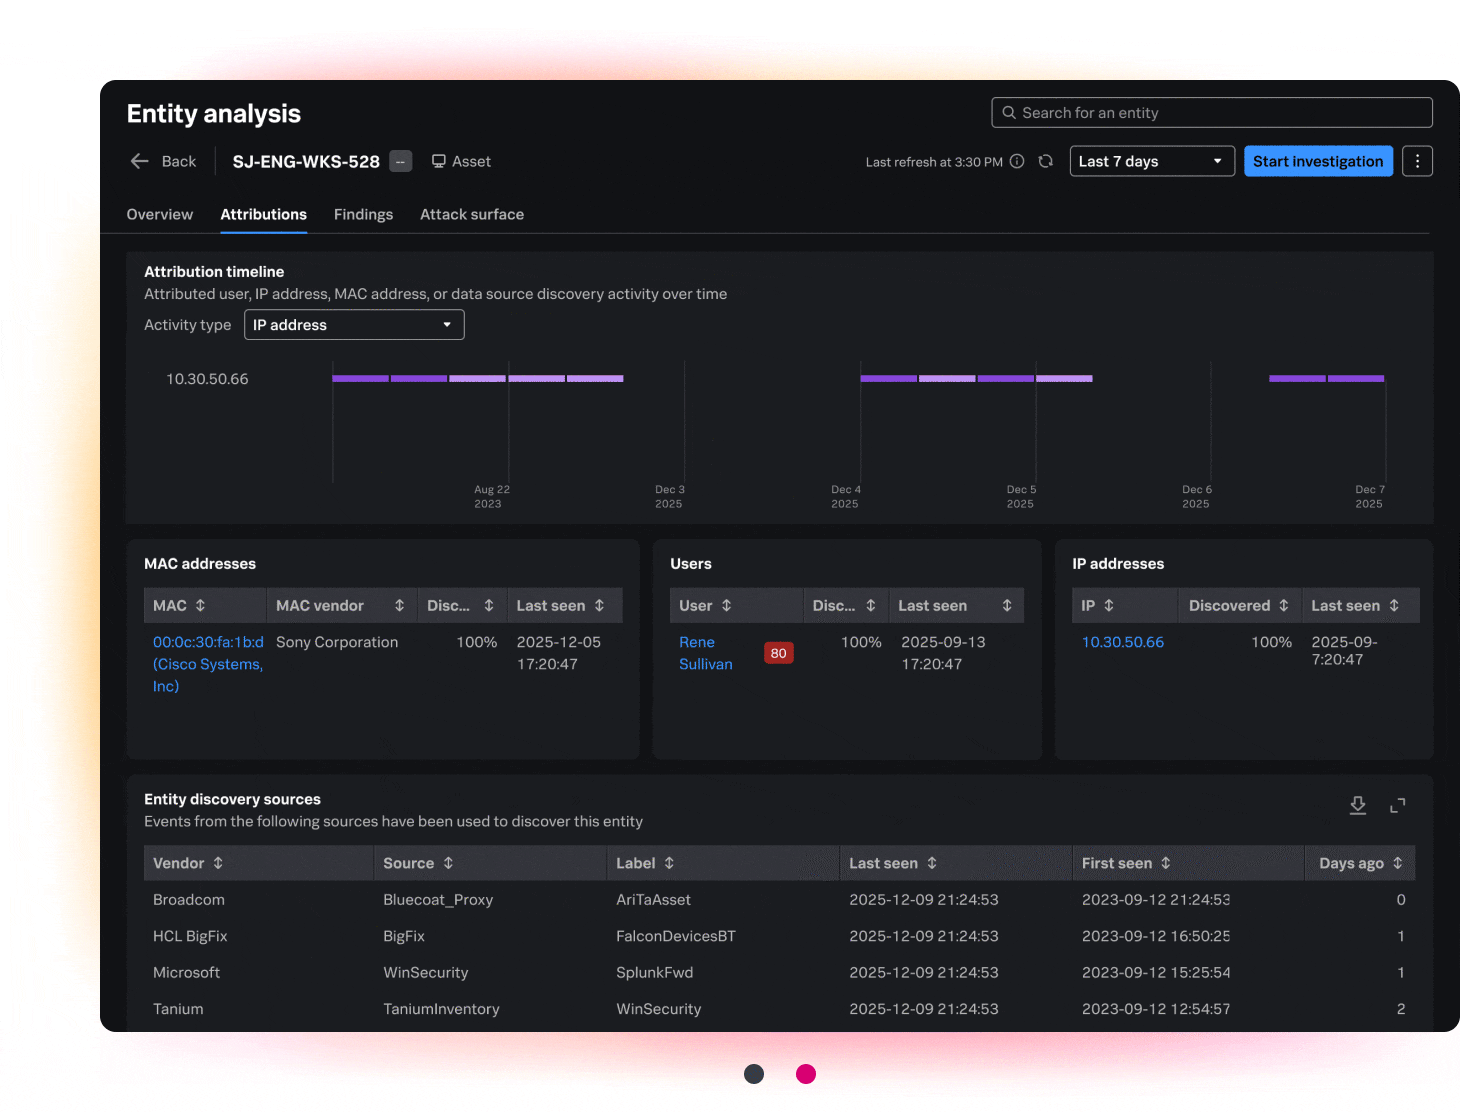
データ収集から意思決定へとシフトしましょう。過去の属性やエンティティ間の関係性を自動的にアラートに付加し、ユーザーとデバイスを時系列で関連付けることで、識別情報のギャップを解消します。アラートが発生した瞬間に「誰が、何を、どこで」といったコンテキストが提供されるため、アナリストは手作業による調査を繰り返す必要がなくなり、MTTRを短縮することができます。
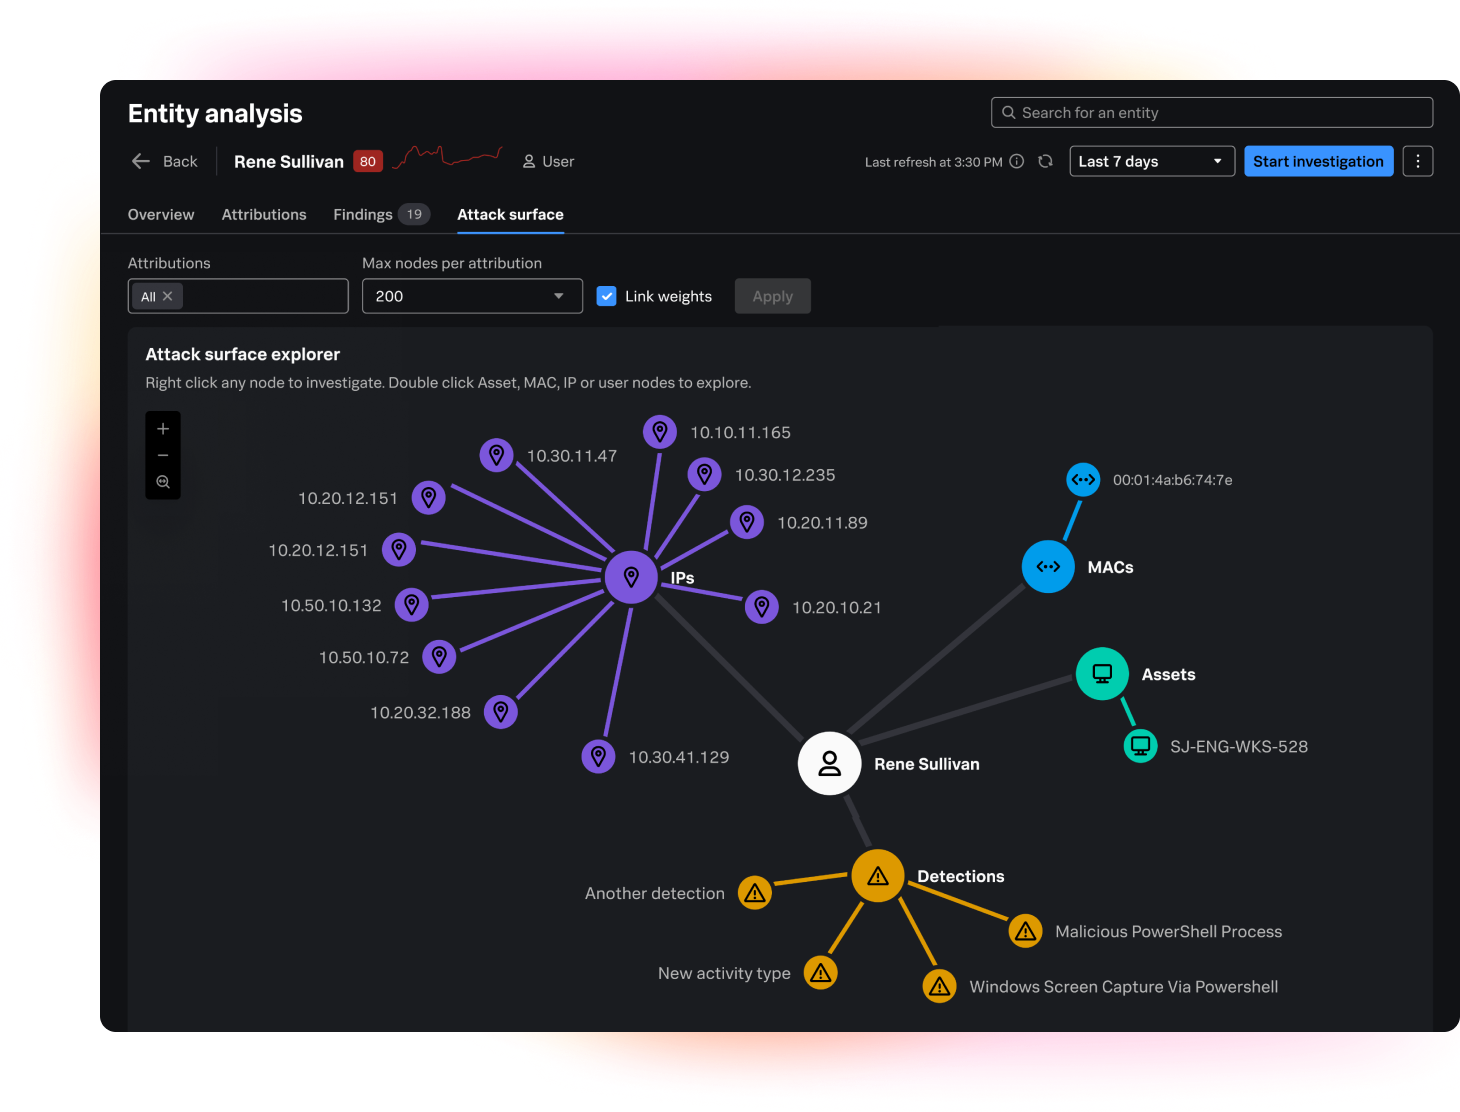
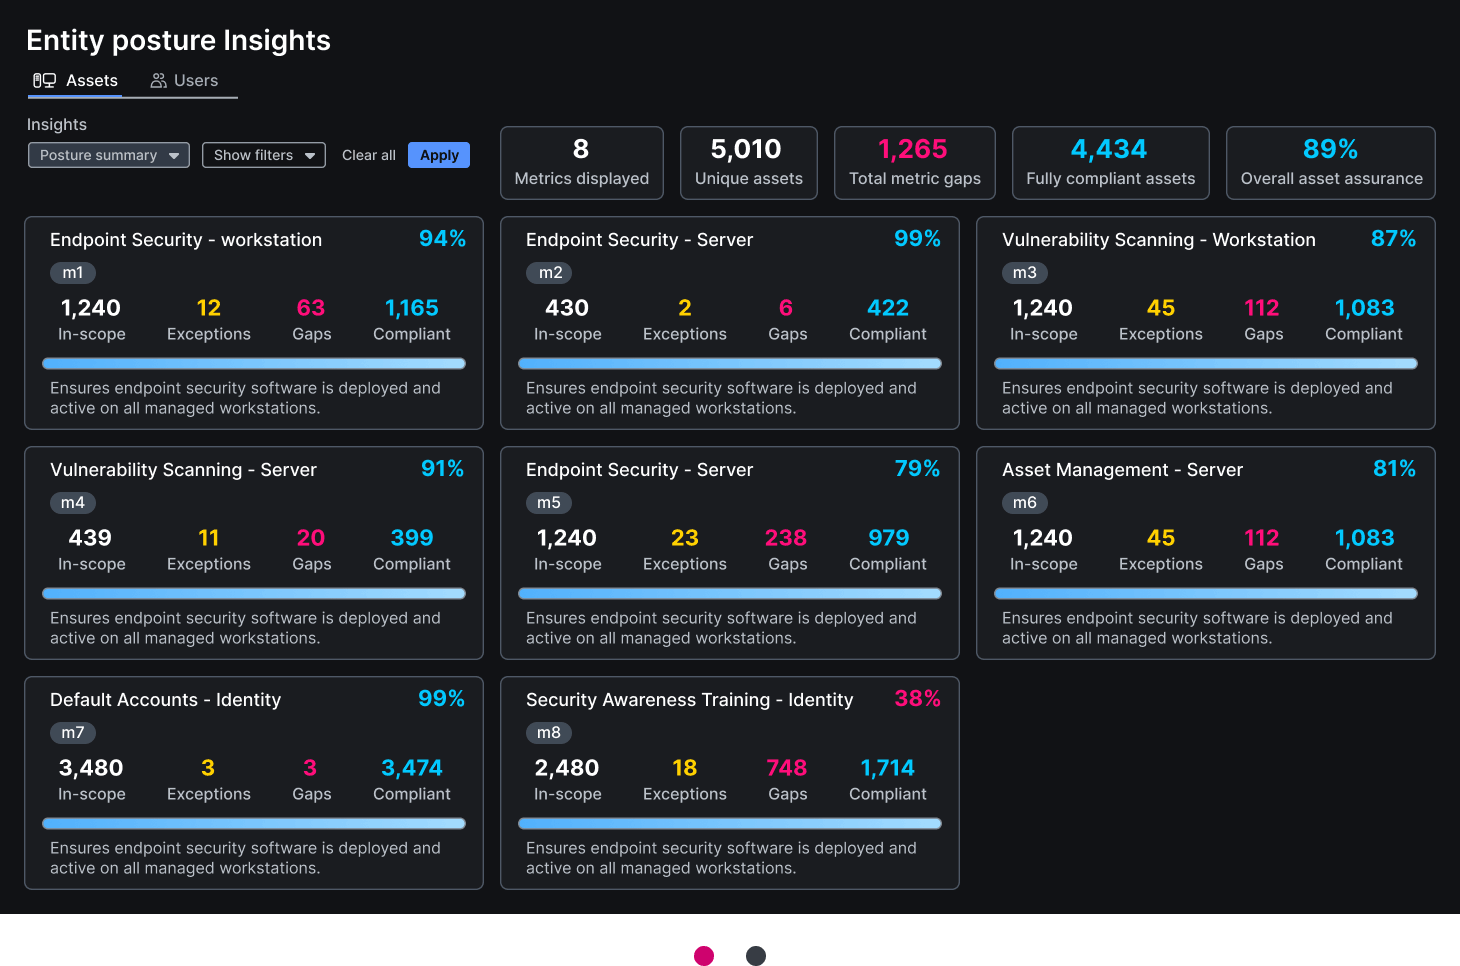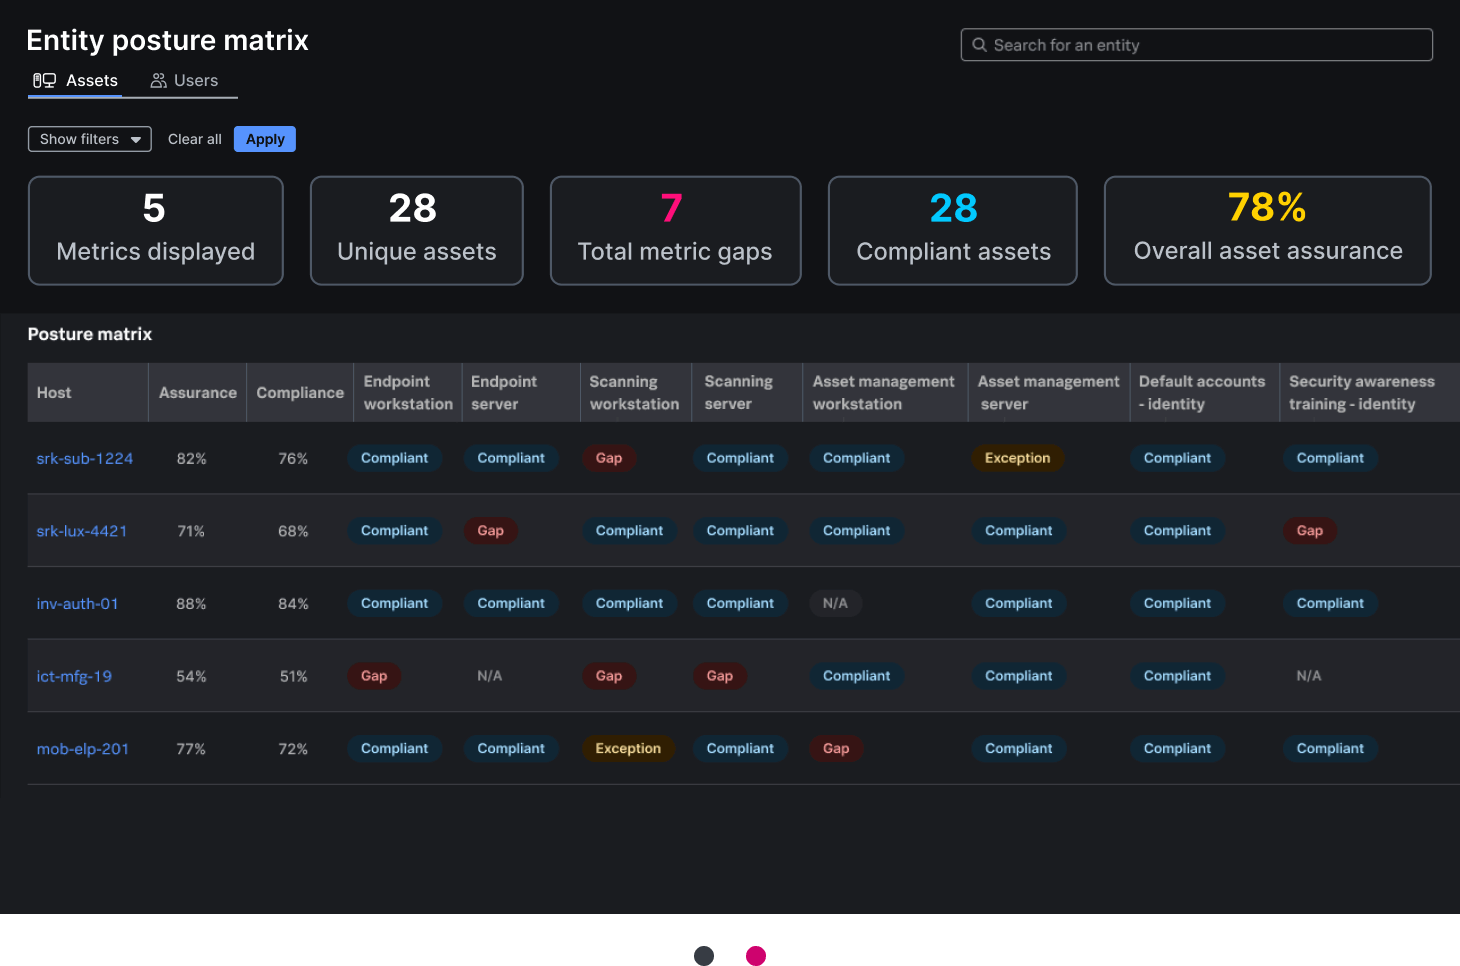
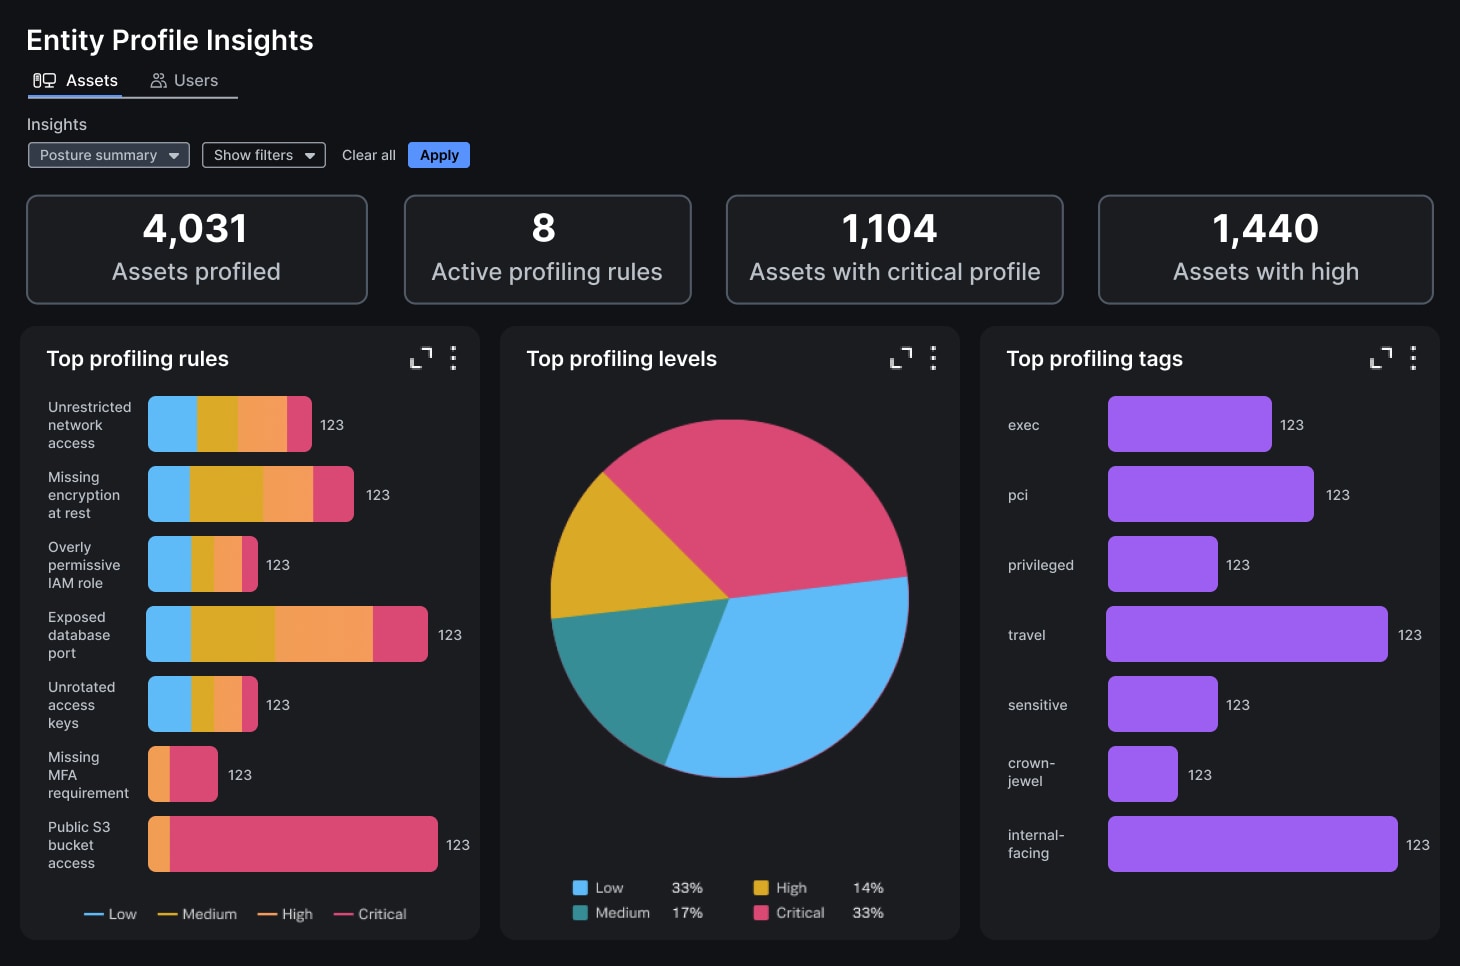
重大な脆弱性がインシデントに発展する前に特定し、対策を講じて、リアクティブなセキュリティ態勢が生む悪循環を断ち切ります。Exposure Analyticsは、動的なエンティティリスクスコアリングと攻撃対象領域の詳細な可視化機能を統合することで、チームがセキュリティギャップを特定し、脆弱性をリアルタイムで修復できるようにします。これにより、セキュリティ対策の死角をプロアクティブに解消し、次世代の脅威に対する環境のレジリエンスを強化することができます。
Exposure Analyticsは、既存のソースからデータを自動的に収集して相関付けし、環境全体にわたるすべての資産、ユーザー、およびそれらの関係を継続的に検出してマッピングします。使いやすいリアルタイムの可視化機能と詳細な分析機能が提供されるため、セキュリティチームがリスクを迅速に特定し、インシデントを調査できるようになります。お客様は、Splunk Enterprise Securityの構成管理にある[Exposure Analytics]セクションの[Entity discovery]に移動し、検出ソースを追加することで、すぐに利用を開始できます。
Exposure Analyticsは、IPアドレス、MACアドレス、資産の種類、ユーザー名、役職、メールアドレスなど、資産やIDに関連するフィールド値を収集し、ロジックに基づいて評価します。また、検出アクティビティを経時的に追跡し、属性の変化を記録します(たとえば、あるIPアドレスが検出のタイミングによって異なる資産やユーザーに関連付けられている場合があります)。重要な点として、ペイロードデータや機密性の高い通信は収集されません。各エンティティを特定し、そのコンテキストの把握に必要なメタデータのみが収集されます。
Exposure Analyticsは、調査結果、検出、UEBA、SOARワークフローに対してエンティティの豊富なコンテキストを生成することで、Splunk Enterprise Security (ES)の主要な機能を強化します。また、生のセキュリティイベントログデータをエンティティに紐づいたインテリジェンスへと変換して、Splunk ESによって得られる価値をさらに高めます。これにより、セキュリティ運用全体において、より詳細なインサイト、効果的な自動化、より迅速かつ正確な調査が可能になります。
これは、Splunk Enterprise Securityの中核となる機能です。Enterprise Securityのライセンスに含まれているため、ご利用のお客様には追加費用は一切かかりません。
© 2026 Cisco Systems, Inc. およびその関連会社。無断複写・転載を禁じます。