
Splunk Enterprise Security
Threat intelligence
Mobilisez des informations sur le contexte des menaces à chaque étape de vos opérations de sécurité pour fluidifier les investigations et améliorer le rapport signal-bruit.
FONCTIONNEMENT
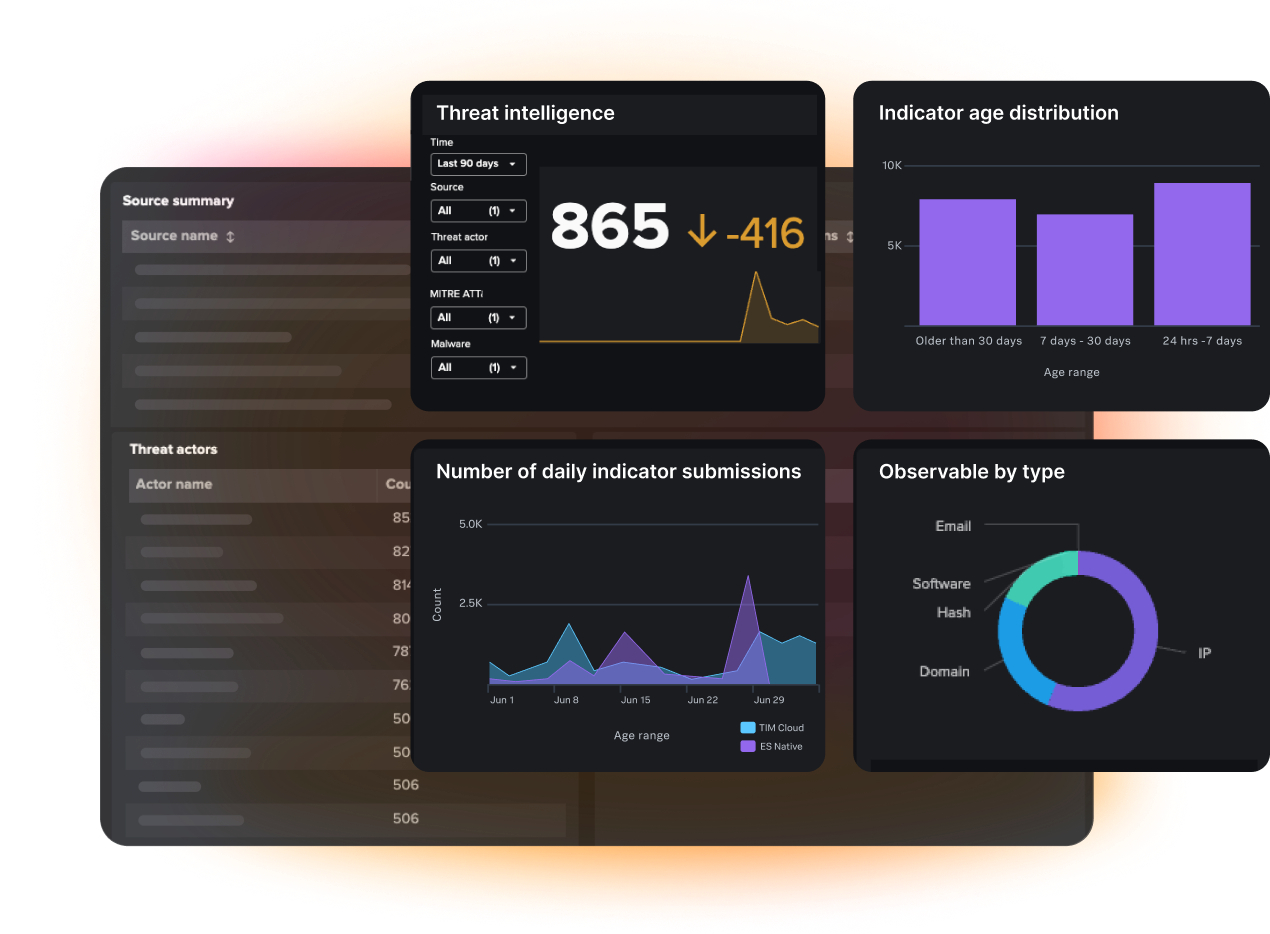
Opérationnalisez la threat intelligence à toutes les étapes du processus TDIR
Renforcez et élargissez la couverture de sécurité pour faire face à l’évolution des menaces
Utilisez les détections prédéfinies de la Splunk Threat Research Team (STRT) pour étendre votre couverture face à l’évolution des comportements malveillants, sans avoir à créer chaque détection.
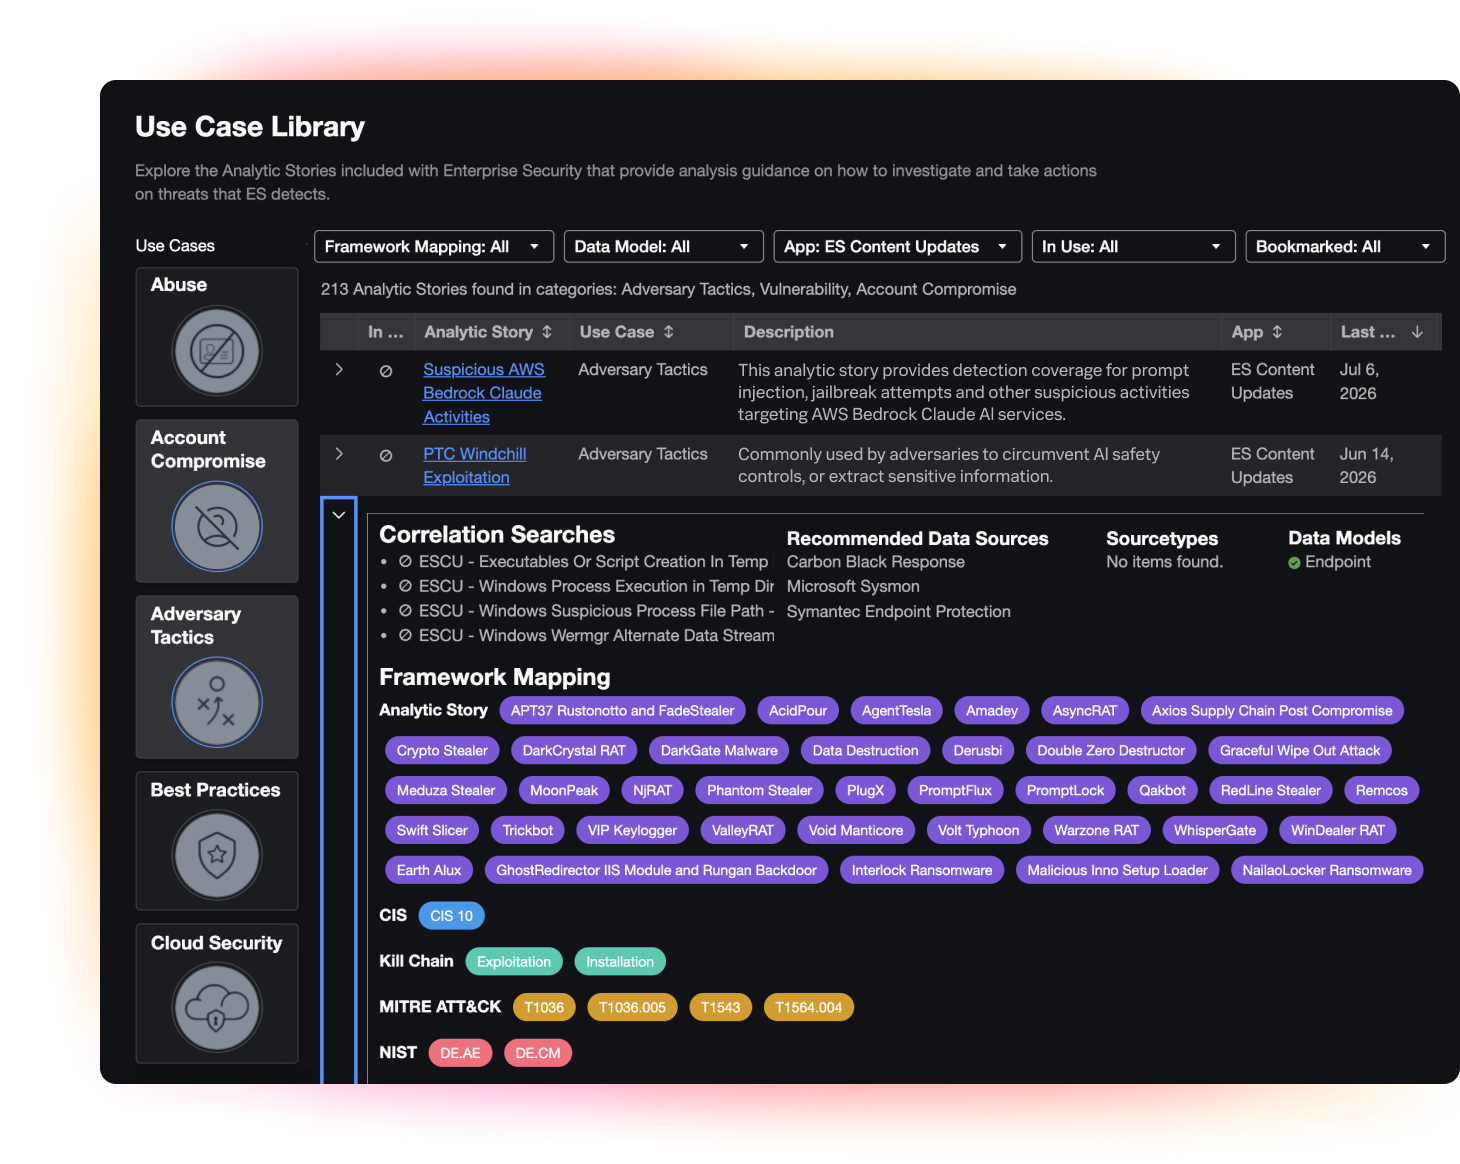
Donnez la priorité aux menaces les plus urgentes
Accélérez les investigations grâce à l’enrichissement intégré de la threat intelligence et profitez de la threat intelligence de Cisco Talos sans frais supplémentaires.
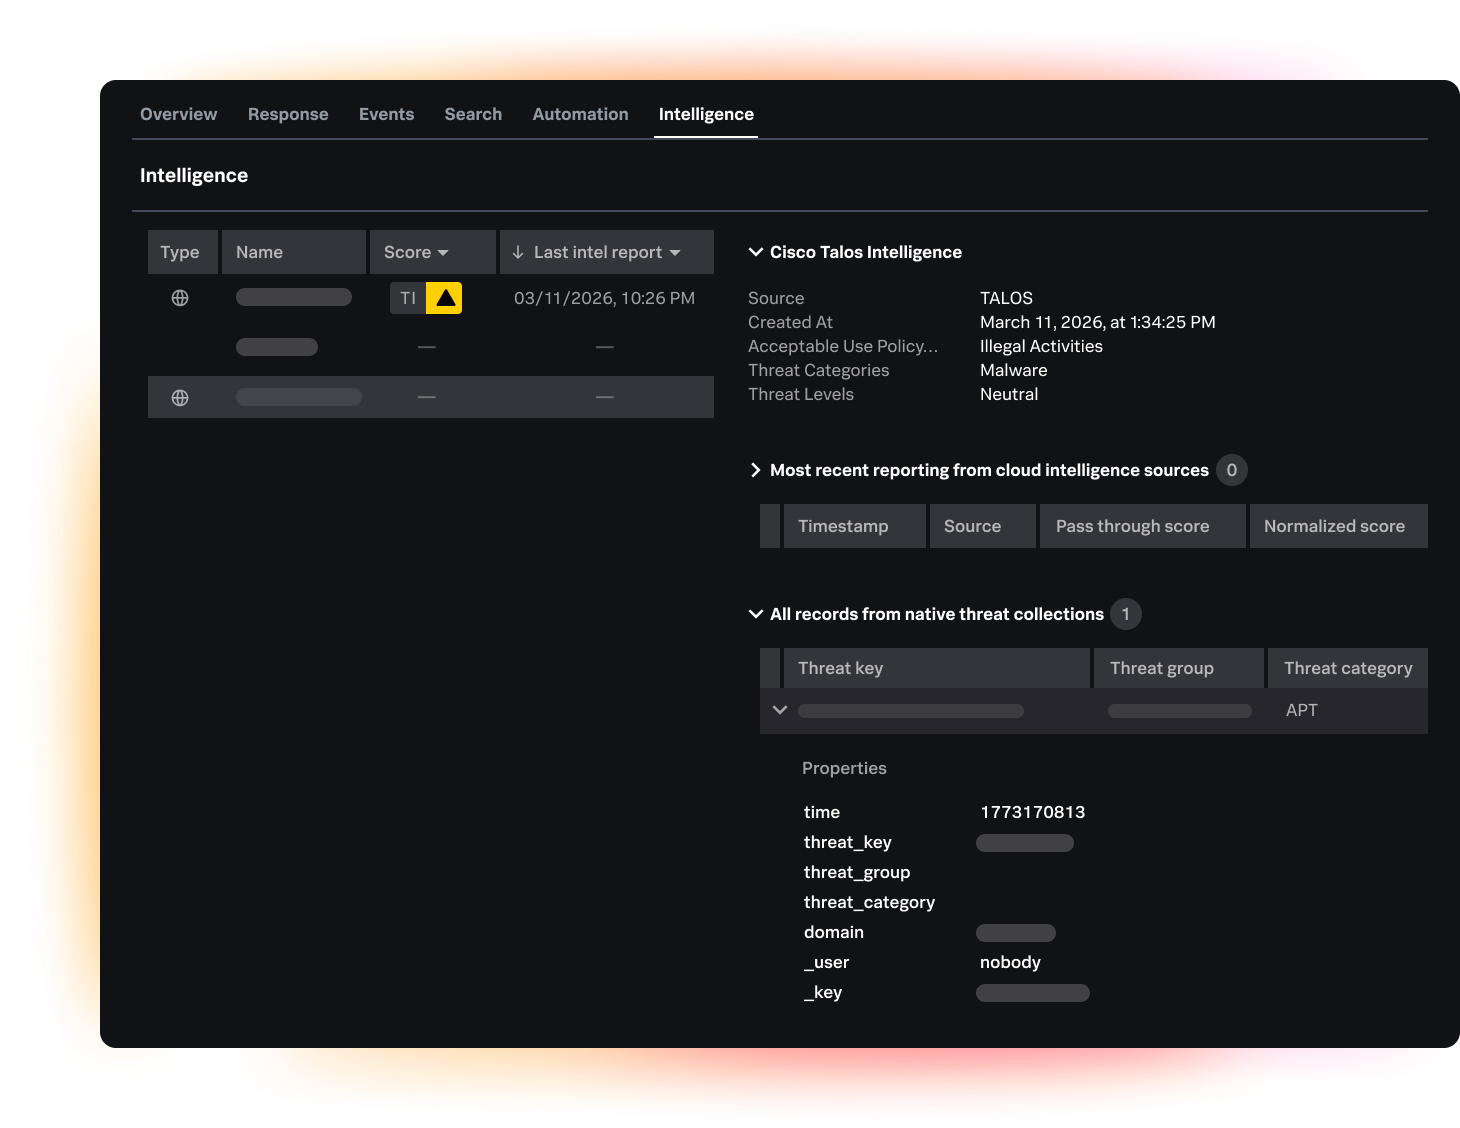
Enrichissez tous les aspects de votre processus TDIR avec des informations fiables
Puisez dans les sources d’informations pour informer vos workflows et fluidifier l’expérience des analystes sur l’ensemble du processus de détection, d’investigation et de réponse aux menaces (TDIR).
Fonctionnalités
Découvrez les fonctions de threat intelligences de Splunk

Hiérarchisez le risque grâce au contexte
Fournissez aux analystes les informations indispensables pour comprendre le déroulement et l’impact des événements, puis déterminer la marche à suivre.

Supervisez les IOC essentiels
Créez des listes d’IOC en phase avec vos scénarios d’utilisation pour aider votre équipe à réduire le bruit et à détecter plus rapidement les menaces réelles.

Des informations précises, à jour et exploitables, disponibles dans tout l’écosystème du SOC
Réduisez le nombre d’alertes à examiner en filtrant les informations qui ne concernent pas votre entreprise, pour que les analystes se concentrent sur ceux qui s’appliquent spécifiquement à vos usages.

Profitez de recherches spécialisées dans les menaces de sécurité
Renforcez votre couverture grâce aux détections prédéfinies de la Splunk Threat Research Team : elles sont conçues pour accélérer la détection, l’investigation et la réponse.

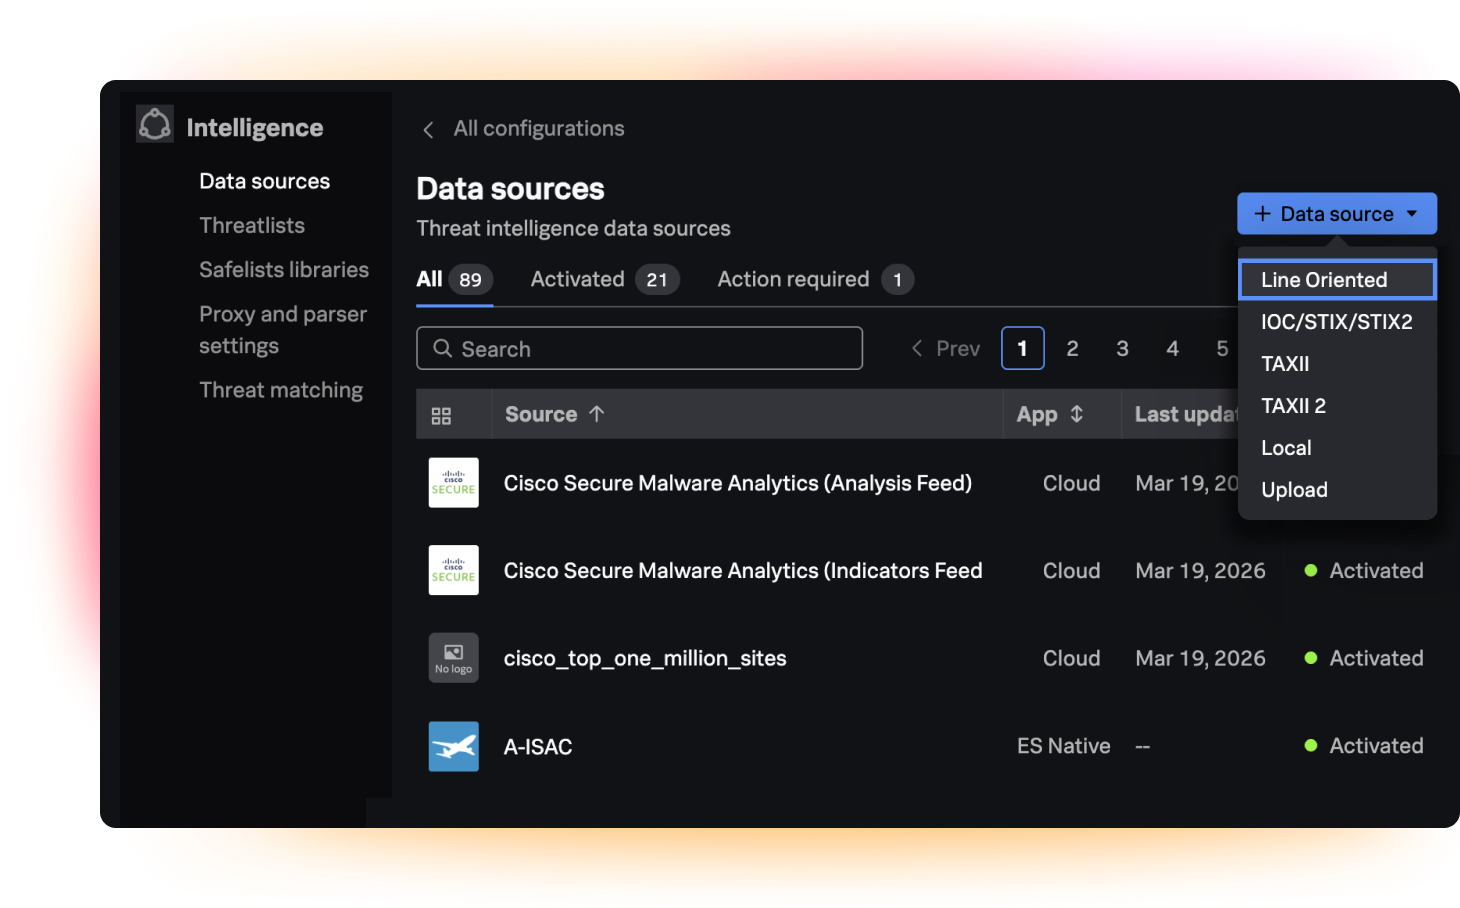
Élargissez votre écosystème d’informations
Faites appel à une communauté dynamique de partenaires et d’utilisateurs pour intégrer les données à vos outils existants. Dopez l’efficacité du SOC en puisant dans le réseau de partenaires de threat intelligence de Splunkbase afin d’enrichir vos investigations et de perfectionner vos workflows.

Cisco Talos : l’union fait la force
Relevez les défis de sécurité les plus urgents en intégrant la threat intelligence Cisco Talos à Enterprise Security. Préparez-vous à l’ère de l’IA agentique en renforçant l’efficacité de vos processus TDIR afin d’identifier et d’atténuer les risques sans perdre de temps.

FAQ sur la threat intelligence
Dans Splunk Enterprise Security, la threat intelligence fournit aux équipes de sécurité des informations de contexte utiles sur les menaces connues, les adresses IP malveillantes et les indicateurs de compromission (IOC). En intégrant nativement ces informations au cœur des workflows des analystes, Splunk aide les équipes SOC à hiérarchiser les alertes, à accélérer les investigations et à détecter plus efficacement les menaces.
Splunk Enterprise Security s’intègre étroitement avec Cisco Talos pour fournir une threat intelligence de pointe sans frais supplémentaires. Cette intégration enrichit automatiquement les événements de sécurité à l’aide des informations de contexte fournies par Talos, pour permettre aux analystes d’identifier, hiérarchiser et atténuer sans délai les menaces les plus critiques.
La STRT est un groupe d’experts de la sécurité réputés qui développent des détections prédéfinies pour Splunk Enterprise Security. Immédiatement utilisables, ces détections aident les entreprises à se défendre face aux nouveaux comportements adverses et aux menaces sophistiquées, sans avoir à élaborer des règles complexes.
L’exploitation de la threat intelligence enrichit l’ensemble du processus de détection des menaces, d’investigation et de réponse (TDIR) en éliminant les informations inutiles et en apportant un contexte précieux aux alertes. Les analystes bénéficient ainsi d’une visibilité immédiate sur le déroulement et l’impact des événements, ainsi que de pistes de remédiations, ce qui contribue fortement à réduire le temps moyen de réponse (MTTR).
Oui. L’architecture ouverte et flexible de Splunk Enterprise Security vous permet d’importer des flux de threat intelligence tiers, spécialisés et open source. Les équipes de sécurité peuvent faire appel au réseau de partenaires de Splunkbase pour rassembler toutes leurs données sur les menaces au sein d’une même plateforme unifiée.
Solutions connexes
Splunk Enterprise Security Essentials
Obtenez une visibilité complète, appuyez-vous sur des détections précises et décuplez l’efficacité de vos opérations de sécurité avec le meilleur SIEM du marché.
Splunk Enterprise Security
Obtenez rapidement de meilleurs résultats en matière de sécurité et réduisez les risques avec une plateforme SecOps optimisée par l’IA.
