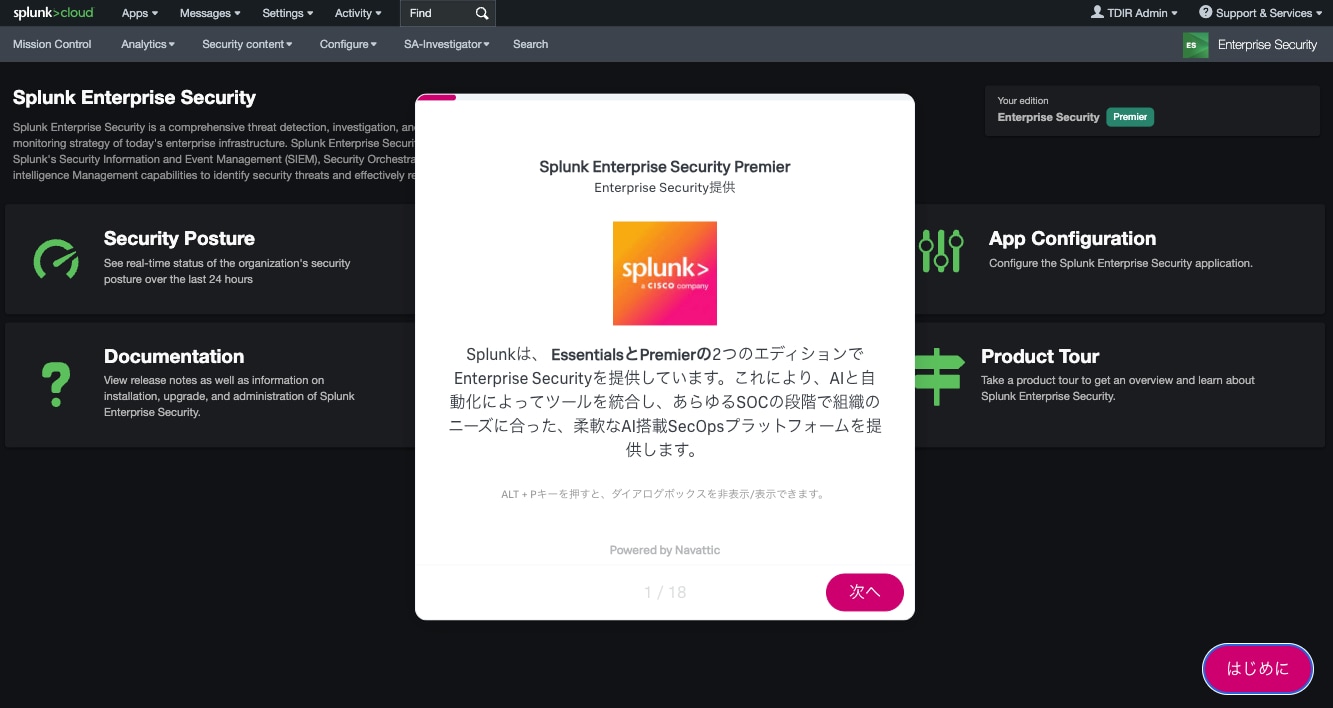
Splunk Enterprise Security Premier 製品ツアー
Splunk Enterprise Securityを活用し、セキュリティの次の時代へと踏み出しましょう。AIを搭載したこの先進的なSecOpsプラットフォームは、アナリストの疲弊を解消し、セキュリティ成果の達成を加速し、今日の最も巧妙な脅威に対するレジリエンスを構築するために設計されています。
Guided tours are not available on mobile devices. Please come back on a computer.
SIEM、SOAR、UEBA、脅威インテリジェンス、検出エンジニアリングを統合することで、次のことが可能となります。

Cisco Talosによる脅威インテリジェンスを活用し、コンテキストが補強されたアラートと高度な検出を通じてデータの分析と対応を合理化する。

コラボレーションを促進する効率的な統合インターフェイスにより、脅威の検出、調査、対応のシームレスなワークフローを実現する。

AIガイド付きのワークフローを活用し、脅威の検出を強化するとともに、アラート疲れを軽減して、より戦略的なタスクに集中する。

さまざまなユーザー、デバイス、アプリケーション全体にわたってリスクに関するインサイトを確認しながら、機械学習によって高度な攻撃を検出する。

SOCのすべてのメンバーで自動化を利用して、インシデントをさらにすばやく的確に解決する。
その効果を実際に体験してみませんか?インタラクティブな製品ツアーに参加して、Splunk Enterprise SecurityがSOCの生産性と効率をどのように変革するかをご確認ください。