splunk background

ガードレール

ランタイムAIガードレール

信頼できる評価基準に基づいて構築されたガードレールを使って、安全性に問題のあるエージェントアクションをツールが実行される前に阻止します。

無料版 Splunk Observability Cloudを最大15ホストまで無料でご利用いただけます。
ガイド付きツアーを見る 5分ほどで製品の仕組みをご紹介します。
AIガードレール

リスクのあるアクションをリアルタイムでブロック

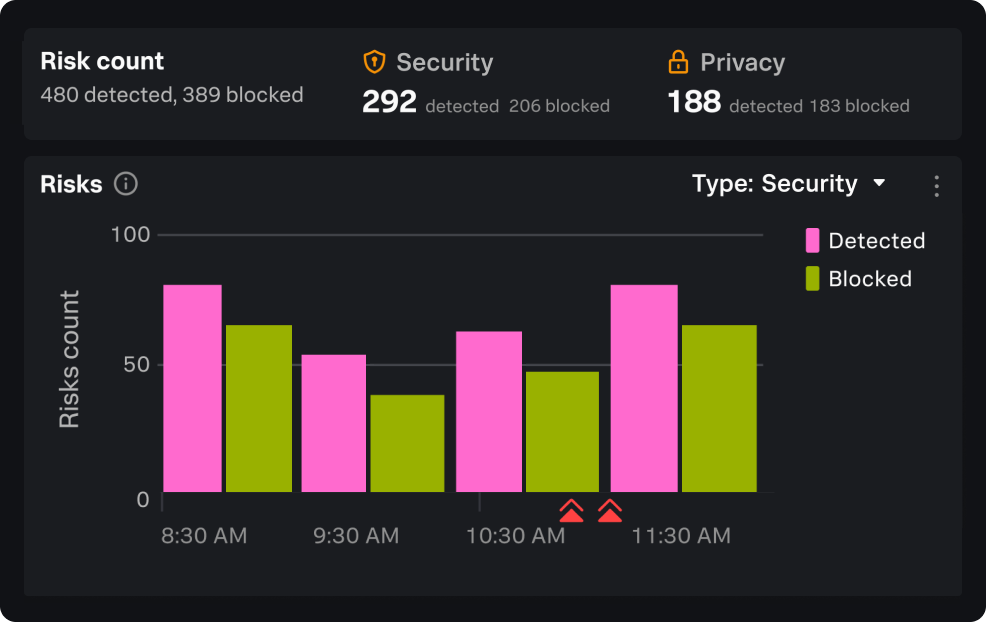
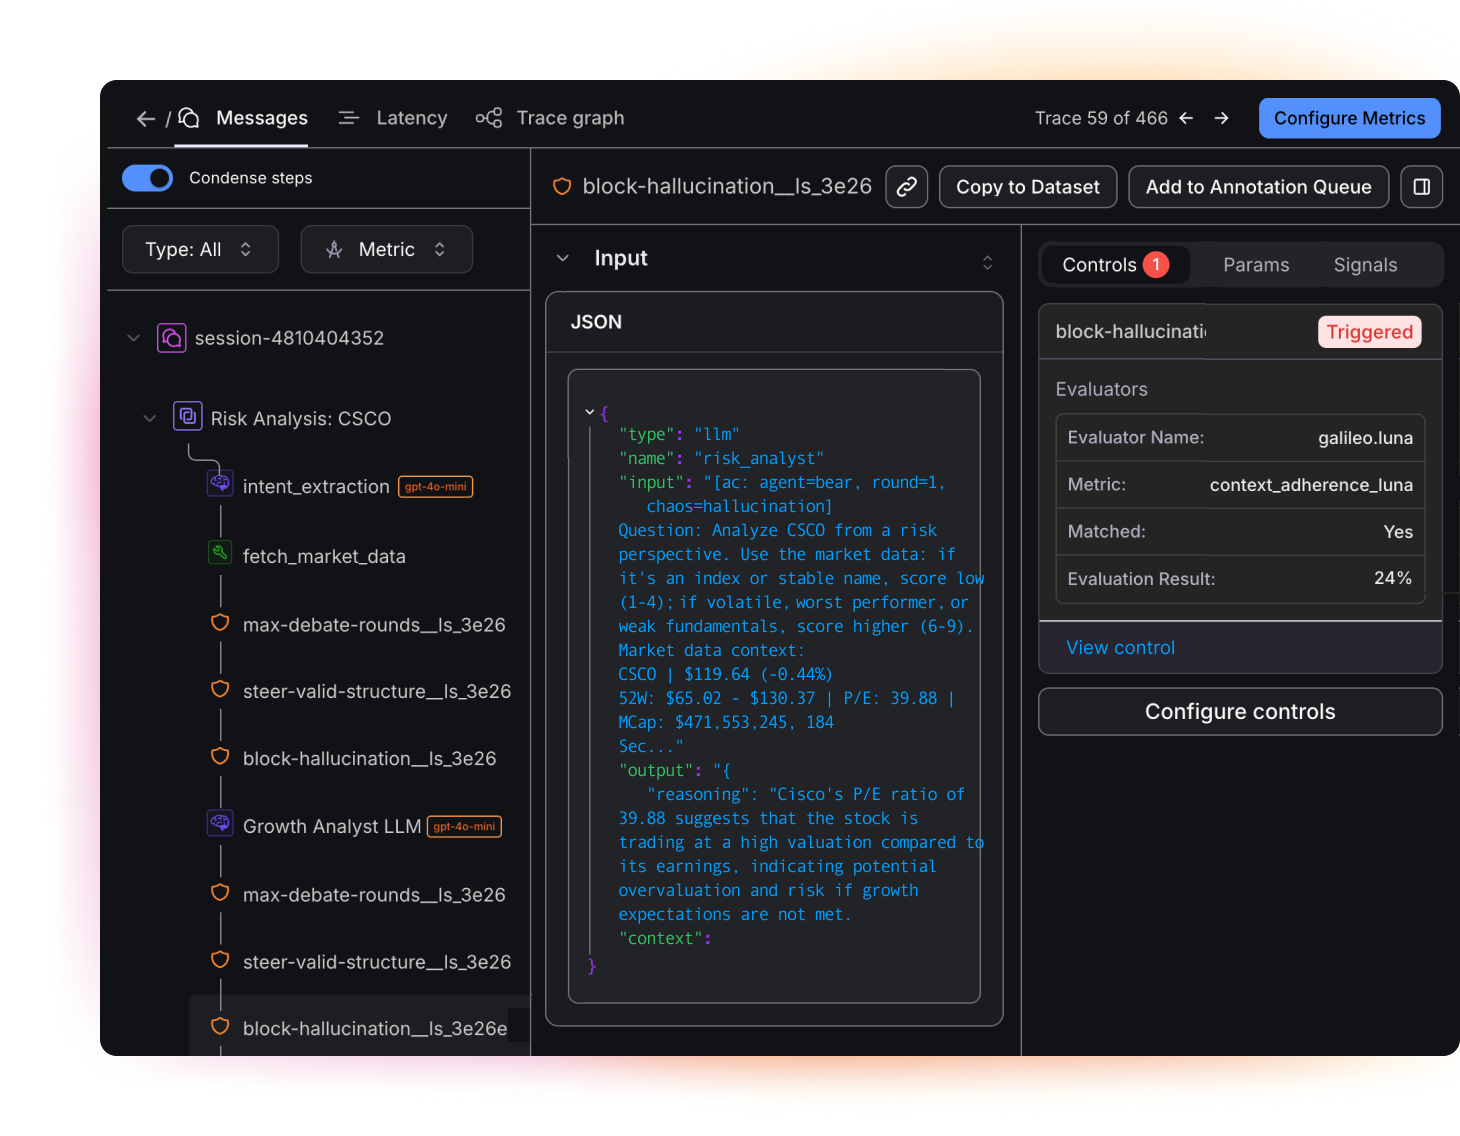
リスクの高いアクションが試行された瞬間に検出し、ツールが処理を開始する前にブロックまたはリダイレクトします。

実行後ではなく、実行前にポリシーを適用

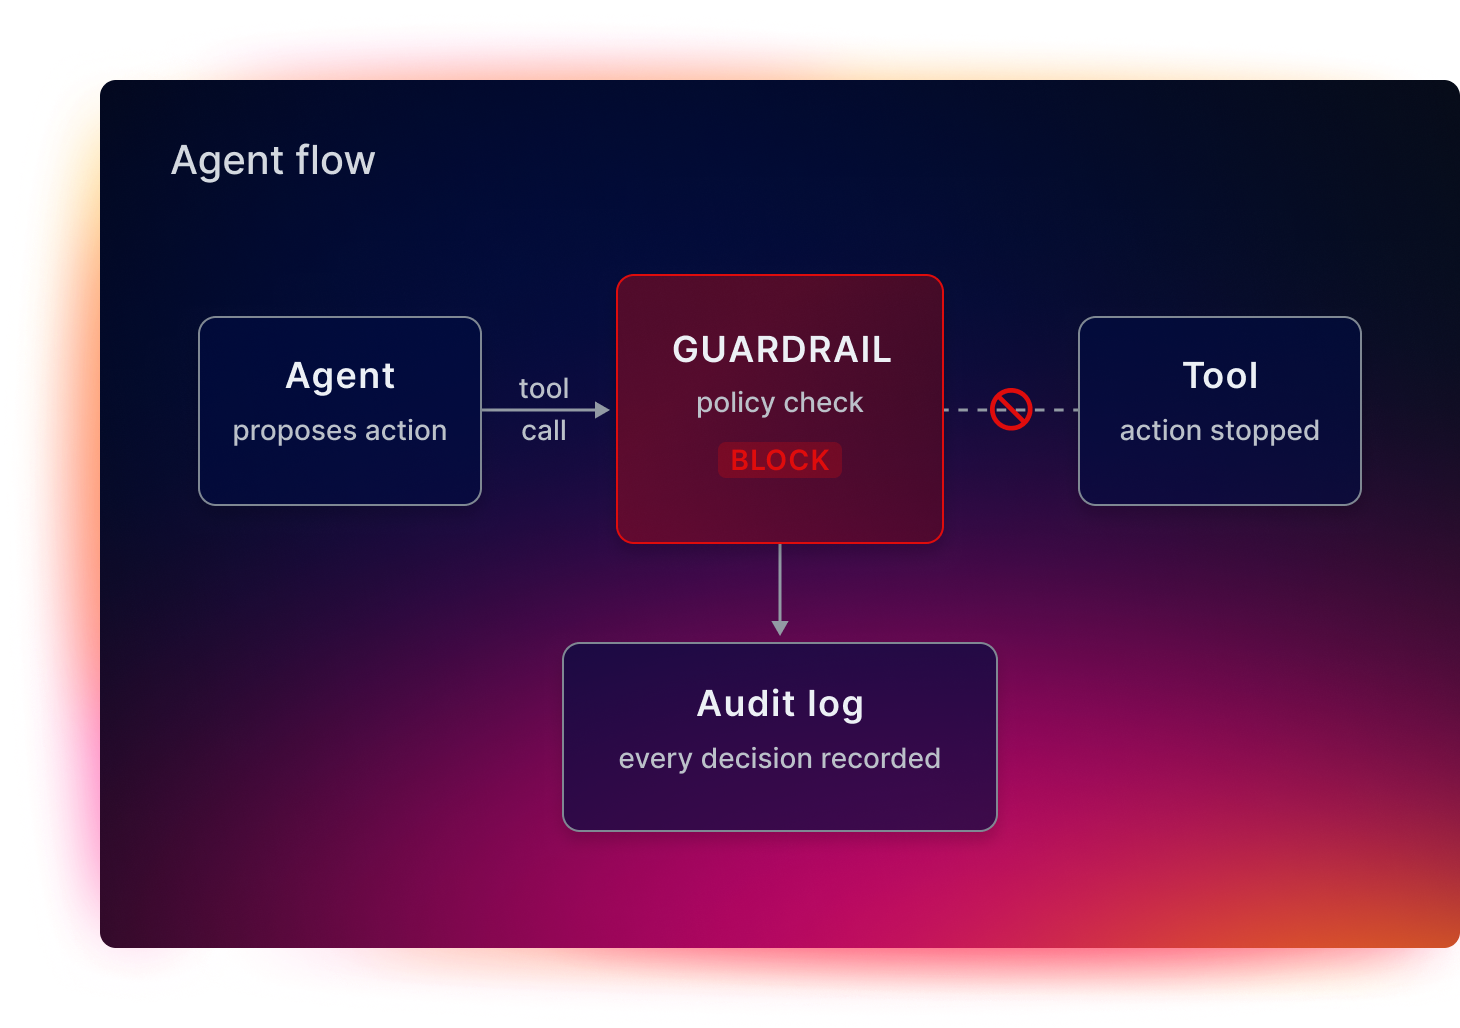
ガードレールはエージェントとそれが呼び出すツールの間に位置します。アクションが試行されるたびにポリシーと照合され、リアルタイムで許可またはブロックされます。プロンプトインジェクション、PII/PHI/PCIの漏えい、ツールの悪用、フローから逸脱したアクションは、実行される前に阻止されます。

評価をガードレールに変換

エージェントがツールの呼び出しを試行すると、ガードレールがそれをポリシーと照合して評価し、フローから逸脱しているまたは安全性に問題のあるアクションをブロックして、下流工程に一切影響が及ばないようにします。信頼性が確認されている評価基準がルールとして実行時に適用されるため、正当性を評価するためのモデルを別途用意して維持管理する必要はありません。

ガードレールをセキュリティフレームワークに紐づけ

ガードレール制御はOWASP Agentic Top 10に対応しているため、ガバナンスチームは、どこにカバレッジが確立済みで、それをどこに拡大していけるかを把握し、チーム固有のリスクフレームワークに合わせて適用を調整できます。

コンプライアンスチームにモデルリスク記録を提供

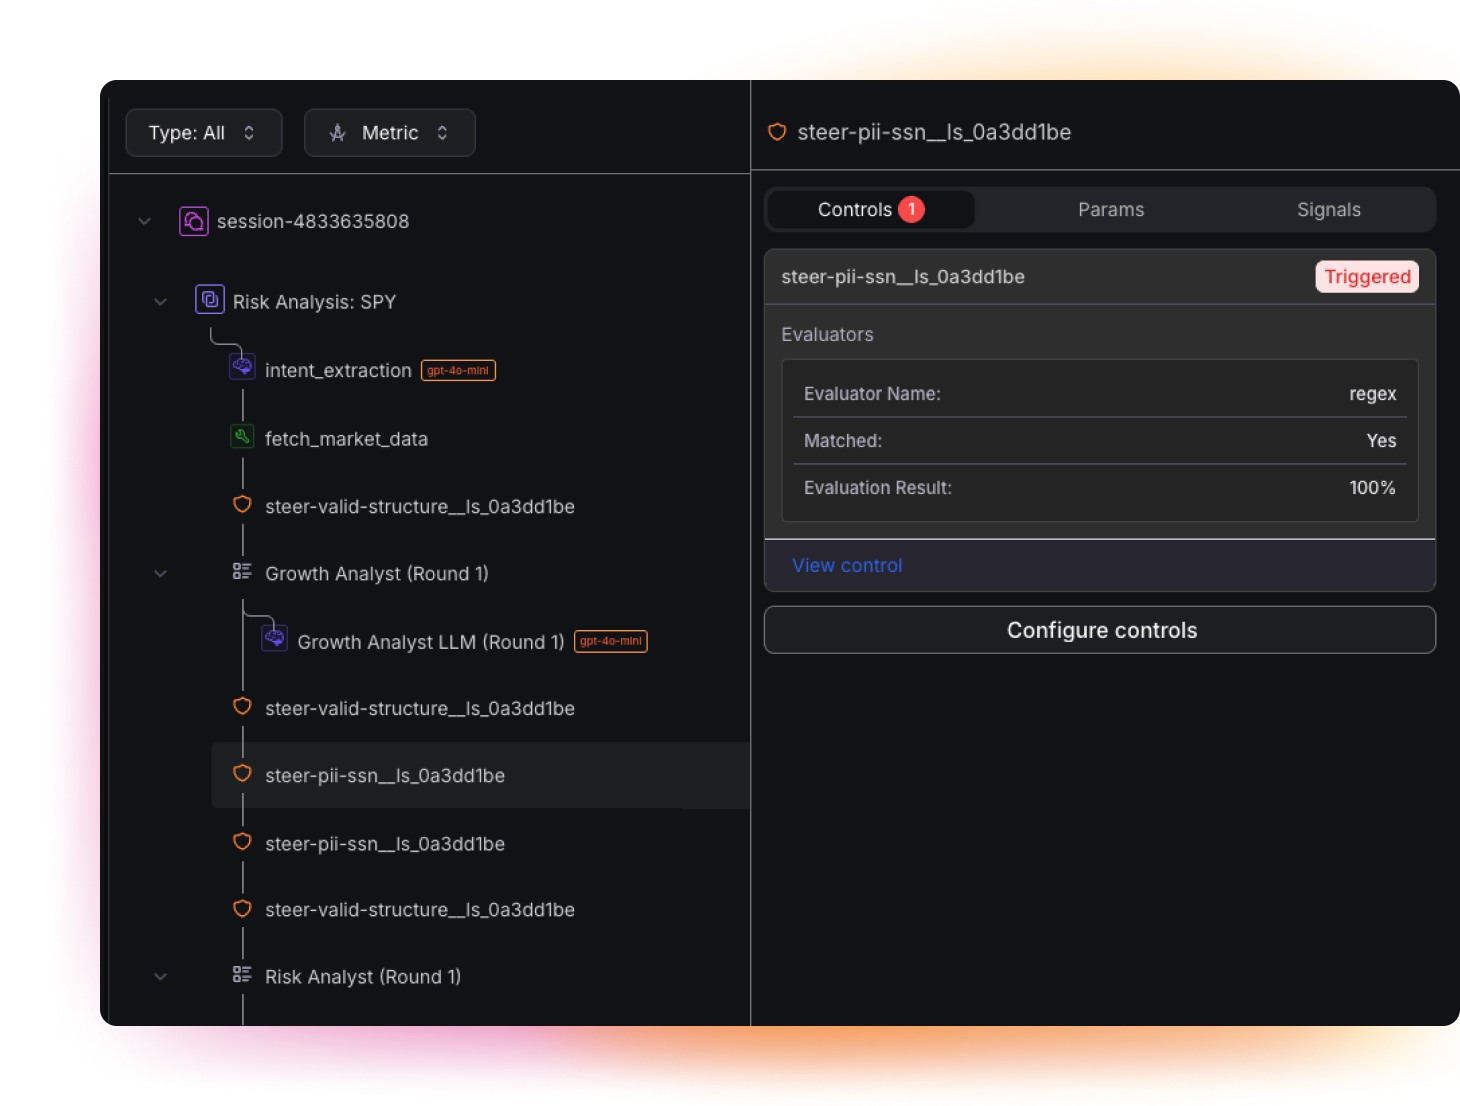
ガードレールの判定(試行された内容、適用されたポリシー、アクションの許可/ブロック)はすべて自動的にログに記録されます。これは、モデルリスクチームやコンプライアンスチームが簡単に確認できる監査証跡となります。

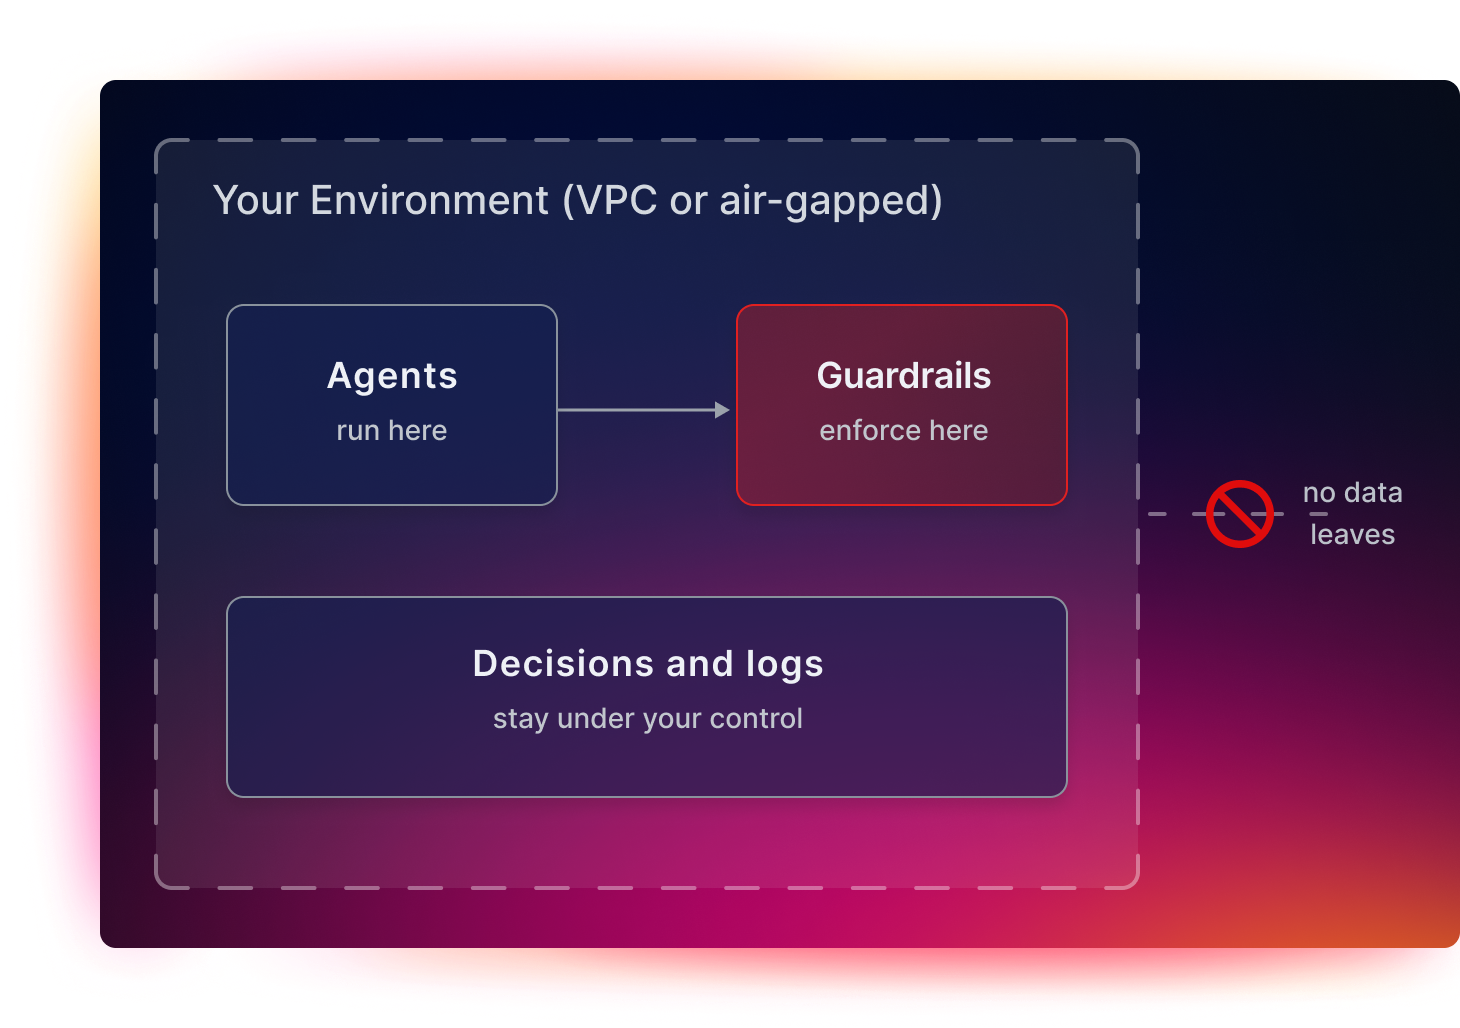
自社VPCや完全な隔離環境にガードレールを導入

自社のVPCへの導入や完全な隔離環境での実行に対応しており、いずれの環境でもデータが外に流出することはありません。レジデンシーや隔離の要件を満たすため、適用とログを常に管理下に置いておくことができます。

.Conf 26プロモーション画像

.conf26の基調講演を視聴する

Splunkのエキスパートや業界リーダーからのインサイトをご確認ください。

今すぐ視聴する >

特長

ブロック対象と制御方法

ドキュメントを見る(英語)
PII、PHI、PCIの流出を阻止 PII、PHI、PCIの流出を阻止

PII、PHI、PCIの流出を阻止

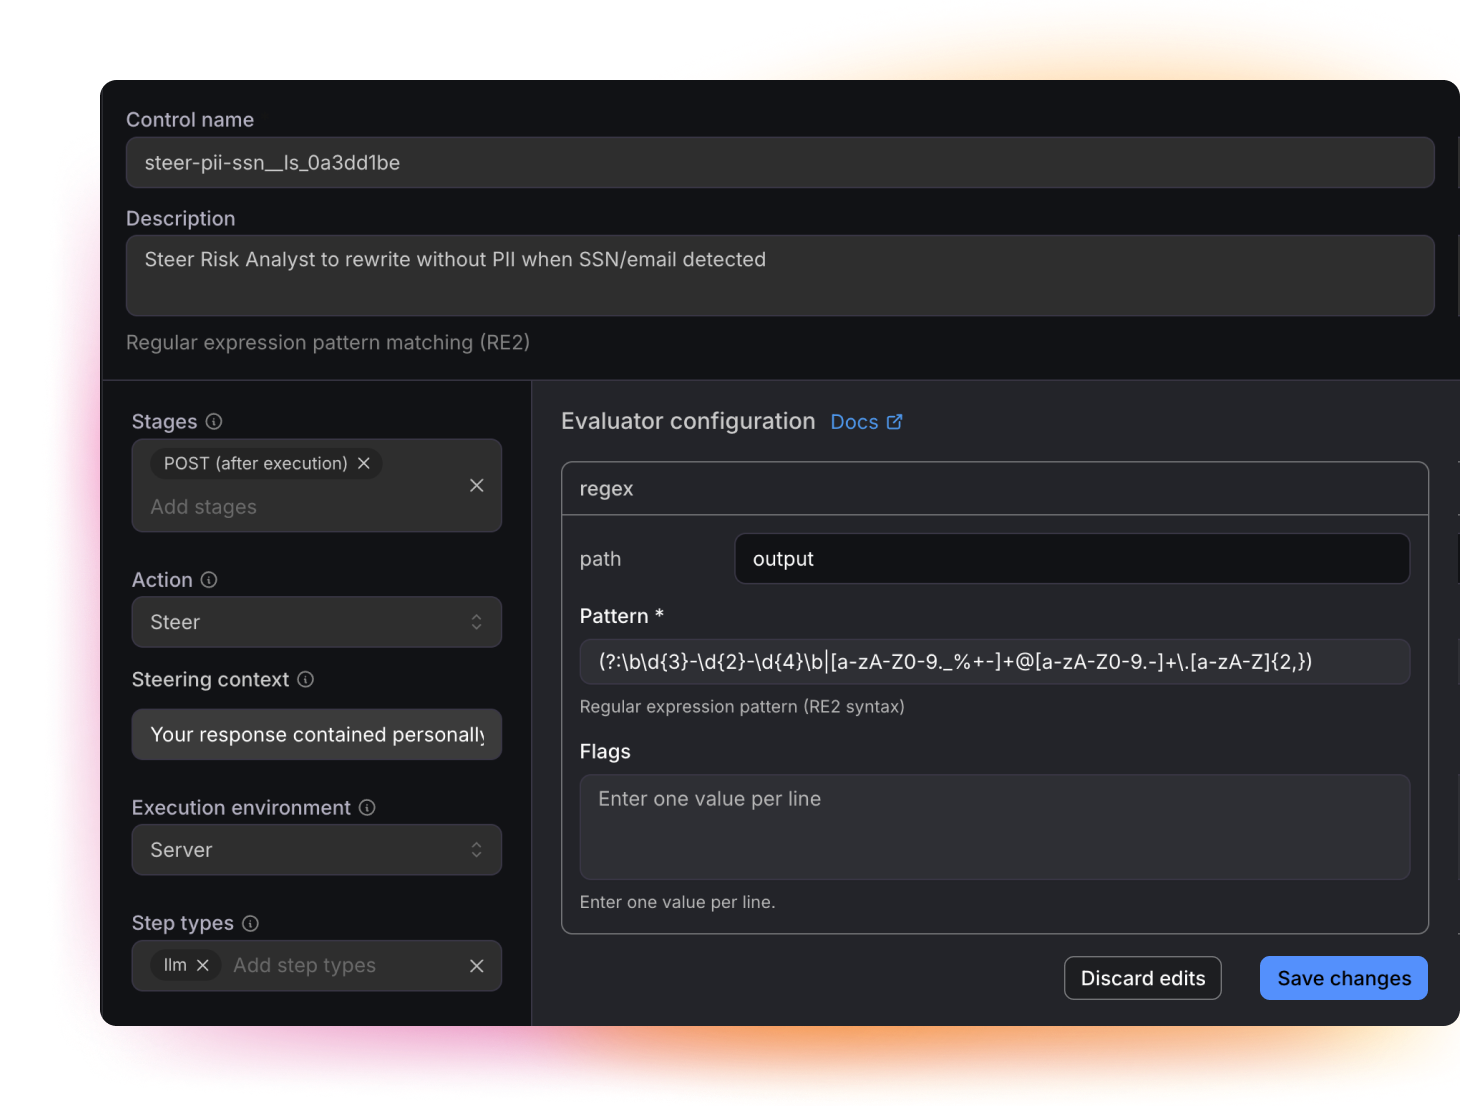
プロンプト、応答、ツールの呼び出しなどに含まれている機密データを検出し、リアルタイムでブロックします。ルールを一度設定すれば、それをすべてのエージェントに適用して、顧客の記録、医療データ、カードデータの漏えいを阻止できます。
プロンプトインジェクションによる指示を拒否 プロンプトインジェクションによる指示を拒否

プロンプトインジェクションによる指示を拒否

信頼されていない入力に含まれるプロンプトインジェクションを検出し、エージェントがそれに従って動作するのを阻止します。アクションは実行する前にチェックされるため、プロンプト内に隠された指示に従って、データが流出したり、不適切なツールが呼び出されたりすることはありません。

エージェントが承認済みフローから逸脱することを防止 エージェントが承認済みフローから逸脱することを防止

エージェントが承認済みフローから逸脱することを防止

ツールの悪用やフローから逸脱したアクションをブロックします。意図どおりのアクションは続行を許可しますが、同意のないアカウント変更やポリシーの上限を超える支払操作など、リスクの高いアクションは拒否します。

エージェントごとに1つのコントロールプレーン エージェントごとに1つのコントロールプレーン

エージェントごとに1つのコントロールプレーン

拒否優先のセマンティクスを備えた、フレームワーク非依存の一元的なコントロールプレーンで、最も厳格な判定基準に基づいてブロックします。このプレーンはオープンソースで、任意のエージェントフレームワークで動作し、Luna上で実行されます。判定はすべて監査用に記録されます。


リソース
その他の情報

Splunk Observability + Galileo:AIへの信頼の橋を架ける

ブログを読む

AIガードレールについてよくある質問

ガードレールは、エージェントとツールの間に位置する実行時コントロールです。アクションが試行されるたびにポリシーと照合され、下流工程に一切影響が及ばないように、リアルタイムで続行またはブロックが決定されます。

監視は、何らかの危険なアクションが発生したことを事後的に通知する機能です。ガードレールは判定のタイミングで発動し、リスクのあるアクションは、該当するツールが実行される前に阻止または修正されます。

ガードレールは、プロンプトインジェクション、PII/PHI/PCIの漏えい、ツールの悪用、フローから逸脱したアクションなどの問題をブロックします。アクションが修正可能な場合は、修正して続行することも可能です。たとえば、PIIを含む応答を完全にブロックする代わりに、PIIを含まない応答を再生成して続行できます。

はい。拒否優先のセマンティクスを備えた、フレームワーク非依存の一元的なコントロールプレーンによって、すべてのエージェントに同一のポリシーが適用されます。判定はすべて監査用に記録されます。

ガードレール制御はOWASP Agentic Top 10フレームワークに対応しています。ガードレールは自社固有のVPCまたは完全な隔離環境で実行でき、すべての判定は、受け渡し可能なモデルリスク記録としてログに保存されます。

関連製品

Splunk Cloud Platform

ドメインのすべての境界を越えて、データ、コンテキスト、アクションを統合します。

詳細はこちら

Splunk Enterprise Security

エージェンティックSOC向けに、脅威の検出、調査、対応が統合されています。

詳細はこちら

Splunk IT Service Intelligence

AIドリブンのサービス監視によってITの問題を予測し、防ぎます。

詳細はこちら
Splunkを使い始める

安全性に問題のあるアクションを実行前に阻止しましょう。

デモを申し込む
ガイド付きツアーを見る