기능
차단 가능한 항목 및 제어 방식

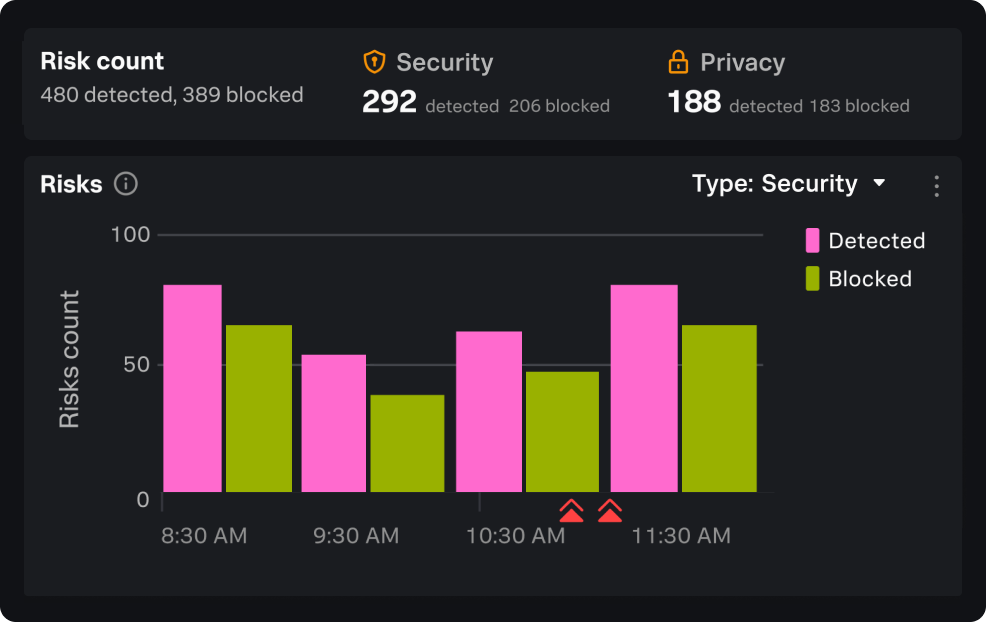
PII, PHI 및 PCI가 유출되기 전에 차단
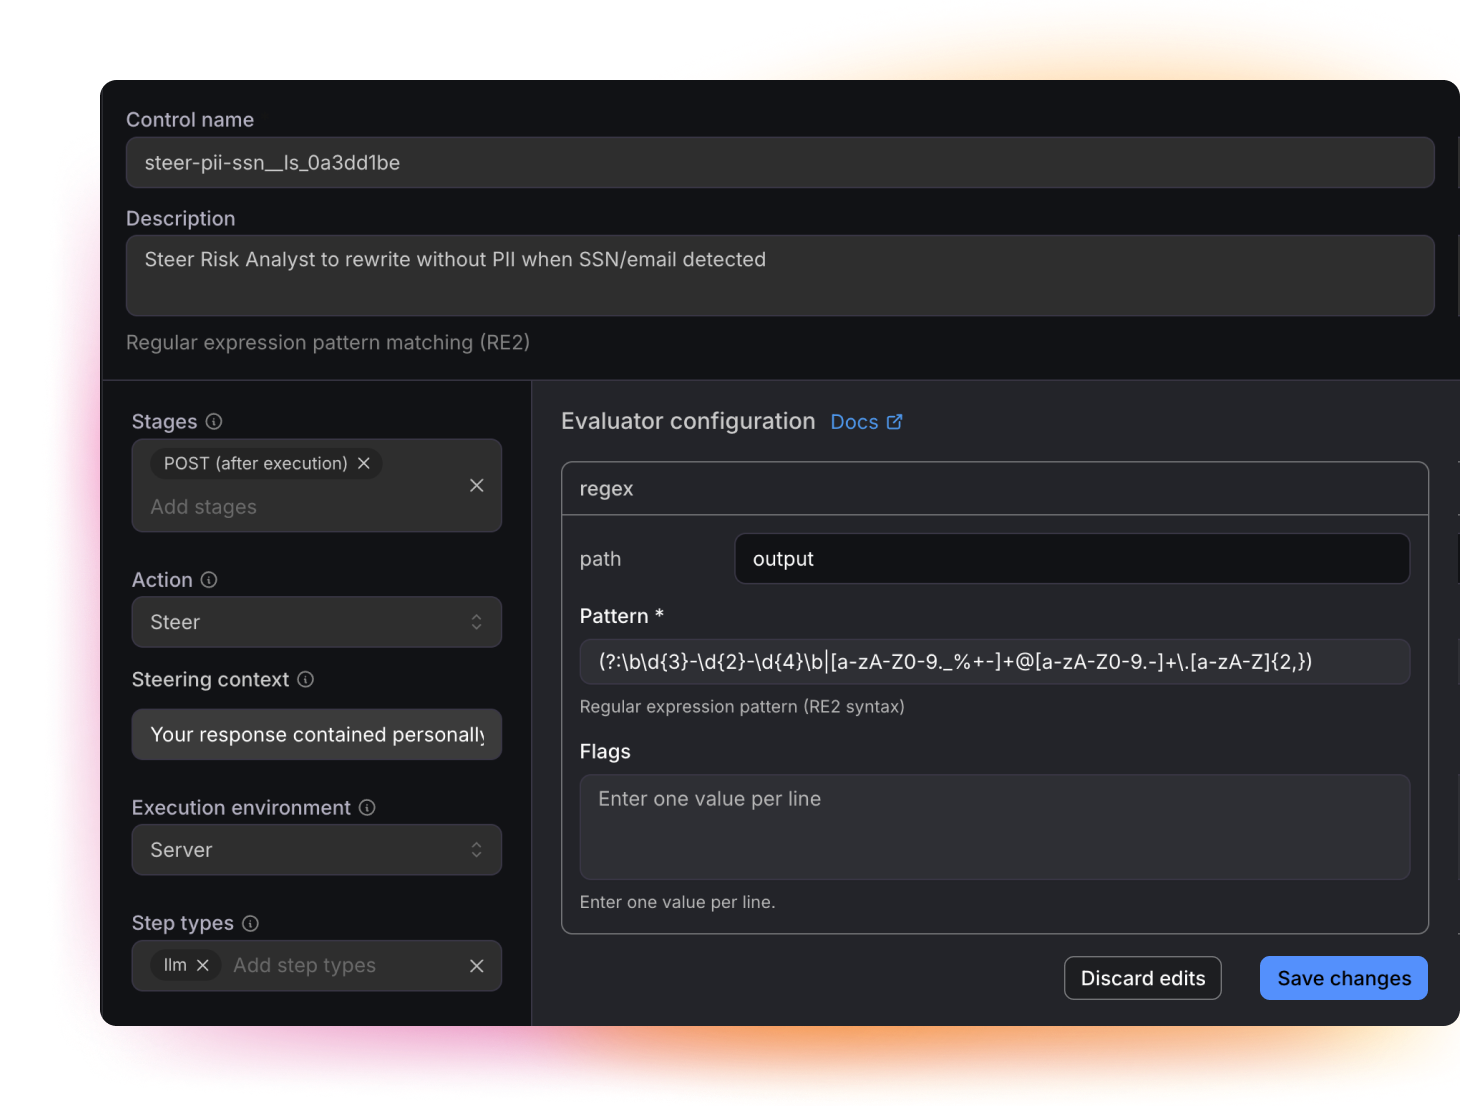
프롬프트, 응답 또는 도구 호출에서 민감한 데이터를 포착하고 실시간으로 차단하세요. 규칙을 한 번 설정하여 모든 에이전트에 적용하면 고객 기록, 건강 데이터 및 카드 데이터가 유출되지 않습니다.
주입된 지시 거부
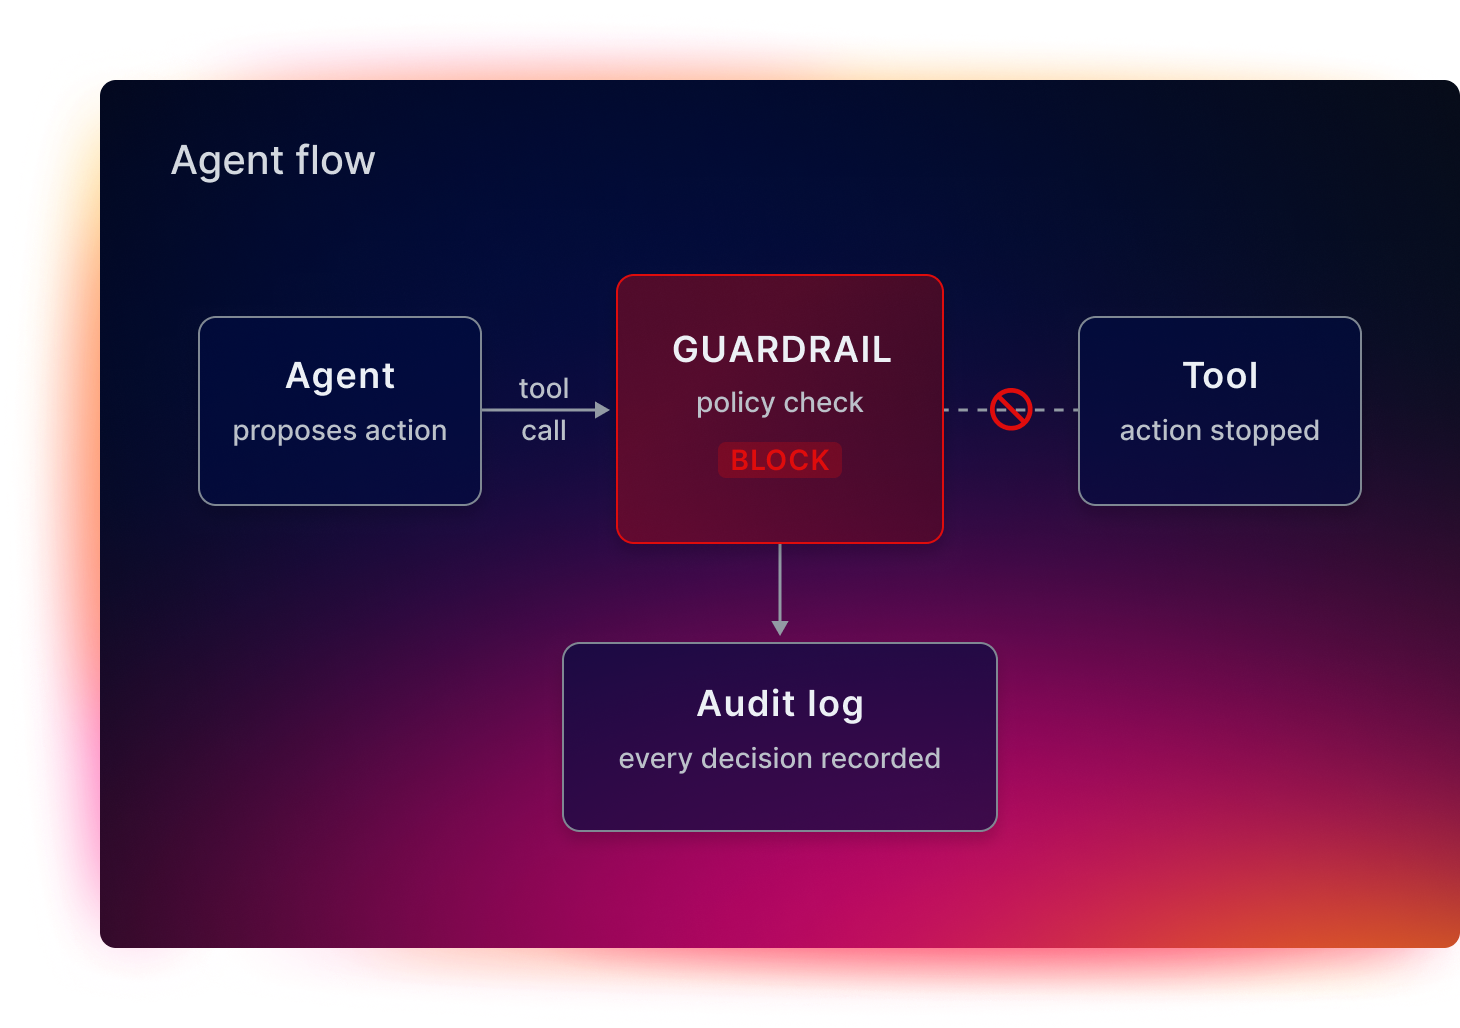
신뢰할 수 없는 입력 데이터 내 프롬프트 인젝션을 탐지하고 에이전트가 이에 따라 작업하지 않도록 차단합니다. 작업이 실행되기 전에 검사되므로, 데이터를 유출하거나 호출해서는 안 되는 도구를 호출하라는 숨겨진 명령을 따르지 않습니다.

승인된 경로에 에이전트 유지
도구 오남용 및 경로를 벗어난 작업을 차단합니다. 동의 없는 계정 변경이나 정책 한도를 초과하는 결제 작업과 같은 위험한 작업은 거부하고 의도된 작업은 계속 진행되도록 허용합니다.

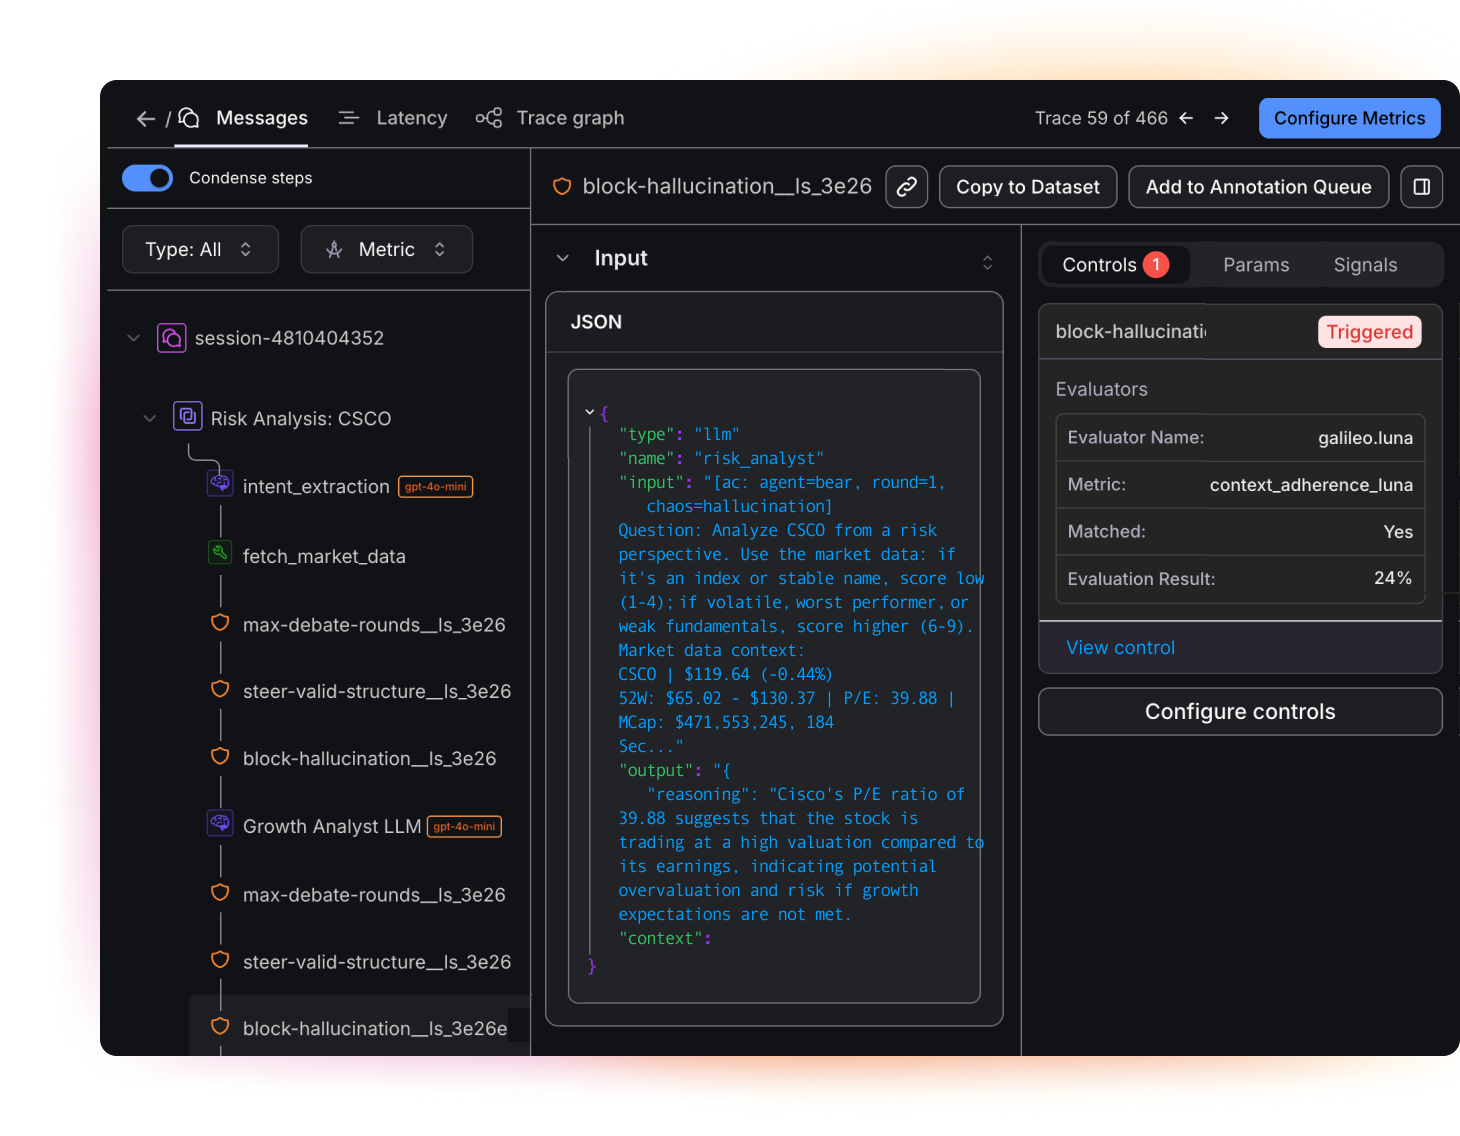
모든 에이전트를 위한 단일 컨트롤 플레인
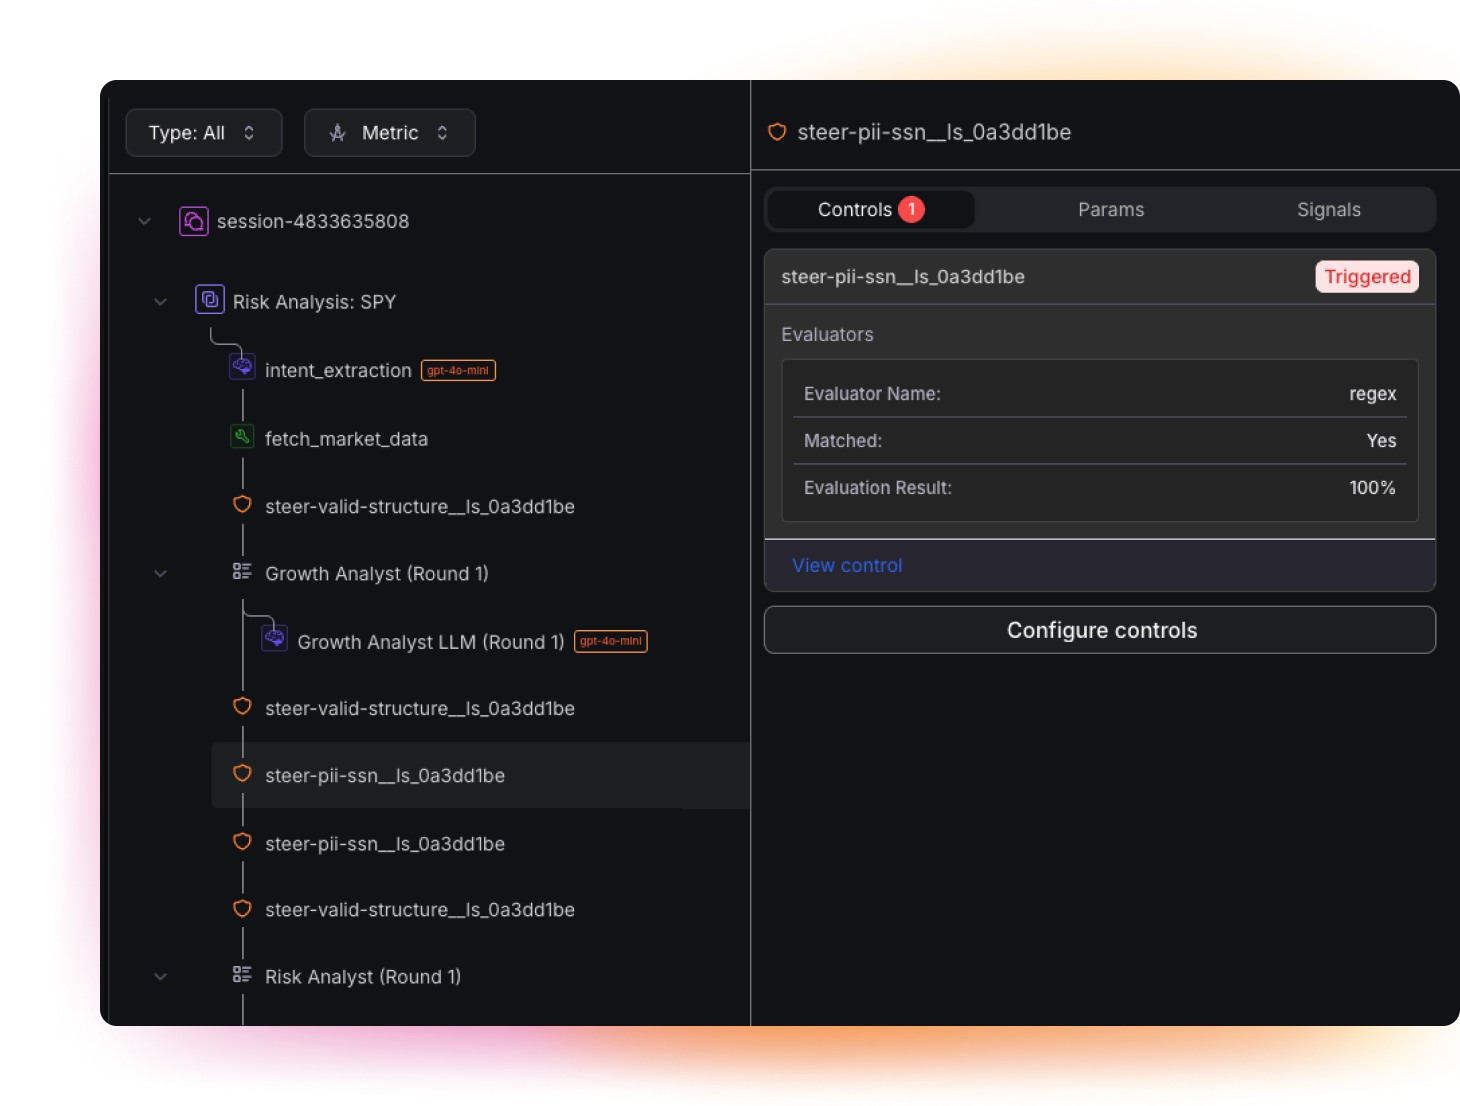
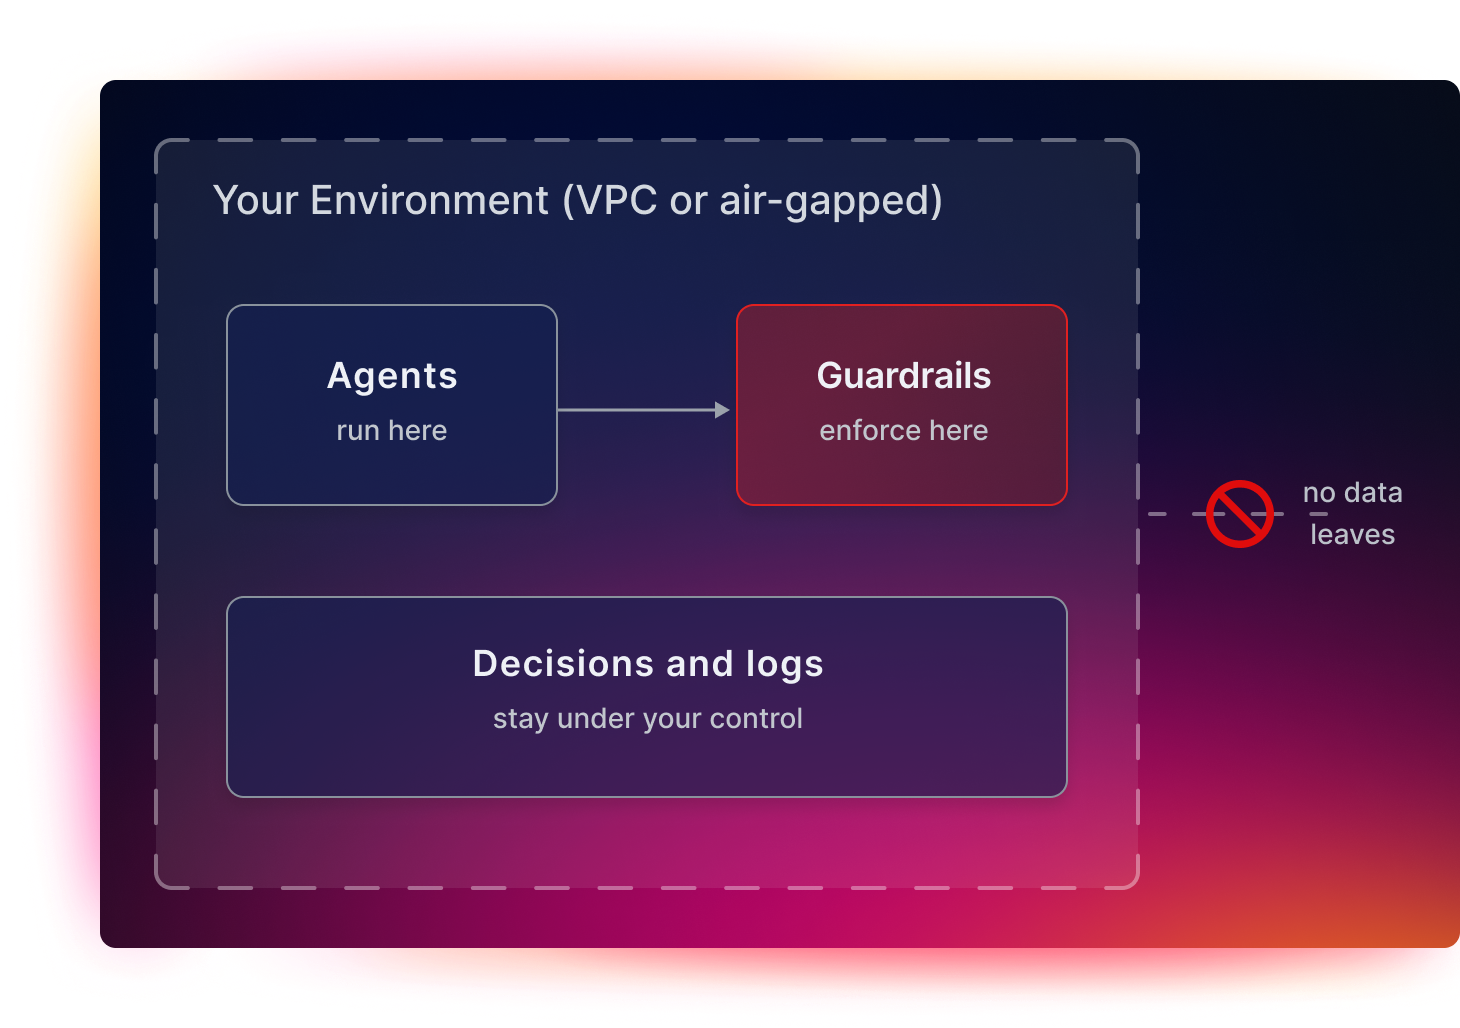
특정 프레임워크에 종속되지 않는 중앙 집중형 제어 플레인을 도입해, '거부 우선(deny-wins)' 방식으로 가장 엄격한 판단이 최종 차단 기준이 되도록 하세요. 오픈 소스이며, 모든 에이전트 프레임워크와 함께 작동하고 Luna에서 실행됩니다. 모든 결정은 감사를 위해 로그로 기록됩니다.