splunk background

防护机制

运行时 AI 防护机制

利用基于您信任的评估结果构建防护机制,在工具运行前阻止不安全的智能体行为。

免费版 免费获取最多 15 台主机的可观测性云。
参加指导式游览 能抽出 5 分钟时间吗?了解其工作原理
AI 防护机制

实时阻止不安全操作

在风险操作被提出的瞬间立即捕获,并在工具触发前将其阻止或重定向。

在执行前而非执行后实施策略

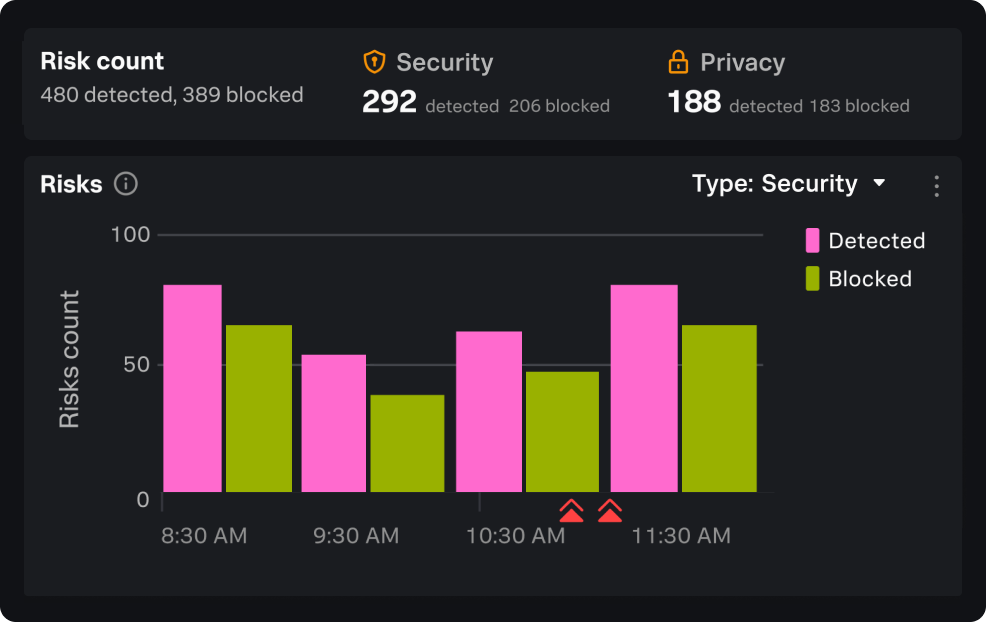
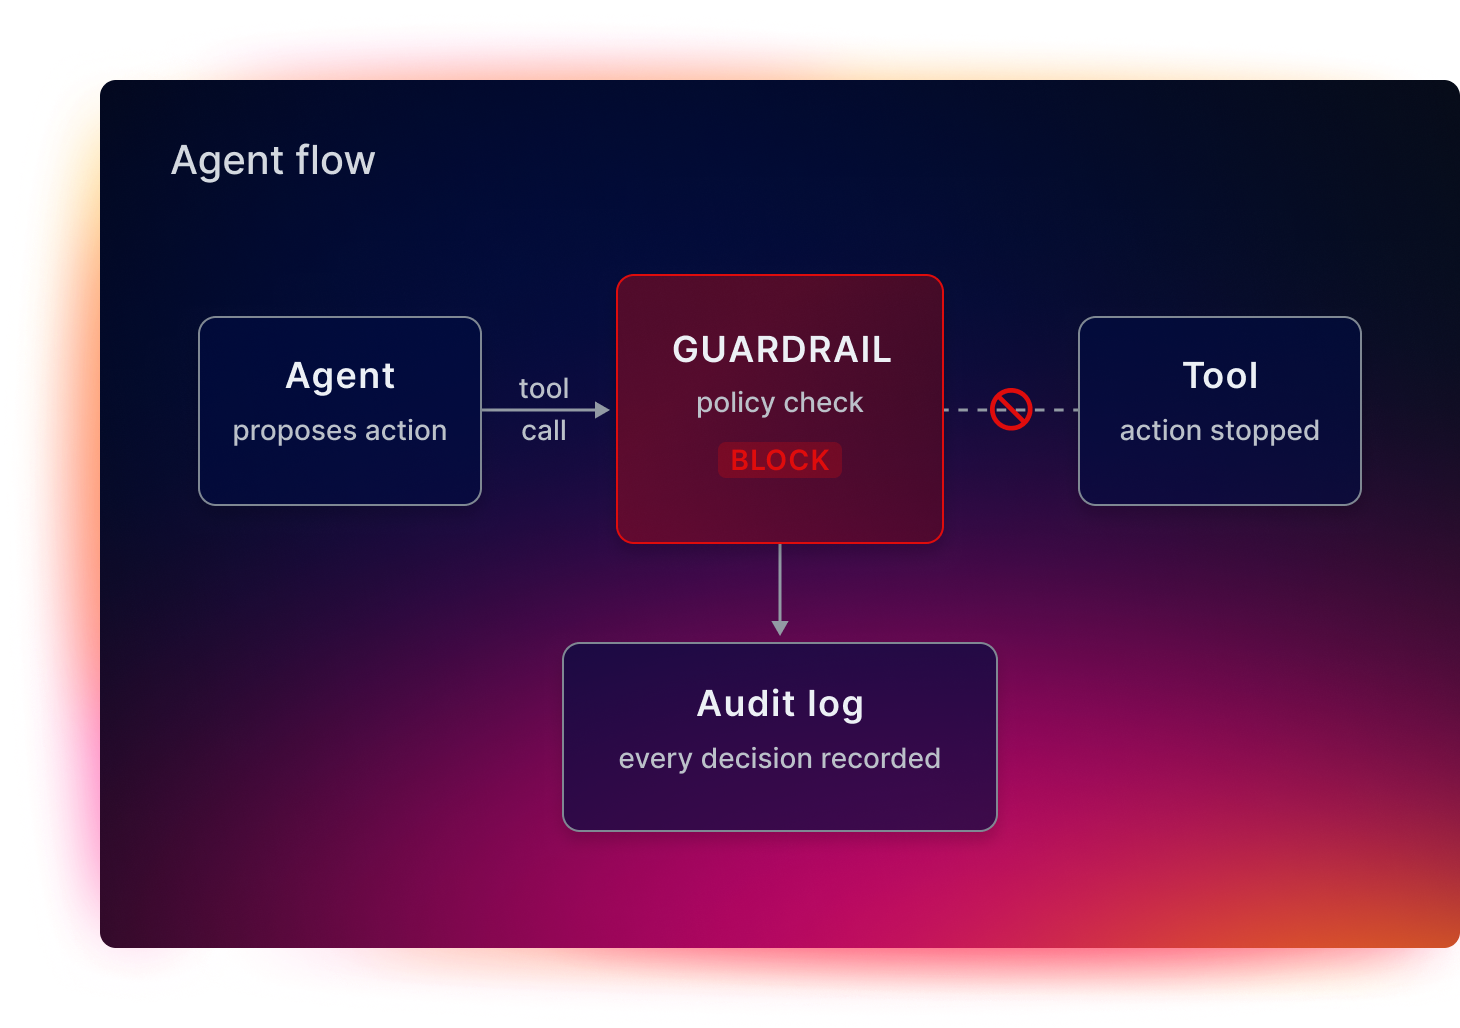
防护机制位于智能体与其调用的任何工具之间。每项拟执行的操作都会对照您的策略进行检查,然后实时予以允许或阻止。在执行前阻止提示注入、PII、PHI 和 PCI 泄露、工具滥用以及偏离路径的操作。

将评估转化为防护机制

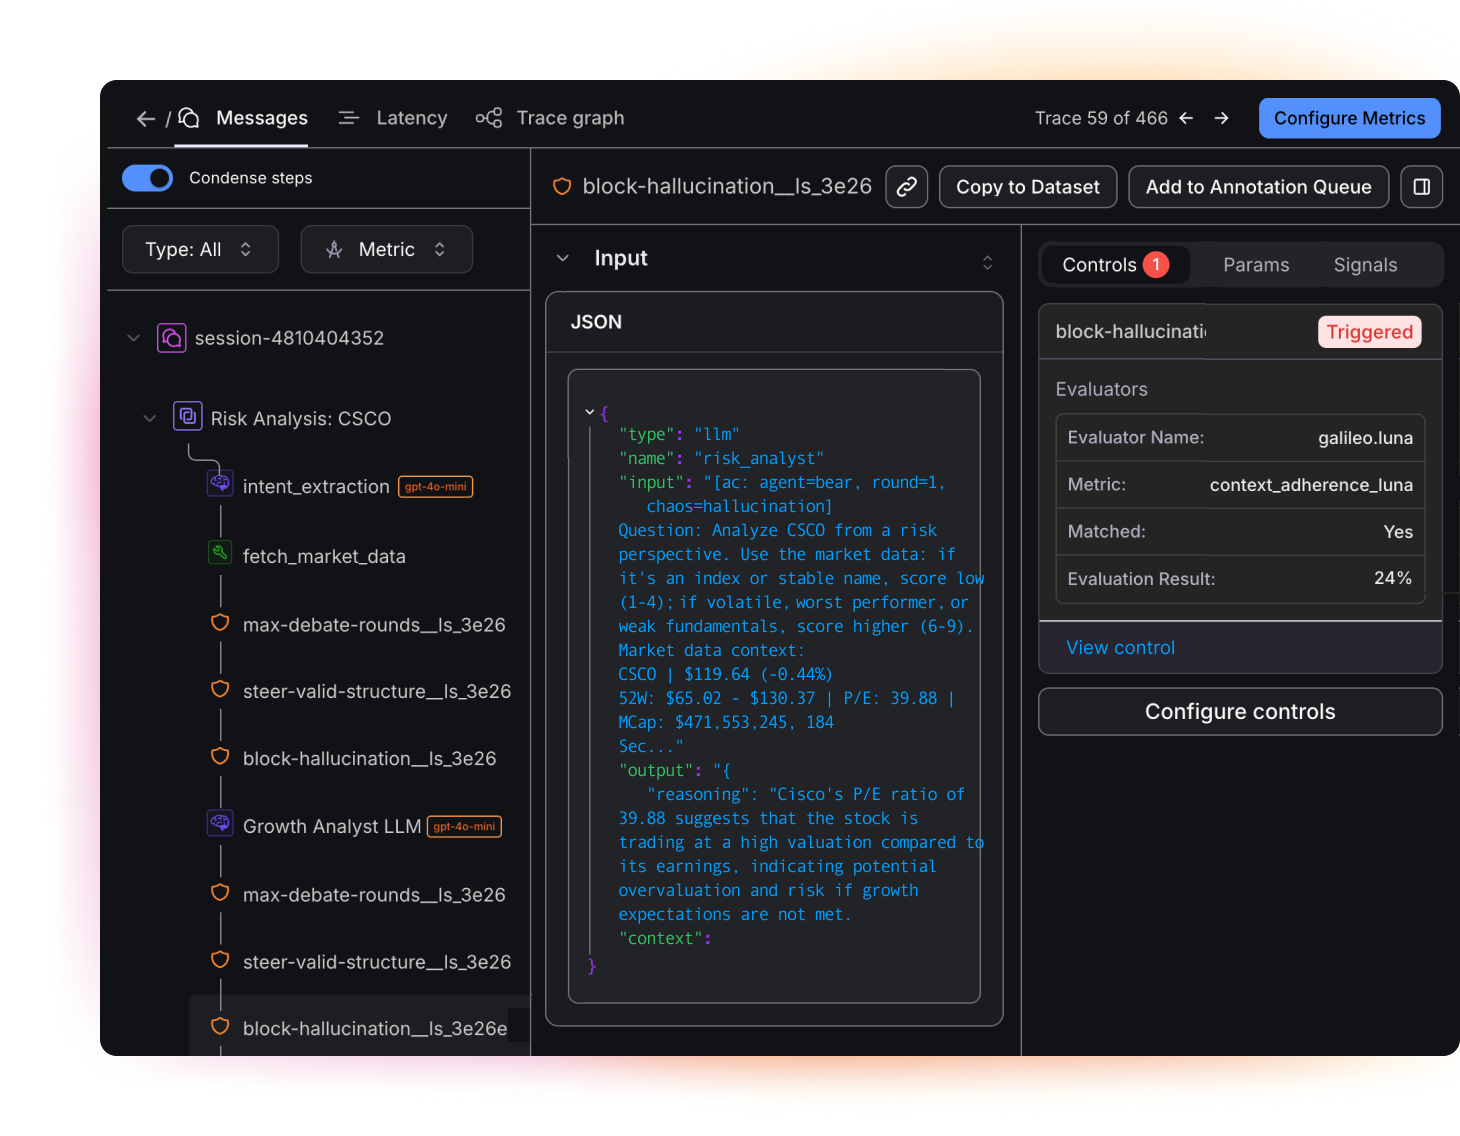
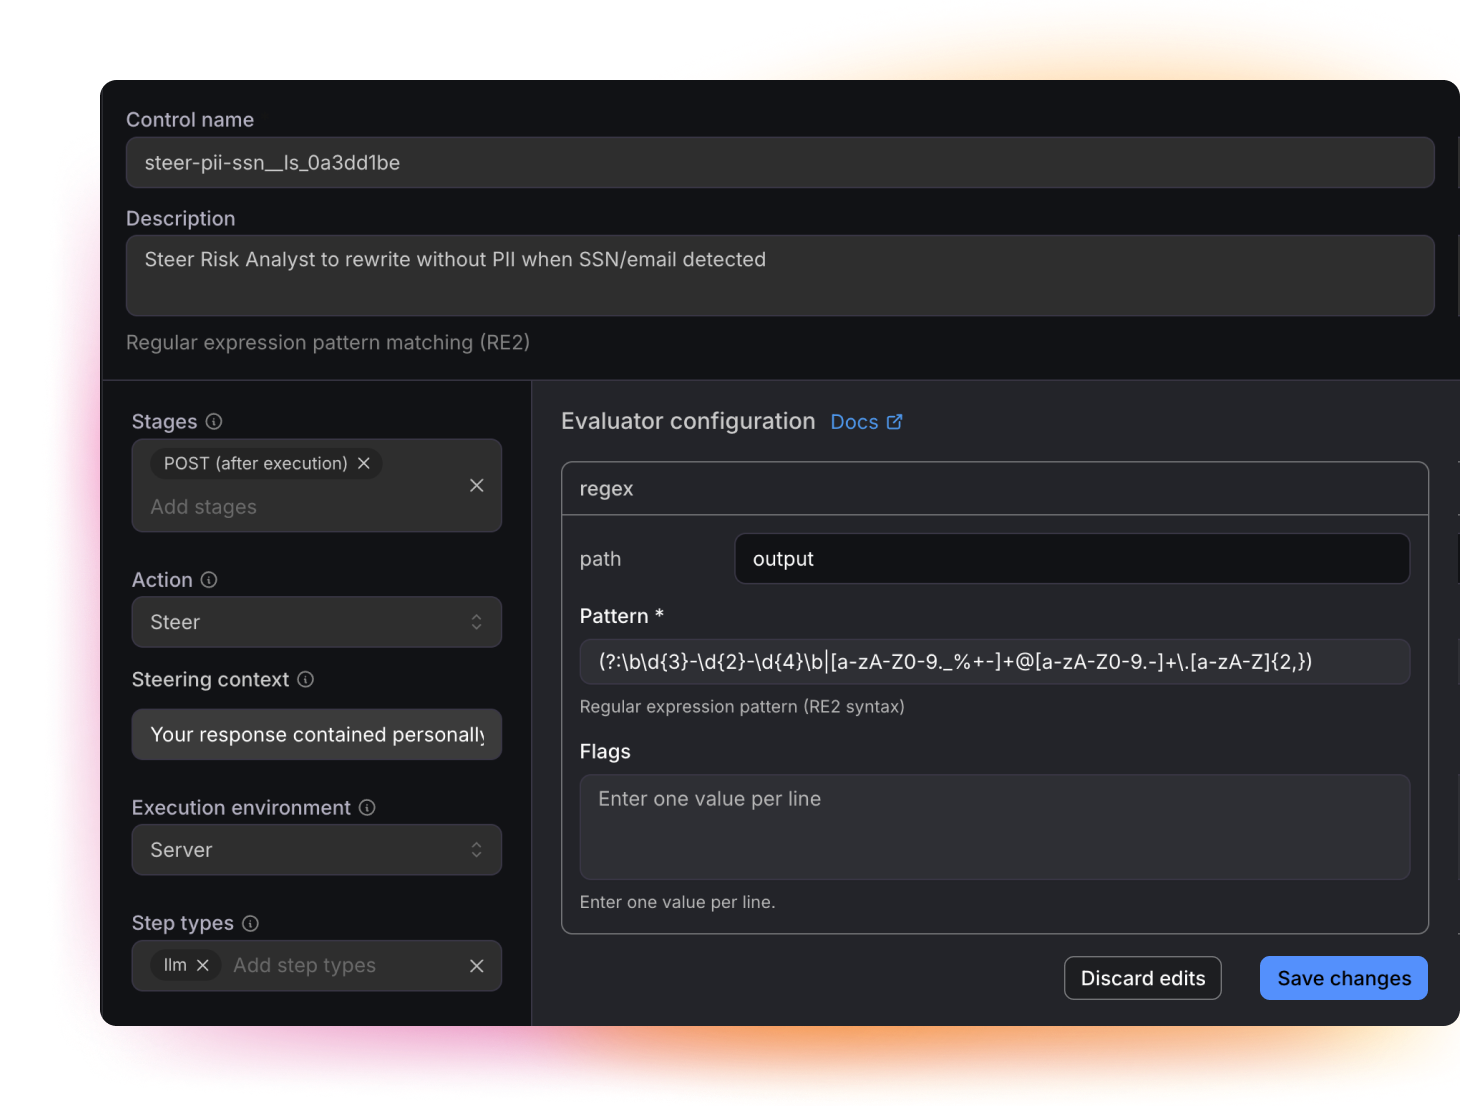
当智能体提议工具调用时,防护机制会根据您的策略对其进行评估,并在下游发生任何情况之前拦截任何偏离路径或不安全的操作。您已信任的相同评估结果将成为在运行时强制执行的规则,因此无需维护第二套正确性模型。

将防护措施映射到安全框架

防护机制控制措施映射到 OWASP Agentic Top 10,使治理团队能够了解覆盖范围已在哪些方面建立、又将在哪些方面扩展,并使执行措施与其自身的风险框架保持一致。

为合规团队提供模型风险记录

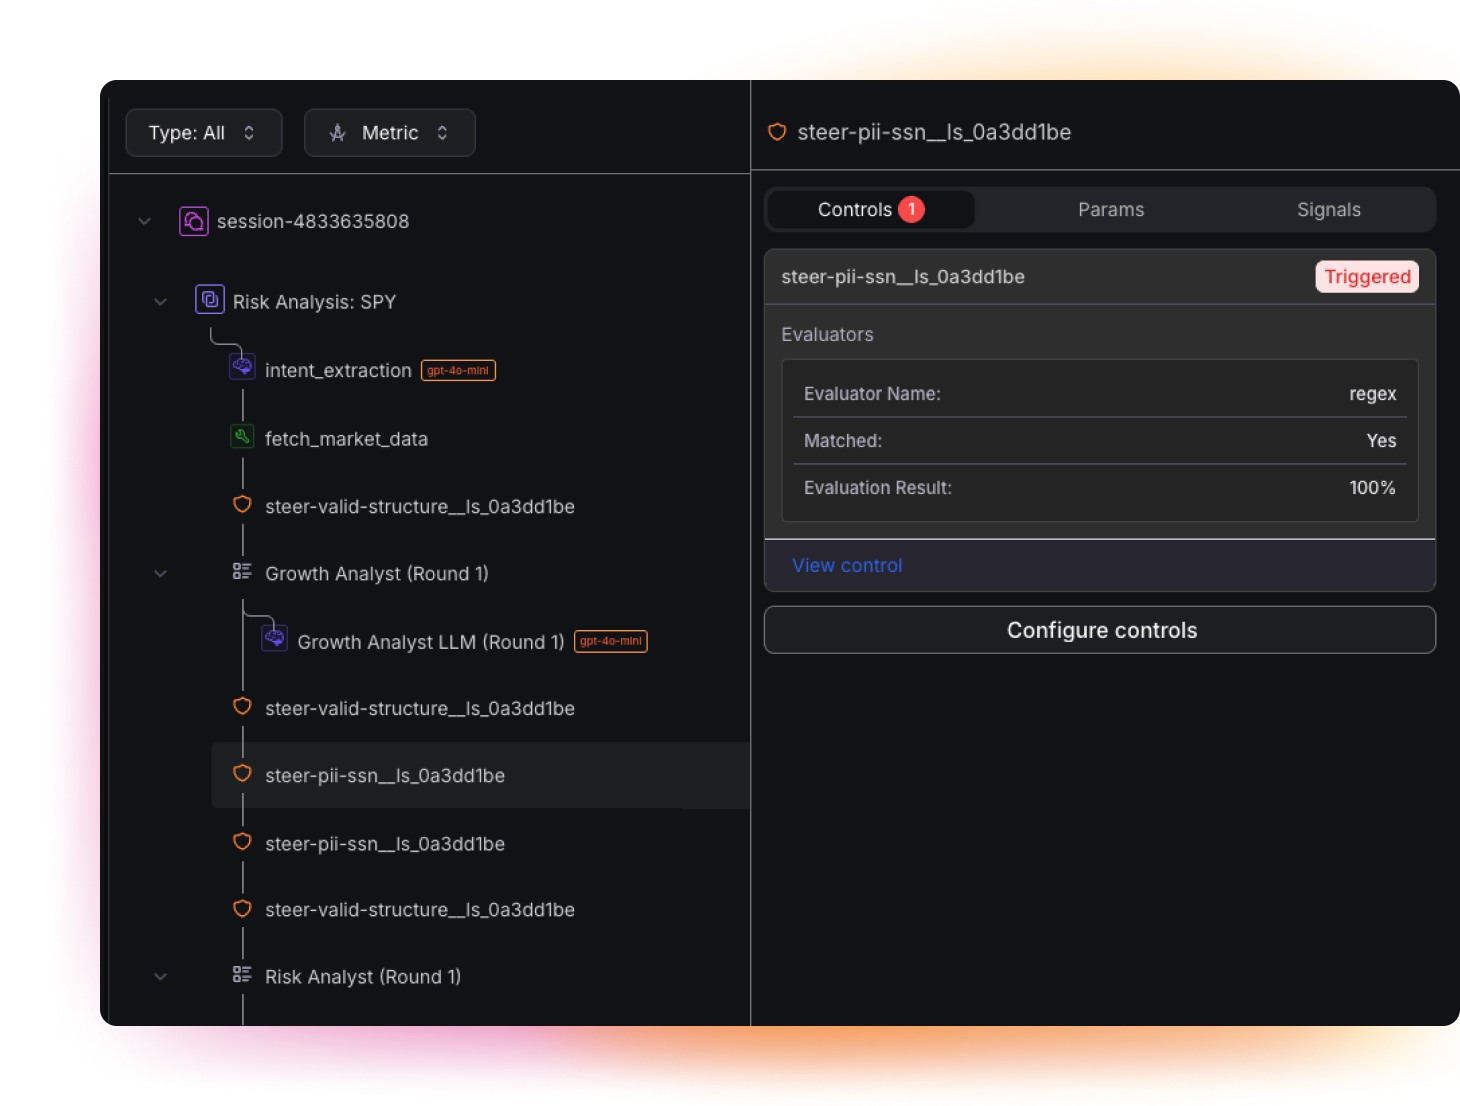
自动记录每一项防护措施决策:提出的措施、适用的策略以及该措施是否被允许或阻止。这为模型风险和合规团队提供了可轻松审查的审计跟踪。

在您的 VPC 或完全隔离的环境中部署防护机制

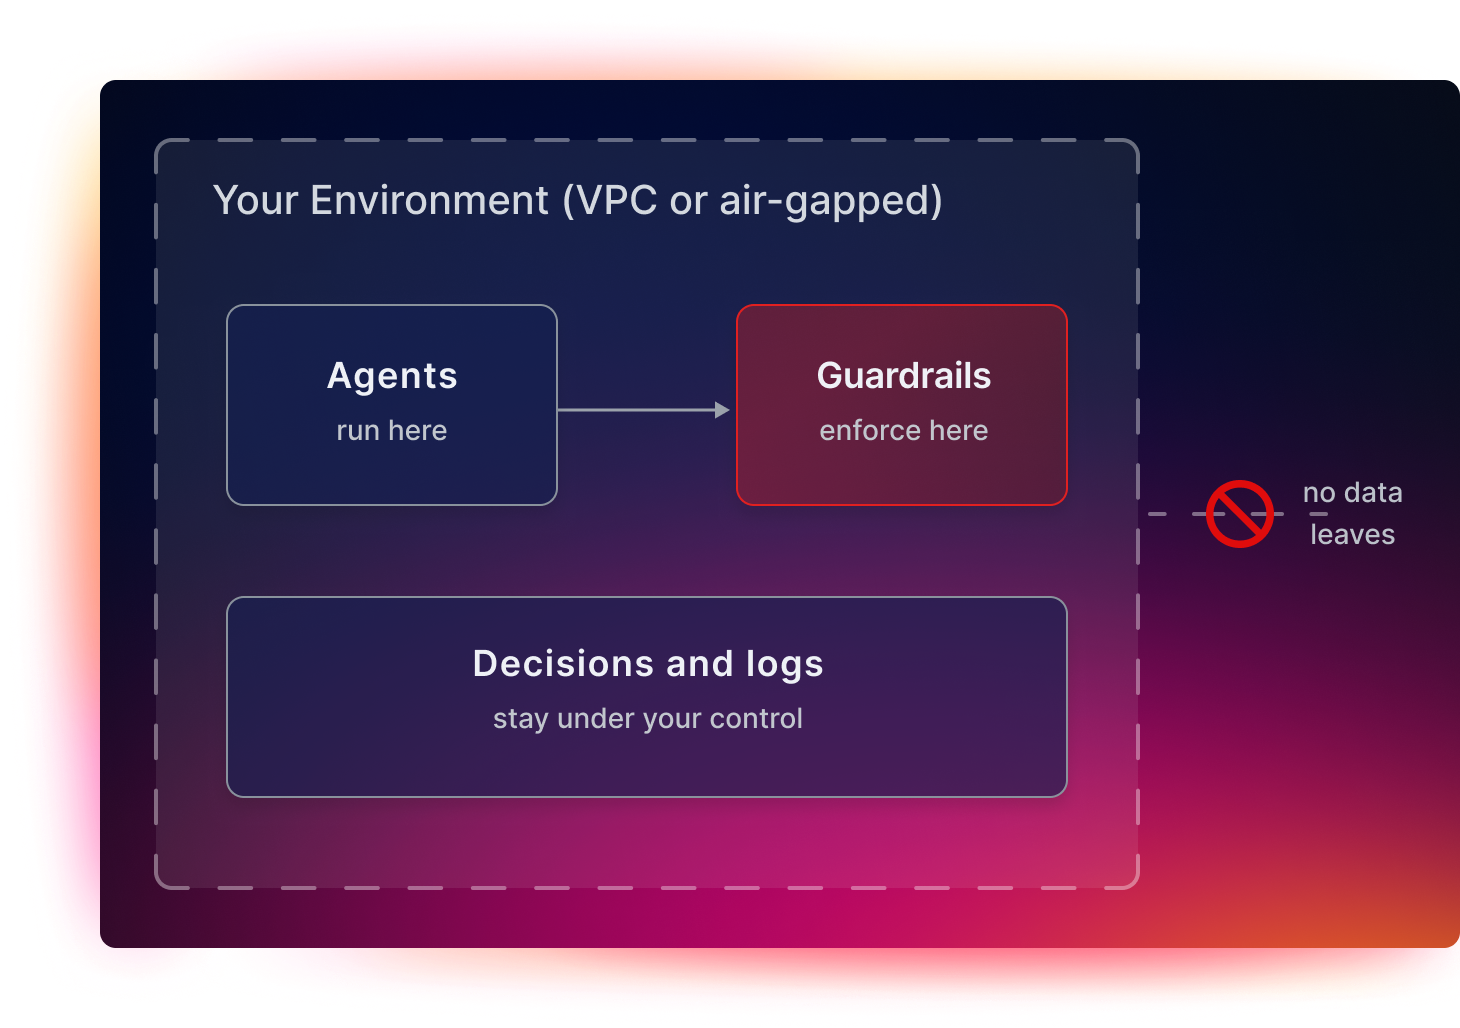
在您自己的 VPC 中部署防护机制,或在完全物理隔离的环境中运行,确保数据不会离开您的环境。将执行和日志置于您的控制之下,以满足数据驻留和隔离要求。

.Conf 26 宣传图片

随选观看 .conf26 主题演讲

从 Splunk 专家和行业领袖的精彩分享中获取 Agentic AI 时代的宝贵洞察。

立即观看

功能

你可以屏蔽哪些内容,以及如何控制屏蔽功能

浏览文档
在 PII、PHI 和 PCI 流出前将其拦截 在 PII、PHI 和 PCI 流出前将其拦截

在 PII、PHI 和 PCI 流出前将其拦截

在提示词、响应或工具调用中发现敏感数据,并实时阻止其泄露。一次设置规则,即可将其应用于每个智能体,确保客户记录、健康数据和银行卡数据不会泄露。
拒绝注入的指令 拒绝注入的指令

拒绝注入的指令

检测不受信任输入中的提示注入,并阻止智能体对其采取行动。它不会遵循隐藏指令来泄露数据或调用不应调用的工具,因为该操作在运行前会经过检查。

确保智能体保持在已批准的路径上 确保智能体保持在已批准的路径上

确保智能体保持在已批准的路径上

阻止工具滥用和越权操作。允许进行预期操作,同时拒绝风险操作,例如未经同意的账户更改或超过保单限额的支付操作。

适用于每个智能体的单一控制平面 适用于每个智能体的单一控制平面

适用于每个智能体的单一控制平面

获取具有“拒绝优先”语义的集中式、框架无关控制平面,从而由最具限制性的决策执行拦截。它是开源的,适用于任何智能体框架,并在 Luna 上运行。每项决策都会记录日志以供审计。


资源
了解来自 Splunk 的更多产品

如何衡量人工智能战略对业务的影响

阅读博客

AI 防护机制常见问题

防护机制是位于智能体与工具之间的运行时控制措施。每项拟执行的操作都会根据您的策略进行检查,并在下游发生任何情况之前实时予以引导或拦截。

监控会在事后告知您发生了不良行为。防护机制在决策时刻发挥作用,因此会在工具运行前阻止或纠正风险行为。

防护机制可拦截提示注入、PII、PHI 和 PCI 泄露、工具滥用以及偏离预设路径的操作等问题。可修复的操作也可以被引导;例如,重新生成不含 PII 的响应,而不是直接拦截。

是的。具有拒绝优先语义、与框架无关的集中式控制平面在每个智能体上强制执行相同的策略,且每个决策都会记录日志以供审计。

防护机制控制映射到 OWASP Agentic Top 10 框架。每项决策都会作为可交付的模型风险记录记入日志,强制执行可在您自己的 VPC 中或完全隔离的网络环境中运行。

相关产品

Splunk Cloud Platform

跨越每个域统一数据、上下文和行动。

了解更多信息

Splunk Enterprise Security

面向智能体 SOC 的统一威胁检测、调查和响应。

了解更多信息

Splunk IT 服务智能

利用 AI 驱动的服务监控预测并预防 IT 问题。

了解更多信息
Splunk 入门指南

在运行前阻止不安全操作。

请求演示
参加指导式游览