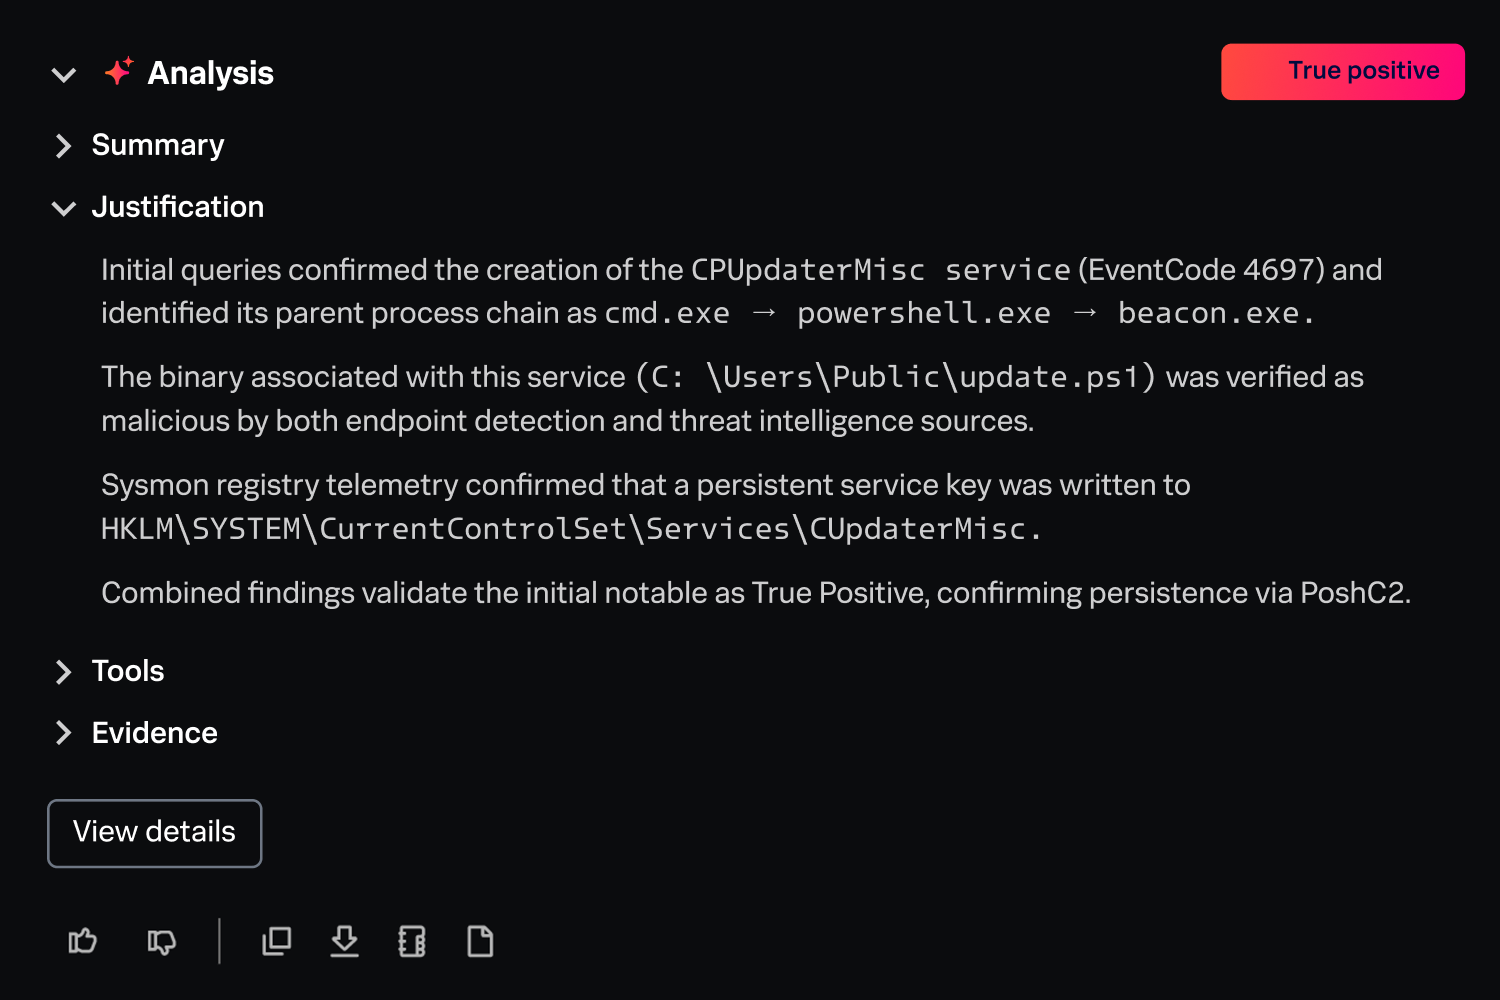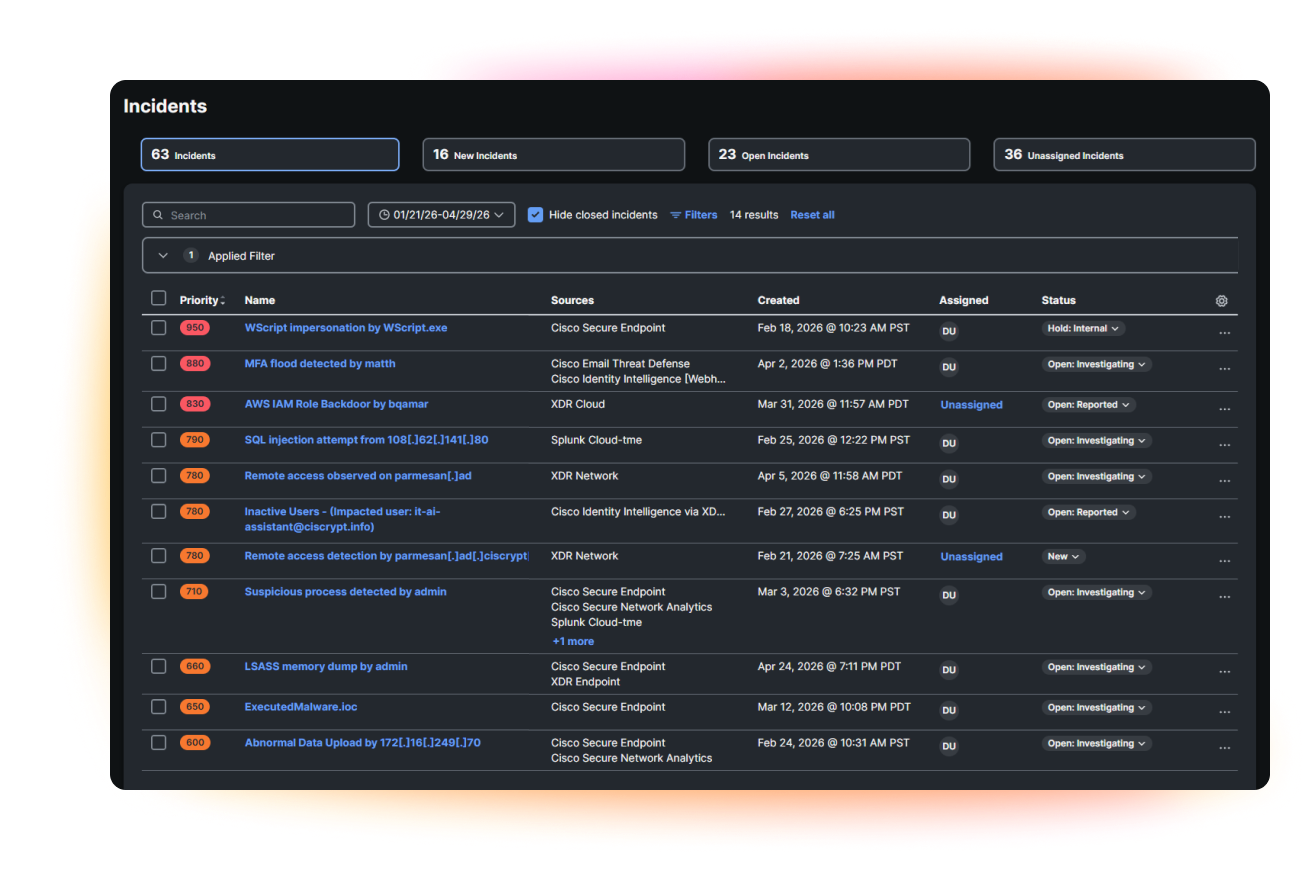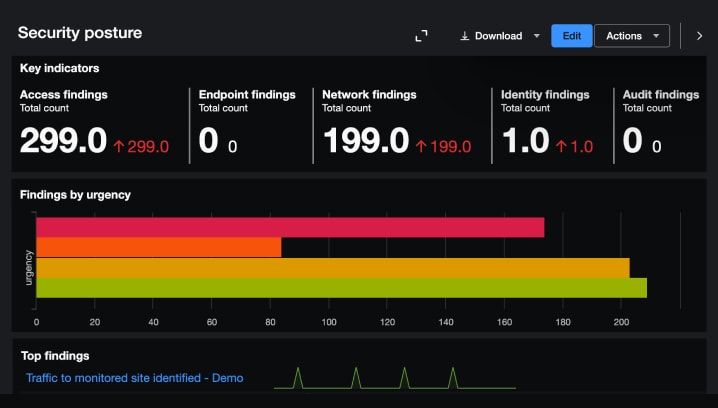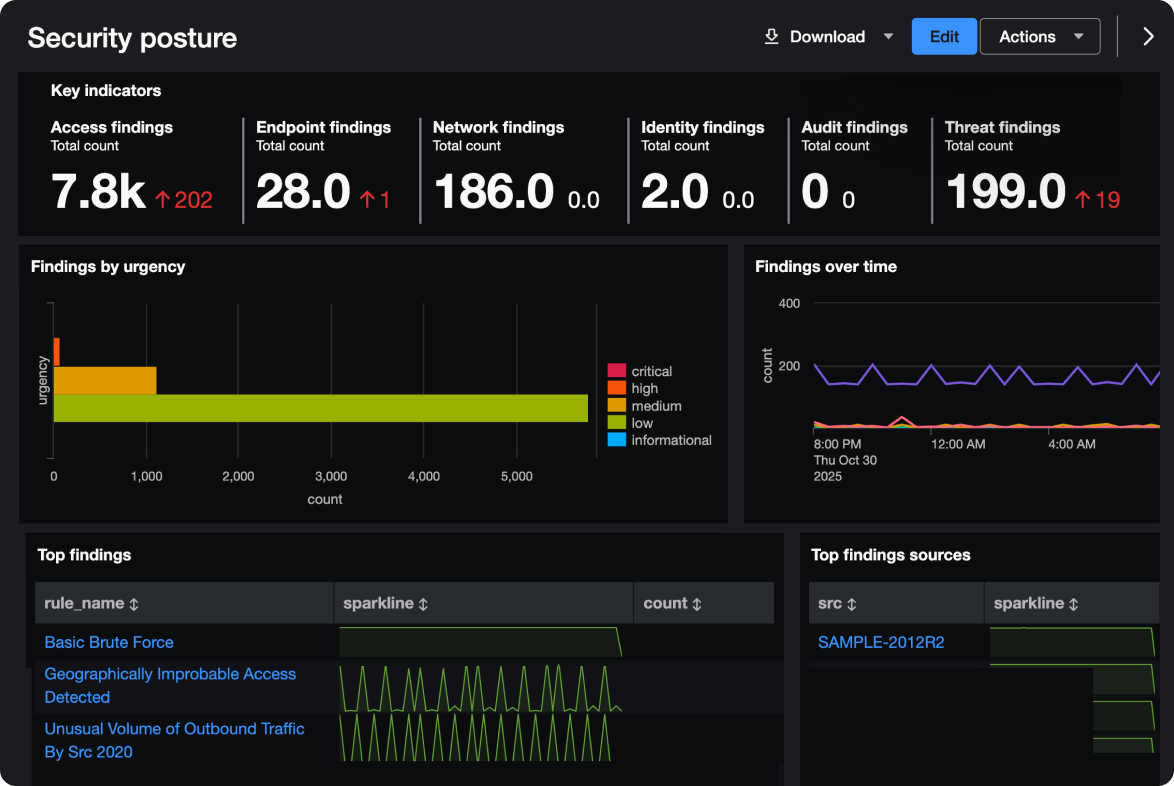
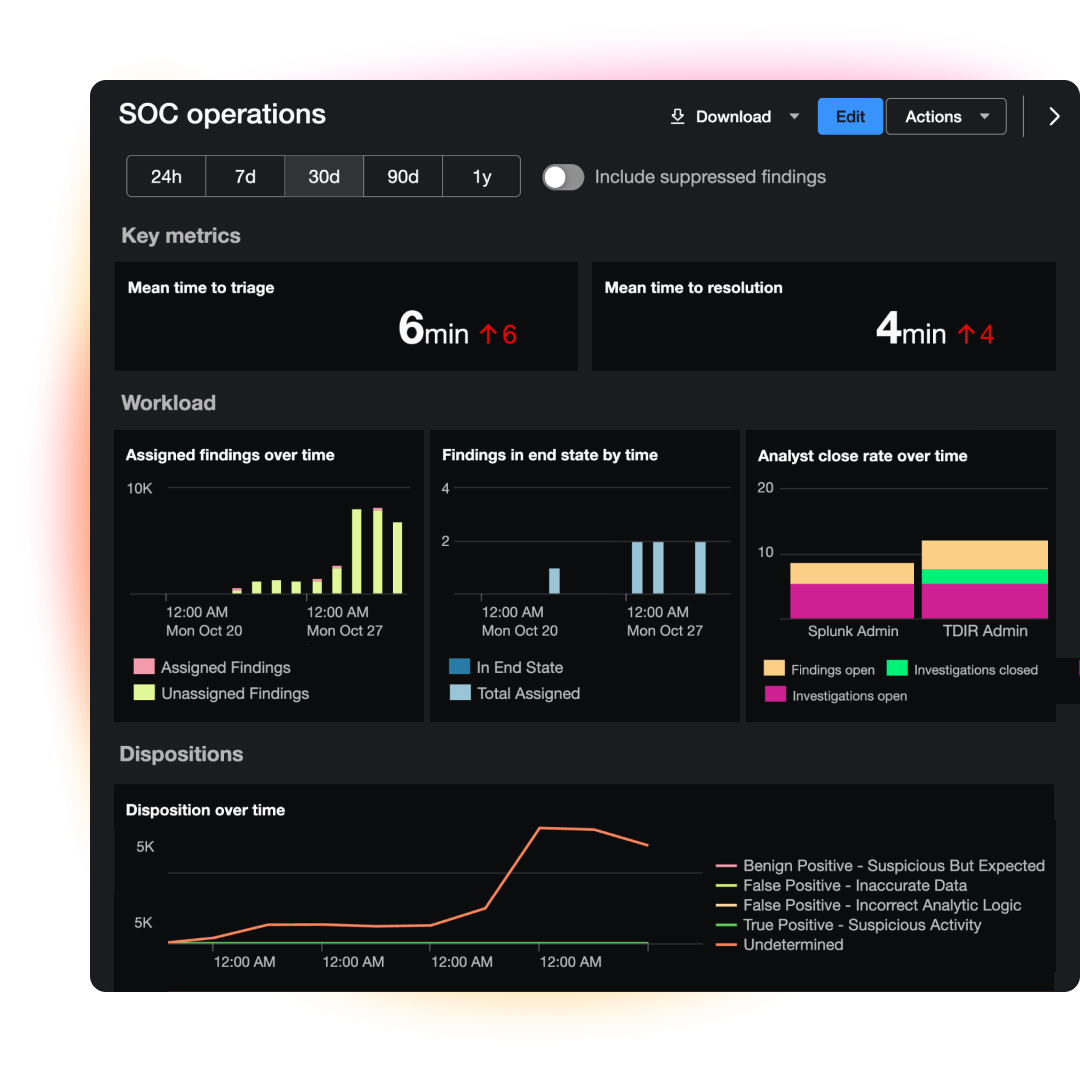
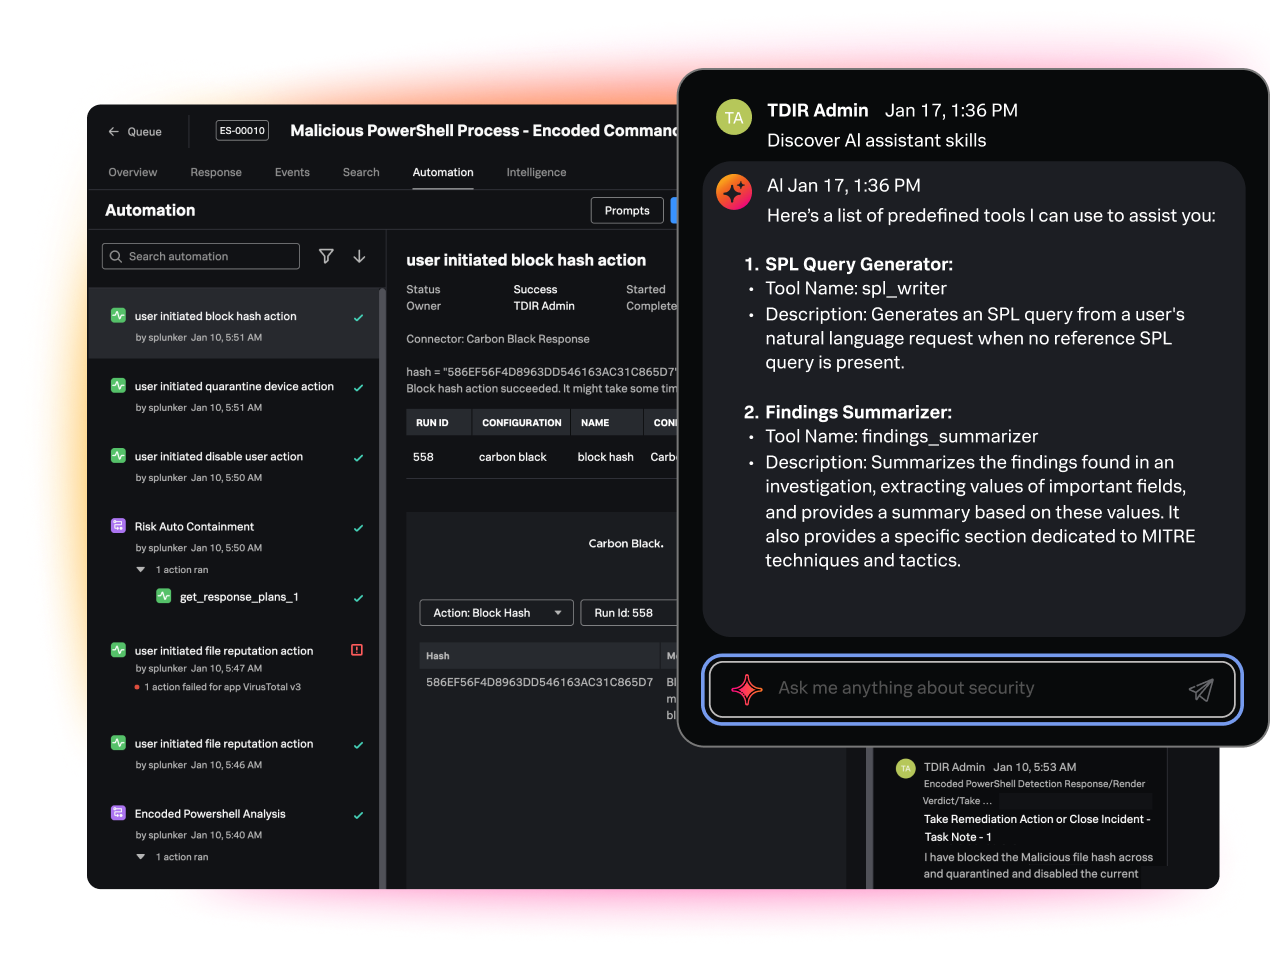
透過整合式資料架構中的自訂偵測與風險式警示,即時識別 TTPs (如 HAFNIUM)。


統一安全性資料、分析、自動化與受信任的 AI,以偵測每一次攻擊、自主回應、消除暴露風險並建立代理式 SOC。
透過高精確度資料,擴展營運規模
透過開放式資料架構、進階資料處理流程與彈性同盟,將大量安全資料轉化為高品質、清晰可見的安全見解。
簡化偵測與應變方式
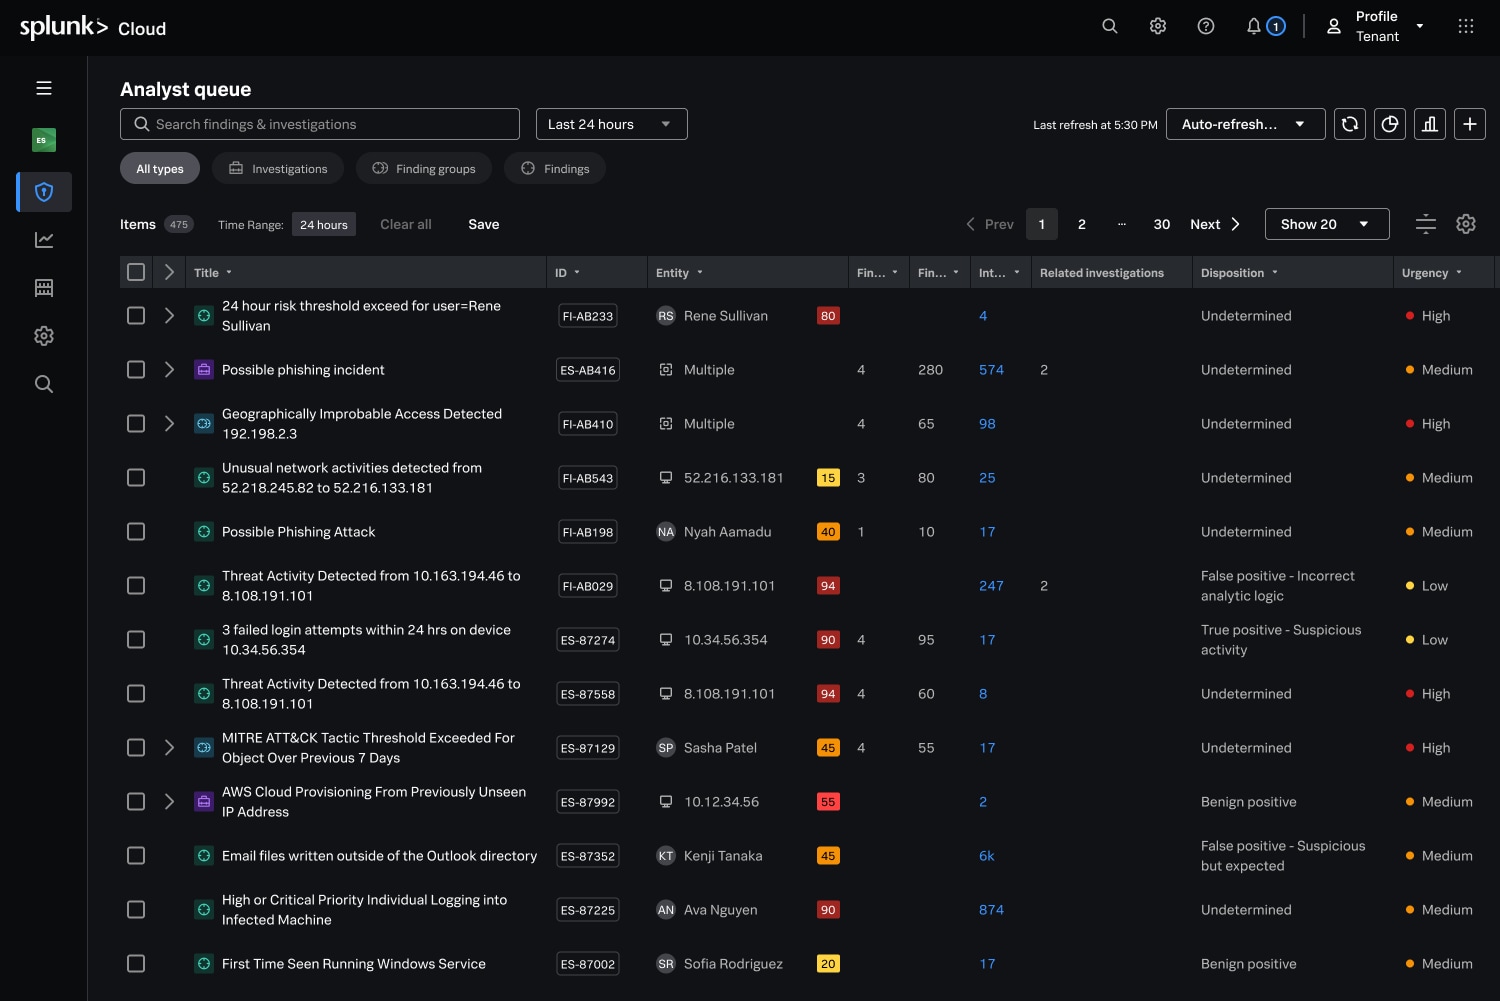
在領先的 SecOps 平台中整合威脅偵測、調查與回應工作流程,讓團隊能專注於最重要的事情。
以機器般的速度阻止威脅
將自動化、生成式 AI 與專用代理程式導入整個 SOC 工作流程,協助更快速地偵測、調查及回應,突破人工操作的速度限制。
二十多年來,Splunk 持續協助安全團隊將機器資料轉化為安全性見解、行動與韌性。現在,Splunk 正在協助組織朝向代理式安全營運邁出下一步。
Splunk 整合開放式資料架構、進階分析、統一的 SecOps 工作流程、自動化與受信任的 AI,讓團隊能:
二十多年來,Splunk 持續協助安全團隊將機器資料轉化為安全性見解、行動與韌性。現在,Splunk 正在協助組織朝向代理式安全營運邁出下一步。
Splunk 整合開放式資料架構、進階分析、統一的 SecOps 工作流程、自動化與受信任的 AI,讓團隊能:
瞭解 Splunk Security 的實際運作情形:體驗互動式逐步導覽,深入探索產品 UI 和功能。
瞭解 Splunk Security 的實際運作情形:體驗互動式逐步導覽,深入探索產品 UI 和功能。
鑑別者
Splunk 的優勢
Splunk 的高精確度資料基礎建立於開放式資料架構之上,提供預建整合功能、成本控管與完善的資料管理機制。這套開放式資料架構能將大量遙測資料轉化為清晰且精確的可見度,協助 SOC 工程師有效管理資料,同時補足關鍵的防護涵蓋缺口。
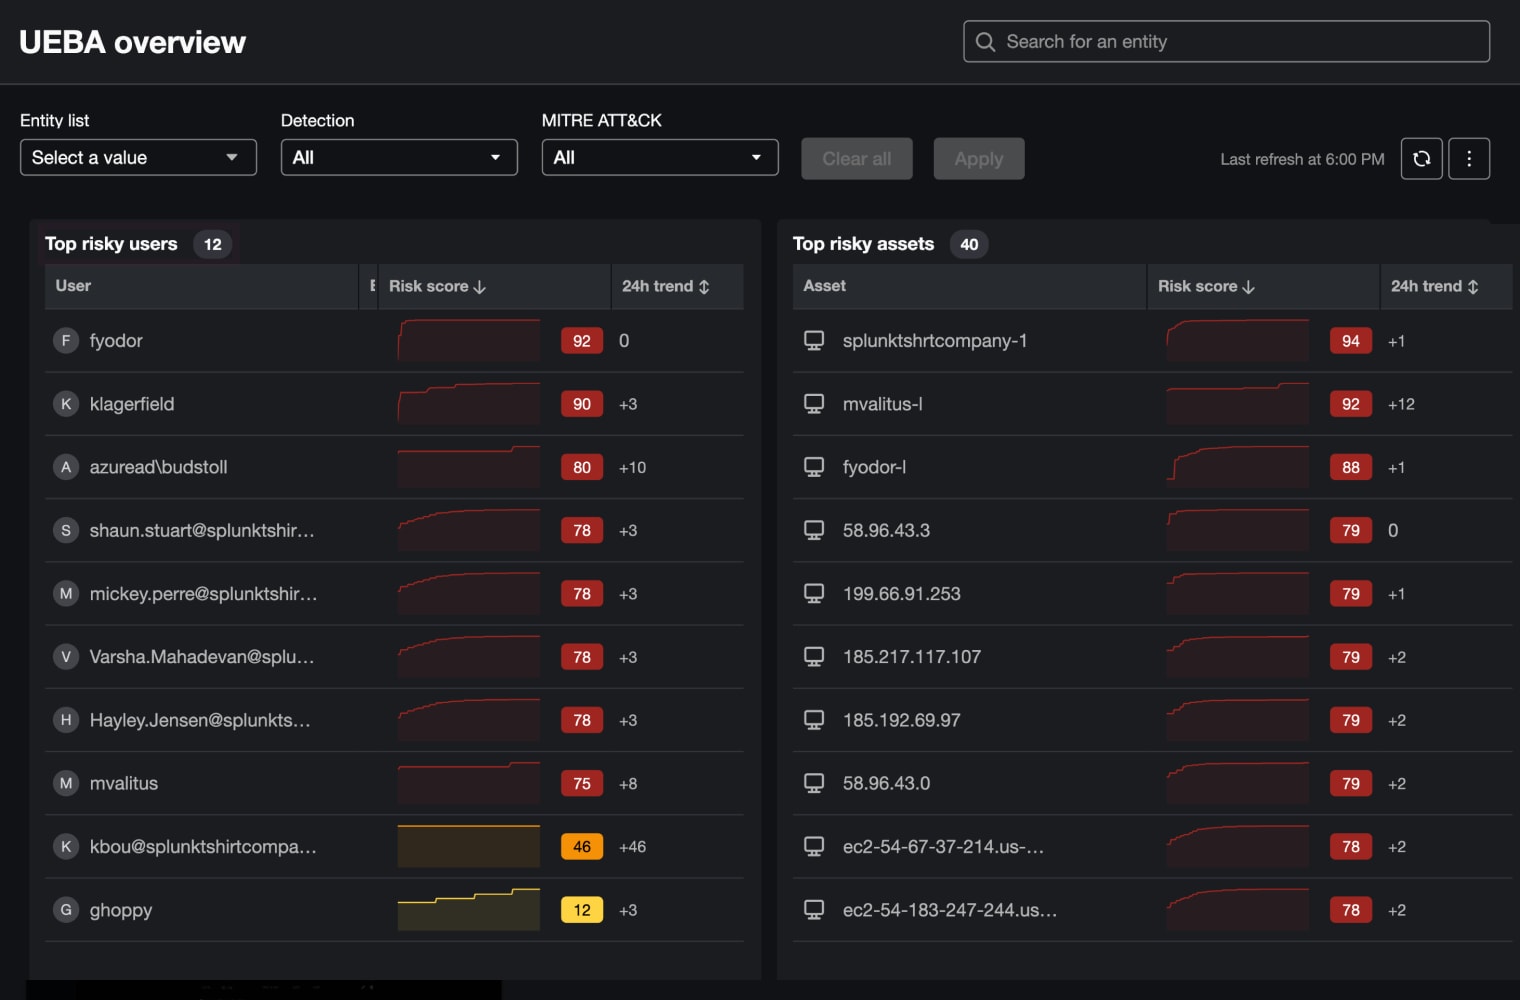
安全性分析內建於整個 TDIR 生命週期,包括原生 UEBA 與進階偵測工程,可將原始訊號轉化為有價值的見解。透過量身打造的建議和現成內容,安全性團隊可採取果斷行動並快速修復漏洞,從基本的警示處理進一步提升至更主動、更精密的威脅偵測。
Splunk 透過將工程、偵測、調查與回應整合至單一順暢平台,消除分析人員的疲勞。分析人員可節省切換不同工具的時間,進而提升準確性並縮短平均偵測時間和平均回應時間。
以人為本設計的 AI 能讓成效事半功倍,讓 SOC 能夠從「救火」轉向主動預防。Splunk 將例行工作自動化,並提供智慧化輔助,讓分析師能更積極地採取策略性措施,降低安全風險。
Splunk 與 Cisco XDR 在 SOC 發展的每個階段,全面提升工作效率、可見度與安全成效。
精簡的團隊?運用 Cisco XDR 的網路可見度、開放式整合、代理式 AI 與詳細鑑識功能,快速、簡便且有效地偵測及回應威脅。
隨著業務成長,您可以在 Splunk Enterprise Security 中運用統一的 TDIR、高精確度 MELT 資料、自訂偵測以及更豐富的自動化功能來擴充這些功能。
© 2005 - 2026 Splunk LLC 著作權所有,並保留一切權利。