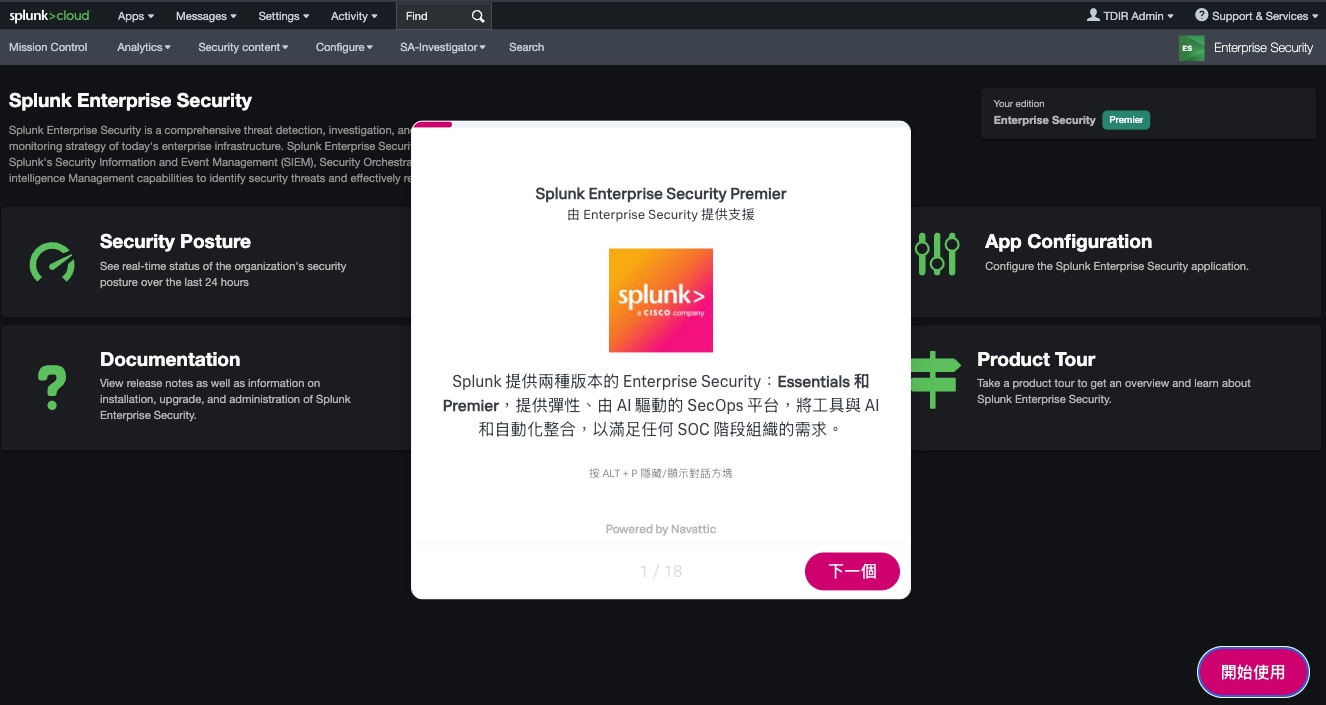
Splunk Enterprise Security 高階 產品導覽
透過 Splunk Enterprise Security 進入安全新世代,這款頂尖的 AI 驅動 SecOps 平台旨在為分析師分憂解勞、提供更快的安全性結果,並建立抵禦當今最複雜威脅的韌性。
Guided tours are not available on mobile devices. Please come back on a computer.
整合 SIEM、SOAR、UEBA、威脅情報和偵測工程,以便:

運用 Cisco Talos 的威脅情報,透過進階偵測與強化警示,簡化資料分析並加快回應速度。

透過統一、有效率的協作式介面,獲得無縫的威脅偵測、調查和回應工作流程。

遵循 AI 引導的工作流程,加強威脅偵測,降低警示疲勞,並專注於更具策略性的任務。

檢視使用者、裝置與應用程式的風險洞察,並利用機器學習偵測進階攻擊。

透過自動化,讓 SOC 中的每個人都能更快速、更準確地解決事件。
準備親身體驗它的強大功能了嗎?展開我們的互動式產品導覽,瞭解 Splunk Enterprise Security 如何顛覆您的 SOC 生產力與效率。