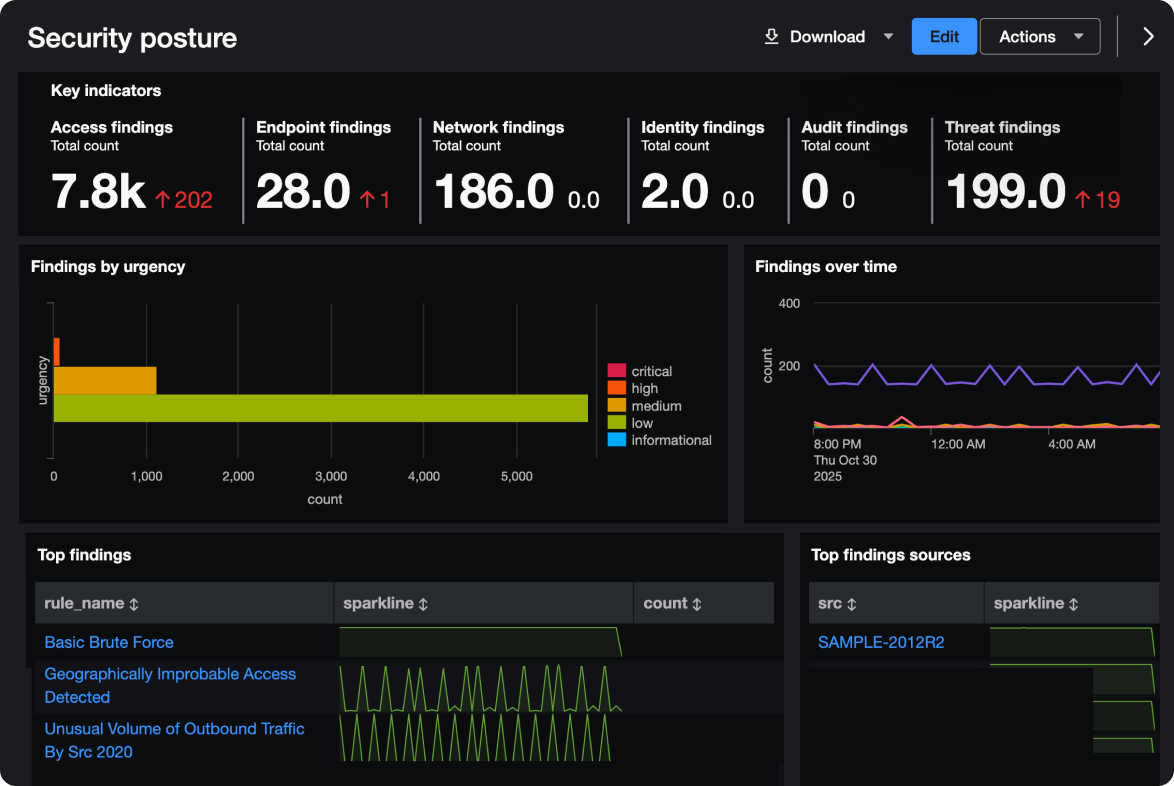
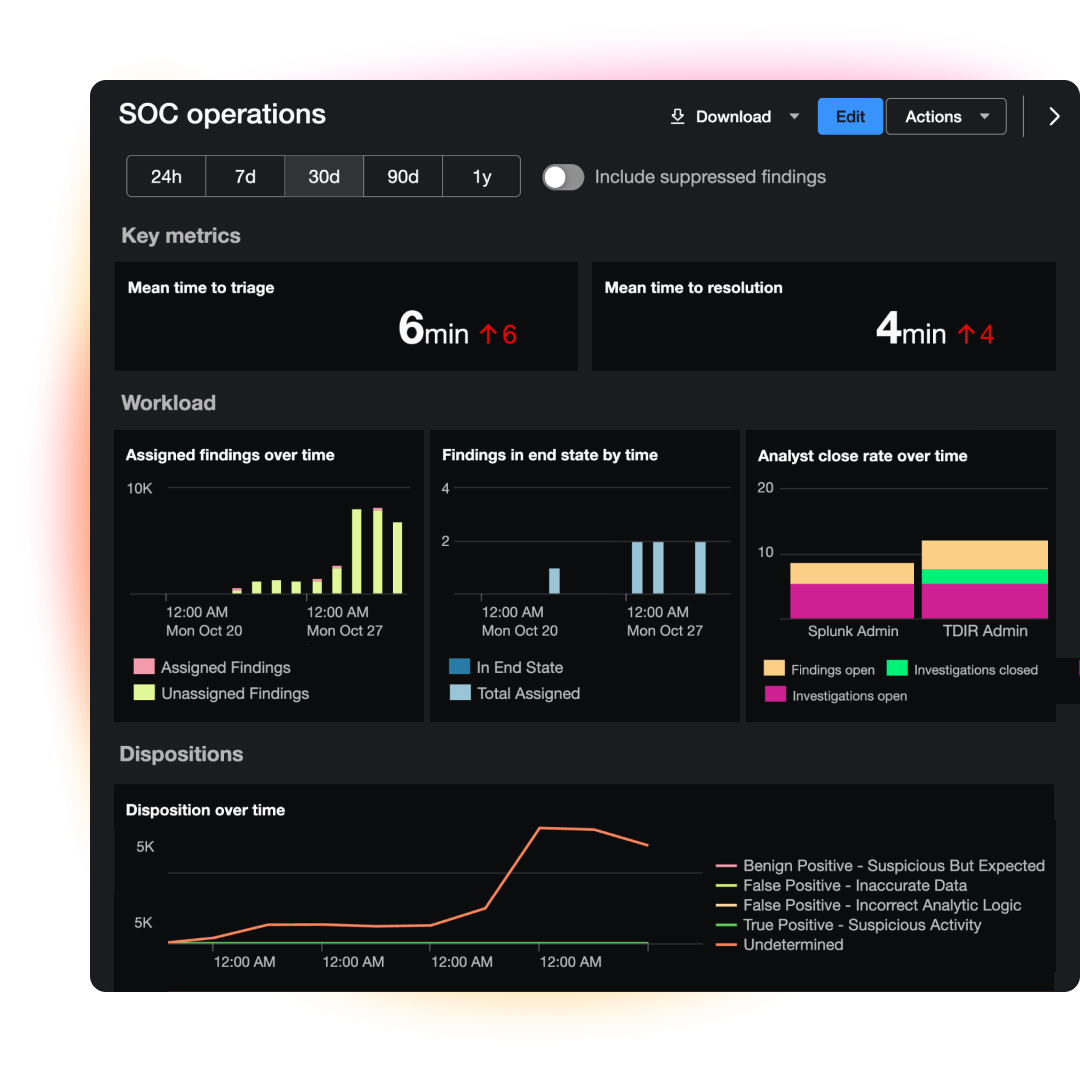
Identifiez instantanément les TTP (comme HAFNIUM) à l’aide de détections personnalisées et d’alertes basées sur le risque couvrant l’ensemble d’une data fabric intégrée.
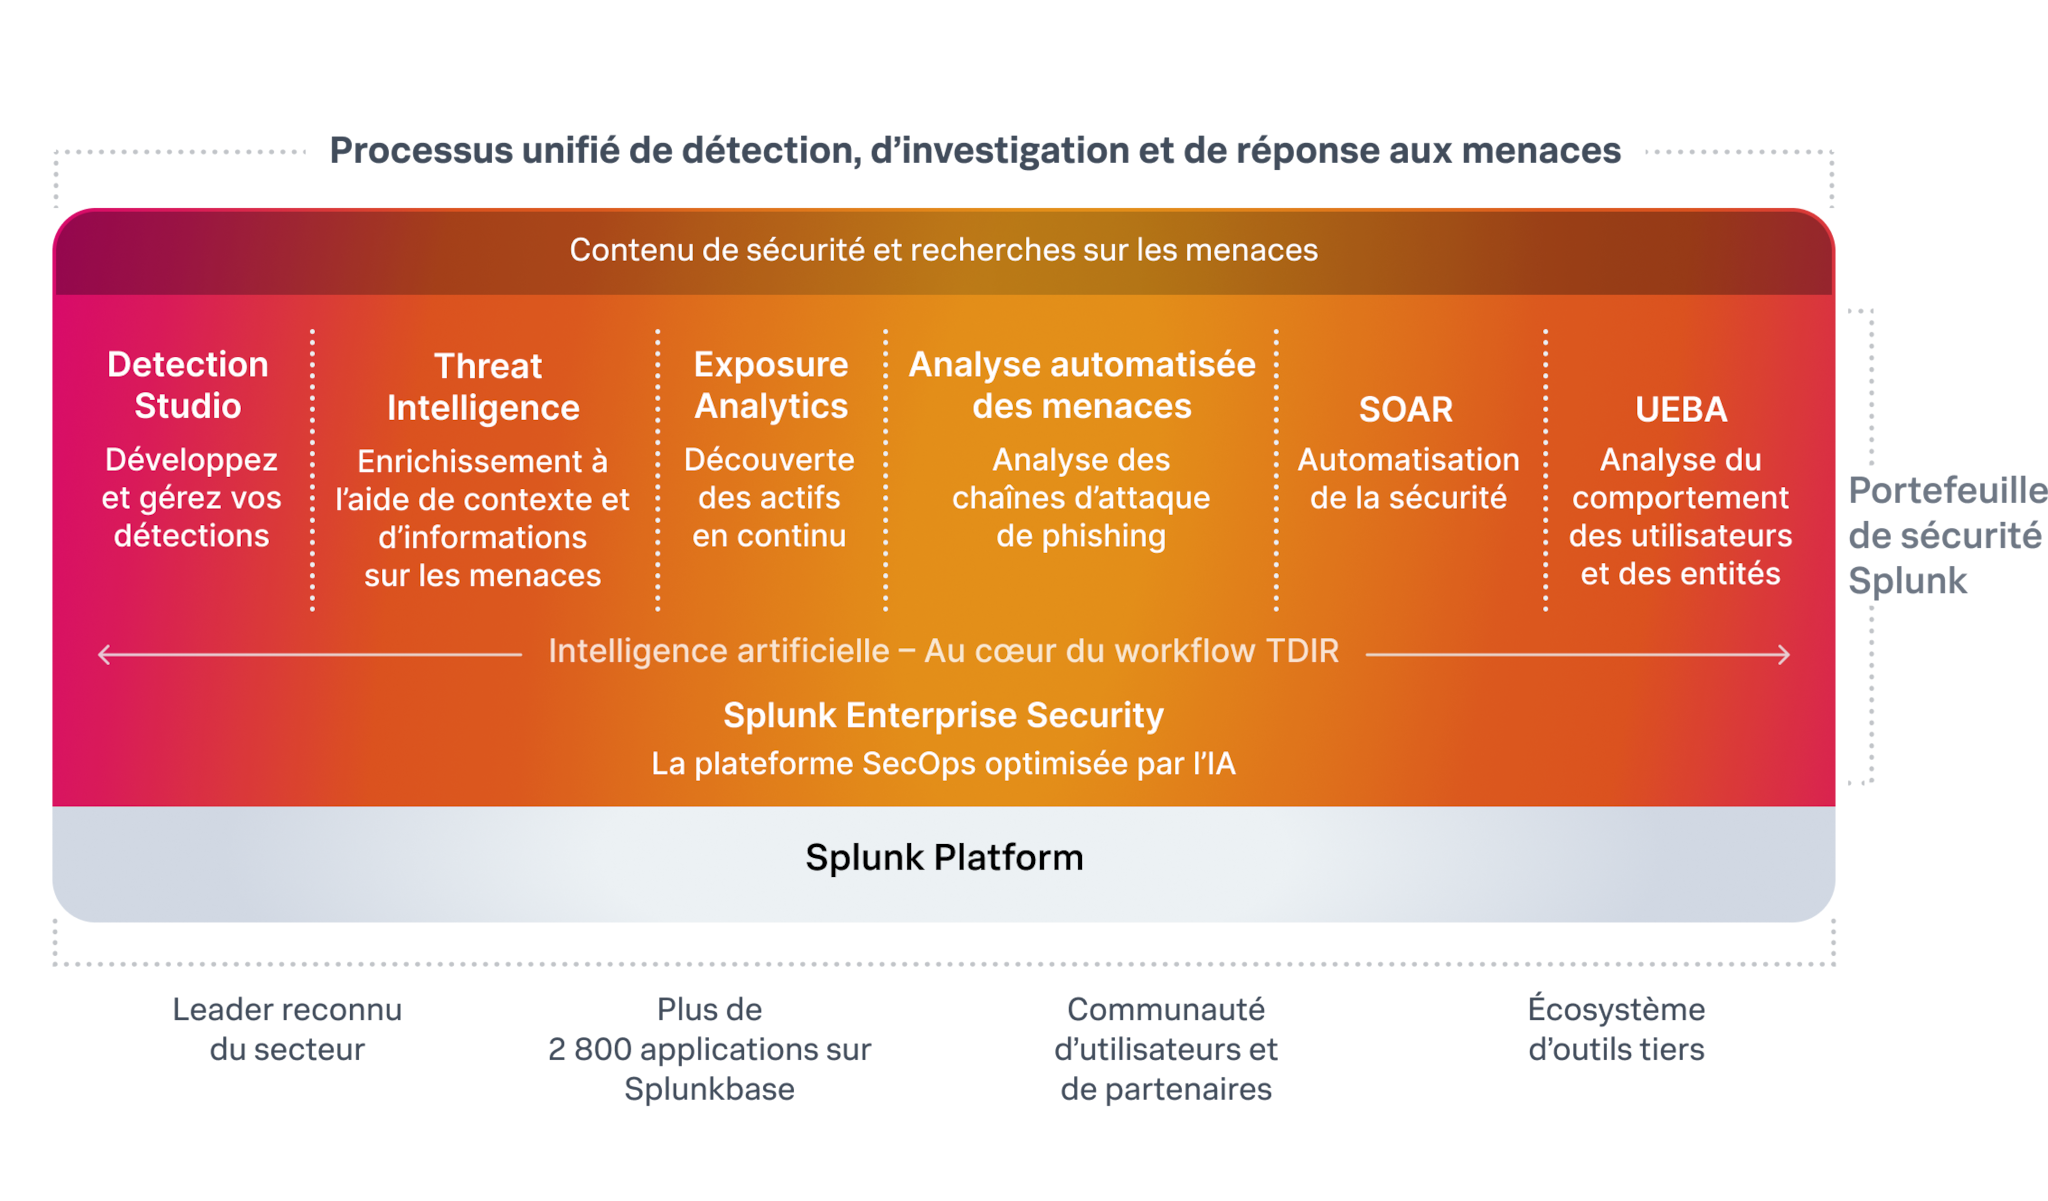

Unifiez les données de sécurité, l’analyse, l’automatisation et une IA fiable pour détecter toutes les attaques, déclencher des réponses autonomes, corriger l’exposition et mettre sur pied un SOC agentique.
Amplifiez vos opérations en misant sur des données haute fidélité
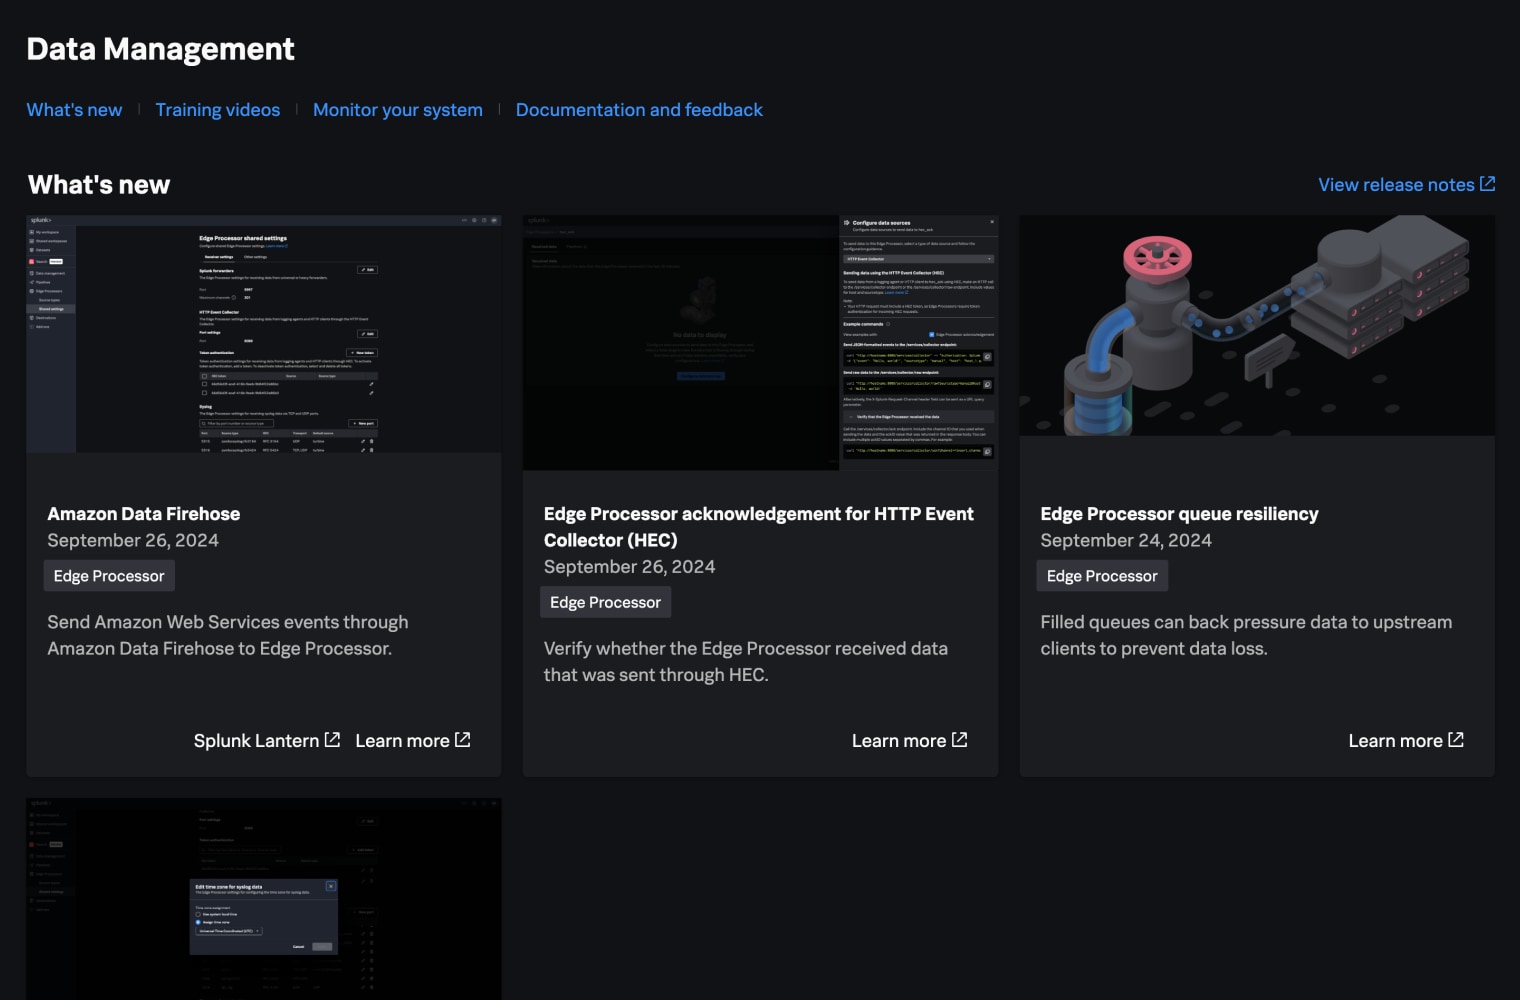
Transformez les grands volumes de données de sécurité en visibilité haute fidélité grâce à une data fabric ouverte, à des pipelines sophistiqués et à la souplesse de la fédération.
Optimisez la détection et la réponse
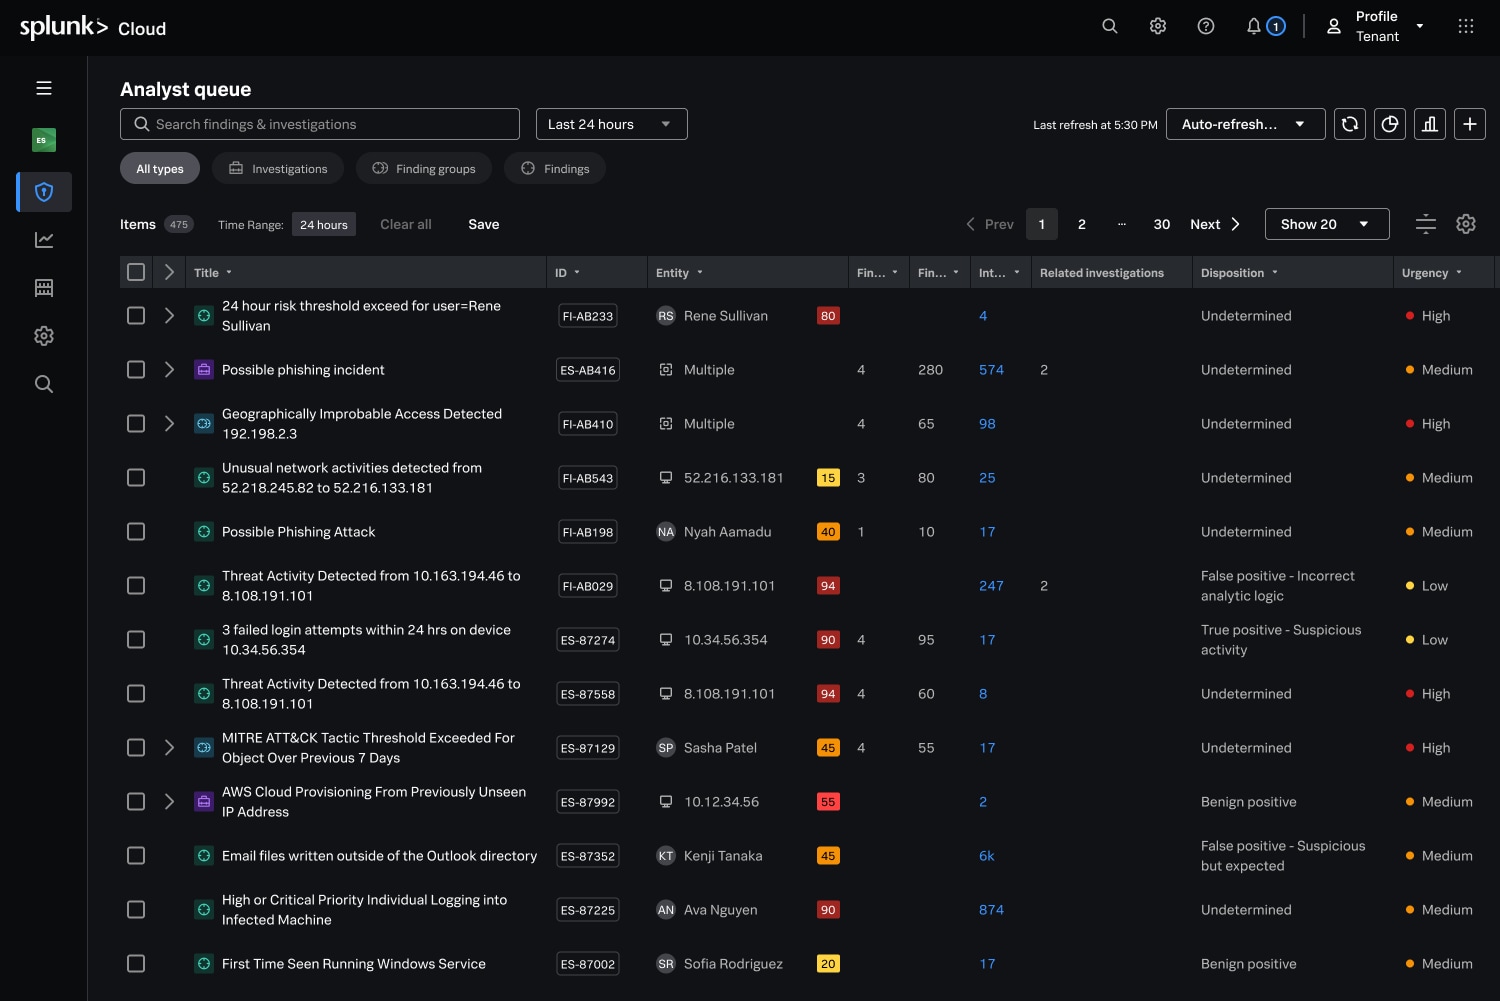
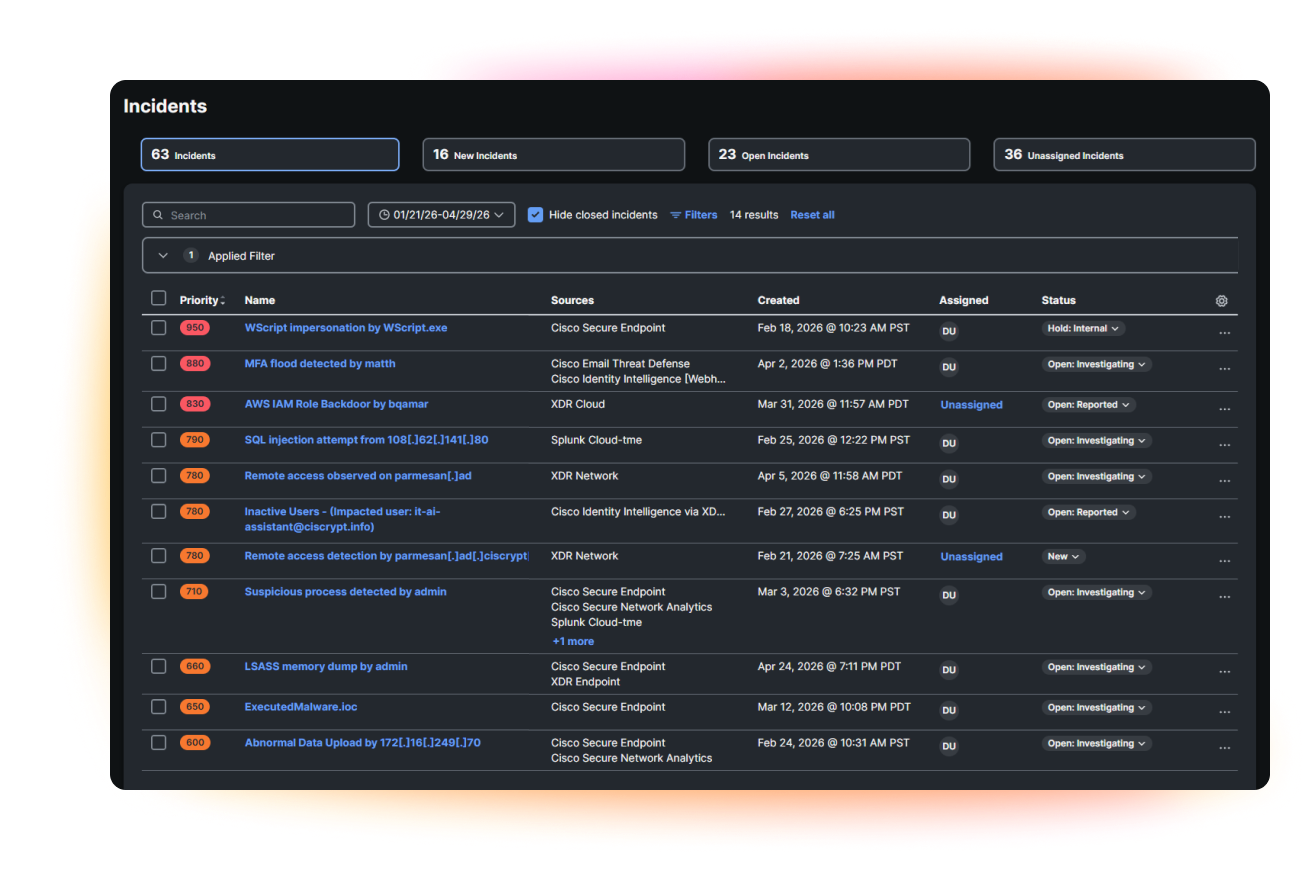
Unifiez les workflows de détection des menaces, d’investigation et de réponse au sein d’une plateforme SecOps de référence pour aider vos équipes à se concentrer sur l’essentiel.
Arrêtez les menaces à la vitesse de la machine
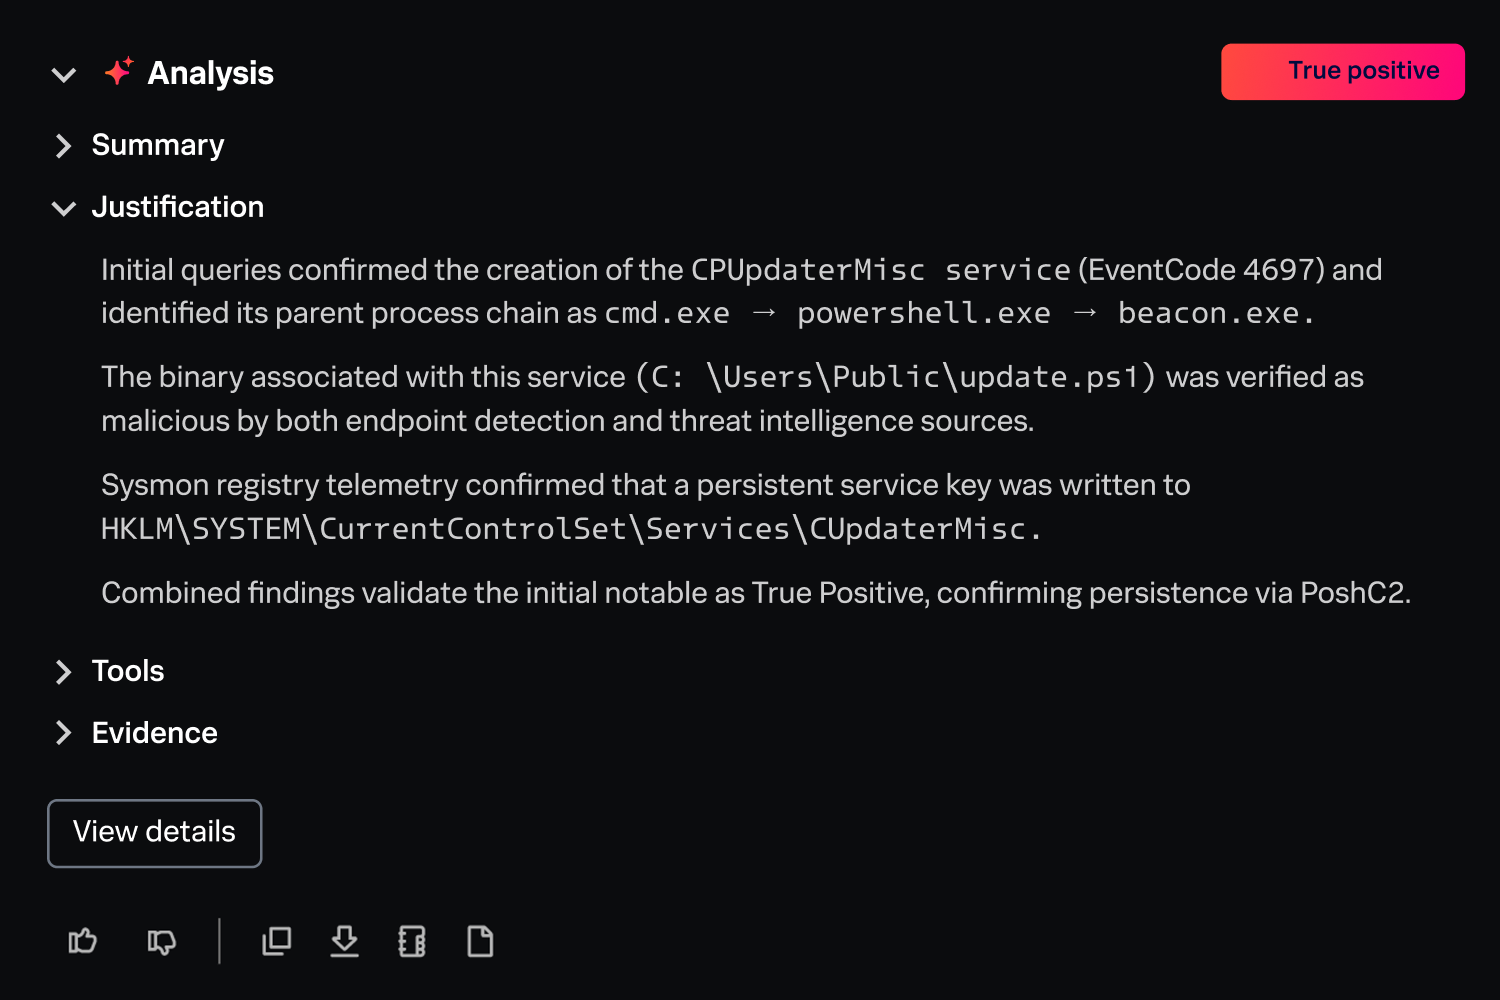
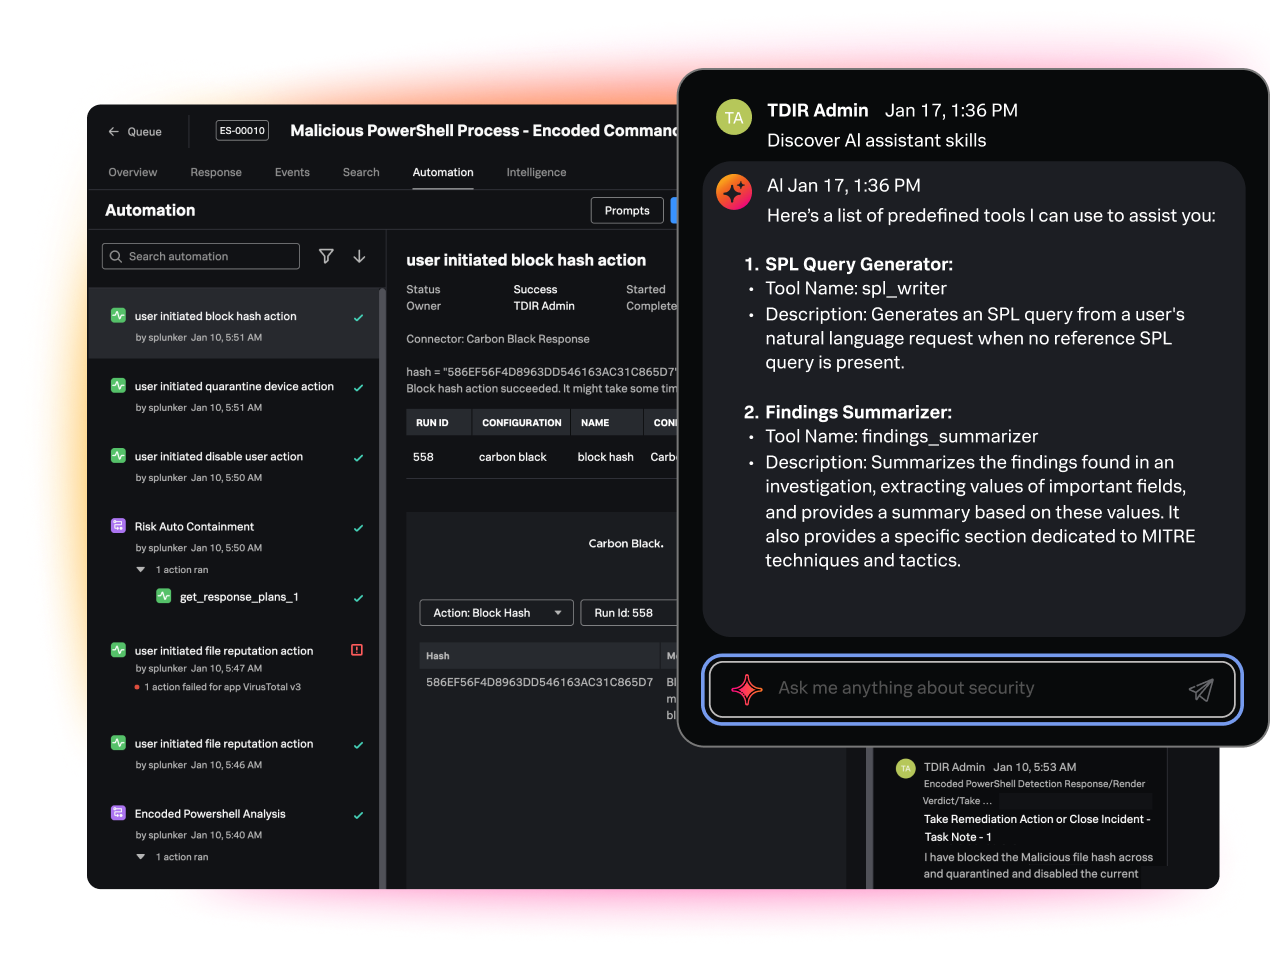
Mettez l’automatisation, l’IA générative et des agents spécialisés au service de tous les workflows du SOC pour détecter, investiguer et répondre plus rapidement que ne le permettent les méthodes manuelles.
Depuis plus de vingt ans, Splunk aide les équipes de sécurité à transformer les données machine en informations de sécurité, en actions et en résilience. Aujourd’hui, Splunk soutient les entreprises dans la mise en place d’opérations de sécurité agentiques.
Splunk réunit une data fabric ouverte, une analytique avancée, des workflows SecOps unifiés, l’automatisation et une IA fiable pour donner aux équipes les moyens de :
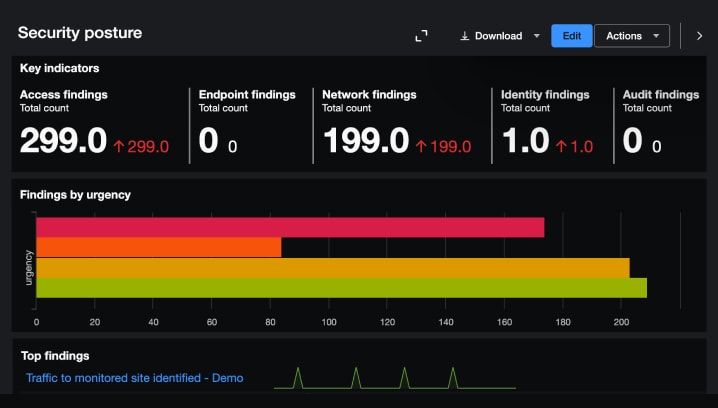
Découvrez le pouvoir de Splunk Security à l’œuvre : suivez la visite pour découvrir l’interface et les fonctionnalités du produit.
Découvrez le pouvoir de Splunk Security à l’œuvre : suivez la visite pour découvrir l’interface et les fonctionnalités du produit.
Sur le plan de l’efficacité comme de la simplicité d’utilisation, Splunk est le meilleur produit pour nous. Splunk est la référence.
facteurs de différenciation
L’avantage Splunk
Le socle de données haute fidélité de Splunk s’appuie sur une data fabric ouverte, équipée d’intégrations prédéfinies, de mécanismes de contrôle des coûts et d’une gestion robuste des données. Cette data fabric convertit les grands volumes de données télémétriques en visibilité haute fidélité pour permettre aux ingénieurs du SOC de gérer efficacement les données tout en comblant les lacunes critiques de leur couverture.
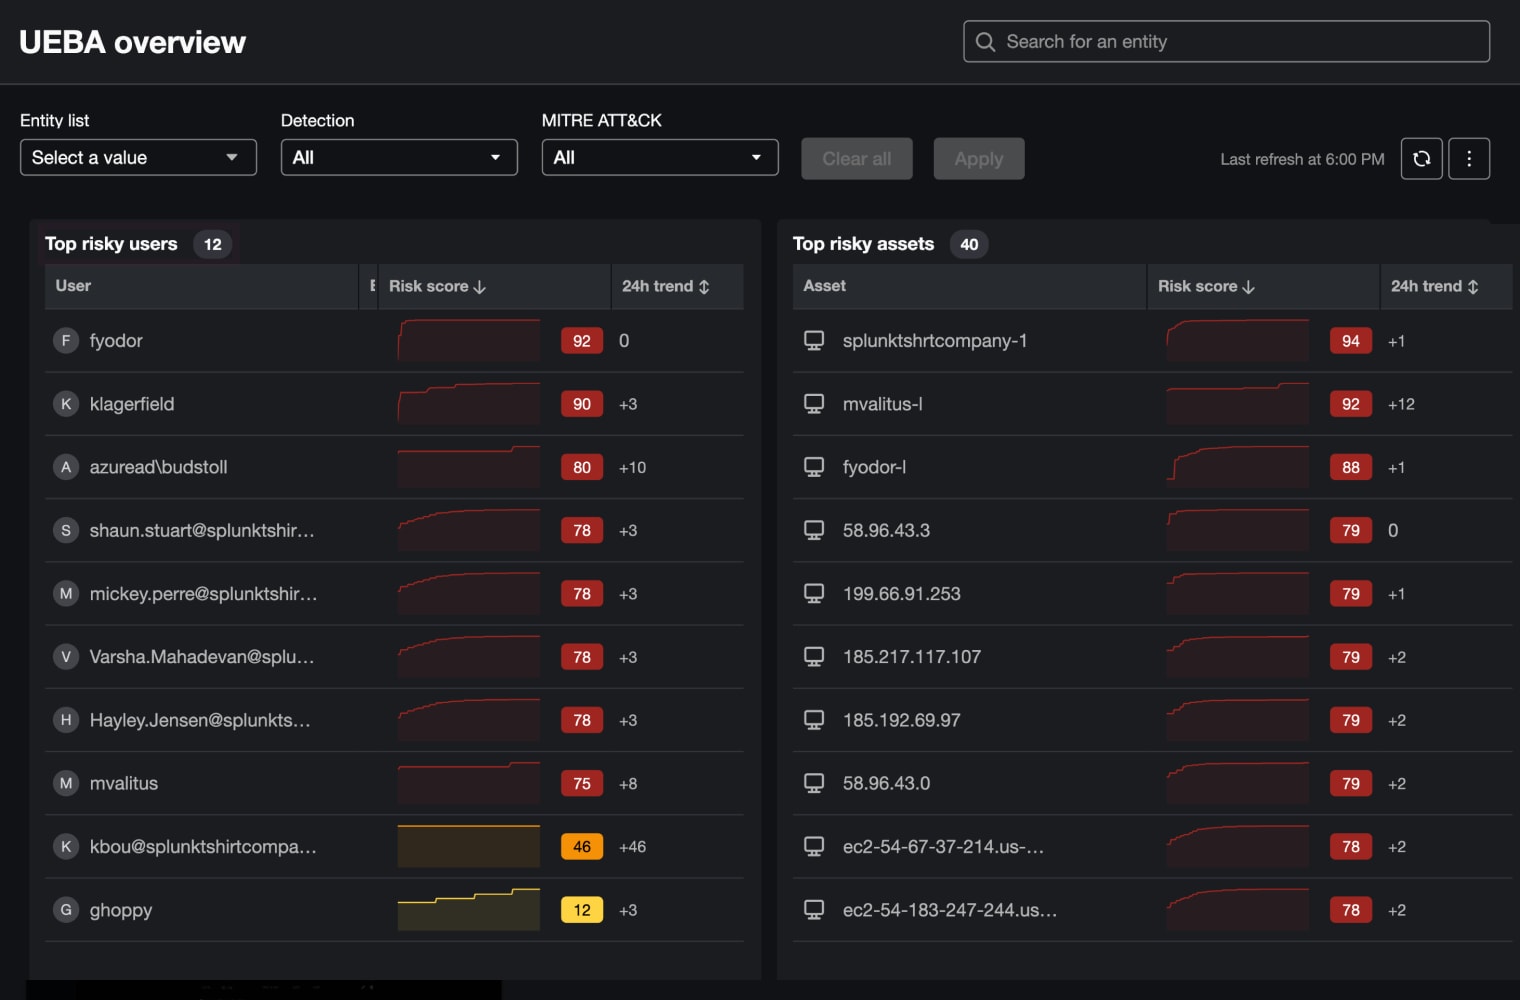
L’analyse de sécurité est étroitement intégrée à l’ensemble du cycle TDIR : l’UEBA native et l’ingénierie de détection avancée transforment les signaux bruts en informations précieuses. Grâce aux recommandations sur mesure et au contenu prêt à l’emploi, les équipes de sécurité agissent avec clarté et corrigent rapidement les vulnérabilités grâce à une détection proactive et sophistiquée des menaces, bien plus performante que les alertes de base.
Splunk soulage la fatigue des analystes en unifiant l’ingénierie, la détection, l’investigation et la réponse au sein d’une même plateforme. Comme ils n’ont plus besoin de naviguer d’un outil à l’autre, les analystes gagnent du temps, ciblent mieux leurs actions et réduisent les temps moyens de détection et de réponse.
Pensée autour de l’humain, l’IA agit comme un multiplicateur de force et permet au SOC de passer de l’intervention d’urgence à une sécurité préventive. Splunk automatise les tâches de routine et apporte une assistance intelligente qui permet aux analystes d’aborder l’atténuation des risques de façon plus proactive et stratégique.
Splunk et Cisco XDR optimisent l’efficacité, la visibilité et les résultats à toutes les étapes du parcours SOC.
Des effectifs réduits ? Misez sur Cisco XDR pour acquérir une visibilité sur le réseau et bénéficier d’intégrations ouvertes, d’IA agentique et de données criminalistiques détaillées, pour un processus simple, rapide et efficace de détection et de réponse.
Enrichissez ensuite ces fonctionnalités de base d’un processus TDIR unifié, de données MELT haute fidélité, de détections personnalisées et d’automatisations plus élaborées dans Splunk Enterprise Security.

Obtenez rapidement de meilleurs résultats en matière de sécurité et réduisez les risques avec une plateforme SecOps optimisée par l’IA.

Passez de la détection à la résolution avec une visibilité de bout en bout sur l’infrastructure, les applications et l’expérience client.
La plateforme de données Splunk offre une sécurité unifiée, une observabilité complète et un nombre illimité d’applications personnalisées.
© 2005–2026 Splunk LLC Tous droits réservés.