借助集成数据架构中的定制检测和基于风险的警报,即时识别 TTPs(如 HAFNIUM)。


统一安全数据、分析、自动化和可信 AI,以检测每一次攻击、自主做出响应、消除风险敞口,并构建智能体 SOC。
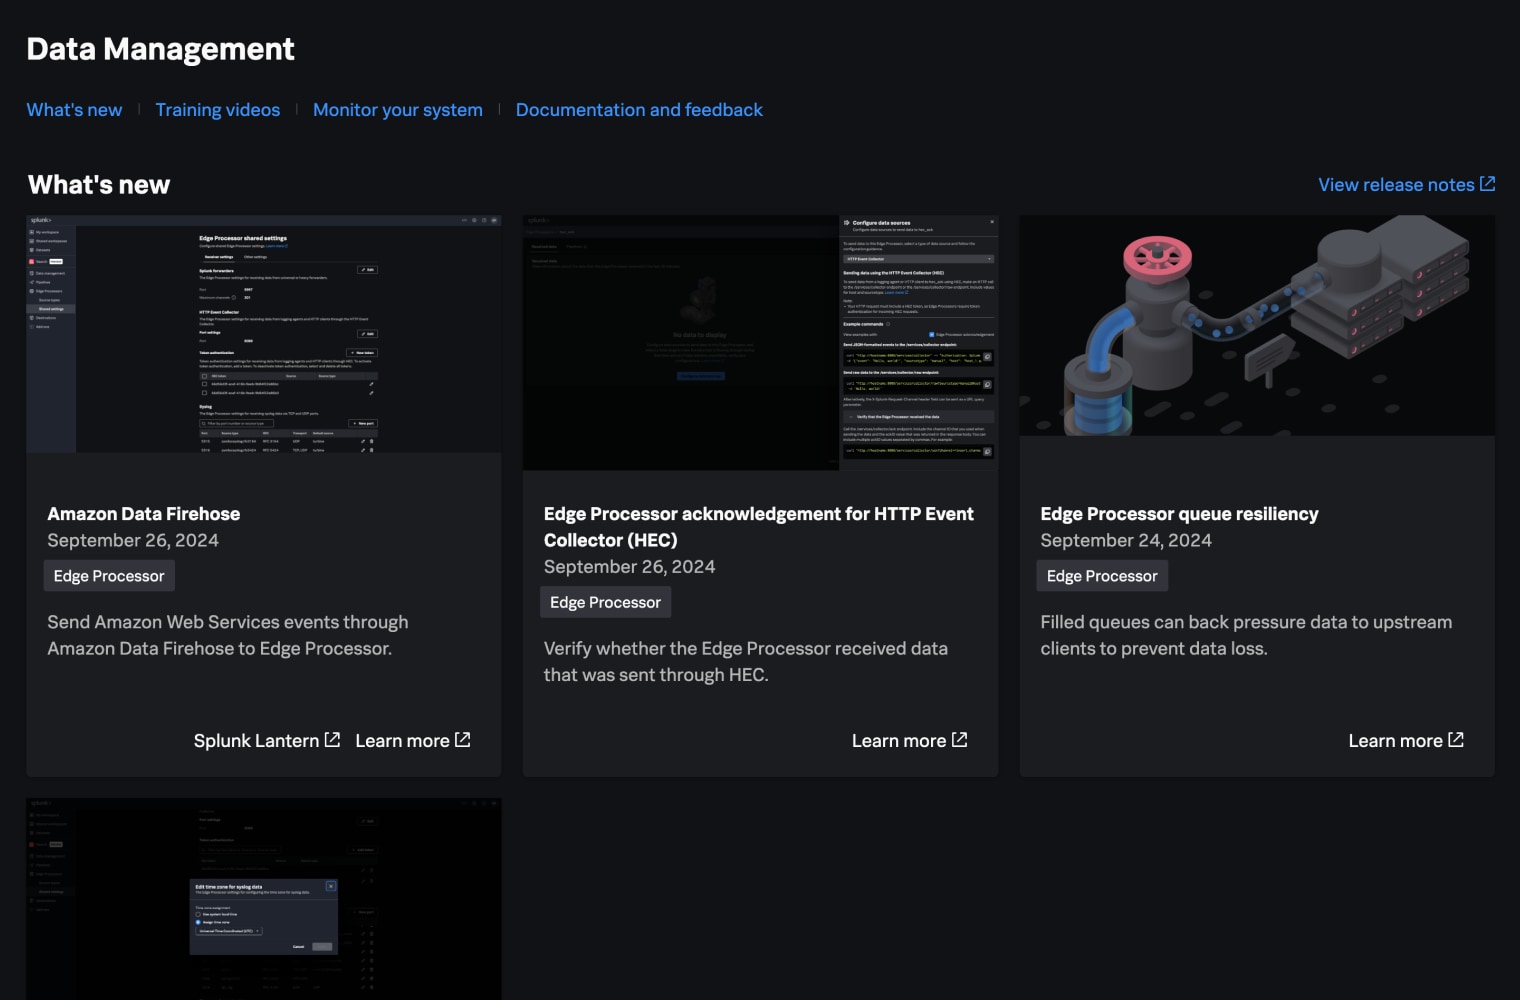
以高保真数据扩展运营
借助开放式数据构造、高级数据链路及灵活的数据联合机制,将海量安全数据转化为高保真可见性。
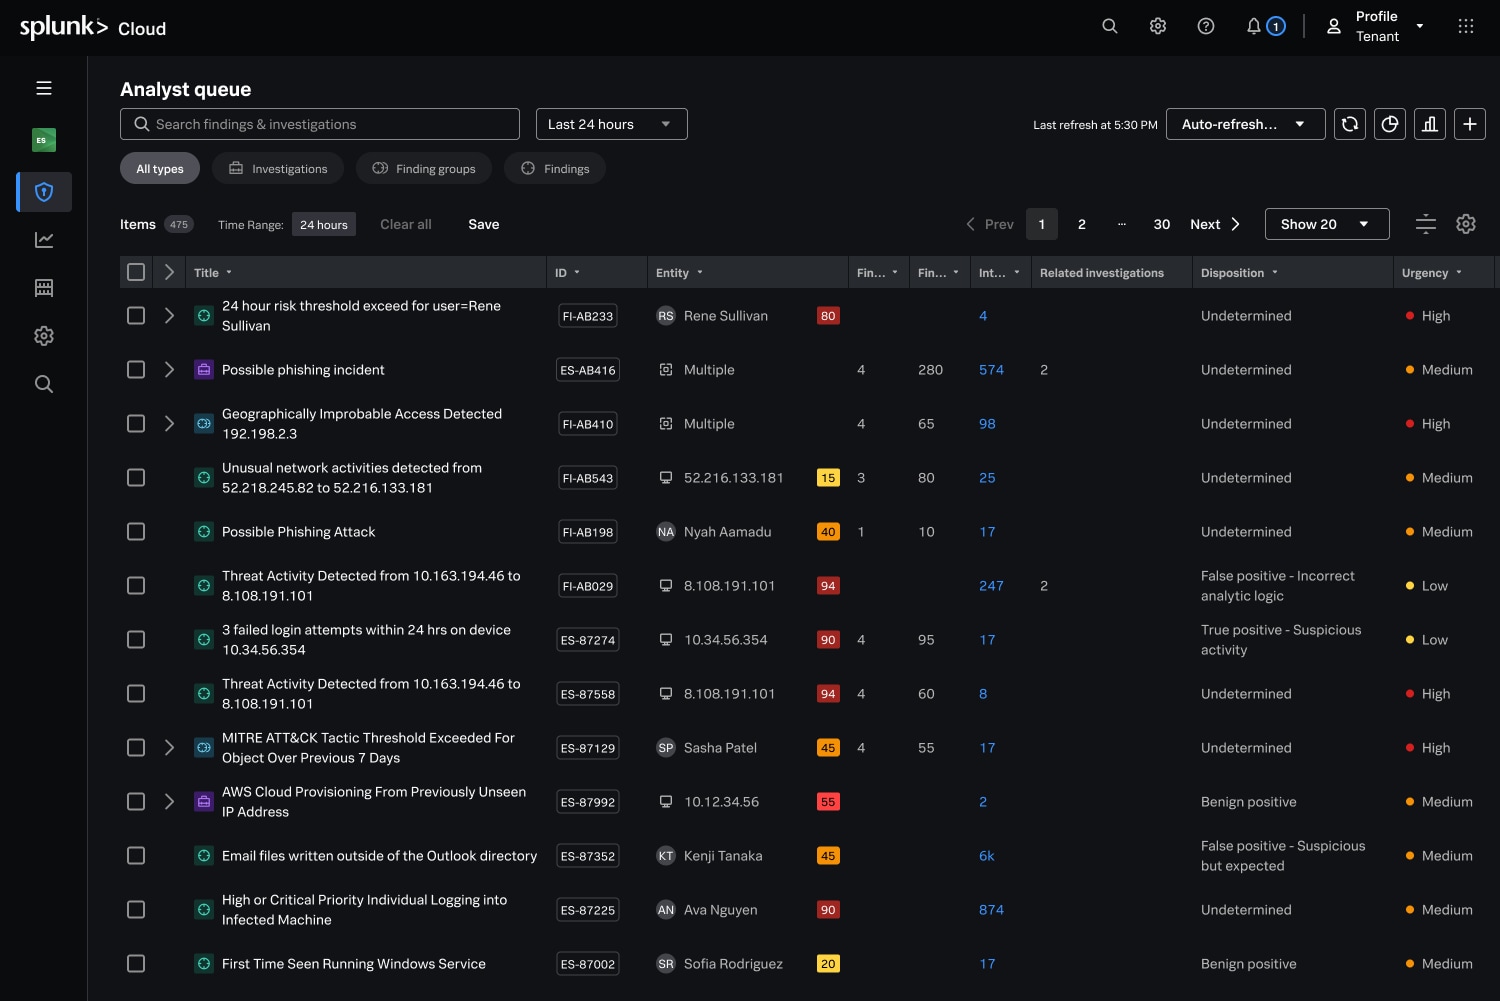
简化检测和响应流程
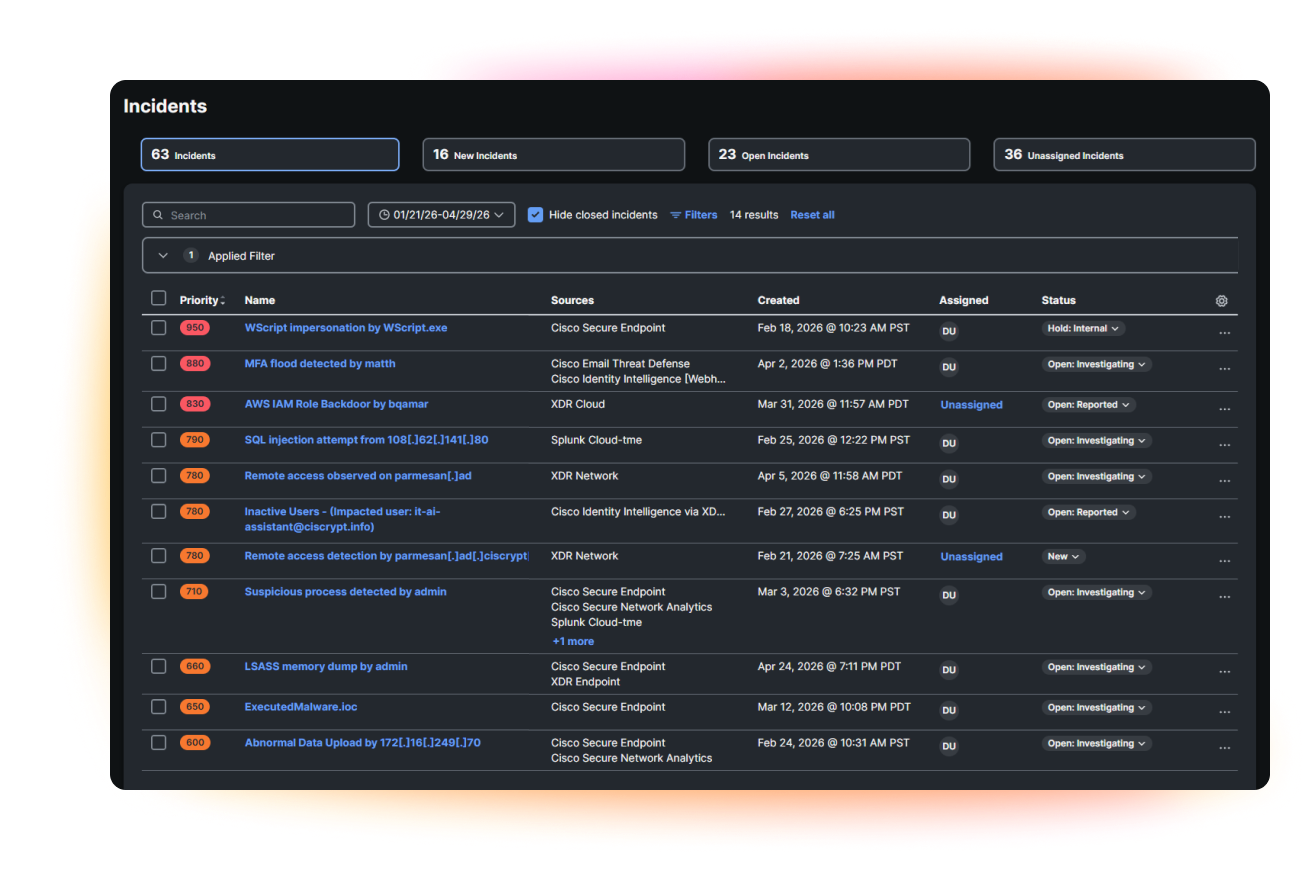
在领先的 SecOps 平台中统一威胁检测、调查和响应工作流,让团队能够专注于最重要的事项。
以机器速度阻止威胁
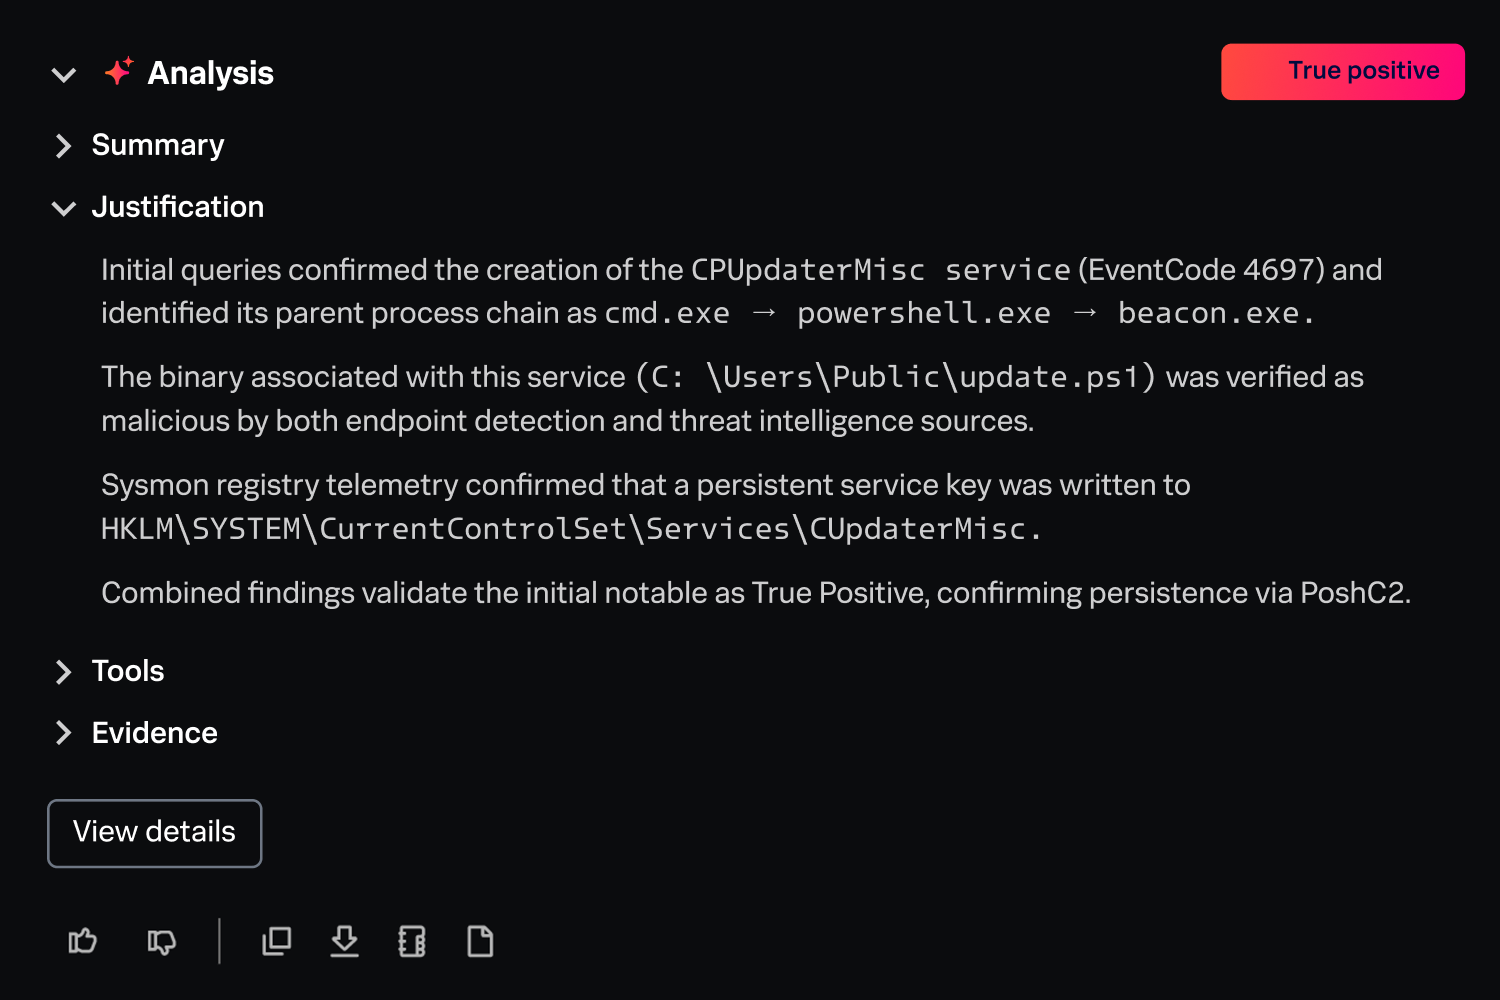
在 SOC 工作流中融入自动化、生成式 AI 和专用智能体,以比人工操作更快的速度检测、调查和响应。
二十多年来,Splunk 一直在帮助安全团队将机器数据转化为安全见解、行动,以及韧性。如今,Splunk 正在帮助各组织向智能体安全运营迈出下一步。
Splunk 汇集了开放式数据架构、高级分析、统一 SecOps 工作流、自动化,以及可信 AI,使团队能够:
二十多年来,Splunk 一直在帮助安全团队将机器数据转化为安全见解、行动,以及韧性。如今,Splunk 正在帮助各组织向智能体安全运营迈出下一步。
Splunk 汇集了开放式数据架构、高级分析、统一 SecOps 工作流、自动化,以及可信 AI,使团队能够:
亲眼见证 Splunk 安全性的实际应用:尝试交互式分步导览,深入了解产品 UI 和功能。
亲眼见证 Splunk 安全性的实际应用:尝试交互式分步导览,深入了解产品 UI 和功能。
差异
Splunk 优势
Splunk 的高保真数据基础采用包含预建集成、成本控制和强大数据管理的开放数据架构。这一开放数据架构可将海量遥测数据转化为高保真可见性,使 SOC 工程师能够有效管理数据,同时弥补关键覆盖缺口。
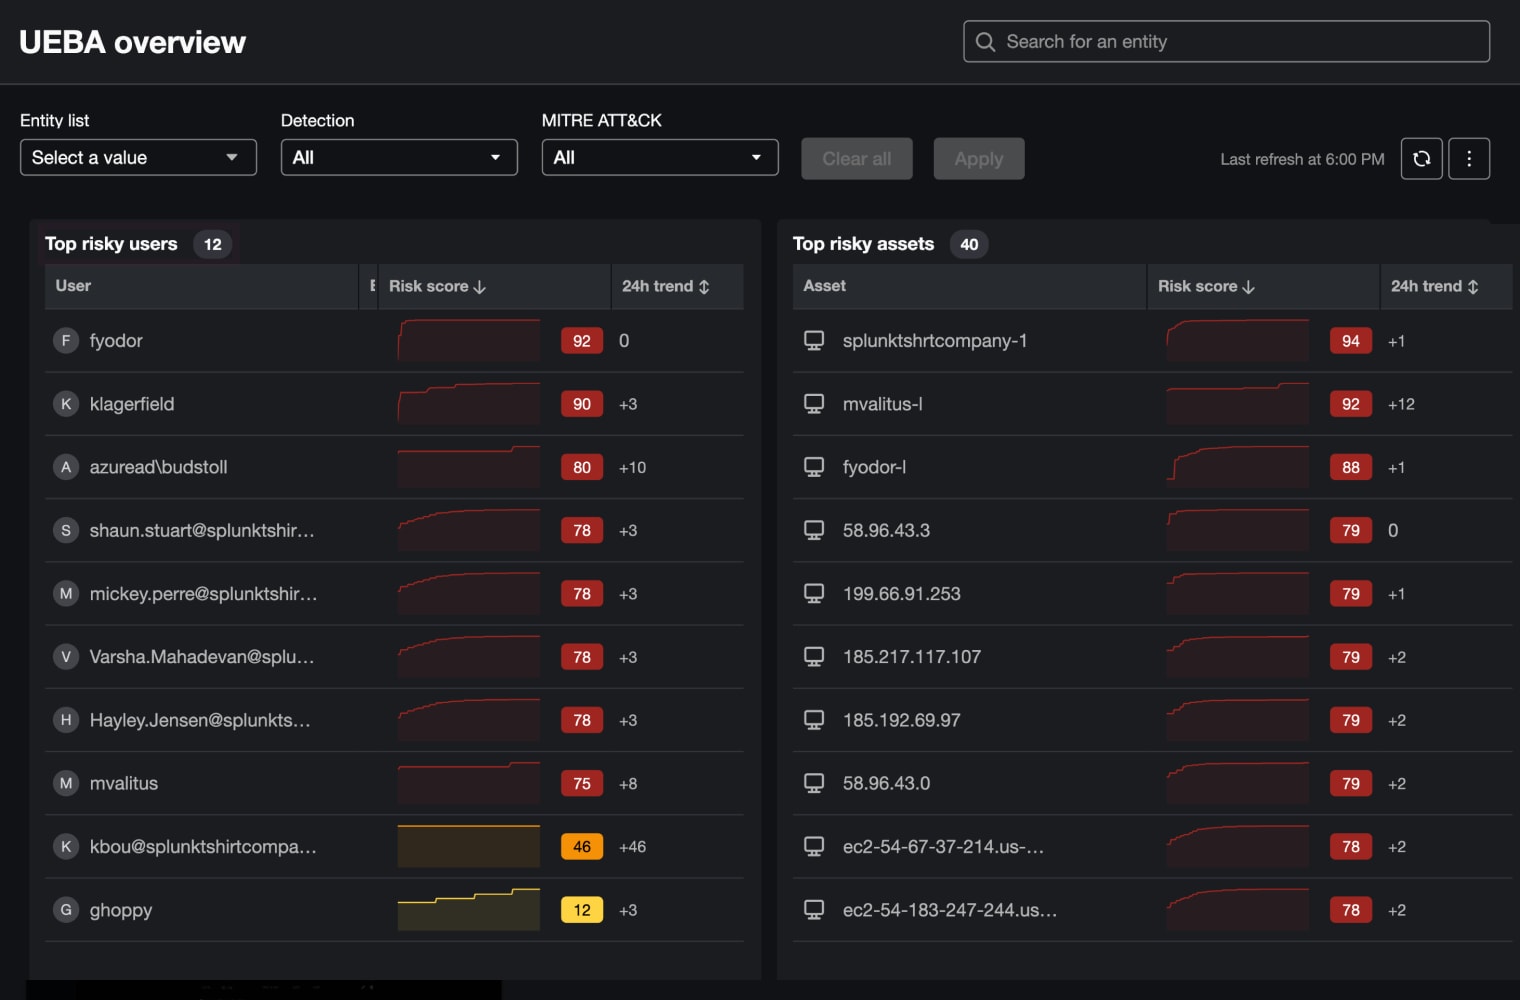
安全分析内置于整个 TDIR 生命周期中,包括原生 UEBA 和高级检测工程,将原始信号转化为宝贵的洞察。凭借量身定制的建议和开箱即用的内容,安全团队可采取果断行动并快速修复漏洞——超越基础警报,实现更主动、更先进的威胁检测。
Splunk 通过将工程、检测、调查和响应整合到一个无缝平台中,消除分析师疲劳。分析师无需在不同工具之间切换即可节省时间——从而提高准确性,并缩短平均检测时间和平均响应时间。
以人为本设计的 AI 是一种力量倍增器,使 SOC 能够从“救火”转向预防性安全。Splunk 可自动化常规任务并提供智能协助,使分析师能够采取更主动、更具战略性的风险缓解措施。
Splunk 和 Cisco XDR 在您 SOC 之旅的每个阶段提升效率、可见性和成效。
精益团队?使用 Cisco XDR 利用网络可见性、开放集成、智能体 AI 和详细取证,实现快速、简单、有效的威胁检测和响应。
随着业务的发展,通过 Splunk Enterprise Security 中的统一 TDIR、高保真 MELT 数据、自定义检测以及更丰富的自动化功能来扩展这些容量。
© 2005 - 2026 Splunk LLC 保留所有权利。