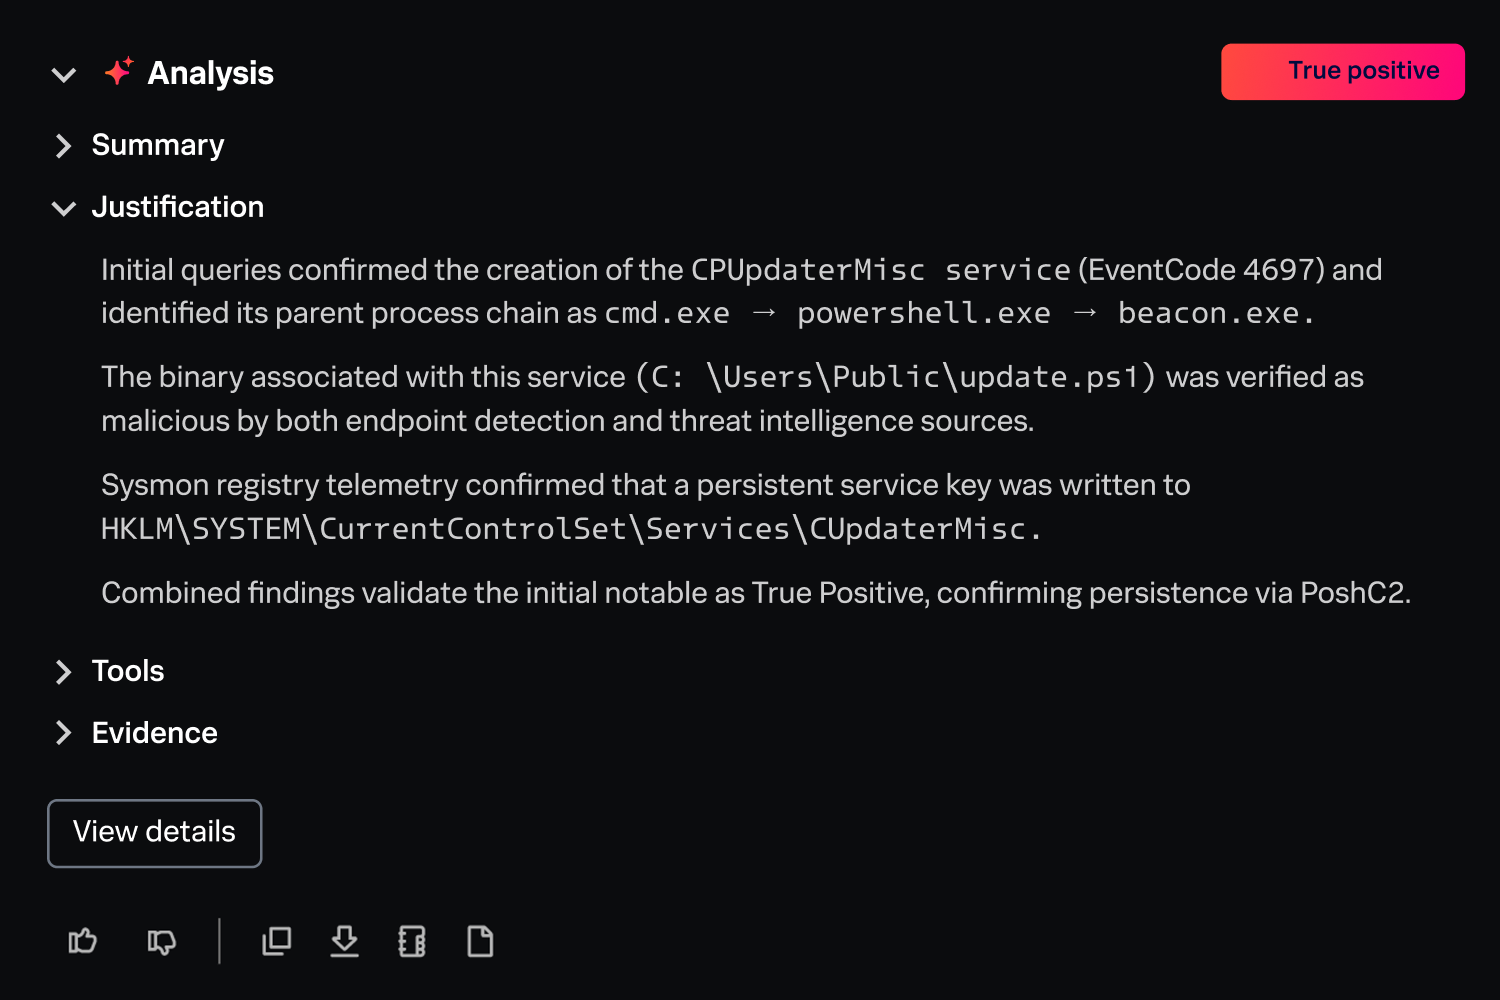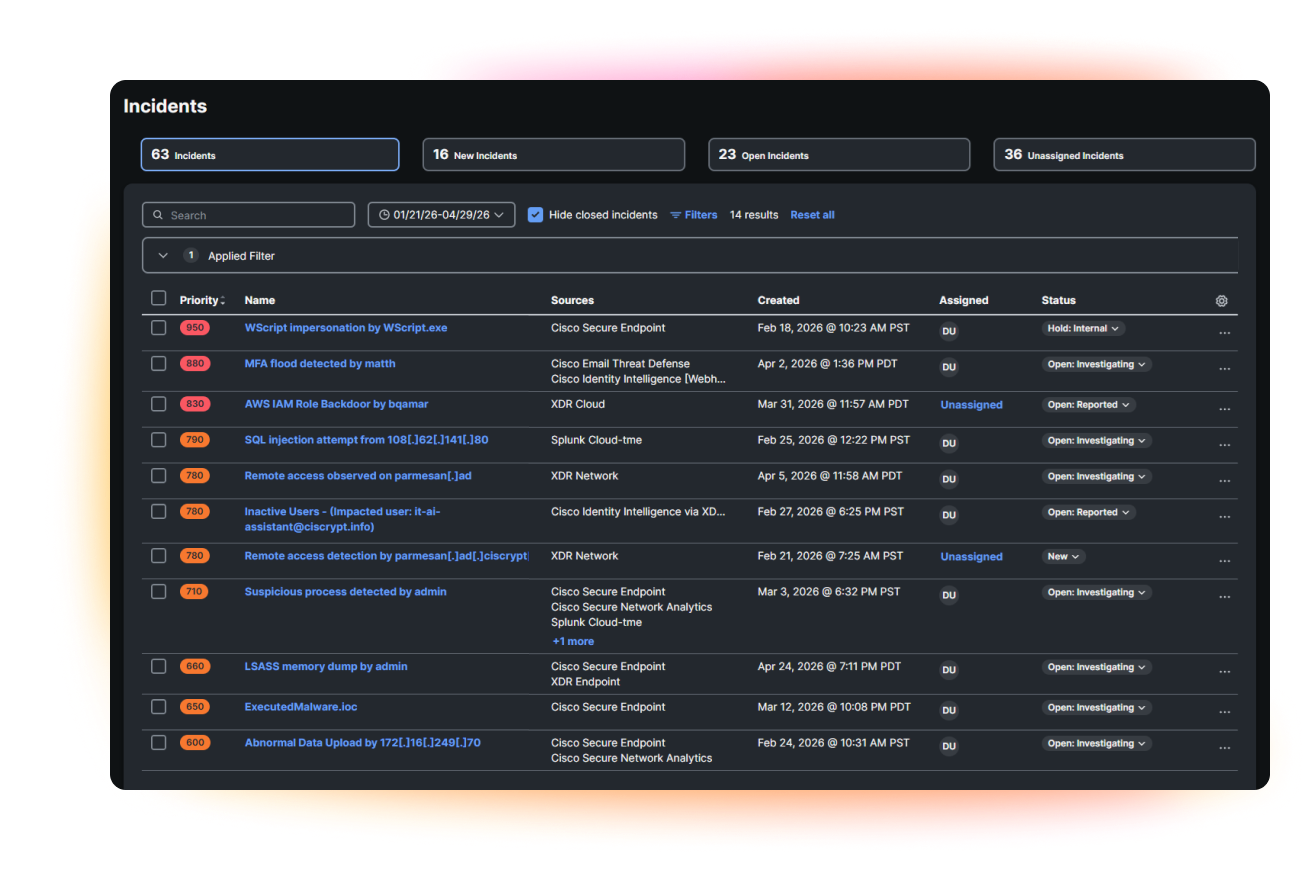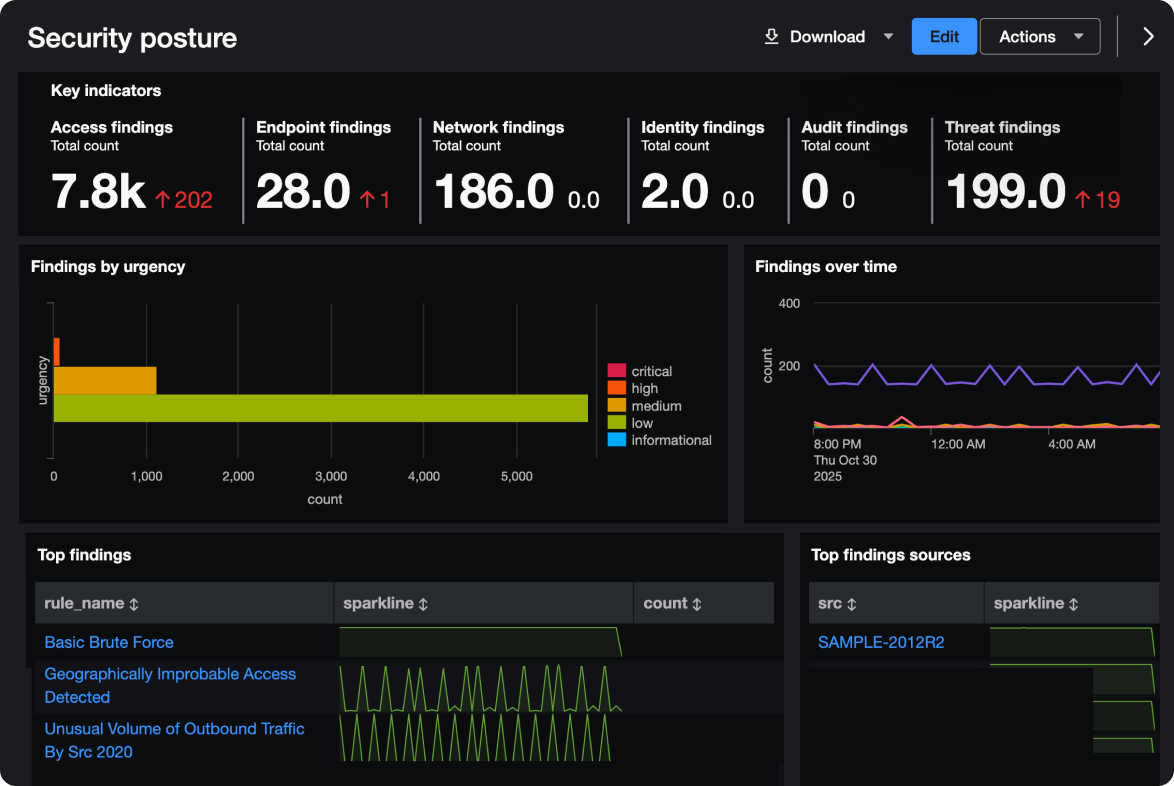
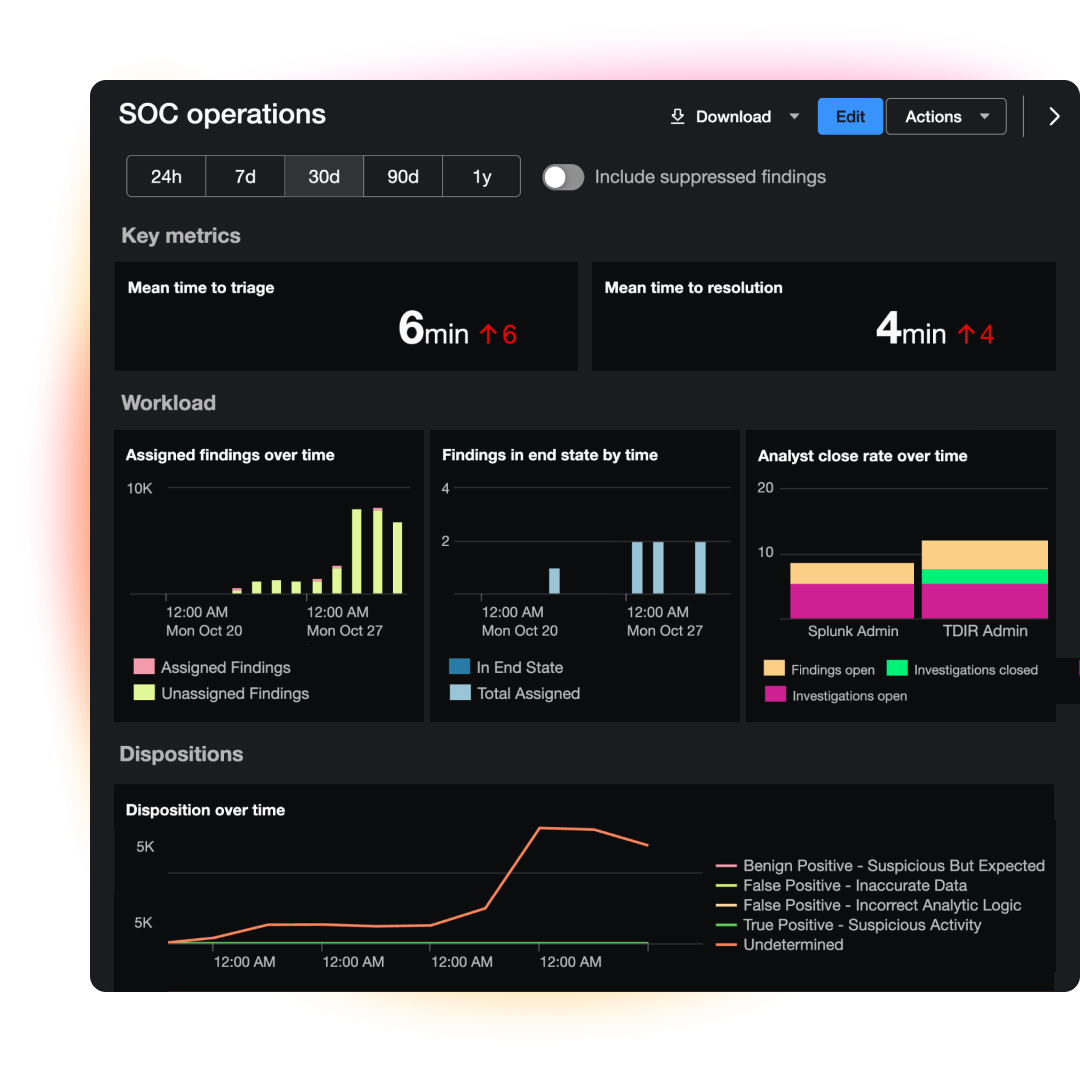
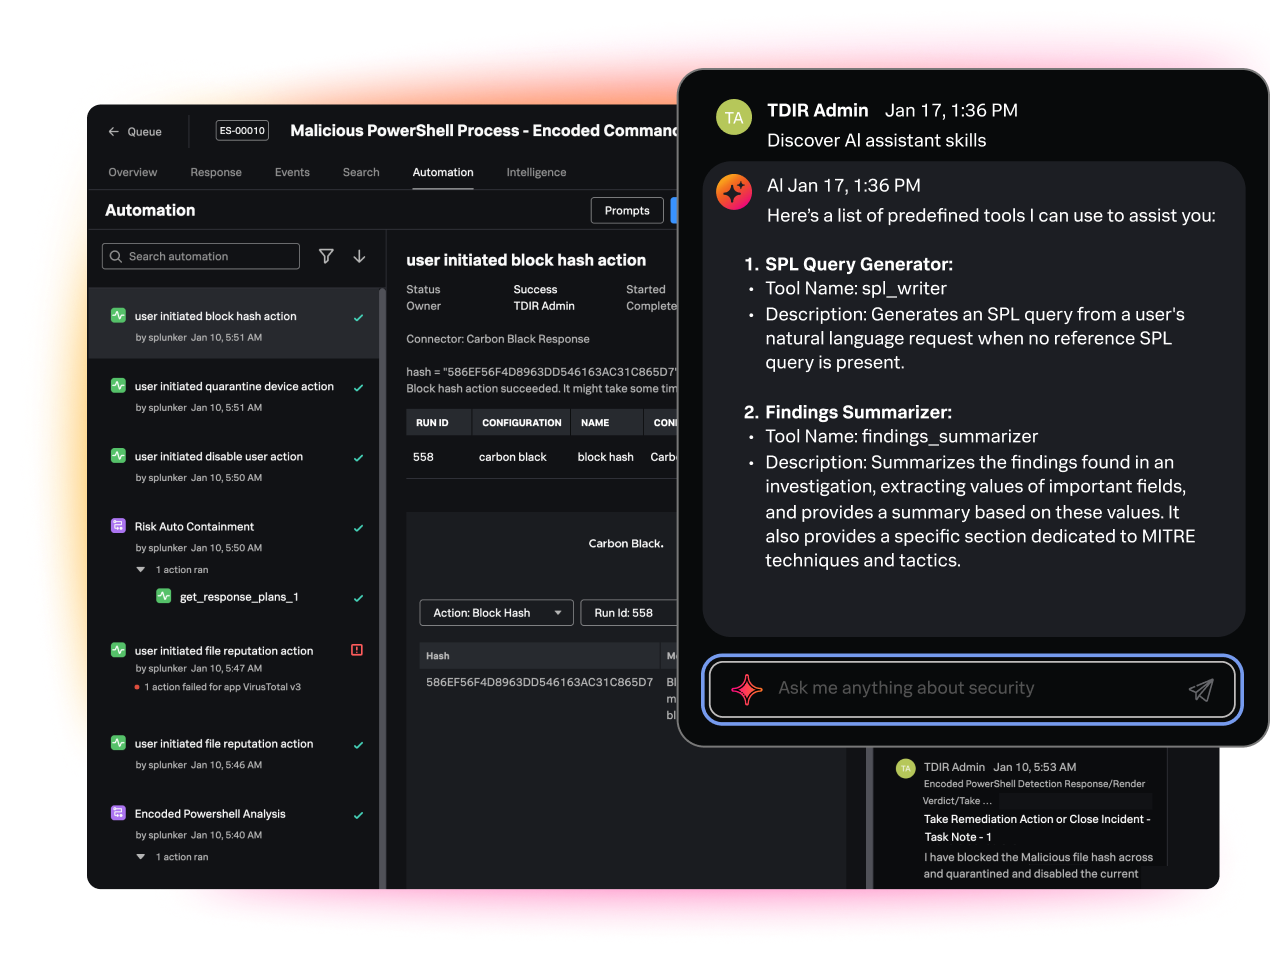
통합 데이터 패브릭 전반에서 맞춤형 탐지와 리스크 기반 경보를 활용하여 TTP(HAFNIUM 등)를 즉시 식별할 수 있습니다.


보안 데이터, 분석, 자동화 및 신뢰할 수 있는 AI를 통합하여 모든 공격을 탐지하고 자율적으로 대응하며 노출을 제거하고 에이전틱 SOC를 구축하세요.
고충실도 데이터로 운영 확장
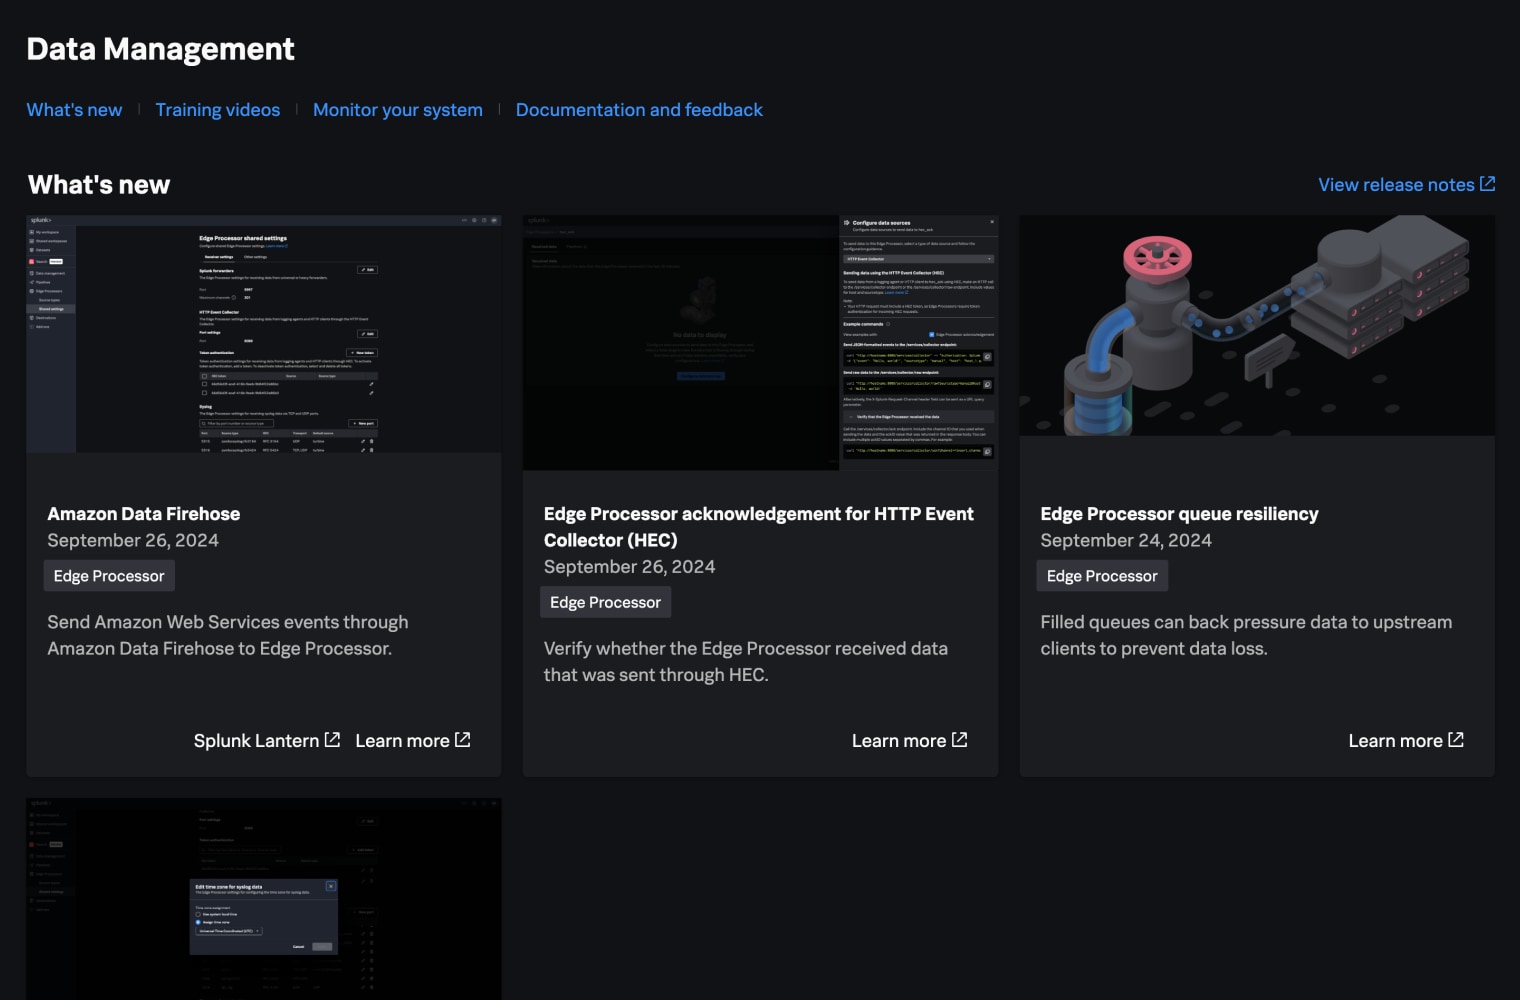
개방형 데이터 패브릭, 고급 파이프라인, 유연한 페더레이션을 통해 대용량 보안 데이터를 고충실도 가시성으로 전환하세요.
탐지 및 대응 간소화
선도적인 SecOps 플랫폼에서 위협 탐지, 조사 및 대응 워크플로를 통합하여 팀이 가장 중요한 업무에 집중할 수 있도록 합니다.
머신 속도로 위협 차단
SOC 워크플로 전반에 자동화, 생성형 AI 및 목적형 에이전트를 적용하여 수동 작업보다 더 빠르게 탐지, 조사 및 대응하세요.
20년 넘게 Splunk는 보안 팀이 머신 데이터를 보안 인사이트, 조치 및 복원력으로 전환할 수 있도록 지원해 왔습니다. 이제 Splunk는 조직이 에이전틱 보안 운영을 향한 다음 단계로 나아갈 수 있도록 지원하고 있습니다.
Splunk는 개방형 데이터 패브릭, 고급 분석, 통합 SecOps 워크플로, 자동화 및 신뢰할 수 있는 AI를 하나로 결합하여 팀이 다음을 수행할 수 있도록 지원합니다.
20년 넘게 Splunk는 보안 팀이 머신 데이터를 보안 인사이트, 조치 및 복원력으로 전환할 수 있도록 지원해 왔습니다. 이제 Splunk는 조직이 에이전틱 보안 운영을 향한 다음 단계로 나아갈 수 있도록 지원하고 있습니다.
Splunk는 개방형 데이터 패브릭, 고급 분석, 통합 SecOps 워크플로, 자동화 및 신뢰할 수 있는 AI를 하나로 결합하여 팀이 다음을 수행할 수 있도록 지원합니다.
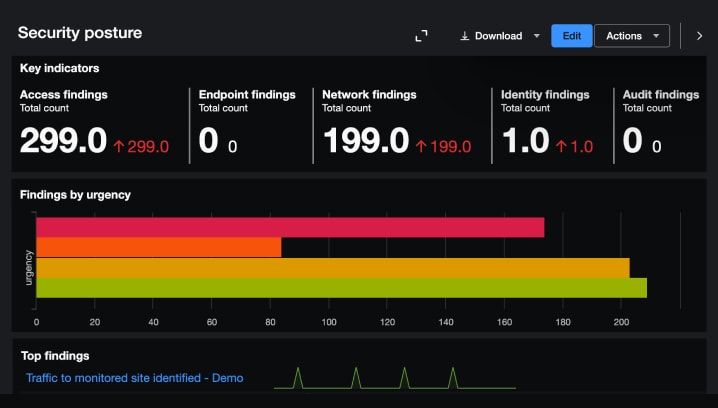
대화형 단계별 둘러보기를 통해 Splunk 보안이 실제로 어떻게 동작하는지 확인하고 제품 UI와 기능을 자세히 살펴보세요.
대화형 단계별 둘러보기를 통해 Splunk 보안이 실제로 어떻게 동작하는지 확인하고 제품 UI와 기능을 자세히 살펴보세요.
차별점
Splunk의 장점
Splunk의 고충실도 데이터 기반은 사전 구축된 통합 기능, 비용 관리, 강력한 데이터 관리 기능을 갖춘 개방형 데이터 패브릭을 활용합니다. 이러한 개방형 데이터 패브릭은 대용량 텔레메트리를 고충실도 가시성으로 변환하여 SOC 엔지니어가 데이터를 효과적으로 관리하는 동시에 중요한 커버리지 격차를 해소할 수 있도록 지원합니다.
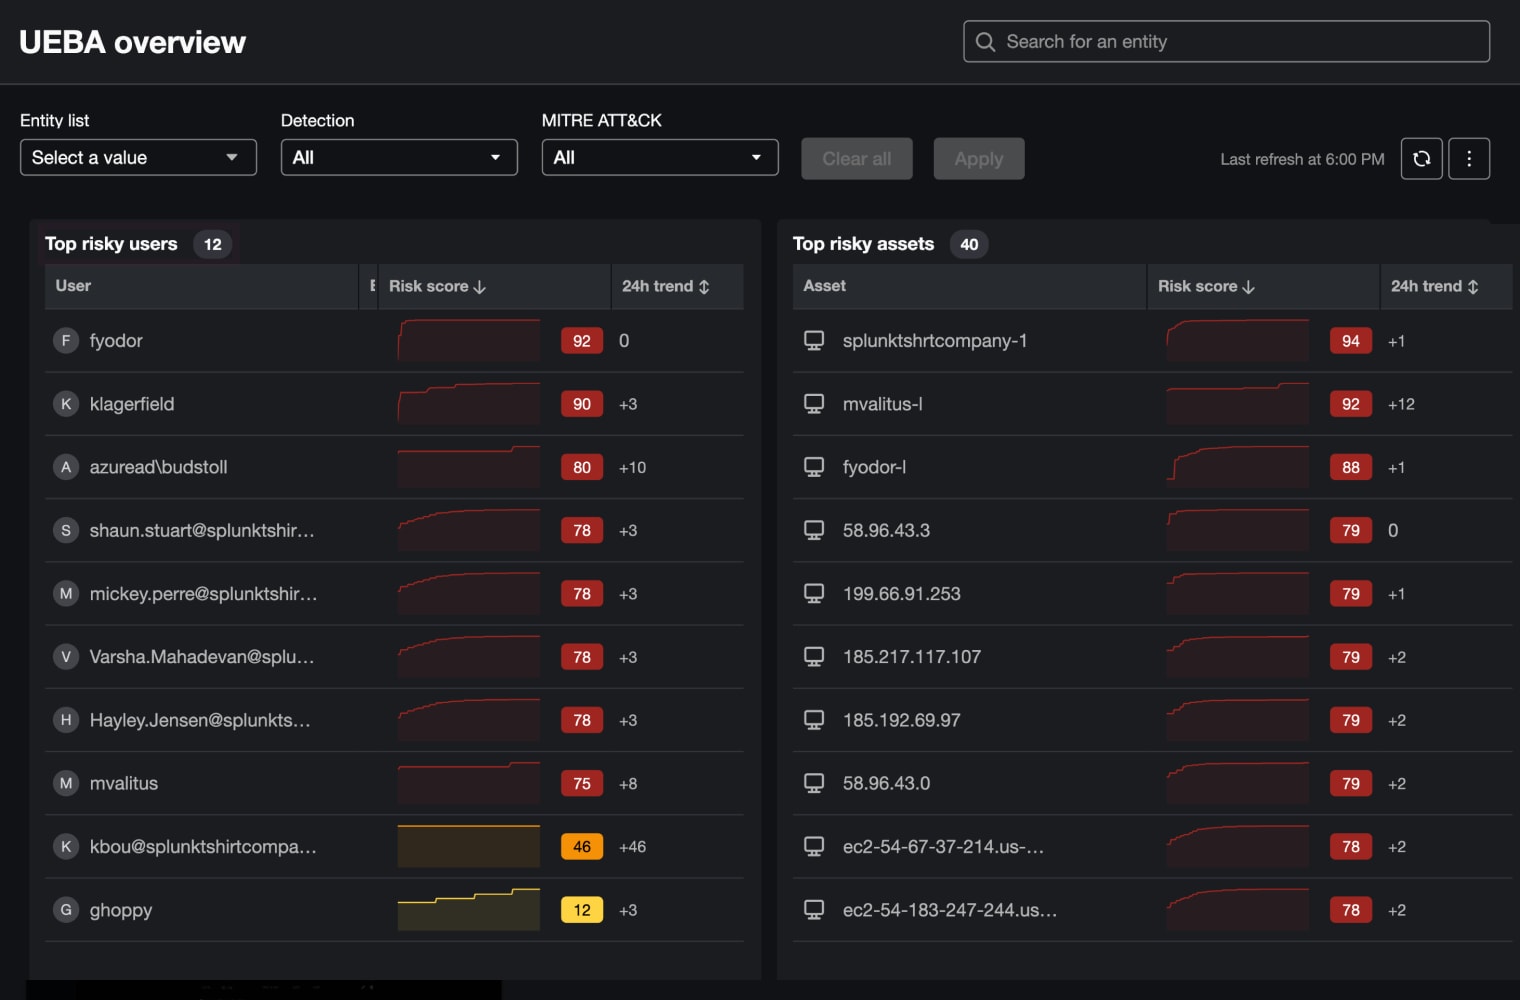
보안 애널리틱스는 네이티브 UEBA 및 고급 탐지 엔지니어링을 포함하여 전체 TDIR 수명 주기에 내장되어 있으며 원시 신호를 가치 있는 인사이트로 변환합니다. 맞춤형 권장 사항과 기본 제공 콘텐츠를 통해 보안 팀은 단호한 조치를 취하고 취약점을 신속하게 해결하여 기본적인 경고를 넘어 보다 선제적이고 정교한 위협 탐지를 수행할 수 있습니다.
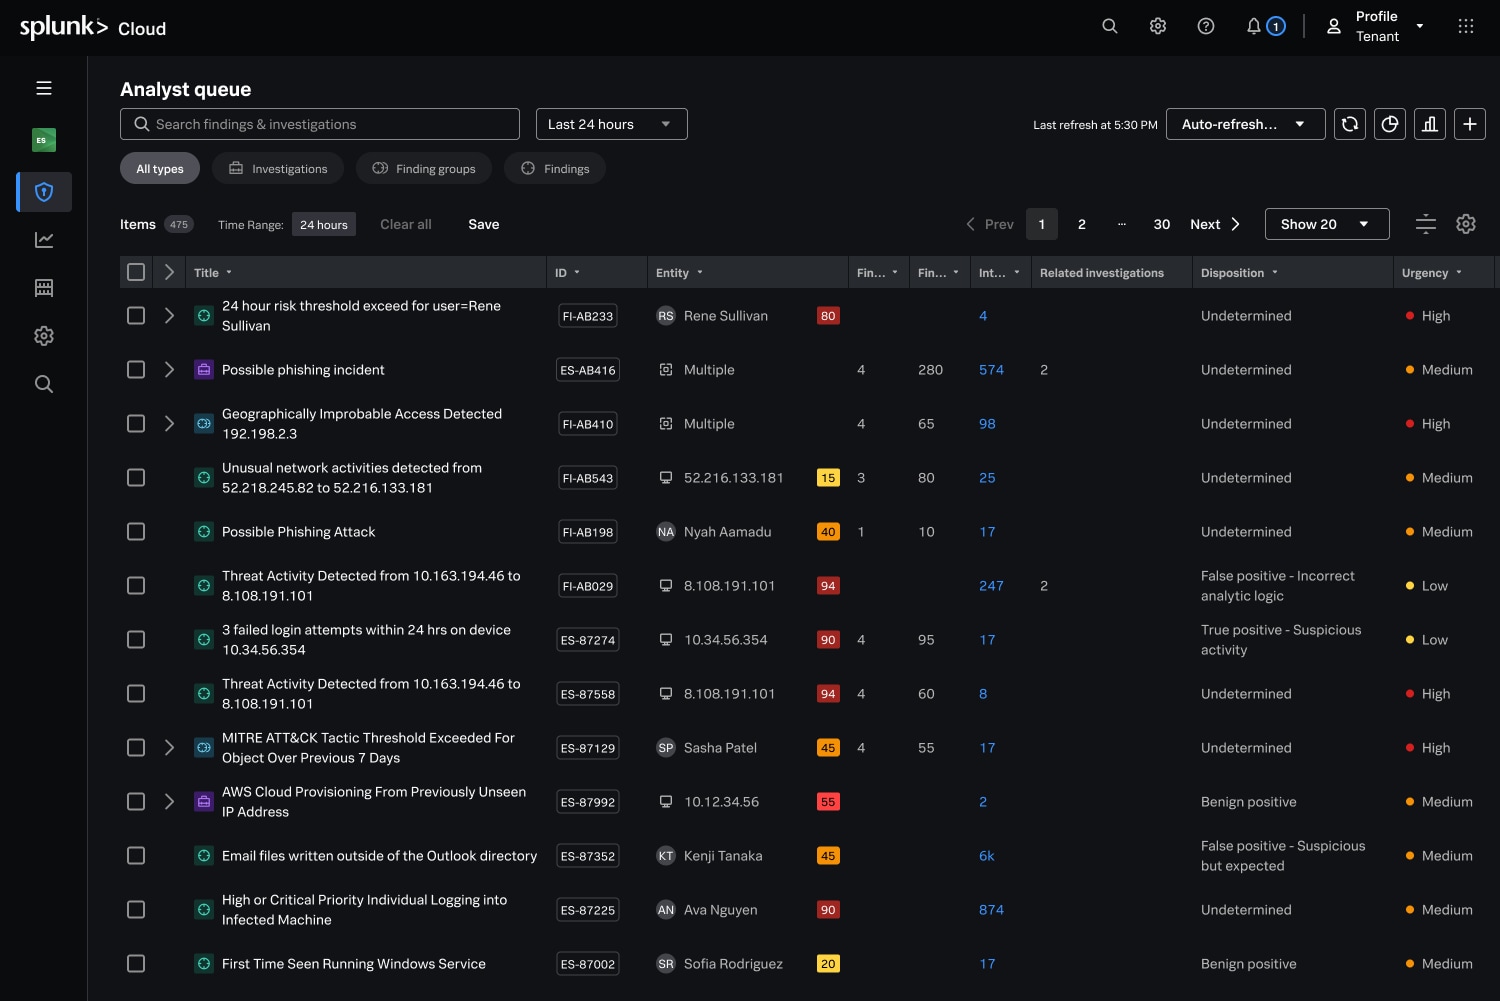
Splunk는 엔지니어링, 탐지, 조사 및 대응을 하나의 원활한 플랫폼으로 통합하여 분석가의 피로를 해소합니다. 분석가는 이질적인 도구 사이를 전환할 필요 없이 시간을 절약하여 정확도를 높이고 평균 탐지 및 대응 시간을 단축할 수 있습니다.
사람을 중심으로 설계된 AI는 SOC의 역량을 강화하여 "사후 대응"에서 예방적 보안으로 전환할 수 있도록 지원합니다. Splunk는 반복적인 작업을 자동화하고 지능형 지원을 제공하여 분석가가 보다 선제적이고 전략적인 방식으로 리스크를 완화할 수 있도록 지원합니다.
Splunk와 Cisco XDR은 SOC 여정의 모든 단계에서 효율성, 가시성 및 성과를 향상시킵니다.
소규모 팀으로 운영 중이신가요? Cisco XDR을 사용하여 네트워크 가시성, 개방형 통합, 에이전틱 AI 및 상세한 포렌식을 활용해 빠르고 간단하며 효과적으로 위협을 탐지하고 대응하세요.
비즈니스가 성장함에 따라 Splunk Enterprise Security에서 통합 TDIR, 충실도 높은 MELT 데이터, 맞춤형 탐지 및 더 풍부한 자동화를 통해 이러한 기능을 확장하세요.

AI 기반 SecOps 플랫폼으로 더 빠르고 더 나은 보안 성과를 제공하고 리스크를 줄일 수 있습니다.

© 2005 - 2026 Splunk LLC All rights reserved.