記錄檔
將記錄檔整合至可觀測性平台
在 Splunk Observability Cloud 中,探索及視覺化記錄檔、度量與追蹤資料,並據此設定警示。
挑戰
分散的記錄檔工作流程拖慢每一次調查
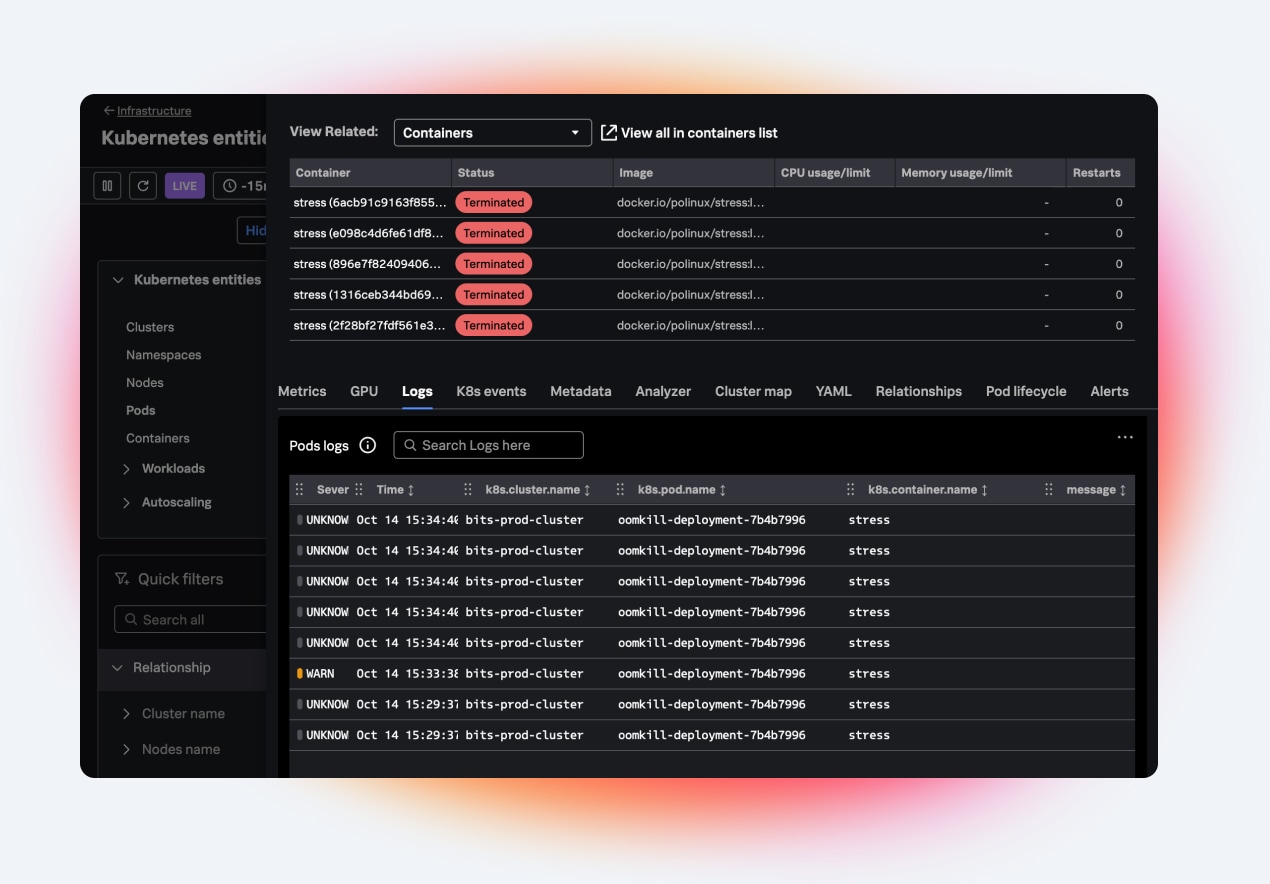
當記錄檔與度量及追蹤資料分開存放時,工程師就必須在不同工具之間切換,才能掌握系統的健康狀況。各自獨立的主控台、身分識別、查詢、儀表板及警示,造成資訊分散,拖慢問題回應速度。團隊需要統一存取記錄檔的方式,同時保留現有的 Splunk 資料及可觀測性工作流程。
解決方案
選擇適合您的記錄檔整合方式

從 Observability Logs 開始
透過整合式資料保留與治理功能,將記錄檔原生整合至 Observability Cloud。

連接現有的 Splunk 記錄檔
使用 Log Observer Connect,分析 Splunk Cloud Platform 或 Splunk Enterprise 中的記錄檔。

在單一平台中運用記錄檔採取行動
探索及視覺化記錄檔、度量、事件與追蹤資料,並據此設定警示。
以 Observability Logs 的原生記錄檔為核心
Observability Logs 可觀測性將記錄檔原生整合至 Splunk Observability Cloud,供新的可觀測性部署使用。您可以搜尋近期記錄檔,將較舊的資料保留在 Machine Data Lake 中,將選取的歷史資料升級至可搜尋層,以便進行臨時調查。
連接您現有的 Splunk 記錄檔
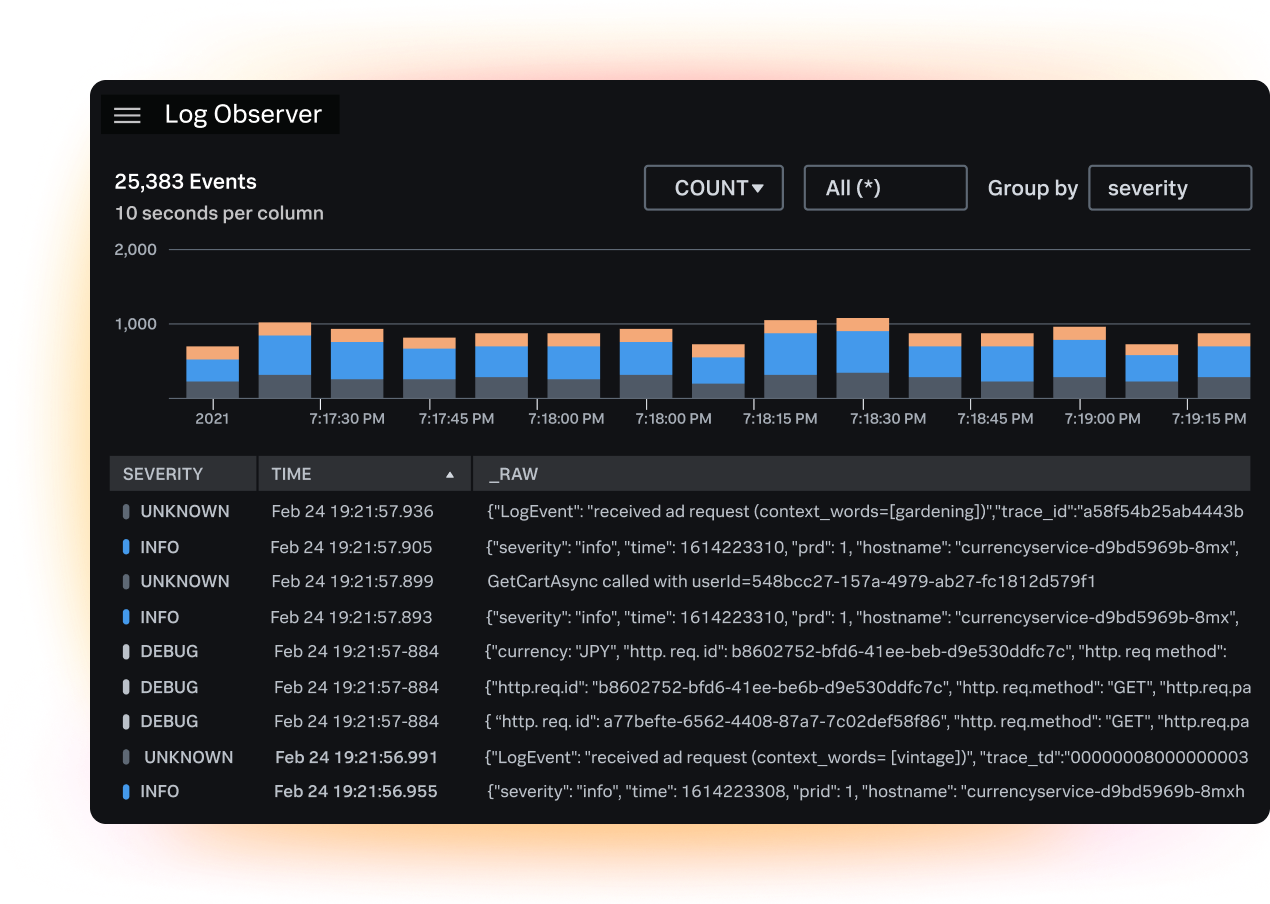
現有的 Splunk Cloud Platform 和 Splunk Enterprise 客戶可使用 Log Observer Connect,在 Observability Cloud 中分析記錄檔。將記錄檔的相關內容與度量及追蹤資料相互關聯,同時以 Splunk 平台作為主要資料記錄系統。
在 Log Explorer 中調查記錄檔
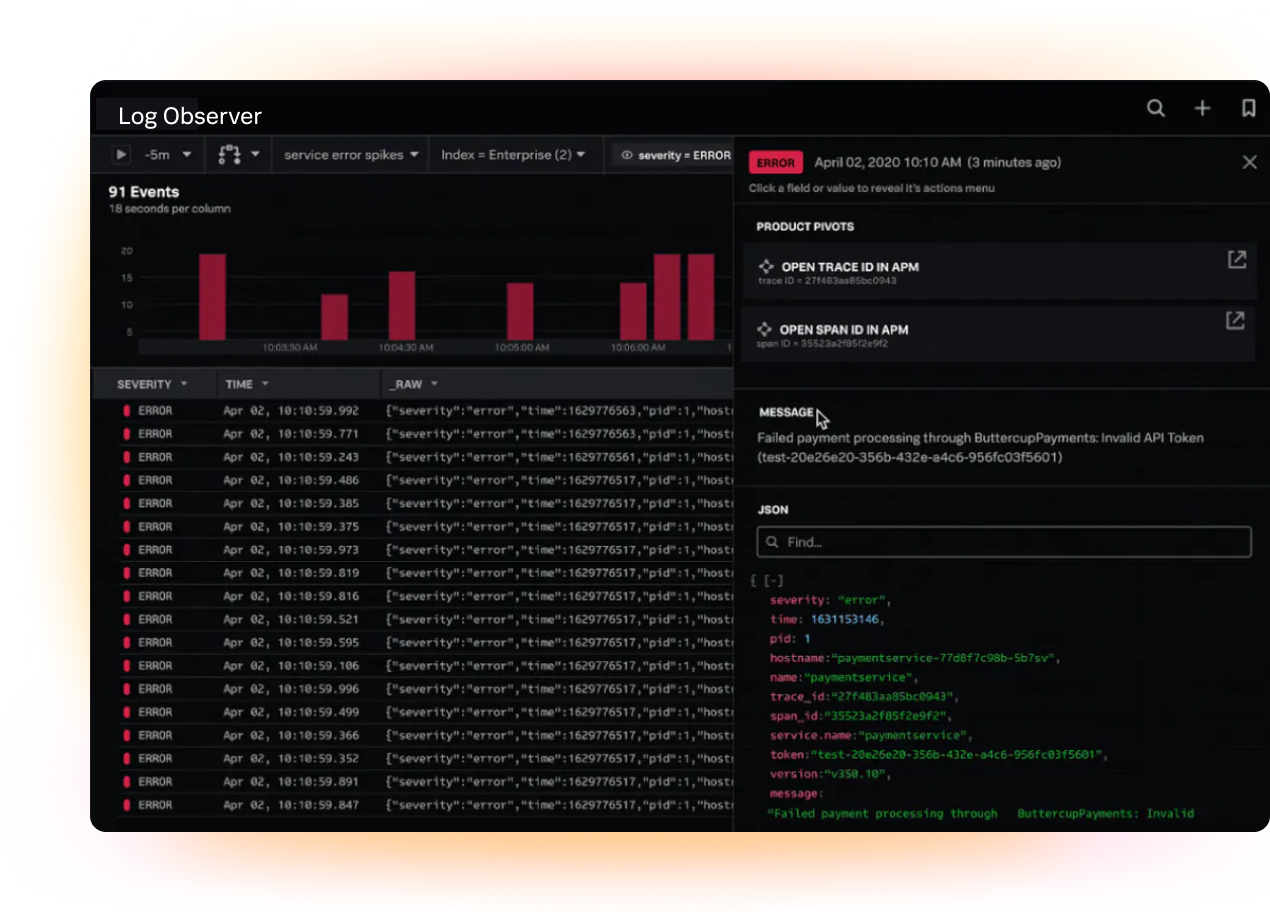
透過點選操作、自然語言及 SPL 檢視事件並調整搜尋條件。將記錄檔與基礎架構、APM、RUM、Synthetic Monitoring、服務及事件的相關資訊建立關聯,接著直接建立圖表或警示。
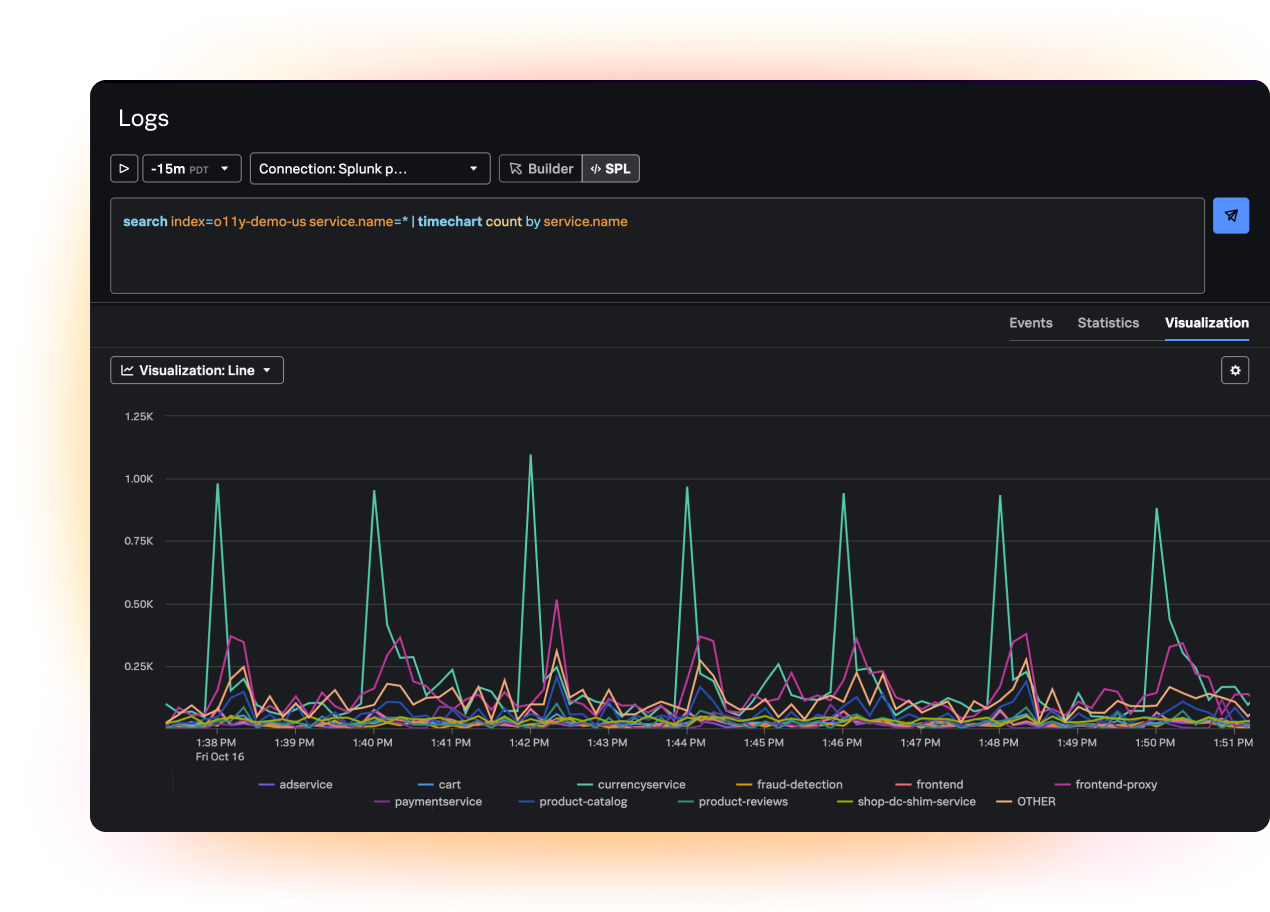
在現代化儀表板中建立以記錄檔為基礎的圖表
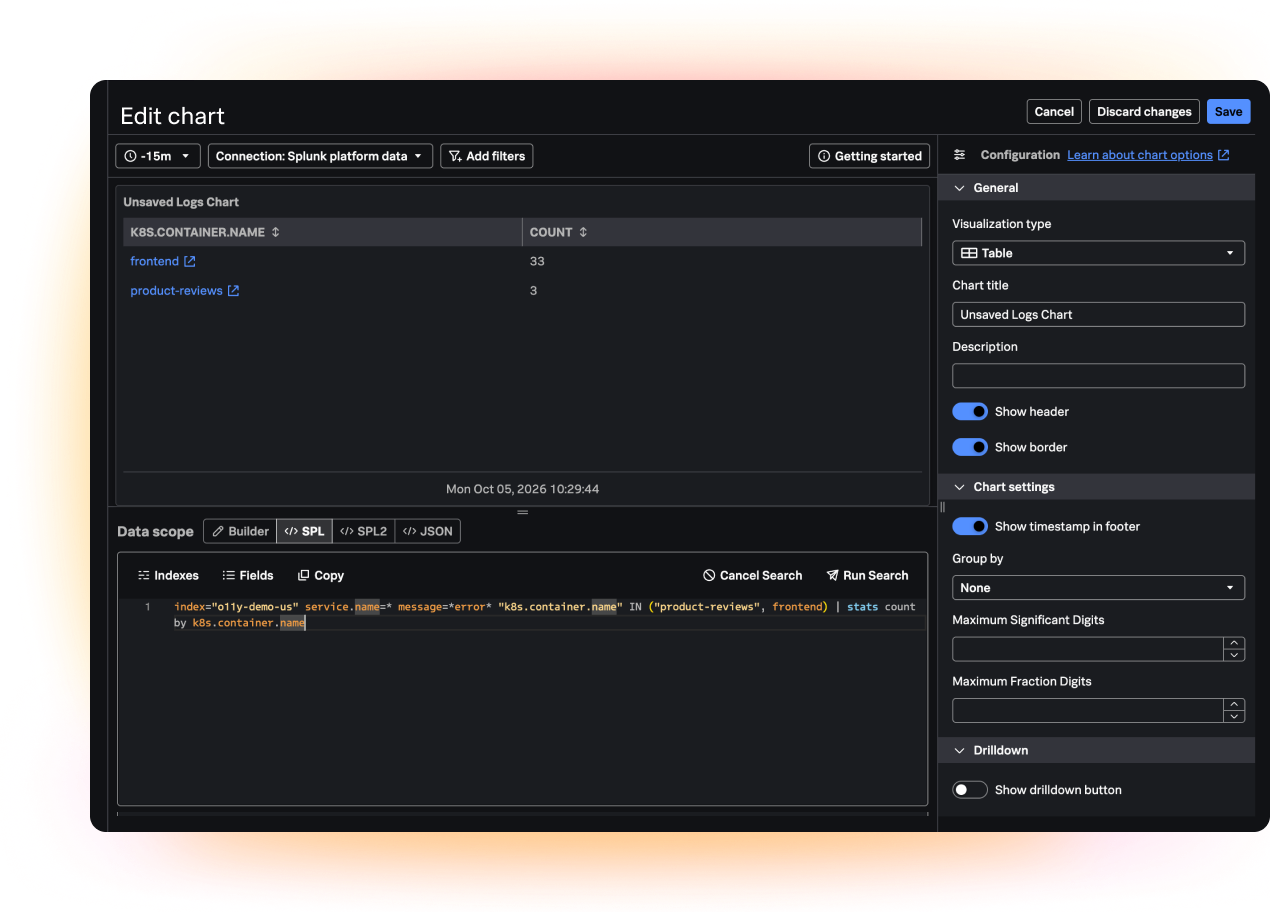
直接在 Splunk Observability Cloud 儀表板中建立以記錄檔為基礎的圖表。使用 SPL 將記錄檔資料與度量、事件及追蹤資料一併視覺化,讓團隊無須切換主控台,就能全面掌握系統的健康狀況。
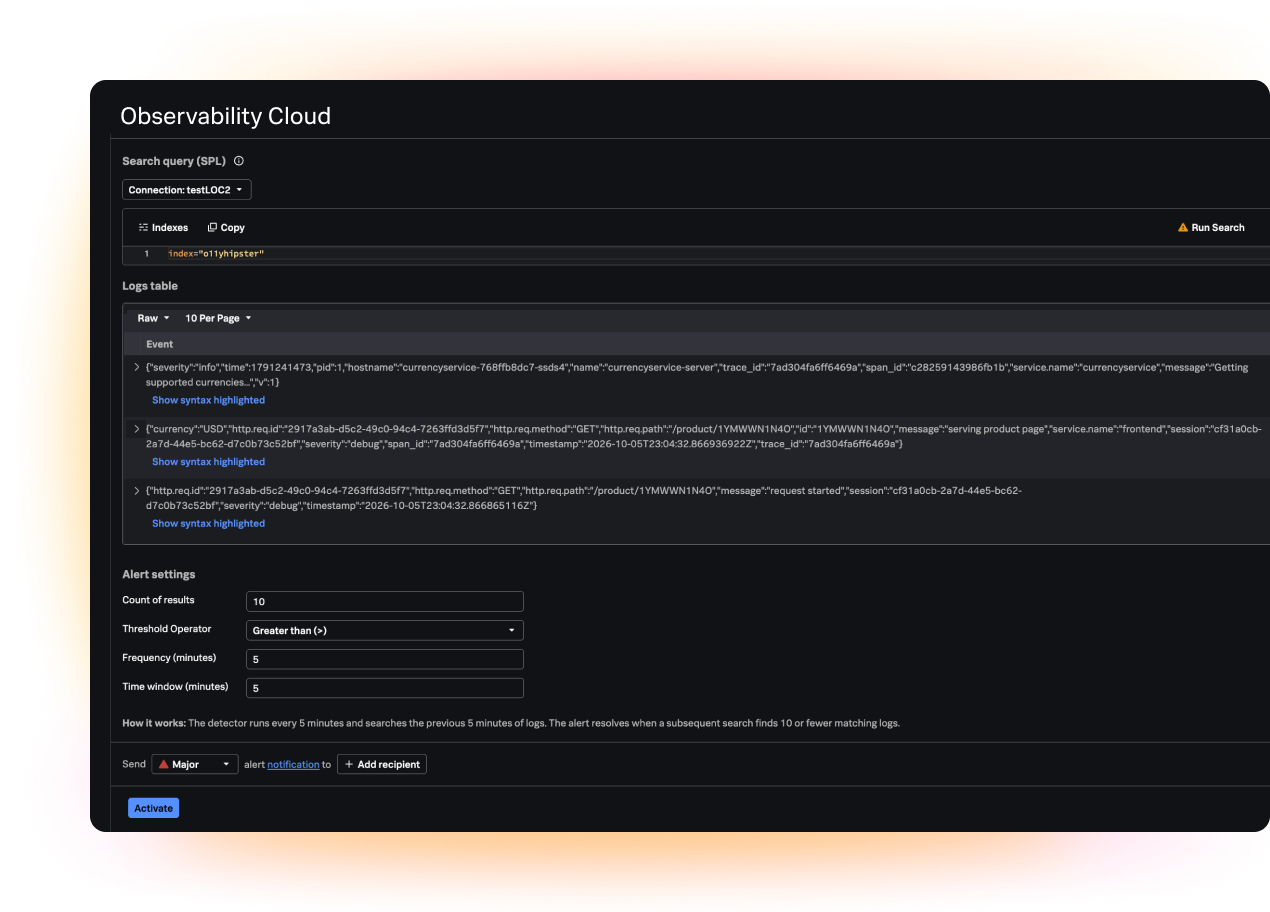
使用記錄檔警示偵測問題
在 Observability Cloud 中建立及管理以搜尋為基礎的記錄檔警示。運用 AI 輔助的 SPL 功能及跨訊號的相關資訊,建立精準且有助於採取行動的警示,降低過多警示造成的負擔,並加快偵測與回應速度。
功能
大規模搜尋、篩選及分析記錄檔資料
運用 Splunk Observability Cloud 領先業界的記錄管理和分析功能。

在背景資訊中查看資料
在相同的介面中即可針對特定的記錄事件視覺化呈現即時指標和追溯,並取得更多背景資訊。

無程式碼,無煩惱
在無程式碼的直覺式介面中執行查詢和搜尋,還可使用預先封裝的儀表板和篩選器。

在自訂儀表板中回報關鍵見解
可將以記錄製成的圖表新增至自訂儀表板,以更有效地根據指標進行監控,並更迅速地分析根本原因。
在 Splunk Search 開啟記錄
只要按一下,將能將在 Observability Cloud 看到的記錄傳輸到 Splunk Search 和 Reporting,進行更進階的記錄分析。

將儲存空間最佳化
將未使用的記錄資料儲存在第三方位置 (IaaS or SaaS),以降低檢索容量和儲存成本。
您是新加入 Observability Cloud 的客戶,想瞭解學習資源嗎?
查看 Splunk 社群的 Observability 學習路徑,我們提供依技能程度分級的精選內容。
客戶案例
Rappi 在訂單量遽增 300% 的同時將解決問題的速度提升 90%
可在單一儀表板上整合提供各式資料,包括工程設計、DevOps、網站可靠性工程設計、SecOps、同儕工程設計、微服務、營運和業務指標。如果 Rappi 出現狀況,但我們在 Splunk 儀表板沒有看到異常,就表示其實沒有任何問題。