Splunkブログ

特集記事

最新のブログ記事

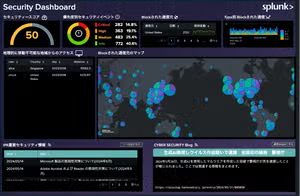
<第6回>Splunkでセキュリティダッシュボードを作成しよう!SPLの書き方(その2)
セキュリティ
5 分程度

<第6回>Splunkでセキュリティダッシュボードを作成しよう!SPLの書き方(その2)

全10回のブログを通して、Splunkを使ったセキュリティダッシュボード作成手順を説明します。シリーズの第5回として、Splunkの検索言語SPL (Search Processing Language)について使い方を紹介します。
DevOpsのCI/CDパイプライン:概要
オブザーバビリティ
11 分程度

DevOpsのCI/CDパイプライン:概要

このブログ記事では、CI/CD (継続的インテグレーション/継続的デリバリー)パイプラインの概要と、現代のデジタル企業におけるその役割について取り上げます。
Splunk ObservabilityでのFedRAMP Moderate認証取得に向けたSplunkの取り組み
業種・業界
8 分程度

Splunk ObservabilityでのFedRAMP Moderate認証取得に向けたSplunkの取り組み

Splunk Observability CloudでのFedRAMP Moderate認証の取得を積極的に目指すSplunkの今後の取り組みについて、Splunk行政・公共機関担当VPのBill Rowanがご紹介します。
能動的な監視と受動的な監視の比較
IT
7 分程度

能動的な監視と受動的な監視の比較

能動的な監視と受動的な監視のどちらが適しているでしょうか?このブログでは、能動的な監視と受動的な監視の手法、ユースケース、データ量、データ制御について説明します。
ITインフラの定義
IT
7 分程度

ITインフラの定義

このブログ記事では、「ITインフラとは具体的に何か?」という疑問にお答えするために、ITインフラのタイプと分類、管理方法、将来の展望について詳しく解説します。
予測分析と処方的分析の違い
IT
5 分程度

予測分析と処方的分析の違い

データ分析は一般に4つのカテゴリに分けられ、そのうちの2つが予測分析と処方的分析です。このブログ記事では、この2つのタイプの分析がビジネス成果の達成にどのように役立つかについて説明します。
AIの強みとブルーチームのニーズのマッチング
セキュリティ
6 分程度

AIの強みとブルーチームのニーズのマッチング

AIと大規模言語モデル(LLM)がブルーチームのサイバーセキュリティ業務の強化にどのように役立つかをご紹介します。
SOCマネージャー/ディレクターの役割:スキル、職務、給与など
セキュリティ
10 分程度

SOCマネージャー/ディレクターの役割:スキル、職務、給与など

SOCマネージャーの仕事を始める予定ですか?あるいは、SOCマネージャーを採用しますか?SOCマネージャーは、脅威の検出からインシデント対応まで、サイバーセキュリティの確保に欠かせない役割を担っています。
自然言語処理の概要
AI
12 分程度

自然言語処理の概要

このブログ記事では、自然言語処理(NLP)の歴史、定義、ユースケースなどについて解説します。

セキュリティ

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
Boss of the SOC Day 2019 まとめ 東京開催!
セキュリティ
3 分程度

Boss of the SOC Day 2019 まとめ 東京開催!

2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。

オブザーバビリティ

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。