<第1回>Splunkでセキュリティダッシュボードを作成しよう!全体概要
Security 肥垣津 雄日現代のデジタル社会において、サイバーセキュリティリスクは日々増大しています。企業や組織は、これらのリスクに迅速に対応する必要があり、その一環として、状況をリアルタイムで把握できるセキュリティダッシュボードのニーズが高まっていると感じます。
セキュリティダッシュボードを活用することで、SOC(セキュリティオペレーションセンター)チーム、経営陣、従業員が、現在のセキュリティ状況を一目で把握することができ、セキュリティ意識を高めることができます。情報の共有がスムーズになり、迅速な意思決定をサポートするツールとして非常に有効だと思います。
ここでは、「Splunkでセキュリティダッシュボードを作成しよう!」シリーズにて10回に分けてセキュリティをはじめとした様々なデータを取り込み、データの分析手法、およびダッシュボードの作成方法を紹介します。本記事では、このシリーズで作成するダッシュボードのゴールと、各回で説明する内容についてお伝えします。
1. 目指すゴール
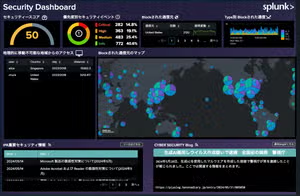
このシリーズで目指すダッシュボードは下記のイメージです。

このダッシュボードでは、下記のデータソースを取り込み可視化することを想定しています。
- 端末(windows)のログ
- IDS / IPSのアラートログ
- 外部で公開されているセキュリティに関する情報、など
それぞれのパネルでは、セキュリティ機器からどのようなアラートがあがっているか、外部の情報機関からの最新の情報は何かを確認することができます。
2. このシリーズで紹介する内容
目指すダッシュボードを作成するために必要な手順は下記の通りです。 このシリーズでは回を分けて説明します。
第1回:全体概要(ゴールと内容の説明) ←今ここ
第2回:データの取り込み(その1)
第3回:データの取り込み(その2)
第4回:フィールド抽出と正規化
第5回:SPLの書き方(その1)
第6回:SPLの書き方(その2)
第7回:SPLの書き方(その3)
第8回:Dashboard Studioでダッシュボードを作成(その1)
第9回:Dashboard Studioでダッシュボードを作成(その2)
第10回:Dashboard Studioでダッシュボードを作成(その3)
Splunkを初めて触る方でも、この手順を追うことでデータの取り込みから可視化を体感できるシリーズにする予定です。
Splunkは様々なデータを統合し、分析することができる強力なデータ分析基盤です。一緒に手を動かし、Coolなセキュリティダッシュボードを作成しましょう!
第2回はこちらをご覧ください。
Happy Splunking!
関連記事

Boss of the SOC v4を使って社内CTFをやってみた
知っておくべき6つの脆弱性タイプ