Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
セキュリティ
4 分程度
エージェンティックAI時代のセキュリティ運用を強化
エージェンティックAI時代のセキュリティ運用を強化しましょう。Splunkとシスコを活用した、統合的な可視化、対応の自動化、AIワークロードの保護の実現方法をご紹介します。
業種・業界
2 分程度
脅威に関する緊急情報:SharePointの脆弱性に対してCISOとインシデント対応担当者が取るべき戦術的対応
最近、深刻なリスクをもたらすSharePointの脆弱性が発見されました。セキュリティリーダーとインシデント対応チームは、速やかに連携してこの脆弱性に対処する必要があります。
パートナー
4 分程度
Splunk Victoria Experience on Google Cloudが登場:スピード、可視性、レジリエンスが向上
Splunk VE (Victoria Experience)がGoogle Cloudで利用可能になりました。これにより、組織や管理者の皆様は、透明性、応答性、柔軟性がさらに向上したSplunk Cloud Platformをご利用いただけます。
Tips
8 分程度
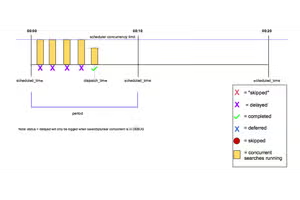
Skipped & Deferred Searchを理解する(パート1)
予定されていたサーチが何らかの理由で実行されない場合、そのサーチはスキップ(skipped)または延期(deferred)されます。この記事では、この2つの状態の違いや、発生する理由を具体例をあげながら解説しています。
AI
5 分程度
SplunkのAI戦略:デジタルレジリエンスのための信頼性の原則
責任を持ってAIを開発することと、AI戦略のあらゆる側面に信頼性を組み込むことは、まったく異なります。Splunkが目指すのは後者です。このブログ記事では、デジタルレジリエンスのための信頼性について詳しくご説明します。
CISO
5 分程度
2026年の予測:将来の調査は、AIの力で動的かつ視覚的に
AIを活用した調査により、セキュリティアナリストの業務が変わりつつあります。生成UIが、迅速なインサイトを提供し、視覚的な分析を可能にして、的確な意思決定を支援する仕組みをご紹介します。
CISO
6 分程度
2026年の予測:AIによってNOCとSOCを統合
NOCとSOCをAIによって統合することで、システムの円滑な稼働を維持しながら、サイバー脅威をすばやく検出し、システム障害を修復し、誤警報を減らすことができます。
業種・業界
3 分程度
Splunk製品がAWSリージョンでIPv6に対応
Splunkでは、アマゾン ウェブ サービス(AWS)のFedRAMP対応、DoD対応、商用、ならびにEnterpriseプラットフォームにわたりIPv6のサポートを開始しました。
セキュリティ
7 分程度
Splunk Enterprise Security Premierの一般提供が開始:業界最高水準のアナリストエクスペリエンスを実現
Splunkは、Splunk Enterprise Security (ES) Premierの一般提供をクラウドのお客様に向けて開始いたします。
戻る
1
...
17
18
19
20
...
99
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
5 分程度
metadataとtstatsを活用した脅威ハンティング
metadataコマンドとtstatsコマンドの力を見よ!これらのコマンドを使えば、ハンティングを始める前にホストとソースタイプの状況をすばやく把握できます。
セキュリティ
3 分程度
Splunkのセキュリティユースケース
セキュリティ担当者にとって最大の課題は、業務の両立です。既存の脅威の調査と修復を実施しながら、新たに猛威を振るうサイバー攻撃に後れをとらずに対応しなければなりません。Splunkでは、Splunkのセキュリティソリューションの活用方法についてより良く理解するための主要なセキュリティユースケースをご紹介しています。
セキュリティ
4 分程度
Splunk Add-on for Splunk Attack AnalyzerとSplunk App for Splunk Attack Analyzerのご紹介
Splunk Add-on for Splunk Attack AnalyzerとSplunk App for Splunk Attack Analyzerがリリースされました。
セキュリティ
17 分程度
Windowsログから見えてくること:Sysmonとイベントコードを活用した脅威ハンティング
Windowsとエンドポイントは、Splunkと脅威ハンティングのように切っても切れない関係にあります。Splunkで脅威ハンティングを行うときに特に役立つSysmonイベントコードをご紹介します。
セキュリティ
7 分程度
Splunk Security EssentialsでMITRE ATT&CKを活用
Splunk Security Essentials (SSE)では、さまざまなユースケースに対応したり疑問を解決するためにATT&CKフレームワークを活用できます。このブログではその方法をご紹介します。
セキュリティ
3 分程度
DevSecOpsの時代:開発者とSREがSOCチームに合流
組織がビジネスのサイバーレジリエンス強化に取り組む中で、SOCチームの業務範囲は組織のIT運用を超えて広がっています。このブログ記事では、その点について詳しくご説明します。
セキュリティ
6 分程度
脅威ハンティングでのlookupコマンドの使い方(ハンティングに乗り出す前の下調べ)
lookupコマンドは、Splunkで脅威ハンティングを始めるときにまず訪れるべき場所です。そこで次に進むべき方向を教えてもらいましょう。
セキュリティ
4 分程度
次世代のサイバーセキュリティ人材の育成
SplunkのEric Fusileroが、サイバーセキュリティ人材の育成の必要性と、米国の国家サイバー人材・教育戦略に沿ったトレーニングや奨学金制度の導入について語ります。
セキュリティ
8 分程度
脅威ハンティングにstats、eventstats、streamstatsコマンドを活用する方法
statsコマンドは脅威ハンティングで非常に重要な役割を果たします。関連するeventstatsとstreamstatsも同様です。このブログ記事では、これらのコマンドについてご紹介します。
戻る
1
...
17
18
19
20
...
24
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
8 分程度
Splunk Real User Monitoring (RUM)の一般提供を開始
一般提供が開始されたSplunk Real User Monitoring (RUM)は、オープンソースとOpenTelemetry標準を活用し、SREやオンコールエンジニアによる、顧客に影響する問題の迅速なトラブルシューティングとエンドユーザーエクスペリエンスの最適化をサポートします。
オブザーバビリティ
6 分程度
オブザーバビリティ:その真の意味
オブザーバビリティは、単にメトリクス、トレース、ログを指すものではありません。それは、データの収集と分析を通じてビジネスに関するあらゆる疑問の答えを明らかにしようとするマインドセットなのです。
オブザーバビリティ
7 分程度
Splunk APMのBusiness Workflowsを活用してビジネスKPIを改善する
Splunk APMのBusiness Workflowsを活用すれば、DevOpsチームはアプリケーションパフォーマンスをビジネスKPIと関連付け、重要なビジネスメトリクスをリアルタイムで可視化して、リーダーに明示できます。
オブザーバビリティ
7 分程度
Fastlyの障害から考えるオブザーバビリティの重要性
このブログ記事では、先日発生したFastlyの障害に対する従来の監視テクノロジーでの対応を検証し、オブザーバビリティの実践にDigital Experience Monitoringを活用することがこの種の問題の検出と対応にいかに効果的であるかについて解説します。
オブザーバビリティ
6 分程度
オブザーバビリティの実現が必要な理由 環境の複雑化とビジネスの高速化
コロナ禍により、多くの企業のシステム環境がクラウドネイティブのアーキテクチャを採用し、早いサイクルでサービスを開発し提供しています。複雑化し動的に変化するシステムでは、全体の状況把握が困難になり、障害への対応が遅れがちになります。今回は、こうした課題を解決するオブザーバビリティと、それを実現するSplunk Observability Cloudを紹介します。
オブザーバビリティ
8 分程度
アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
オブザーバビリティ
9 分程度
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。
戻る
1
...
15
16
17
/ja_jp/blog/fragments/subscribe-footer