Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
パートナー
4 分程度
セキュリティイノベーションの強化:SplunkとAWS Security Hub Extendedの統合についてのリーダーインタビュー
SplunkとAWSの連携により、AWS Securityの調査結果がSplunkのネイティブ検出として取り込まれるため、セキュリティチームは優先度の高いインシデントをほぼリアルタイムで可視化して、運用の負担を軽減できます。
Splunk Life
3 分程度
Splunker Stories:Splunk第二章を率いる、新たなエンタープライズ営業組織のリーダー 新AVPの挑戦
Splunk Japanのエンタープライズ営業組織に新リーダーが就任。シスコとの統合を経て「第2章」に突入したSplunkの成長戦略やAVP・菅原龍一氏のビジョン、今後の組織改革と日本市場での挑戦について詳しくご紹介します。
パートナー
7 分程度
AIで業務を加速:SplunkとAWSの新しい統合
AWSとの新たな2つの統合により、Splunkデータを保存場所に置いたまま活用するためのシームレスなワークフローが実現します。これにより、作業の煩雑さが解消され、より迅速に価値を生み出せるようになります。
オブザーバビリティ
5 分程度
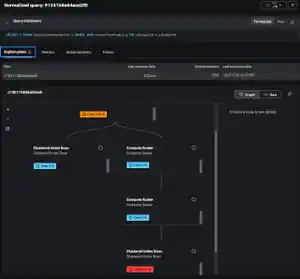
Splunk Database Monitoringでデータベースパフォーマンスの問題をより迅速に解決
Splunk Database Monitoringをご紹介します。Splunk Database Monitoringは、時間のかかる非効率なクエリーの検出と対処、アプリケーションの問題と特定のクエリーとの相関付けによる根本原因分析の迅速化、AIからの提案を活用した修復作業の効率化に役立ちます。
CIO
5 分程度
2026年の予測:適応型AIの継続的な学習により、自律型のIT運用が加速
適応型AIによって、IT運用がリアクティブな態勢から予測的で自己修復型のシステムの活用へと変わりつつあります。このブログでは、CIOが組織のレジリエンスを確保するために今すぐ行動すべき理由をご説明します。
CISO
4 分程度
SOCで連携しないセキュリティツールがもたらす真のコスト
データを蓄積するだけでなく、適切なデータを活用して、データグラビティを克服しましょう。デジタルレジリエンスを強化し、ハイブリッドクラウドを最適化して、AIを効果的に活用する方法をご紹介します。
経営陣
4 分程度
英国は大量のデータを恐れる必要はない
英国企業は、データの爆発的な増加に直面しています。それは、成長を後押しする一方で、セキュリティ、コンプライアンス、運用上のリスクを高めています。効果的なデータ管理戦略を取り入れれば、主導権を取り戻し、レジリエンスを強化して、データを真の競争力に変えることができます。
セキュリティ
4 分程度
エージェンティックAI時代のセキュリティ運用を強化
エージェンティックAI時代のセキュリティ運用を強化しましょう。Splunkとシスコを活用した、統合的な可視化、対応の自動化、AIワークロードの保護の実現方法をご紹介します。
業種・業界
2 分程度
脅威に関する緊急情報:SharePointの脆弱性に対してCISOとインシデント対応担当者が取るべき戦術的対応
最近、深刻なリスクをもたらすSharePointの脆弱性が発見されました。セキュリティリーダーとインシデント対応チームは、速やかに連携してこの脆弱性に対処する必要があります。
戻る
1
...
16
17
18
19
...
99
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
6 分程度
安全な移行:IBM QRadarユーザーのための円滑な移行パス
セキュリティに関するすべての問題がSOCに集まり、そこでは専属のセキュリティ運用チームが組織のデジタル環境を隅々まで守るべく日夜奮闘しています。
セキュリティ
3 分程度
Splunkがガートナー®社のSIEM部門マジッククアドラント™でリーダーに認定
Splunkはガートナー®社による2024年マジッククアドラント™のSIEM (セキュリティ情報/イベント管理)部門で「リーダー」に認定されました。このクアドラントでSplunkがリーダーに認定されるのは10年連続です。
セキュリティ
3 分程度
ICT-ISACにSplunk Japanが加入しました
2024年春、Splunk Japanも一般社団法人ICT-ISAC(アイシーティ・アイザック)に新規加入いたしました。SplunkはICT-ISACの提唱している様々な課題に対し、連携しながら皆様と共助する存在になりたいと思っています。
セキュリティ
2 分程度
<第1回>Splunkでセキュリティダッシュボードを作成しよう!全体概要
「Splunkでセキュリティダッシュボードを作成しよう!」シリーズにて10回に分けてセキュリティをはじめとした様々なデータを取り込み、データの分析手法、およびダッシュボードの作成方法を紹介します。本記事では、このシリーズで作成するダッシュボードのゴールと、各回で説明する内容についてお伝えします。
セキュリティ
4 分程度
Splunkのセキュリティスタッフが選ぶお勧めコンテンツ(2023年12月)
Splunkのセキュリティエキスパートがそれぞれ「これは一読の価値あり」と思った公開記事、ホワイトペーパー、顧客事例などのコンテンツをご紹介します。今回は2023年12月号をお届けします。
セキュリティ
13 分程度
共有に注意!:ネットワーク共有検出のハンティング
このブログ記事では、攻撃者がよく使う手口であるネットワーク共有検出を防ぐための実践的なガイドを提供します。
セキュリティ
4 分程度
Splunkのセキュリティ調査レポート2024で「AI」という新境地を探る
Splunkの『2024年セキュリティの現状:競争が激化するAIの活用』レポートでは、セキュリティリーダーが考える今後の展望、期待、現在の課題が明らかになりました。
セキュリティ
5 分程度
RSAC 2024にSplunkが参加:未来志向のSOCを支援
RSAC 2024でSplunkがどのように未来志向のSOCを支援できるかをご確認ください。
セキュリティ
2 分程度
セキュリティコミュニティWEST-SECとコラボレーションSplunk Workshopを実施
Splunk Services Japan合同会社は、日本を代表するセキュリティコミュニティのWEST-SECと協力してSplunk Workshopを実施いたしました。
戻る
1
...
16
17
18
19
...
24
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
7 分程度
クラウドプロバイダーの監視ソリューションだけでは得られない5つの重要なインサイト
このブログでは、マルチクラウド環境の健全性を監視するためにSplunkが必要な理由について、クラウドプロバイダーの監視ソリューションでは得られない5つのインサイトとその具体的な付加価値をご紹介します。
オブザーバビリティ
3 分程度
クラウドネットワーク監視から有用なインサイトを得るための救世主、Splunk NPMのプレビュー登場
クラウドに対応したSplunk Network Performance Monitoring (NPM)を使用すれば、インフラSRE、開発者は、サービス、コンテナ、ゾーン間でやり取りされるすべての通信をリアルタイムで監視し、アプリケーションパフォーマンスに対するネットワーク処理の影響を把握できます。
オブザーバビリティ
3 分程度
GigaOmレポートで明らかに:APMとオブザーバビリティのリーダーであり続けるSplunk
GigaOmレーダーで初となるアプリケーションパフォーマンス監視(APM)レポートの2021年版において、Splunkはリーダーおよびファストムーバー(Fast Movers)に選出されました。ファストムーバーに選ばれたのはSplunkのほかに1社のみです。
オブザーバビリティ
6 分程度
Splunk Observability Cloud For Mobileで外出先からシステムの健全性をチェック
Observability Cloud for MobileはiOSとAndroid向けのネイティブモバイルアプリです。問題はいつも思いもよらぬタイミングで発生します。そんなとき、手元のデバイスから必要なデータを簡単に取得できたらいいのに...と考えたことがあるはずです。ユーザーはいつでもどこからでもObservability Cloud Platformのダッシュボードとアラートのビューにアクセスできます。
オブザーバビリティ
4 分程度
Splunk APMのAlwaysOn Profilingの一般提供を開始
Splunk APMに、Javaアプリケーション向けのAlwaysOn Profilingが追加されました。この機能を使用すれば、アプリケーション開発者やサービスオーナーは、パフォーマンスをコードレベルで可視化して、本番環境の問題のトラブルシューティングを迅速化できます。
オブザーバビリティ
16 分程度
Splunk Enterpriseでオブザーバビリティを利用できるようになりました!
Splunkはさまざまな方法でこれらの課題を支援できます。今日は、特にContent Pack for Splunk Observability Cloudを利用して上記のような状況に取り組む方法をご紹介しましょう。
オブザーバビリティ
5 分程度
ネイティブモバイルアプリに対応したSplunk Mobile RUMの一般提供を発表
Splunk RUMは、カスタマーエクスペリエンスの監視対象を従来のWebブラウザからネイティブモバイルアプリまで拡大します。これにより、モバイルアプリ開発者やSREは、iOSアプリやAndroidアプリのパフォーマンスを改善し、顧客に影響する問題を特定できます。
オブザーバビリティ
3 分程度
Splunk Log Observerの登場です!
Splunk Observability Cloudに含まれるSplunk Log Observeは、DevOpsチーム、SREチーム、プラットフォームチームが、アプリケーションやクラウドインフラの動作を引き起こしている要因をすばやく理解できるように設計されています。コーディング不要の直感的な操作で、リアルタイムのログデータ、メトリクス、トレースをすばやく相関付けて、すぐに役立つインサイトを獲得できます。
オブザーバビリティ
8 分程度
Splunk Real User Monitoring (RUM)の一般提供を開始
一般提供が開始されたSplunk Real User Monitoring (RUM)は、オープンソースとOpenTelemetry標準を活用し、SREやオンコールエンジニアによる、顧客に影響する問題の迅速なトラブルシューティングとエンドユーザーエクスペリエンスの最適化をサポートします。
戻る
1
...
15
16
17
次へ
/ja_jp/blog/fragments/subscribe-footer