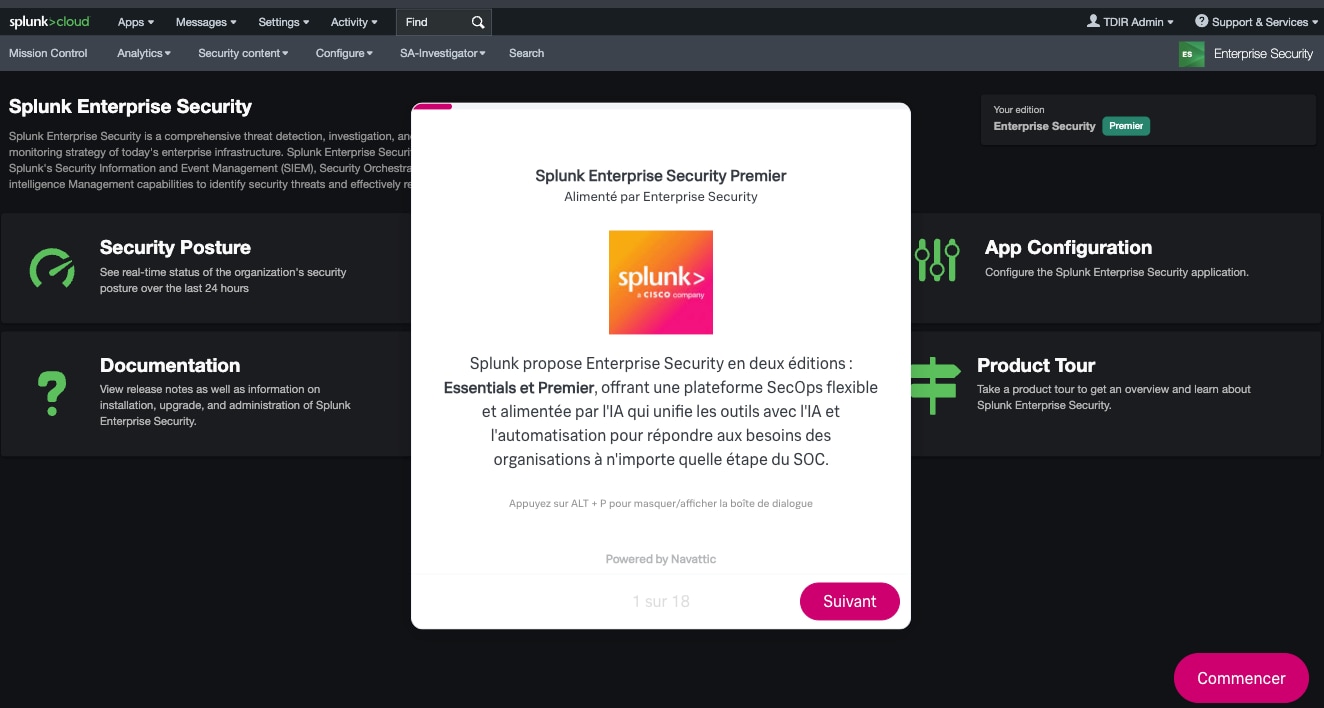
Splunk Enterprise Security Premier – Visite guidée
Avec Splunk Enterprise Security, faites entrer les opérations de sécurité dans une nouvelle ère. Cette plateforme SecOps optimisée par IA est entièrement pensée pour mettre fin à l’épuisement des analystes, accélérer les résultats de sécurité et renforcer la résilience des organisations face aux menaces les plus sophistiquées de notre monde actuel.
Guided tours are not available on mobile devices. Please come back on a computer.
En unifiant le SIEM, le SOAR, l’UEBA, la threat intelligence et l’ingénierie de détection, vous allez :

harmoniser les processus d’analyse de données et de réponse grâce aux détections avancées, aux alertes enrichies de Cisco Talos et à la threat intelligence,

obtenir un workflow de détection, d’investigation et de réponse aux menaces parfaitement fluide, piloté depuis une interface unifiée, efficace et axée sur la collaboration,

suivre des workflows guidés par l’IA, détecter plus précisément les menaces, réduire l’épuisement lié aux déluges d’alertes et vous focaliser sur des tâches plus stratégiques,

examiner les informations sur les risques associés aux utilisateurs, aux appareils et aux applications, et déceler les signes des attaques avancées grâce au machine learning,

résoudre les incidents avec davantage de rapidité et de précision grâce à la démocratisation des automatisations dans le SOC.
Vous voulez faire l’expérience de cette puissance ? Suivez notre visite guidée interactive pour découvrir comment Splunk Enterprise Security peut transformer la productivité et l’efficacité de votre SOC.