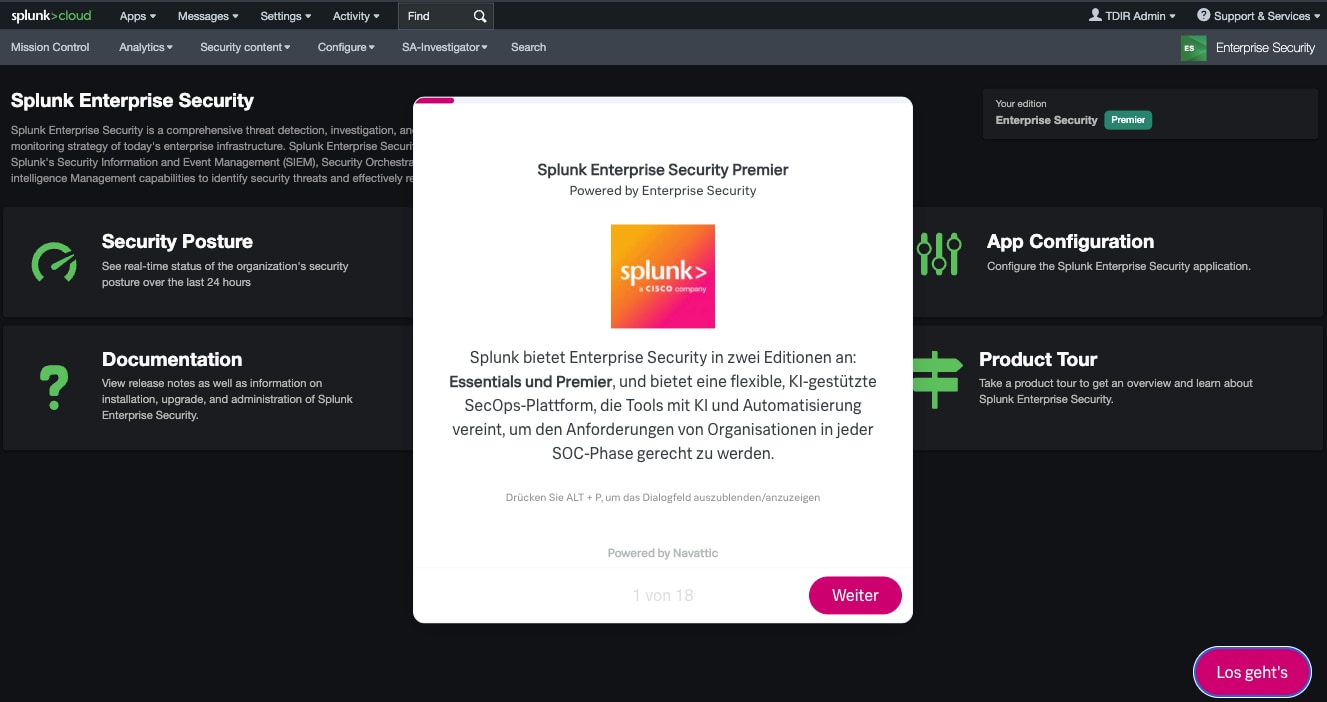
Splunk Enterprise Security Premier Produkt-Tour
Läuten Sie ein neues Security-Zeitalter ein – mit Splunk Enterprise Security, der führenden KI-gestützten SecOps-Plattform, die Analysten entlastet, schnellere Sicherheitsergebnisse liefert und Resilienz gegen die komplexen Bedrohungen von heute aufbaut.
Guided tours are not available on mobile devices. Please come back on a computer.
Mit einer Lösung, die SIEM, SOAR, UEBA, Threat Intelligence und Detection Engineering vereinheitlicht, profitieren Sie von:

optimierter Datenanalyse und Reaktion mit modernen Erkennungen und mit Kontext angereicherten Warnmeldungen – mit Cisco Talos Threat Intelligence

einem nahtlosen Erkennungs-, Untersuchungs- und Response-Workflow – mit einer einheitlichen, effizienten und kollaborativen Oberfläche

KI-gestützten Workflows, verbesserter Bedrohungserkennung und weniger Over-Alerting, sodass Sie sich auf strategische Aufgaben konzentrieren können

der Möglichkeit, Risikoerkenntnisse über Benutzer, Geräte und Anwendungen hinweg zu analysieren und komplexe Angriffe mit Machine Learning zu erkennen

einer schnelleren, genaueren Incident-Behebung mit Automatisierung im gesamten SOC
Bereit, sich selbst von den leistungsstarken Funktionen zu überzeugen? Nehmen Sie an unserer interaktiven Produkt-Tour teil und entdecken Sie, wie Splunk Enterprise Security die Produktivität und Effizienz Ihres SOC steigert.