IT-Sicherheit
Empfohlene Artikel
template
category
category
security
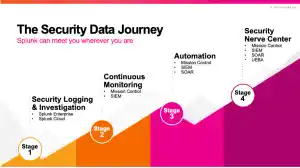
4 Reifegradmodelle für den IT-Sicherheitsbetrieb, die Ordnung ins Chaos bringen
Die Definition und Erhöhung des eigenen Reifegrades im IT-Sicherheitsbetrieb zum Ausbau der eigenen Cyberabwehr-Fähigkeiten ist im Datenzeitalter unerlässlich – über 50 % der Firmen mit mehr als 2.500 Mitarbeitern haben damit bereits begonnen, 72 % davon allerdings erst in den letzten 5 Jahren. In unserem gemeinsamen Webinar mit IDC präsentieren wir die folgenden 4 Reifegradmodelle und gehen näher auf sie ein.
Erkennung von HAFNIUM-Aktivitäten zur Ausnutzung der Zero-Day-Lücke auf Exchange-Servern mit Splunk
Dieser Blog beschreibt, wie man mit Splunk und Splunk Enterprise Security die Aktivitäten von HAFNIUM rund um die kürzlich veröffentlichten CVEs erkennen kann, die den Exchange-Server betreffen.
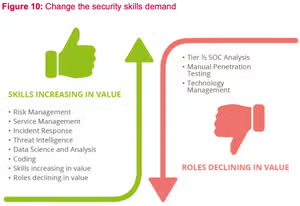
Frisch aus der SecOps-Küche: Warum Betreiber kritischer Infrastrukturen jetzt Vorbereitungen treffen müssen
Wie erhält man Agilität und die Fähigkeit, technische Sicherheitsaktivitäten mit strategischen Zielvorgaben abzugleichen, das Geschäftsrisiko zu reduzieren und cyber-resilient zu werden, während man gleichzeitig die Kosten und den FTE-Bedarf (sprich Vollzeitstellen) im Auge behält?
Die 5 wichtigsten Überlegungen bei der Implementierung von SOAR-Technologien
SOAR-Lösungen (Security Orchestration, Automation and Response) werden immer nützlicher und wertvoller. Doch bevor ihr mit der Implementierung beginnt, solltet ihr euch mit den 5 wichtigsten Aspekten beschäftigen, die es dabei zu beachten gilt.
Auf den Spuren von "Golden SAML": SolarWinds – Fortsetzung
Die SolarWinds Orion-Gefährdung hat zum ersten dokumentierten Einsatz von Golden SAML in freier Wildbahn geführt. Erfahrt hier, wir Ihr das jetzt in Splunk erkennen könnt.
Cyber Security im Krankenhaus: Es ist Zeit zu handeln
Nicht erst seit den neuesten Vorkommnissen am Uniklinikum Düsseldorf warnen IT-Experten, dass es nur noch eine Frage der Zeit ist, wann Cyber-Angriffe das erste Menschenleben fordern. Was jetzt zu tun ist, erfahrt ihr hier.
Cyberangriffe auf Entwickler von COVID-19-Impfstoffen – Das müssen Security-Teams jetzt beachten, um ganze Nationalstaaten abzuwehren!
Laut eines Gutachtens des britischen NCSC hat die Bedrohungsgruppe APT29 in letzter Zeit vermehrt Organisationen ins Visier genommen, die mit sich mit der Entwicklung und Erprobung von COVID-19-Impfstoffen befassen. Wir erklären euch, wie ihr herausfindet, ob euer Unternehmen betroffen ist und welche Maßnahmen ihr jetzt ergreifen müsst.
Q&A Follow-Up: So nutzt Datev MITRE ATT&CK & Splunk im SOC
Anknüpfend an unser Webinar mit Datev, wie das Unternehmen MITRE ATT&CK und Splunk in seinem SOC nutzt, haben wir alle unbeantworteten Fragen hier zusammengestellt.