4 Reifegradmodelle für den IT-Sicherheitsbetrieb, die Ordnung ins Chaos bringen
Security Matthias MaierKürzlich hat mein Kollege Marco Eggerling gemeinsam mit IDC’s Wafa Moussavi-Amin (Group VP and Managing Director IDC Northern Europe & Central Europe) ein Webinar zum Thema IT-Reifegrad im IT-Sicherheitsbetrieb durchgeführt. Marco ist vor Kurzem als Security Advisor zu Splunk gestoßen, nachdem er jahrelang bei Deloitte CISO’s und SOC Leiter hinsichtlich der Entwicklung ganzheitlicher und nachhaltiger Information-Security-Konzepte beraten hat.
50 % der Firmen mit mehr als 2.500 Mitarbeitern haben einen dedizierten IT-Sicherheitsbetrieb
Die Definition und Erhöhung des eigenen Reifegrades im IT-Sicherheitsbetrieb zum Ausbau der eigenen Cyberabwehr-Fähigkeiten ist im Datenzeitalter unerlässlich – über 50 % der Firmen mit mehr als 2.500 Mitarbeitern haben damit bereits begonnen, 72 % davon allerdings erst in den letzten 5 Jahren. Die ersten Schritte machen viele im Bereich Security-Monitoring. Damit legen sie den Grundstein um IT-Risiken sichtbar zu machen. Aber was kommt danach? Wie ordnet man die Cyberabwehr-Fähigkeiten im eigenen Unternehmen ein?
In unserem gemeinsamen Webinar mit IDC präsentierten wir die folgenden 4 Reifegradmodelle:
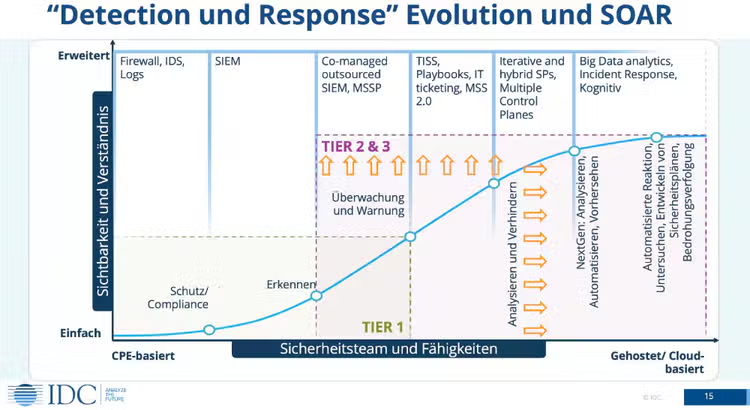
1. Reifegradmodell nach IDC für Evolution von Detektion und Reaktion (Detection und Response Evolution)
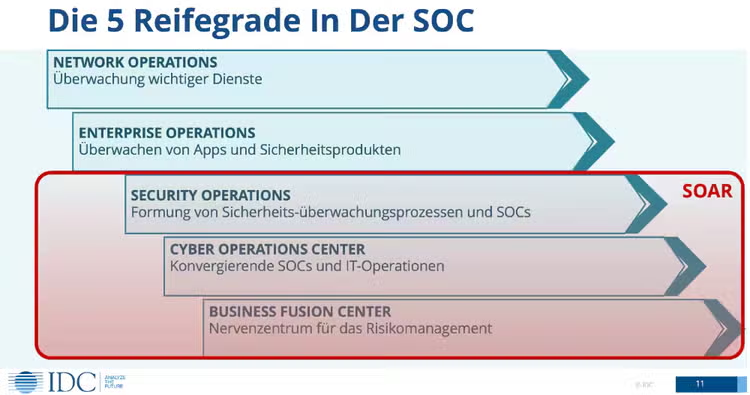
2. Die 5 Reifegrade im Security Operations Center nach IDC
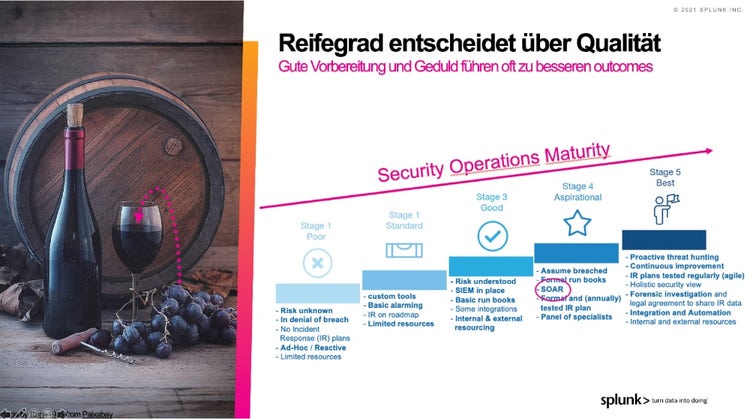
3. Security Operations Reifegrad nach Splunk
4. 4 Schritte für den Weg einer datenbasierten IT Sicherheitsstrategie nach Splunk
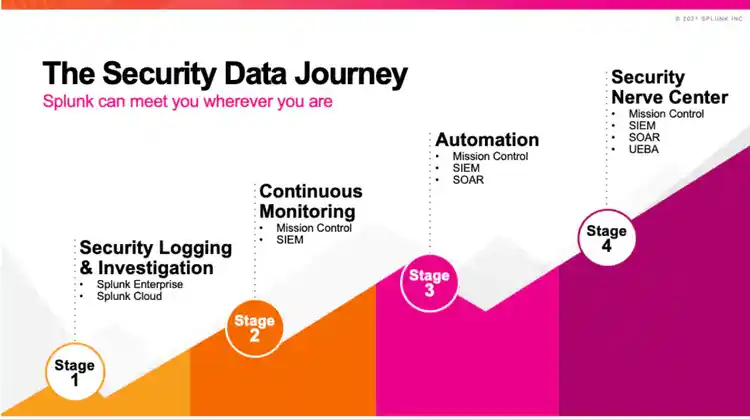
Und falls euer Unternehmen an einer individuellen Dokumentation eures Reifegrad-Ist-Zustands, der Definition eines angestrebten Sollzustandes und/oder einer 1-3 Jahresplanung interessiert ist, zögert bitte nicht, uns zu kontaktieren. Wir helfen gerne weiter.
Erfahren Sie mehr
Splunk Attack Analyzer integriert jetzt Bedrohungsinformationen von Cisco Talos
Splunk im Bericht „The Forrester Wave™: Sicherheitsanalyse-Plattformen“, Q2 2025 als Leader ausgezeichnet