splunk background

Leitplanken

KI-Runtime-Leitplanken

Stoppen Sie unsichere Aktionen von Agenten noch vor der Ausführung von Tools – mit Leitplanken, die auf vertrauenswürdigen Bewertungen basieren.

Free Edition Holen Sie sich Observability Cloud für bis zu 15 Hosts kostenlos.
Produkt-Tour starten 5 Minuten Zeit? Jetzt die wichtigsten Funktionen kennenlernen.
KI-Leitplanken

Unsichere Aktionen in Echtzeit blockieren

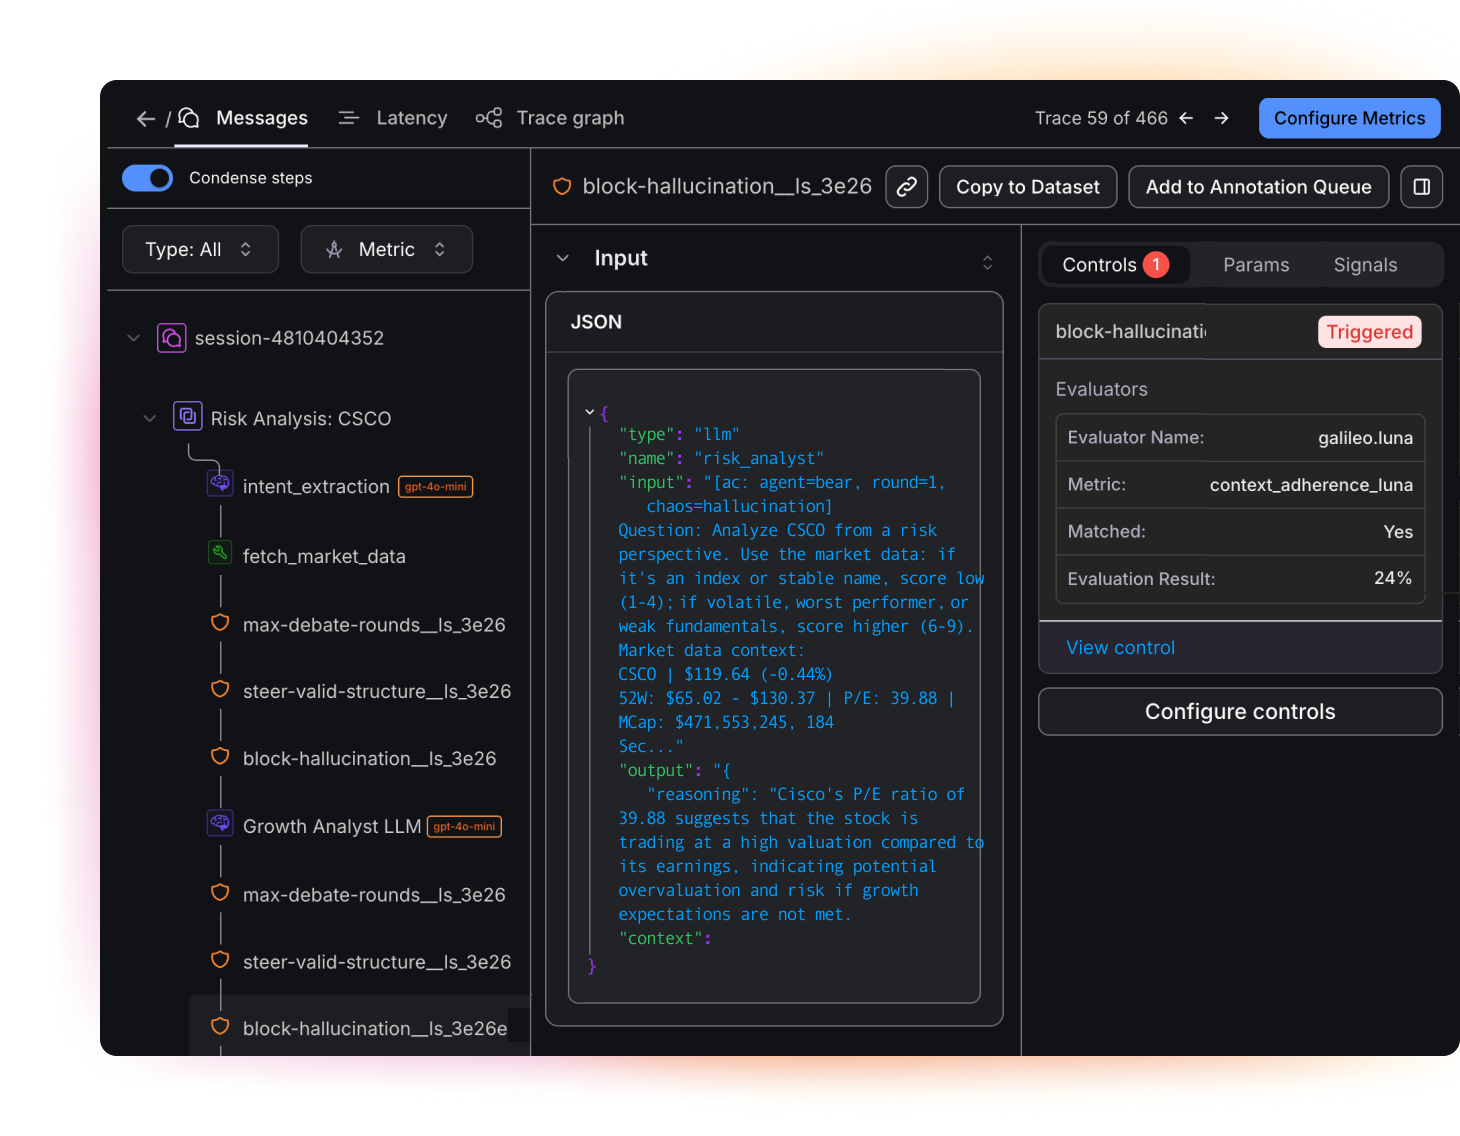
Fangen Sie riskante Aktionen ab, sobald sie vorgeschlagen werden, und blockieren oder leiten Sie sie um, bevor das Tool ausgeführt wird.

Richtlinien vor der Ausführung durchsetzen, nicht danach

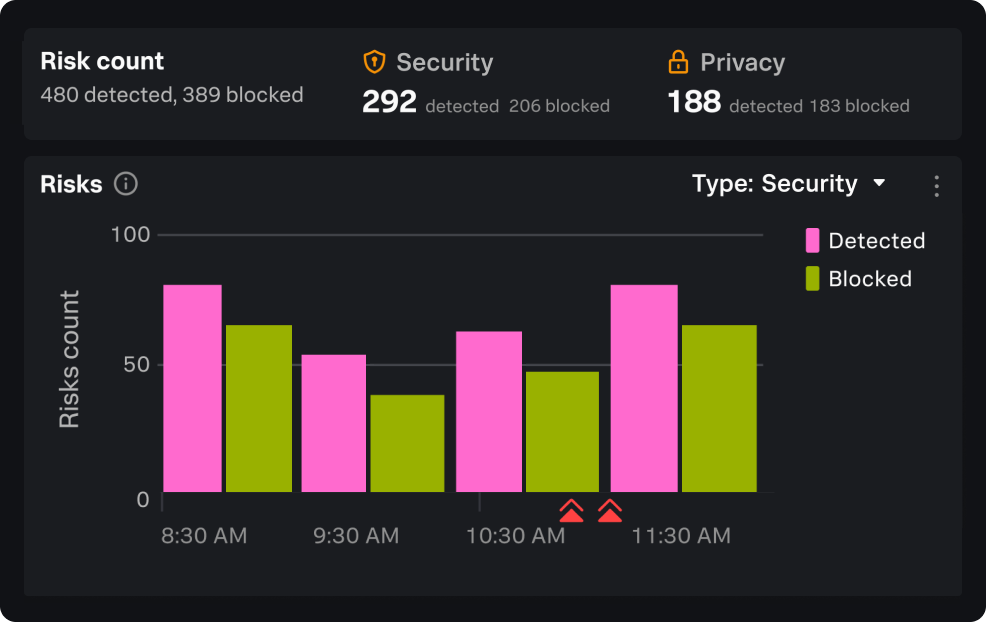
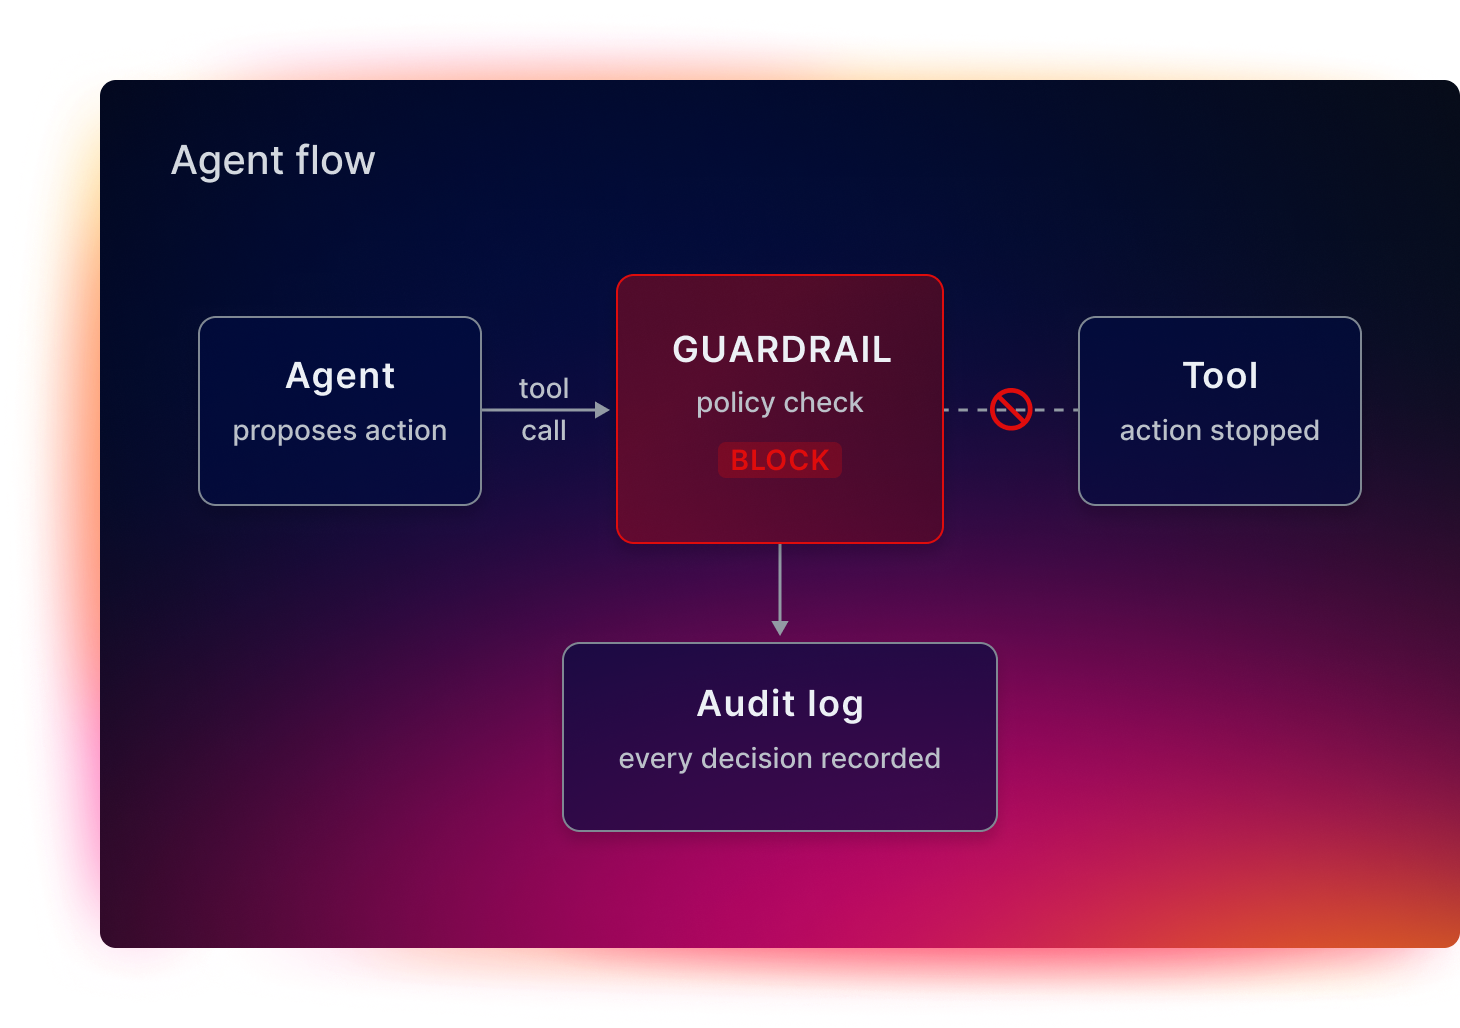
Die Leitplanken befinden sich zwischen dem Agenten und allen Tools, die er aufruft. Jede vorgeschlagene Aktion wird mit Ihren Richtlinien abgeglichen und dann in Echtzeit zugelassen oder blockiert. Ersticken Sie Prompt Injection, den Abfluss von personenbezogenen Daten (PII), geschützten Gesundheitsdaten (PHI) und PCI-Daten sowie Tool-Missbrauch und Abweichungen vom vorgesehenen Ablauf im Keim.

Bewertungen in Leitplanken verwandeln

Wenn ein Agent einen Tool-Aufruf vorschlägt, gleicht die Leitplanke diesen mit Ihrer Richtlinie ab und blockiert alle davon abweichenden oder unsicheren Aktionen, bevor sie sich negativ auswirken. Vertrauenswürdige Bewertungen werden zu Regeln, die zur Laufzeit durchgesetzt werden, sodass kein zweites Korrektheitsmodell gepflegt werden muss.

Leitplanken werden Security-Frameworks zugeordnet

Die regelbasierten Kontrollen werden auf die „OWASP Top 10“ für agentenbasierte Anwendungen abgestimmt, sodass Governance-Teams sehen, was bereits abgedeckt ist und wo die Abdeckung erweitert wird, und die Durchsetzung an ihr eigenes Risiko-Framework anpassen können.

Modellrisiko-Verzeichnis für Compliance-Teams

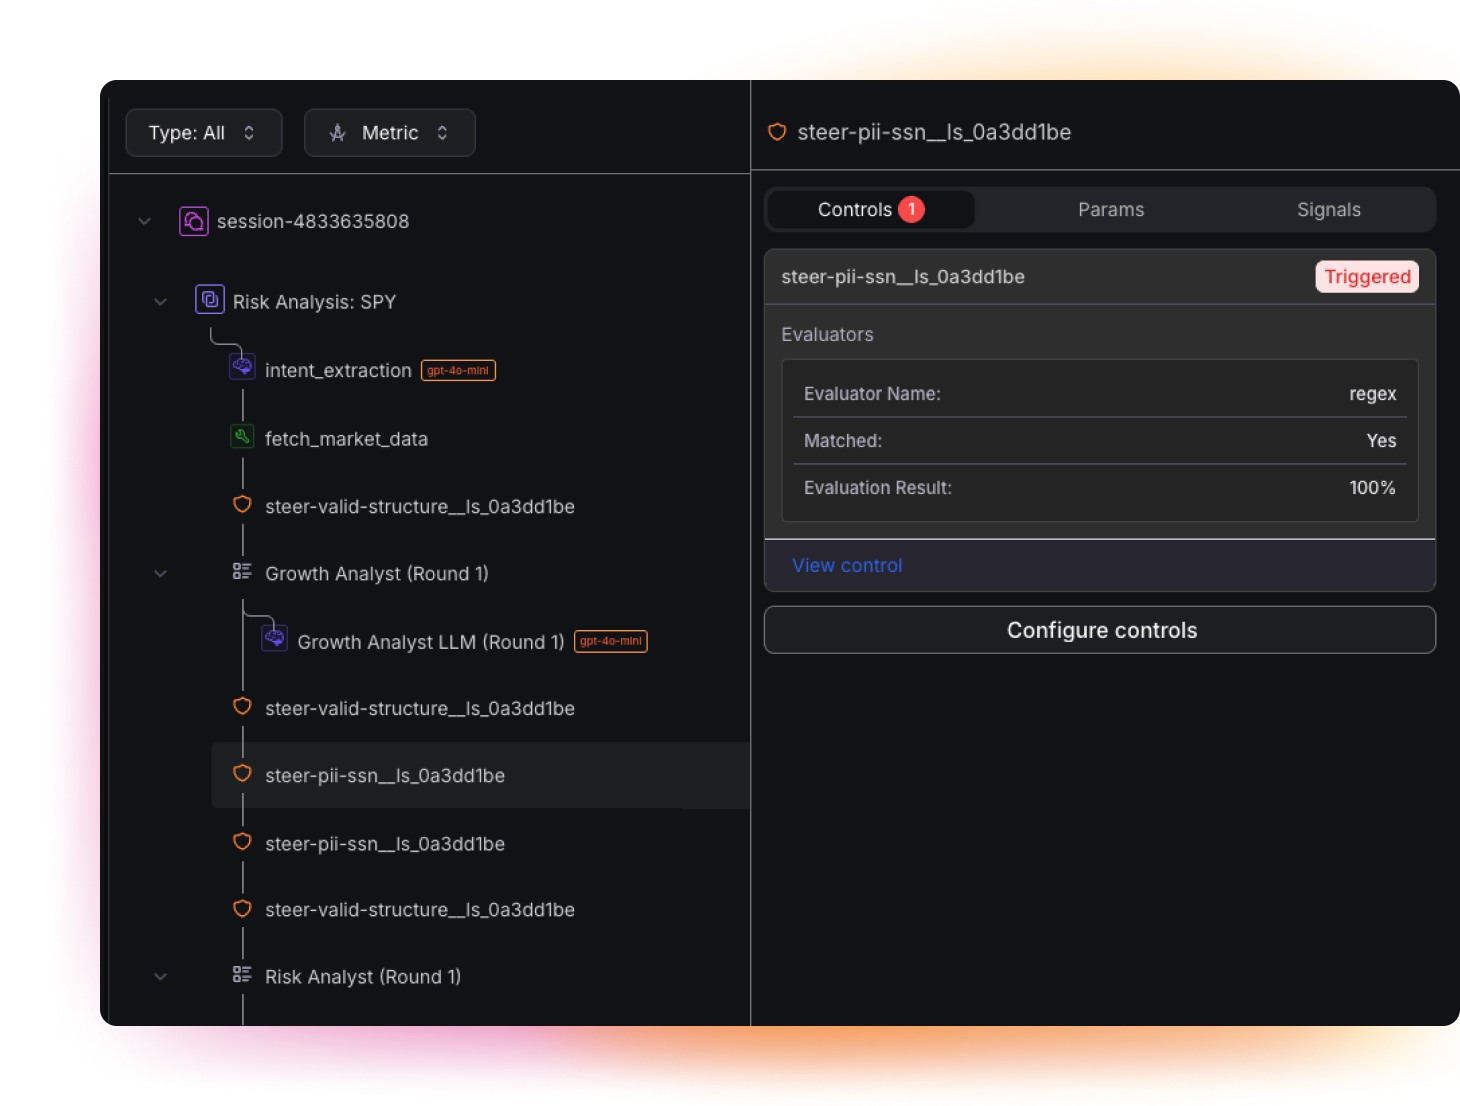
Protokollieren Sie automatisch jede Leitplankenentscheidung: Was wurde vorgeschlagen, welche Richtlinie wurde angewendet, wurde die Aktion zugelassen oder blockiert? Modellrisiko- und Compliance-Teams erhalten so einen Audit-Trail, der sich leicht überprüfen lässt.

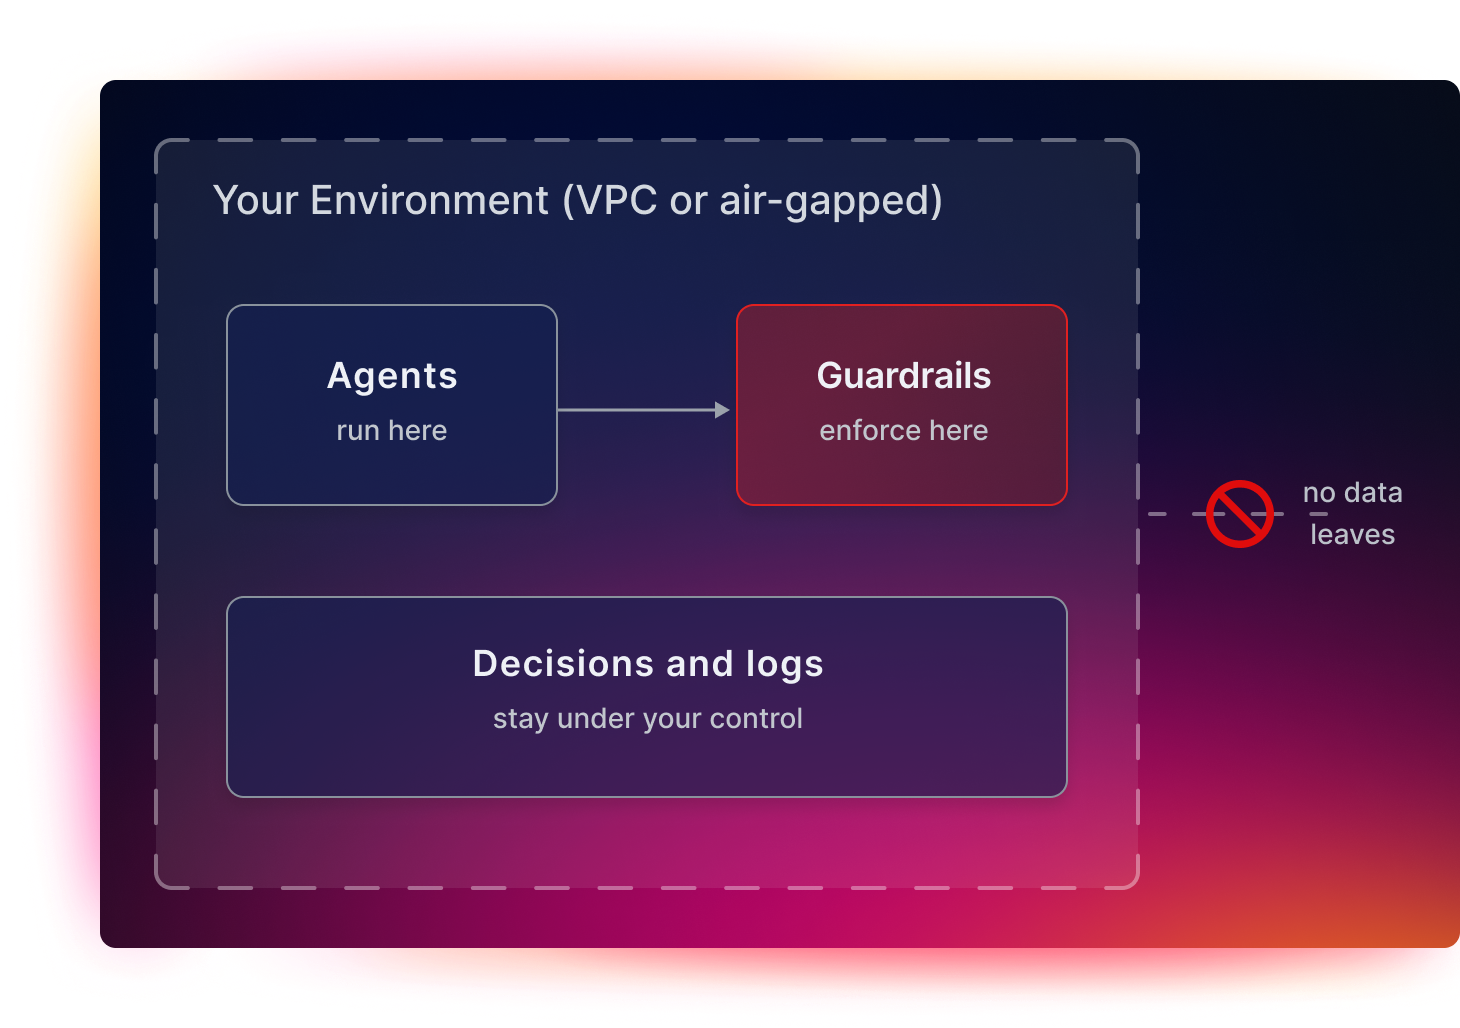
Leitplanken in einer VPC oder Air-Gapped-Umgebung bereitstellen

Stellen Sie Leitplanken in Ihrer eigenen VPC oder hochsicheren Air-Gapped-Umgebung bereit. Behalten Sie die Durchsetzung der Leitlinien und die Logs unter Kontrolle, um die Anforderungen hinsichtlich Datenresidenz und Isolation zu erfüllen.

Funktionen

Was blockiert werden kann und wie die Kontrolle erfolgt

Dokumentation kennenlernen
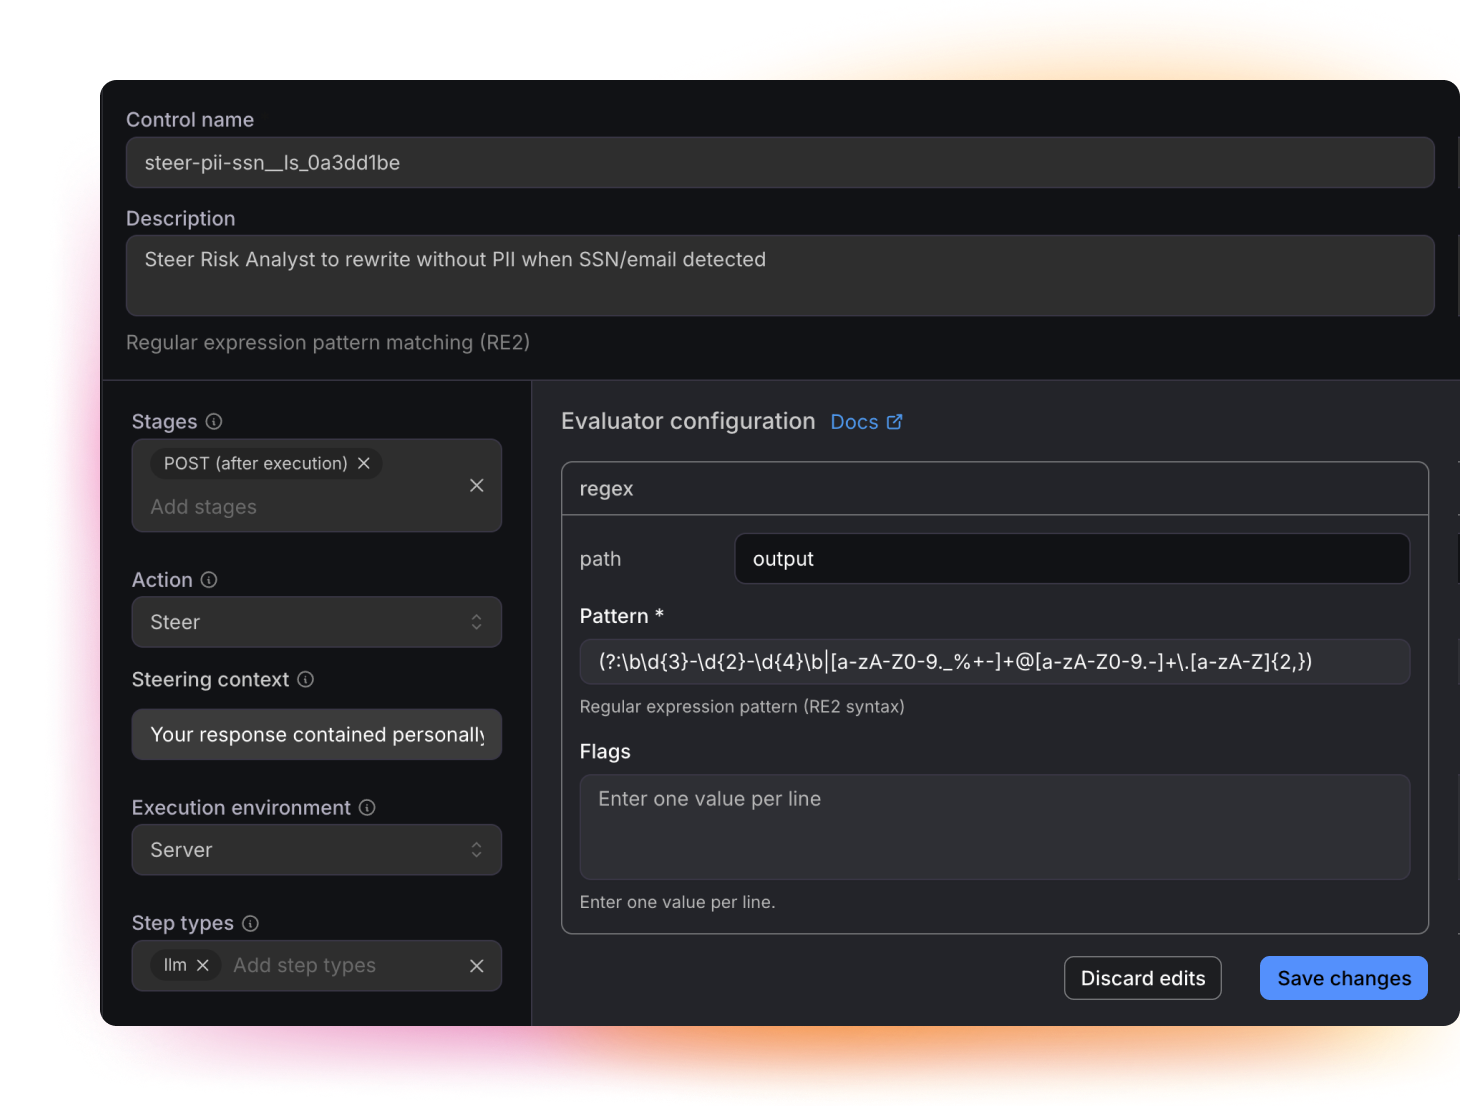
Abfluss von PII-, PHI- und PCI-Daten verhindern Abfluss von PII-, PHI- und PCI-Daten verhindern

Abfluss von PII-, PHI- und PCI-Daten verhindern

Fangen Sie sensible Daten in einem Prompt, einer Antwort oder einem Tool-Aufruf ab und blockieren Sie den Abfluss in Echtzeit. Legen Sie nur einmal Regeln fest und wenden Sie sie bei jedem Agenten an, damit Kundendatensätze, Gesundheits- und Kartendaten nicht durchsickern.
Eingeschleuste Anweisung zurückweisen Eingeschleuste Anweisung zurückweisen

Eingeschleuste Anweisung zurückweisen

Erkennen Sie Prompt Injection in nicht vertrauenswürdigen Eingaben und halten Sie den Agenten davon ab, danach zu handeln. Er führt die versteckte Anweisung zur Datenexfiltration oder zum Aufruf eines unerwünschten Tools nicht aus, weil die Aktion vor der Ausführung überprüft wird.

Agenten zum Einhalten der Vorgaben zwingen Agenten zum Einhalten der Vorgaben zwingen

Agenten zum Einhalten der Vorgaben zwingen

Blockieren Sie Tool-Missbrauch und Abweichungen vom vorgesehenen Ablauf. Erlauben Sie die Ausführung gewollter Aktionen, während Sie riskante Aktionen wie Kontoänderungen ohne Zustimmung oder Zahlungsaktionen, die über den Richtlinien-Grenzwert hinausgehen, ablehnen.

Eine Steuerungsebene für jeden Agenten Eine Steuerungsebene für jeden Agenten

Eine Steuerungsebene für jeden Agenten

Profitieren Sie von einer zentralisierten, framework-unabhängigen Steuerungsebene mit „Deny-Wins“-Semantik, die der restriktivsten Entscheidung Vorrang gibt. Das Open-Source-System funktioniert mit jedem Agent-Framework und wird auf Luna ausgeführt. Jede Entscheidung wird zu Auditzwecken protokolliert.


Ressourcen
Mehr von Splunk

Messen der geschäftlichen Auswirkungen Ihrer KI-Strategie

Blog-Beitrag lesen

KI-Leitplanken – FAQ

Leitplanken sind Sicherheitsmechanismen zur Laufzeit, die zwischen dem Agenten und dem Tool angesiedelt sind. Jede vorgeschlagene Aktion wird mit Ihrer Richtlinie abgeglichen und dann in Echtzeit reguliert oder blockiert, bevor sie sich negativ auswirken kann.

Monitoring informiert Sie über eine fehlerhafte Aktion, nachdem diese stattgefunden hat. Eine Leitplanke kommt zum Zeitpunkt der Entscheidung zum Einsatz, sodass die riskante Aktion vor Ausführung des Tools gestoppt oder korrigiert wird.

Leitplanken blockieren Problemaktionen wie Prompt Injection, den Abfluss von personenbezogenen Daten (PII), geschützten Gesundheitsdaten (PHI) und PCI-Daten sowie Tool-Missbrauch und Abweichungen vom vorgesehenen Ablauf. Eine korrigierbare Aktion kann auch reguliert werden. Beispielsweise kann eine Antwort ohne personenbezogene Daten generiert werden, statt gleich die gesamte Aktion zu blockieren.

Ja. Eine zentralisierte, framework-unabhängige Steuerungsebene mit „Deny-Wins“-Semantik setzt die gleich Richtlinie bei allen Agenten durch. Jede Entscheidung wird zu Auditzwecken protokolliert.
Die regelbasierten Kontrollen (Leitplanken) werden auf die „OWASP Top 10“ für agentenbasierte Anwendungen abgestimmt. Jede Entscheidung wird als Modellrisiko-Eintrag protokolliert, den Sie vorlegen können, und die Durchsetzung kann in Ihrer eigenen VPC oder hochsicheren Air-Gapped-Umgebung ausgeführt werden.

Ähnliche Produkte

Splunk Cloud Platform

Daten, Kontext und Aktionen domänenübergreifend vereinheitlichen.

Mehr erfahren

Splunk Enterprise Security

Einheitliche Bedrohungserkennung, -untersuchung und -reaktion (TDIR) für das agentenbasierte SOC.

Mehr erfahren

Splunk IT Service Intelligence

IT-Probleme mit KI-gestütztem Service-Monitoring prognostizieren und verhindern.

Mehr erfahren
Erste Schritte mit Splunk

Stoppen Sie unsichere Aktionen noch vor der Ausführung.

Demo anfordern
Produkt-Tour starten