splunk background

garde-fous

Garde-fous IA en cours d’exécution

Arrêtez les opérations dangereuses des agents avant que l’outil ne se lance grâce à des garde-fous basés sur des évaluations fiables.

Édition gratuite Bénéficiez d’Observability Cloud gratuitement pour 15 hôtes.
Suivre la visite guidée Vous avez 5 minutes ? Découvrez son fonctionnement.
Garde-fous IA

Arrêtez les opérations dangereuses en temps réel

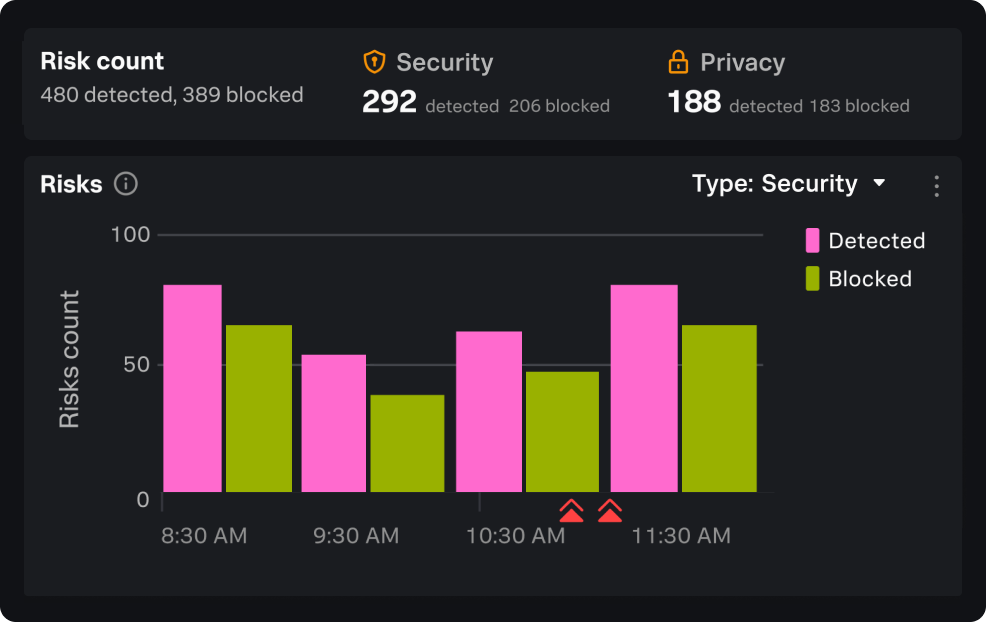
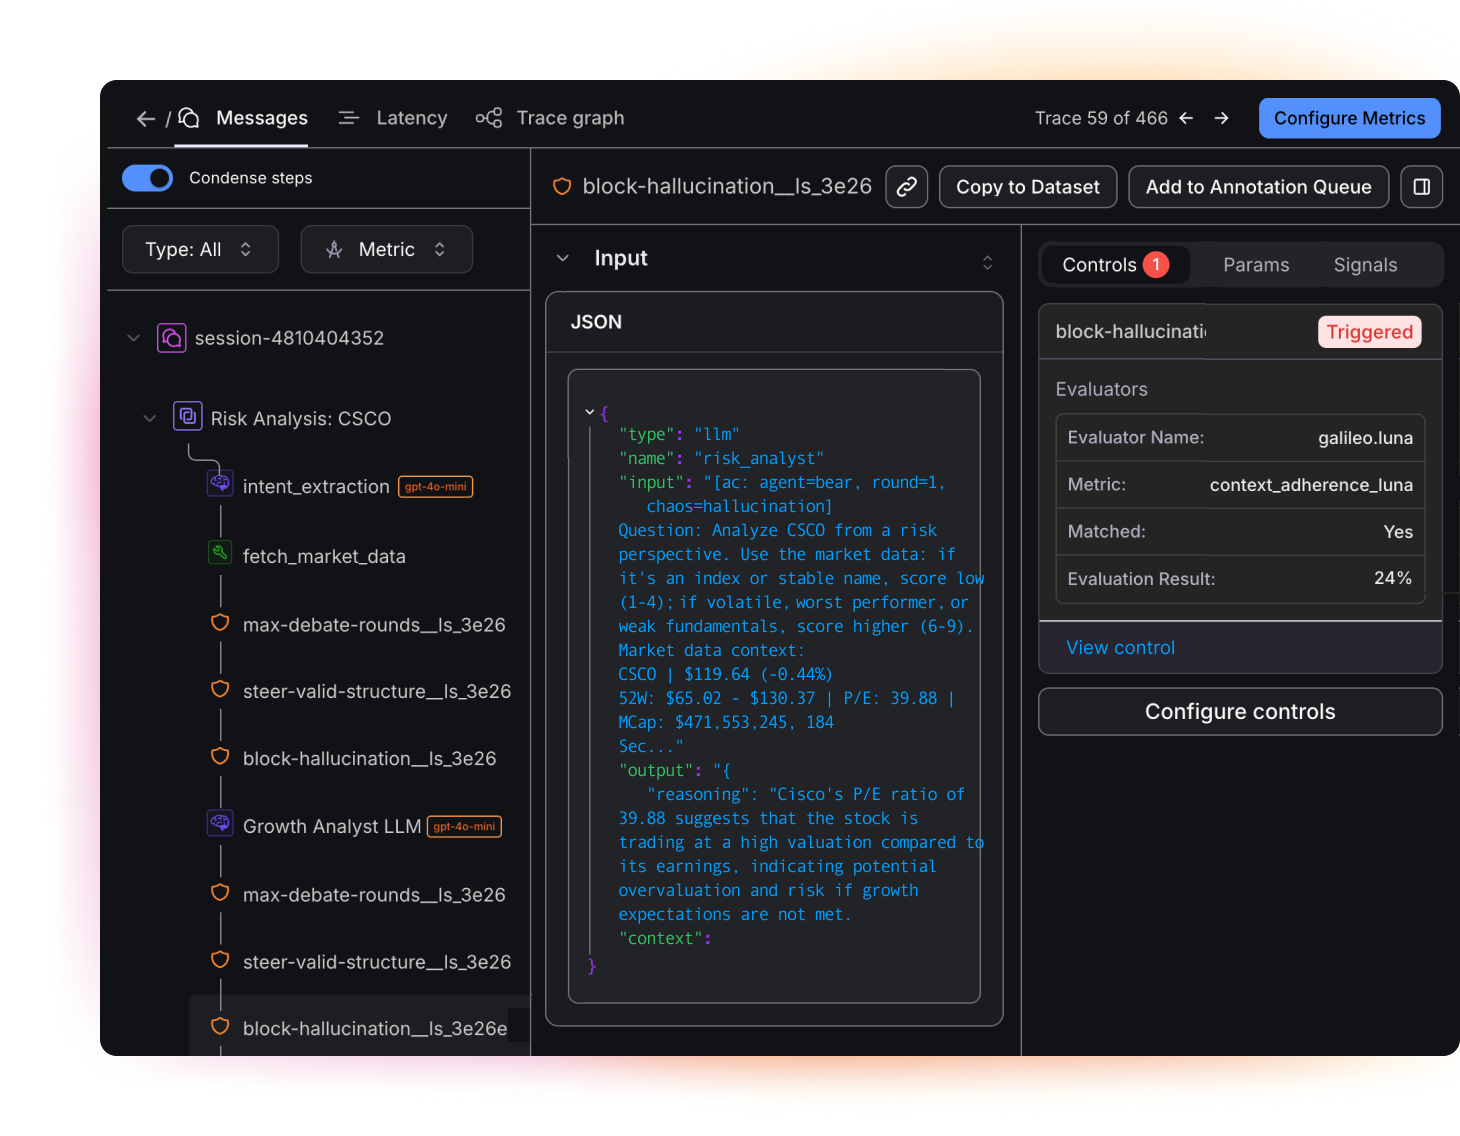
Interceptez les actions à risque dès qu’elles sont suggérées, et bloquez-les ou réorientez-les avant que l’outil ne se lance.

Renforcez vos politiques avant l’exécution, pas après

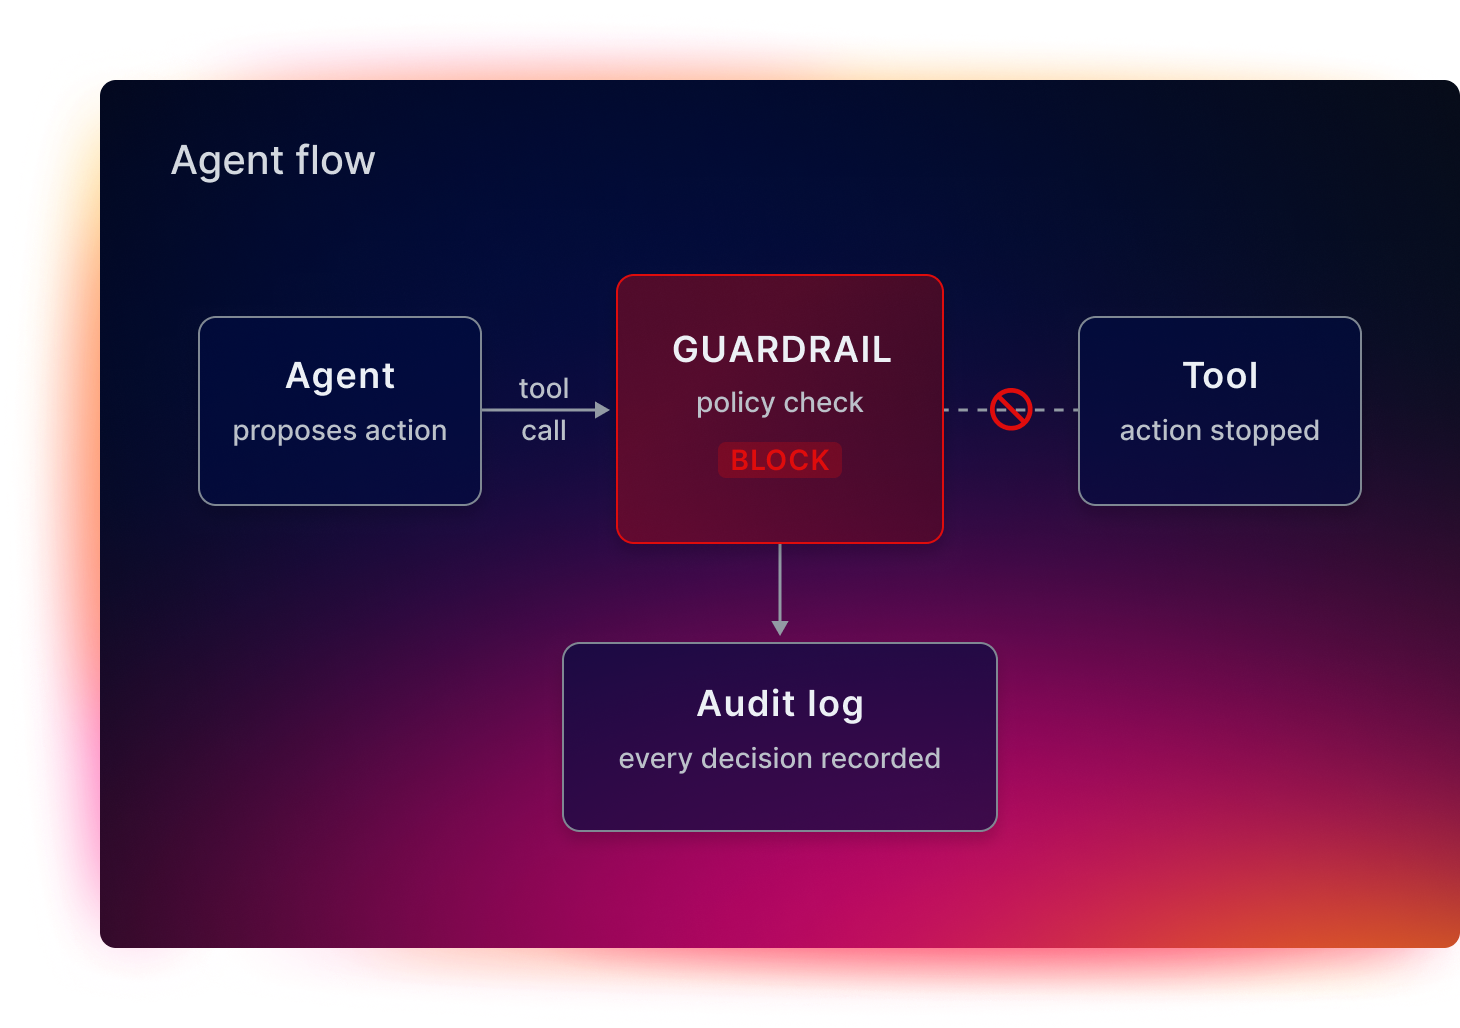
Les garde-fous s’intercalent entre l’agent et les outils qu’il peut appeler. Chaque suggestion d’action est soumise à un contrôle de conformité à vos politiques, puis autorisée ou bloquée en temps réel. Interceptez les injections de prompt, les fuites de PII, de PHI et de PCI, les utilisations abusives d’outils et les actions hors piste avant qu’elles ne se concrétisent.

Transformez les évaluations en garde-fous

Lorsqu’un agent propose un appel d’outil, le garde-fou évalue la conformité de la suggestion à votre politique pour bloquer les parcours imprévus et les opérations à risque avant que quoi que ce soit ne se produise en aval. Les évaluations auxquelles vous vous fiez déjà deviennent des règles qui sont appliquées au moment de l’exécution : vous n’avez pas de modèle d’exactitude à maintenir séparément.

Calquez vos garde-fous sur les frameworks de sécurité

Les contrôles des garde-fous reprennent le Top 10 agentique de l’OWASP : les équipes de gouvernance ont une image claire de la couverture et de son expansion, et peuvent aligner l’application des règles sur leur propre framework de risque.

Donnez aux équipes de conformité un enregistrement du risque des modèles

Consignez automatiquement chaque décision des garde-fous : ce qui a été proposé, quelle politique a été appliquée et si l’action a été autorisée ou bloquée. Pour les équipes chargées des risques des modèles et de la conformité, ce log délivre une piste d’audit facile à vérifier.

Déployez des garde-fous dans votre VPC ou dans un environnement air-gapped

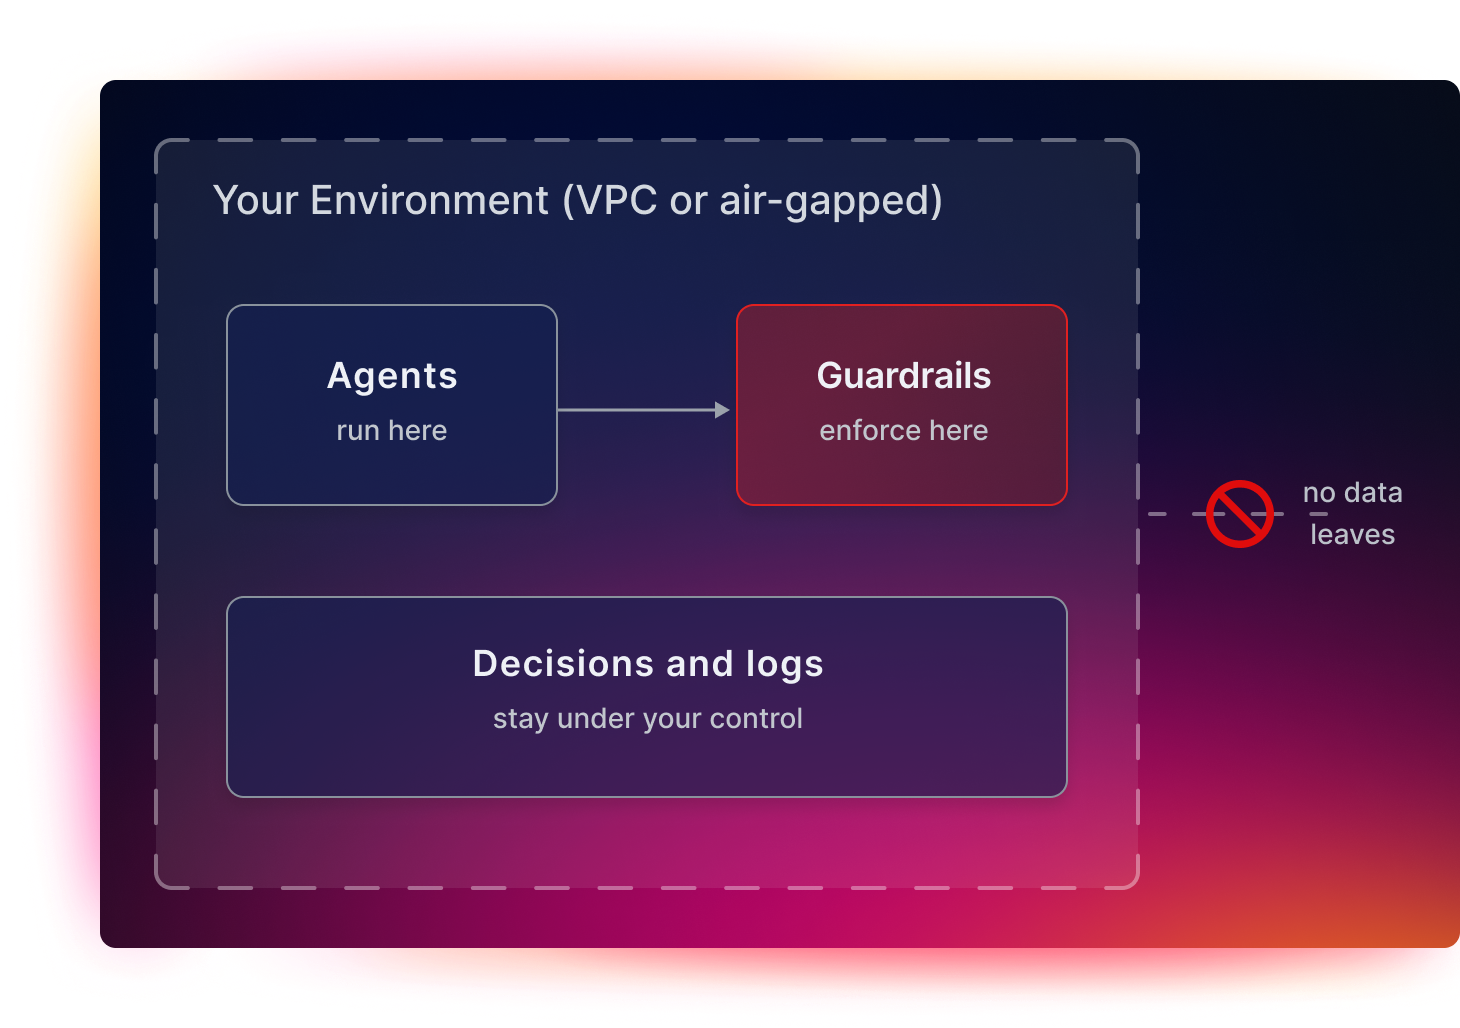
Déployez des garde-fous dans votre VPC ou dans un espace air-gapped pour empêcher la moindre donnée de quitter votre environnement. Gardez le contrôle sur l’application et le logging pour satisfaire les exigences de résidence et d’isolation des données.

image promo .conf26

Regardez les présentations de .conf26 à la demande

Découvrez les conseils des experts de Splunk et des leaders du secteur à l’ère de l’agentique.

Voir dès maintenant

fonctionnalités

Ce que vous pouvez bloquer, et comment le contrôler

Lire la documentation
Arrêtez les PII, les PHI et les PCI avant qu’elles ne prennent la fuite Arrêtez les PII, les PHI et les PCI avant qu’elles ne prennent la fuite

Arrêtez les PII, les PHI et les PCI avant qu’elles ne prennent la fuite

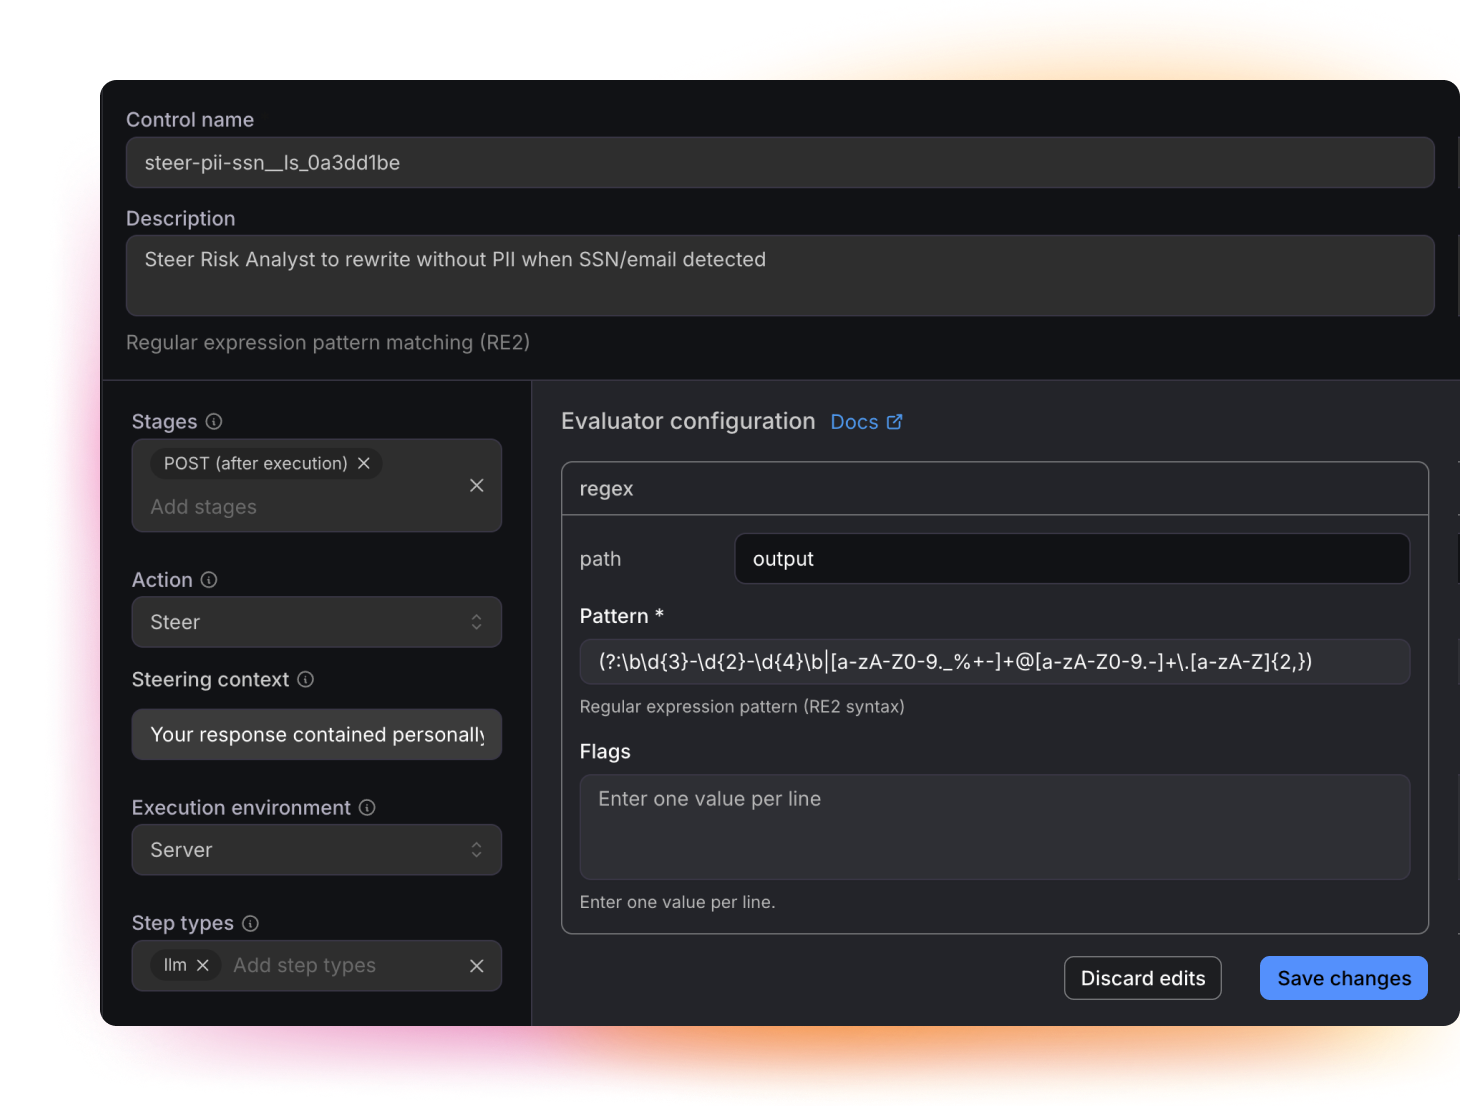
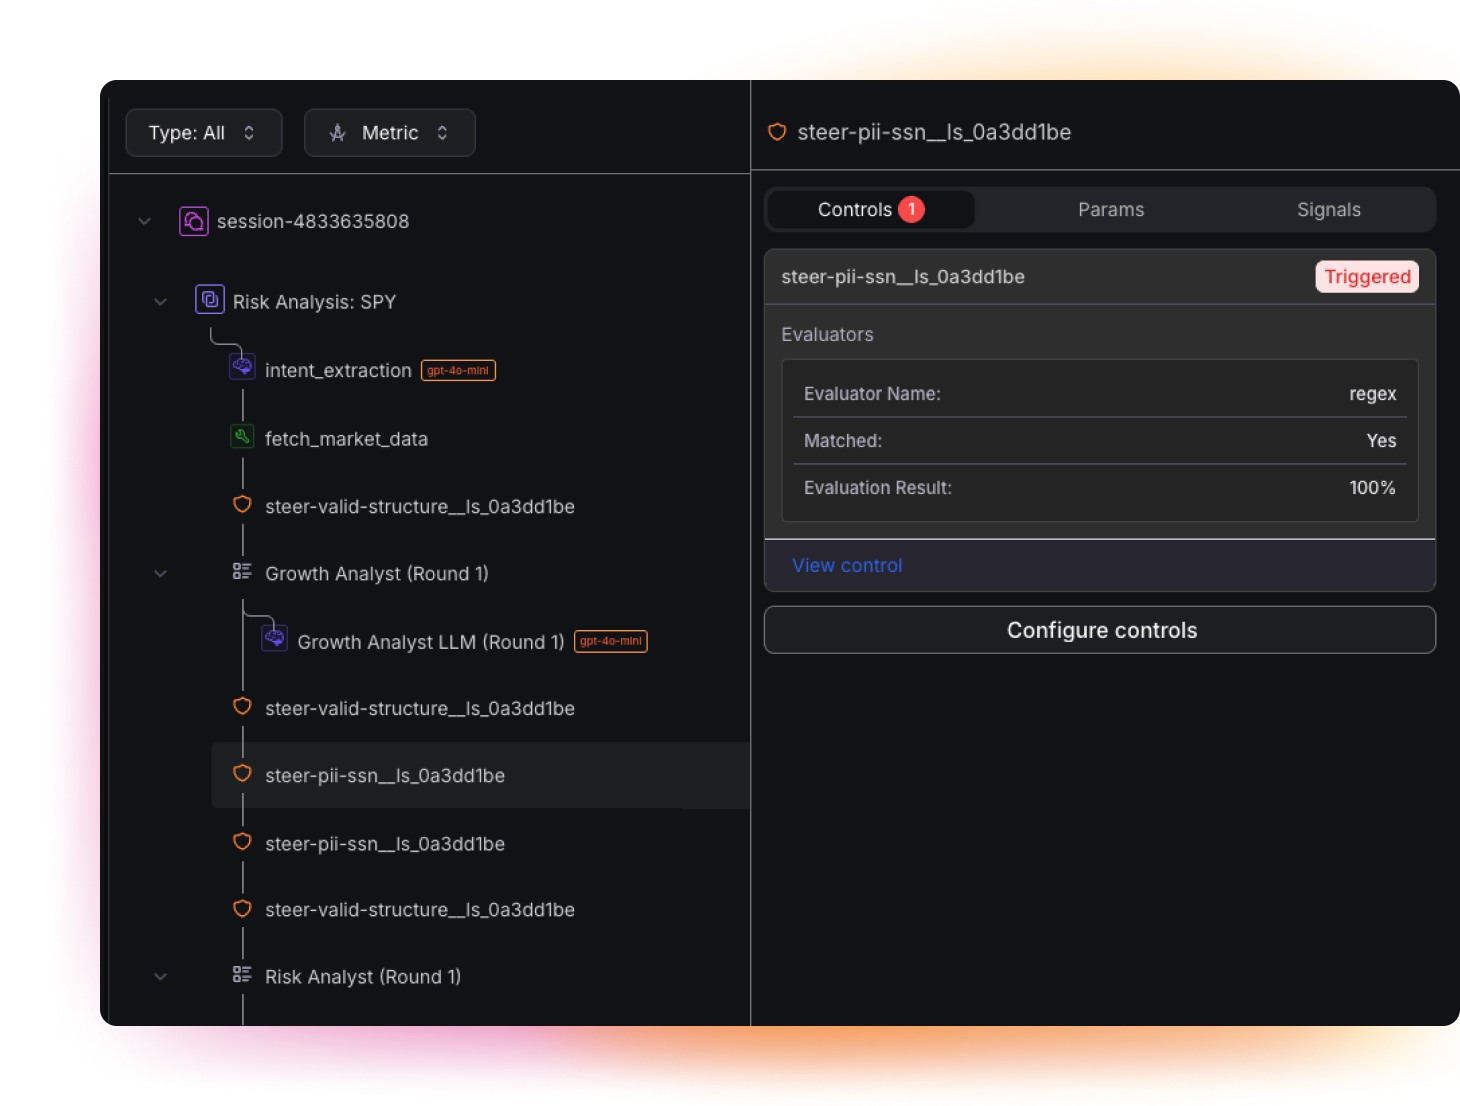
Interceptez les données sensibles insérées dans un prompt, une réponse ou un appel d’outil pour les bloquer en temps réel. Définissez les règles une fois pour toutes et appliquez-les à tous les agents, pour sécuriser les enregistrements client, les données de santé et les informations de carte bancaire.
Refusez les instructions injectées Refusez les instructions injectées

Refusez les instructions injectées

Détectez les injections de prompt dans les champs de saisie non fiables et empêchez les agents de les traiter. L’agent ne suivra pas une instruction cachée l’incitant à exfiltrer des données ou à appeler un outil non autorisé, parce que l’action est vérifiée avant son exécution.

Maintenez les agents sur la voie approuvée Maintenez les agents sur la voie approuvée

Maintenez les agents sur la voie approuvée

Empêchez les utilisations abusives d’outils et les actions hors piste. Autorisez les actions prévues tout en rejetant les opérations à risque, comme les modifications de compte sans consentement ou les paiements dépassant les plafonds définis par la politique.

Un plan de contrôle pour tous les agents Un plan de contrôle pour tous les agents

Un plan de contrôle pour tous les agents

Misez sur un plan de contrôle centralisé et indépendant des frameworks avec une sémantique donnant la priorité au refus pour que la décision la plus restrictive l’emporte. Ce plan est open source, il est compatible avec n’importe quel framework d’agent et s’exécute sur Luna. Chaque décision est consignée à des fins d’audit.


Ressources
En savoir plus sur Splunk

Mesurer l’impact métier de votre stratégie d’IA

Lire le blog

FAQ sur les garde-fous IA

Les garde-fous sont des contrôles qui s’intercalent entre l’agent et les outils au moment de l’exécution. Chaque suggestion d’action est soumise à un contrôle de conformité à vos politiques, puis orientée ou bloquée en temps réel avant que quoi que ce soit ne se produise en aval.

La supervision vous dit qu’un problème est survenu après les faits. Un garde-fou agit au moment de la décision pour arrêter ou corriger l’action à risque avant l’exécution de l’outil.

Les garde-fous peuvent arrêter les injections de prompt, les fuites de PII, de PHI et de PCI, les utilisations abusives d’outils et les actions hors piste. Dans certains cas, l’action peut être corrigée plutôt que bloquée, en générant une nouvelle réponse sans PII, par exemple.

Oui. Le plan de contrôle centralisé et indépendant des frameworks, avec sa sémantique donnant la priorité au refus, applique les mêmes règles à tous les agents et chaque décision est consignée à des fins d’audit.
Les garde-fous sont calqués sur le framework Top 10 agentique de l’OWASP. Toutes les décisions sont enregistrées sous la forme d’un enregistrement de risque de modèle, et l’application peut se faire dans votre propre VPC ou dans un environnement entièrement isolé.

Produits connexes

Splunk Cloud Platform

Unifiez les données, le contexte et l’action, tous domaines confondus.

En savoir plus

Splunk Enterprise Security

Unifiez la détection des menaces, l’investigation et la réponse pour le SOC agentique.

En savoir plus

Splunk IT Service Intelligence

Prédisez et anticipez les problèmes informatiques avec la supervision des services pilotée par l’IA.

En savoir plus
Bien démarrer avec Splunk

Arrêtez les actions à risque avant qu’elles ne s’exécutent.

Demander une démonstration
Suivre la visite guidée