Splunk Attack Analyzer führt integrierte Übersetzungen ein und schafft SOC-2-Konformität
Security SplunkWir haben gute Nachrichten für euch: Splunk Attack Analyzer kann seit Kurzem Inhalte übersetzen und ist nun auch SOC-2-Type-II-zertifiziert.
Integrierte Übersetzungen für E-Mails und Dokumente
Für die SOCs stellen Phishing-Mails heute eine Vielzahl von Herausforderungen. Die Analysten haben tagtäglich mit einer überwältigenden Menge potenzieller Phishing-Bedrohungen zu tun, die sie sichten und bearbeiten müssen. Herkömmliche Analysetools kommen mit den modernen Ausweich- und Verschleierungstechniken entlang der gesamten Angriffskette nicht klar. Daher müssen die Analysten oft manuell Informationen aus den einzelnen Sicherheitstools sammeln und analysieren, damit sie feststellen können, ob es sich um eine ernsthafte Bedrohung handelt und, falls ja, was genau der Angreifer vorhat.
Dieser Prozess wird noch mühsamer, wenn euer SOC potenzielle Phishing-Bedrohungen in Sprachen erhält, mit denen eure Analysten nicht vertraut sind. So bekommen z. B. die Beschäftigten international agierender Unternehmen Phishing-Mails in der jeweiligen Landessprache. Wenn das SOC die Sprache aber nicht beherrscht, müssen die Analysten noch mehr Zeit aufwenden – und noch mehr Tools hinzuziehen –, um den Inhalt verlässlich zu übersetzen, bevor sie den Untersuchungsprozess überhaupt beginnen.
Doch damit ist jetzt Schluss! Die automatischen Analysefunktionen von Splunk Attack Analyzer umfassen jetzt auch die plattforminterne Übersetzung von E-Mails und Dokumenten. Wenn eine potenzielle Phishing-Mail an Splunk Attack Analyzer gelangt, startet die Lösung automatisch die Aktionen, die zur vollständigen Ausführung der Angriffskette erforderlich sind:
- Automatisches Extrahieren der Original-E-Mail
- Analyse der E-Mail auf Anhänge und URLs
- Vollständige Analyse der Angriffskette für jedes der in der E-Mail entdeckten Objekte
Die Analysten können sich dann Screenshots der extrahierten E-Mails und/oder Dokumente anzeigen lassen. Das sieht so aus, wie in der folgenden Abbildung.
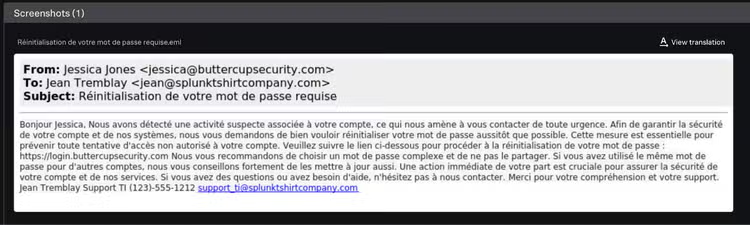
Aber halt, unsere Analysten können ja gar kein Französisch! Nun, das ist jetzt kein Problem mehr, sie klicken einfach auf die Schaltfläche „View translation“ (Übersetzung anzeigen) und sehen dann die übersetzte Version der E-Mail – ohne dass sie dazu den Bildschirm wechseln oder ein separates Tool aufrufen müssten.
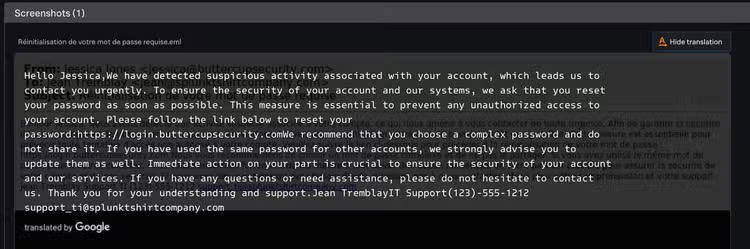
Direkt in Splunk Attack Analyzer übersetzter Mail-Inhalt
Auf diese Weise können Analysten schnell zusätzliche Informationen über die Bedrohung gewinnen, ohne dass sie ihre Prozesse unterbrechen und sich eigens Zeit für die Übersetzung nehmen müssten. Die SOCs können ihre Untersuchungs- und Reaktionsprozesse damit also noch einmal beschleunigen.
SOC-2-Konformität für Splunk Attack Analyzer
Splunk Attack Analyzer ist seit Kurzem auch SOC-2-konform. SOC-2-Compliance soll, so erläutert es auf der Compliance-Seite von Splunk, „die Wirksamkeit der vorhandenen Kontrollen zusichern, was für die Sicherheit, Verfügbarkeit und Vertraulichkeit der Systeme relevant ist, wenn dort Kundendaten verarbeitet werden“.
Außer SOC 2 erfüllt Splunk Attack Analyzer auch die Anforderungen von SOC 1 und ISO 27001, die den Schutz von Finanzinformationen bzw. ISMS (Informationssicherheitsmanagementsysteme) betreffen.
Erste Schritte mit Splunk Attack Analyzer
Die Übersetzungsfunktion von Splunk Attack Analyzer ist jetzt für alle Bestandskundschaften verfügbar. Weitere Informationen zur SOC-2-Konformität und die entsprechende Dokumentation sind über das Customer-Trust-Portal zugänglich.
Ihr wollt mehr über Splunk Attack Analyzer erfahren? Dann macht am besten unser On-demand-Webinar „Automating Threat Analysis with Splunk Attack Analyzer“ mit – in dieser Demo gehen wir die Lösung Schritt für Schritt durch.
Erfahren Sie mehr
Datenhoheit: Welche Rolle digitale Souveränität in der Resilienzstrategie spielt
Mit Volldampf in die Cloud mit Splunk SOAR