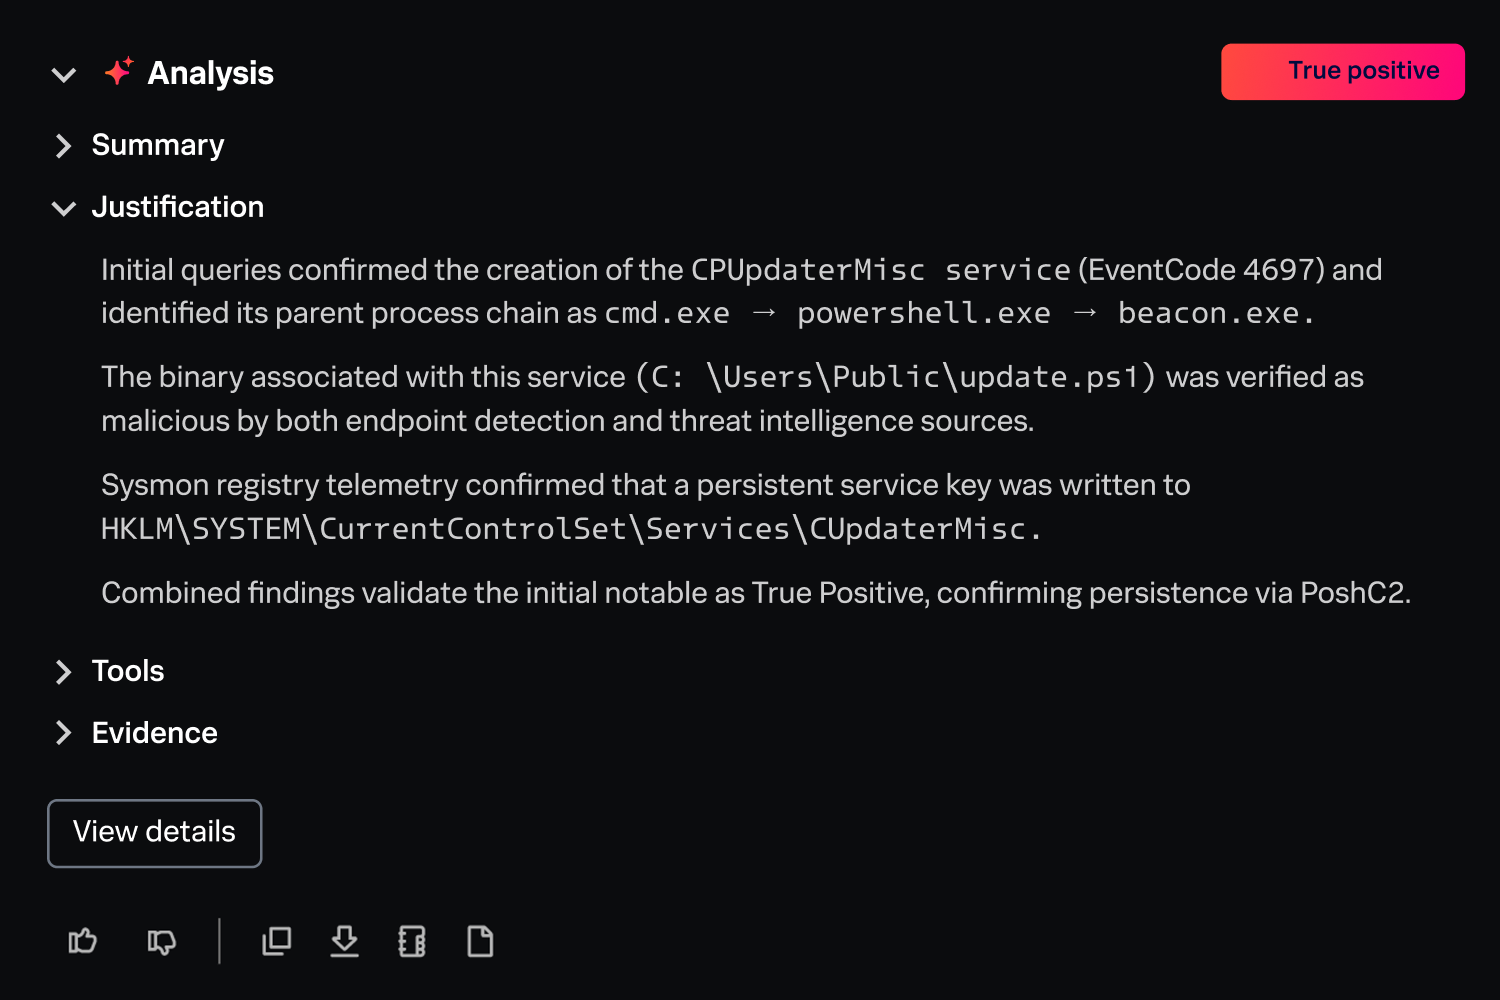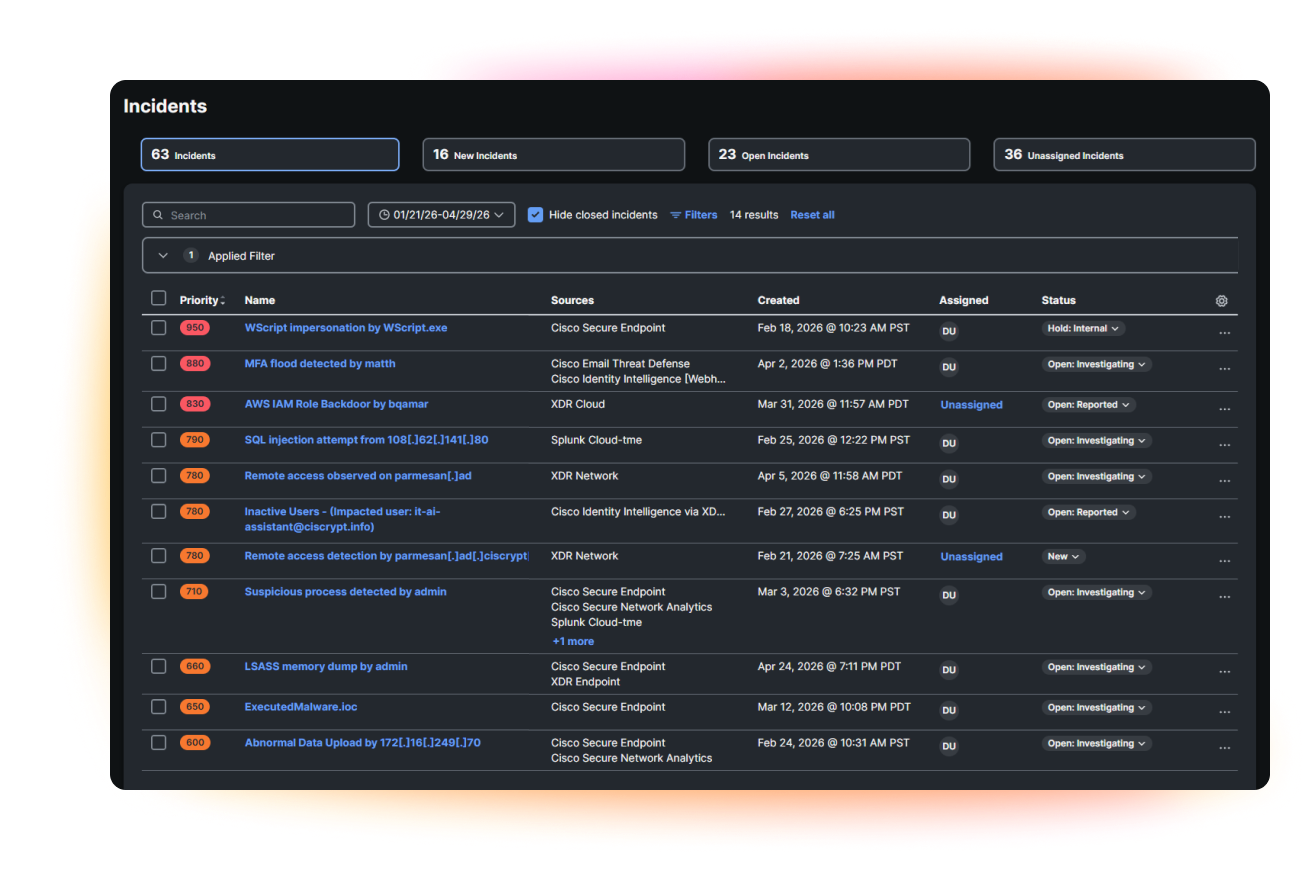
Identifizieren Sie TTPs (wie HAFNIUM) im Handumdrehen mit benutzerdefinierten Erkennungen und risikobasierten Warnmeldungen in einer integrierten Datenstruktur.
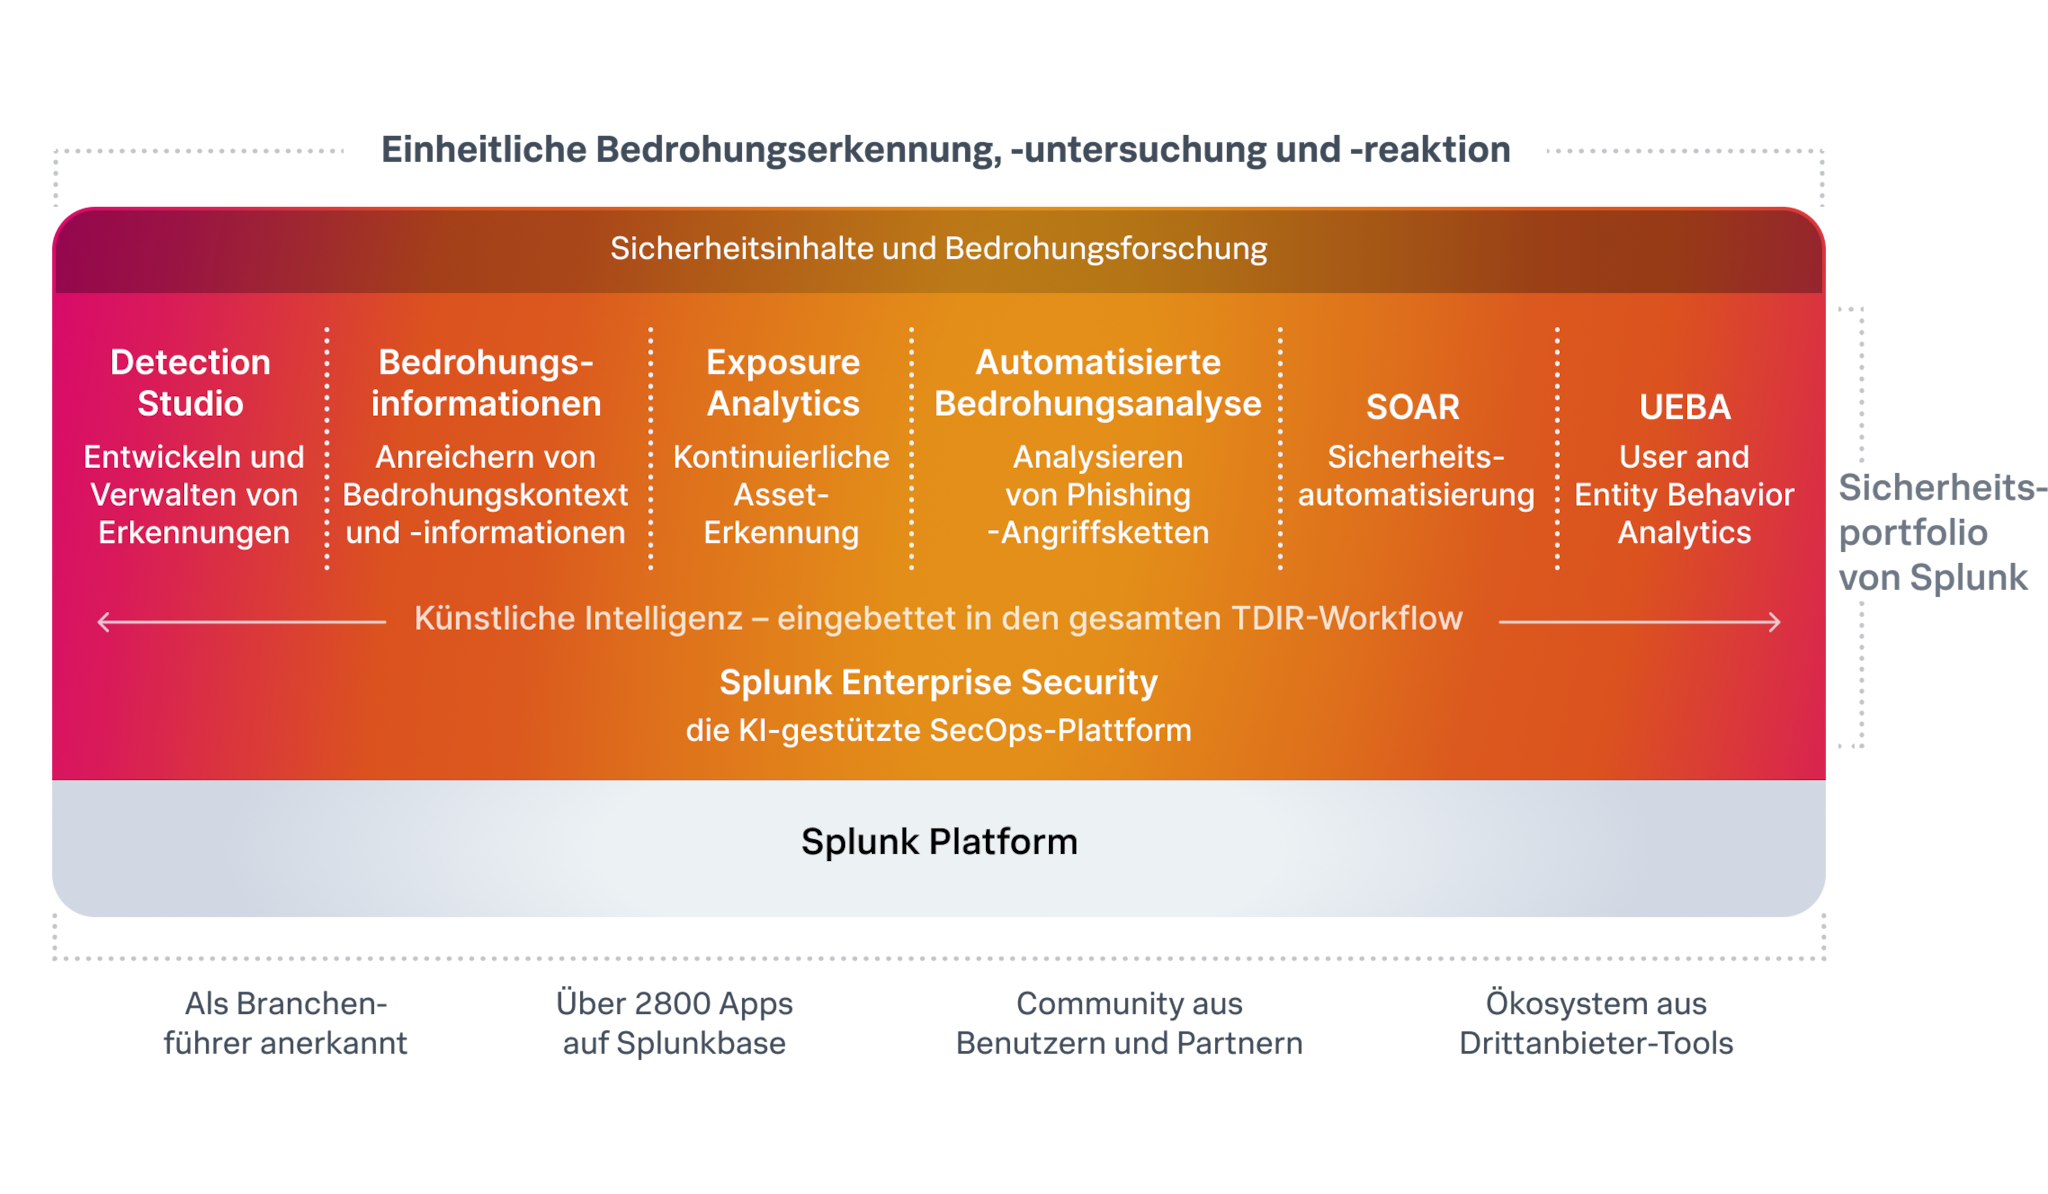

Führen Sie Sicherheitsdaten, Analysen, Automatisierung und vertrauenswürdige KI zusammen, um jeden Angriff zu erkennen, autonom zu reagieren, Sicherheitsrisiken zu eliminieren und ein agentenbasiertes SOC aufzubauen.
Betrieb mit zuverlässigen Daten skalieren
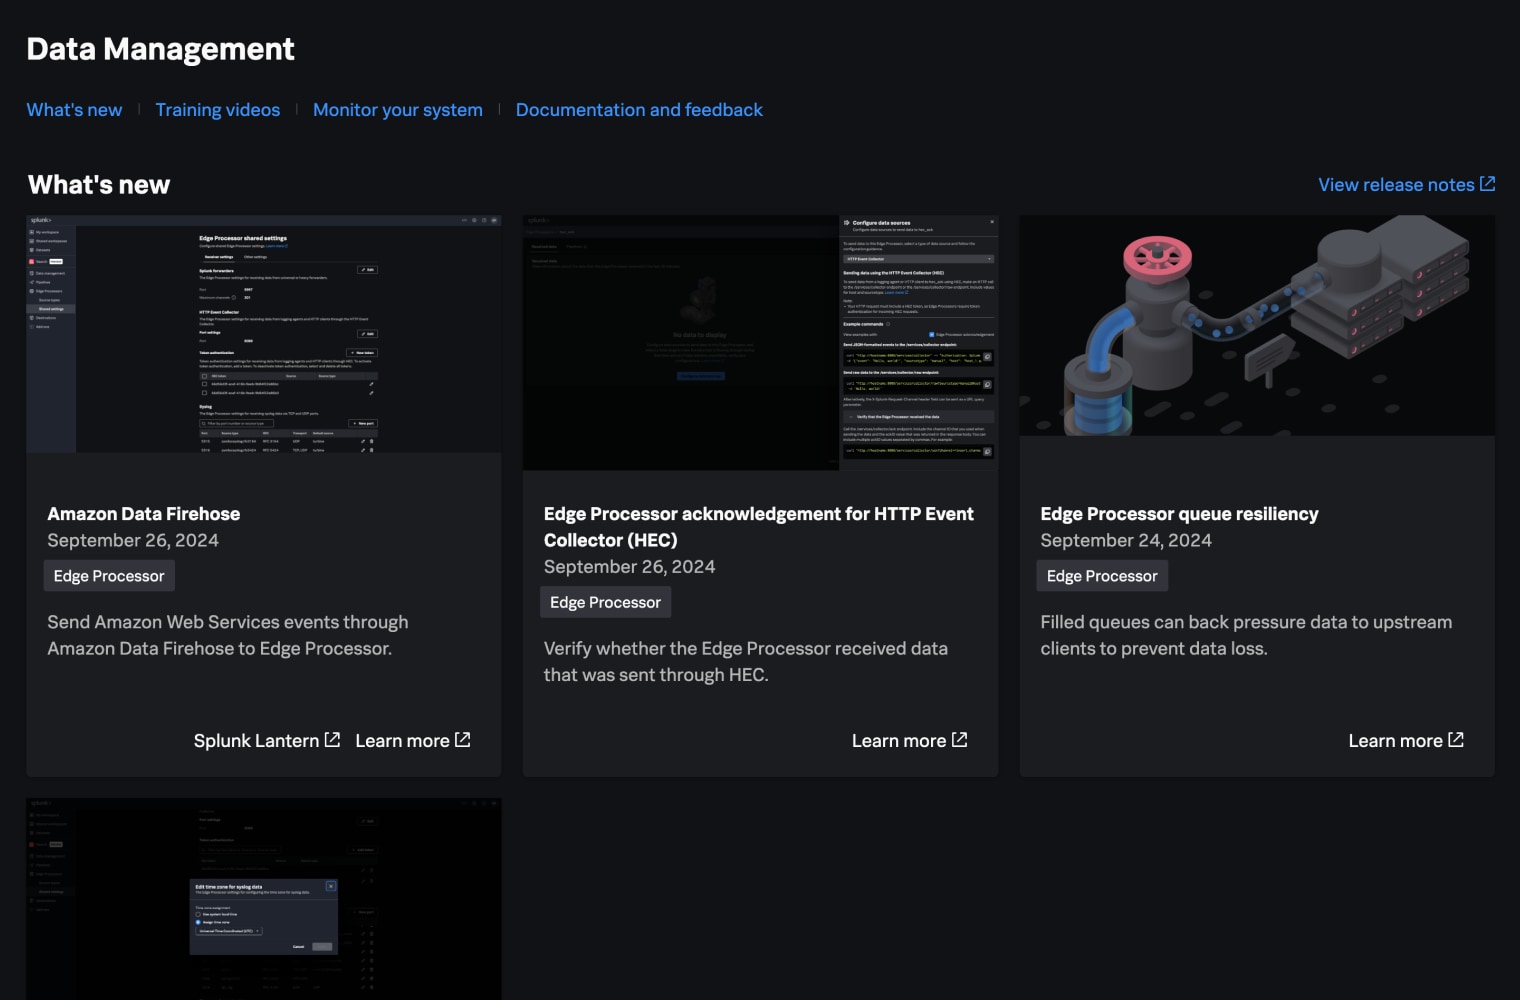
Verwandeln Sie große Mengen an Sicherheitsdaten in aussagekräftige Transparenz mit einer offenen Datenstruktur, fortschrittlichen Pipelines und flexibler Föderation.
Erkennung und Response optimieren
Führen Sie die Workflows für Bedrohungserkennung, Untersuchung und Reaktion auf einer führenden SecOps-Plattform zusammen, damit Ihre Teams sich auf das Wesentliche konzentrieren können.
Bedrohungen in Maschinengeschwindigkeit stoppen
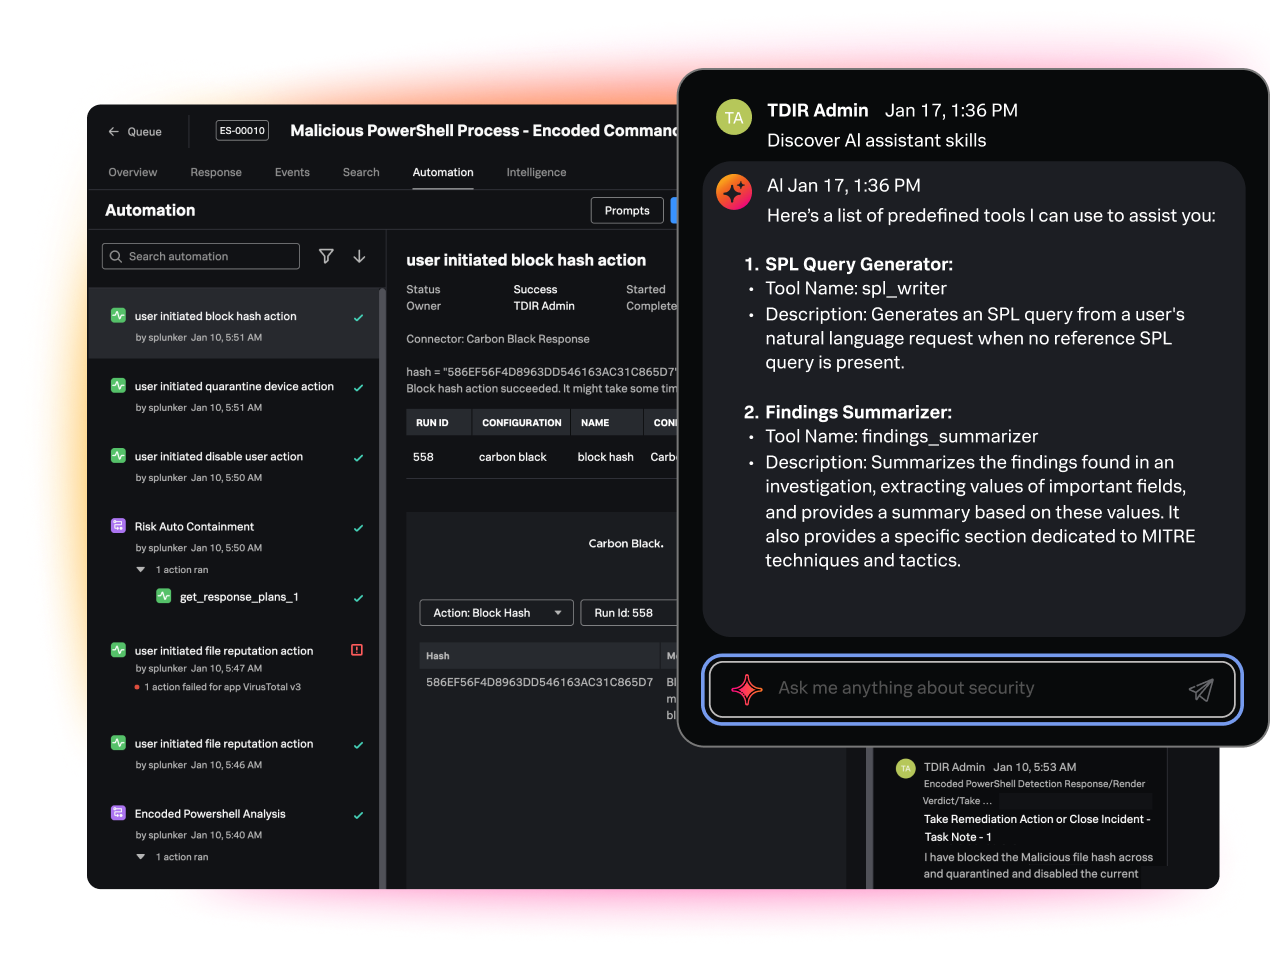
Automatisierung, generative KI und eigens entwickelte Agenten in den SOC-Workflows ermöglichen eine schnellere Erkennung, Untersuchung und Reaktion als manuelle Abläufe.
Seit mehr als zwei Jahrzehnten hilft Splunk Sicherheitsteams dabei, Maschinendaten in Sicherheitserkenntnisse, konkrete Maßnahmen und Resilienz zu verwandeln. Jetzt unterstützt Splunk Unternehmen beim nächsten Schritt hin zu agentenbasierten Security Operations.
Splunk vereint eine offene Datenstruktur mit leistungsfähigen Analysen, einheitlichen SecOps-Workflows, Automatisierung und vertrauenswürdiger KI, um den zuständigen Teams Folgendes zu ermöglichen:
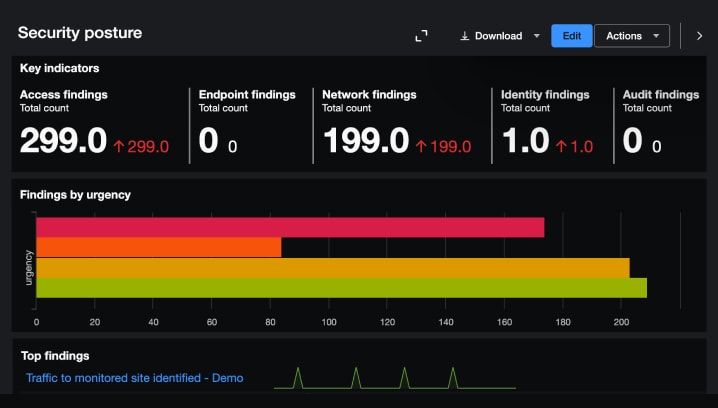
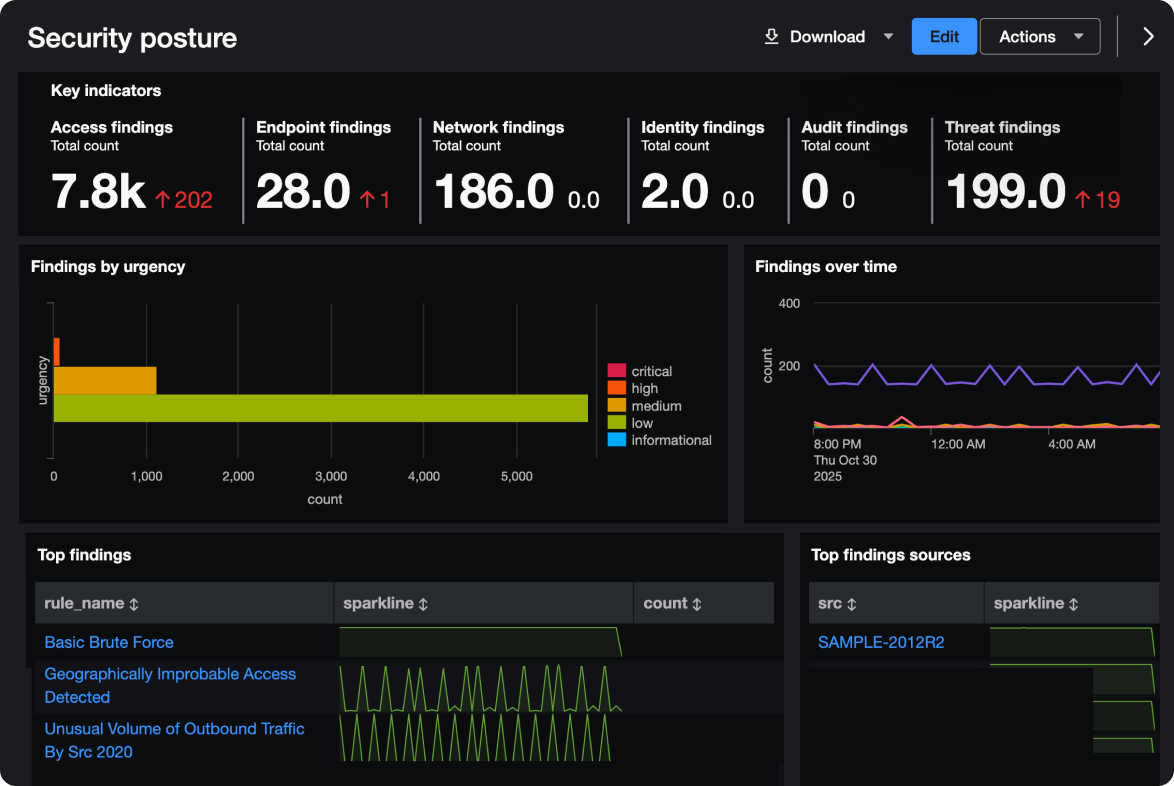
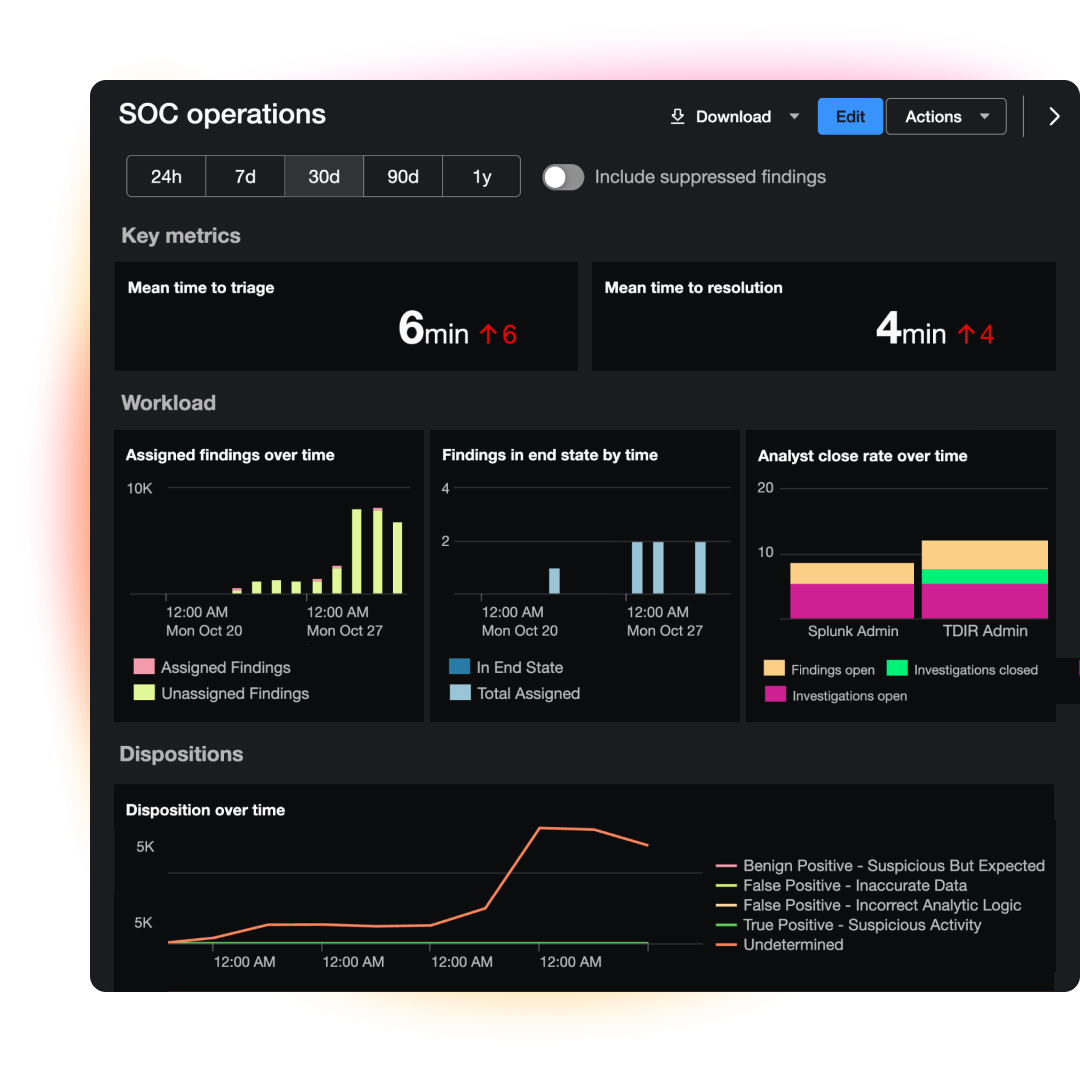
Erleben Sie Splunk Security in Aktion: Starten Sie eine interaktive, schrittweise Tour, um sich die Produktoberfläche und die Funktionen näher anzuschauen.
Erleben Sie Splunk Security in Aktion: Starten Sie eine interaktive, schrittweise Tour, um sich die Produktoberfläche und die Funktionen näher anzuschauen.
Splunk ist für uns aufgrund der Effizienz und Benutzerfreundlichkeit das beste Produkt. Splunk ist Spitzenklasse.
Differenzierungsmerkmale
Der Splunk-Vorteil
Auf der Grundlage zuverlässiger Daten nutzt Splunk eine offene Datenstruktur mit vordefinierten Integrationen, Kostenkontrollen und robustem Datenmanagement. Diese offene Datenstruktur konvertiert große Mengen an Telemetriedaten in aussagekräftige Transparenz und ermöglicht SOC-Ingenieuren damit ein effektives Datenmanagement und das gleichzeitige Schließen kritischer Abdeckungslücken.
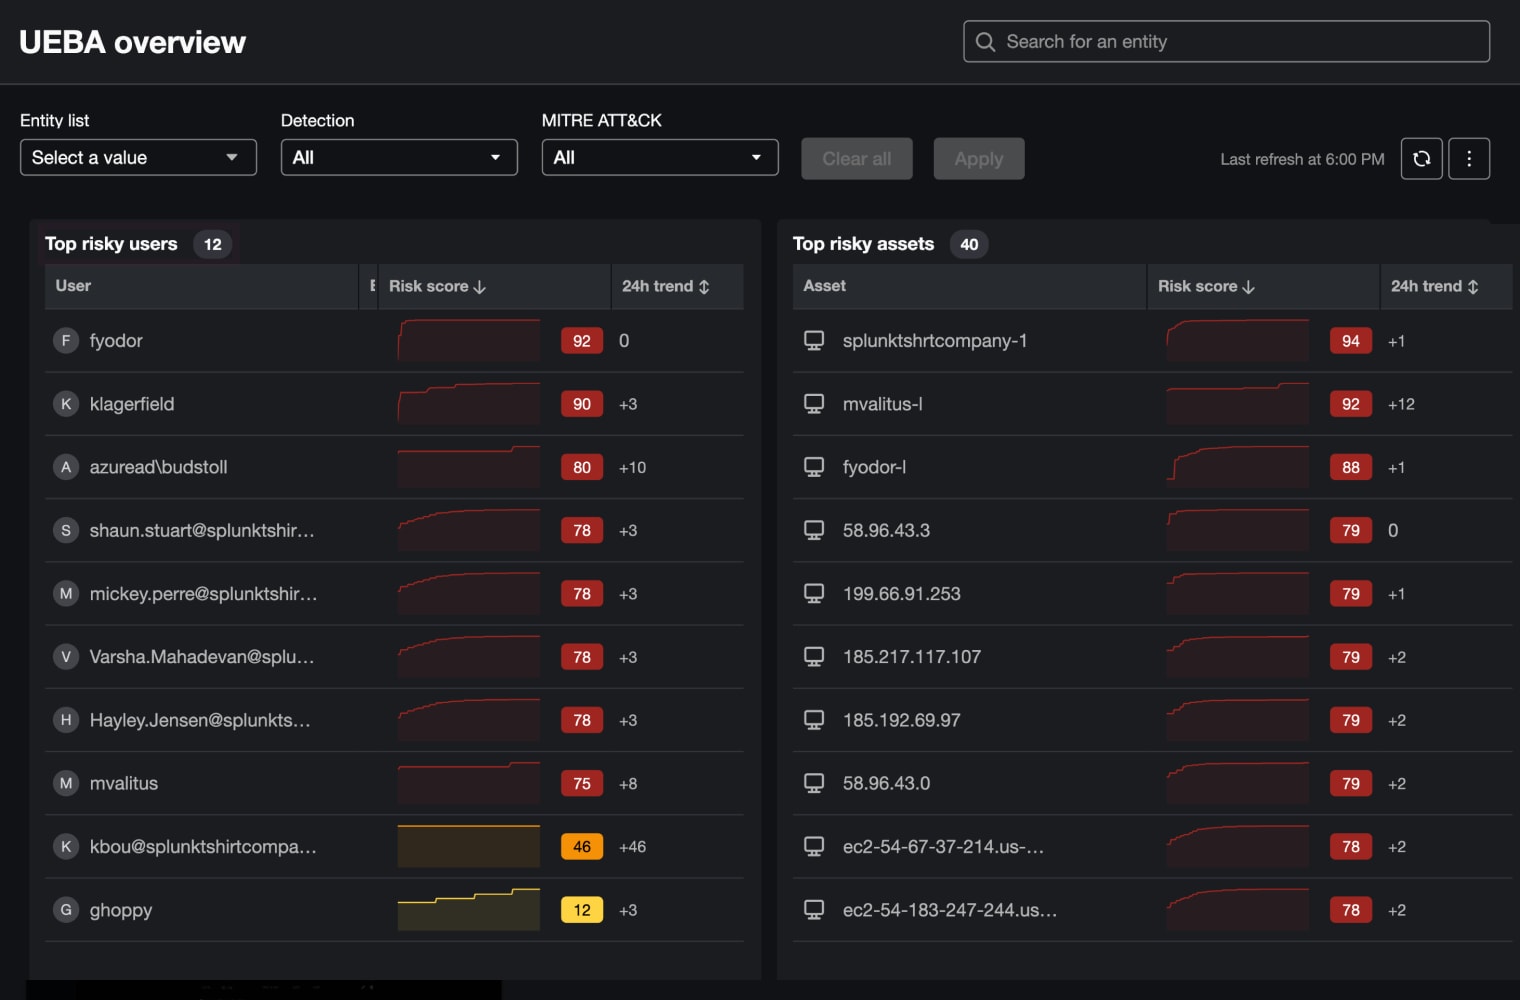
Durch die Integration von Sicherheitsanalysen in den gesamten TDIR-Lebenszyklus, einschließlich nativer UEBA und fortschrittlicher Erkennungstechnik, werden Rohsignale in wertvolle Erkenntnisse umgewandelt. Dank maßgeschneiderter Empfehlungen und Out-of-the-Box-Inhalten können Sicherheitsteams gezielte Maßnahmen ergreifen und Schwachstellen schnell beseitigen – um von grundlegenden Warnmeldungen zu einer proaktiven und fortschrittlichen Bedrohungserkennung überzugehen.
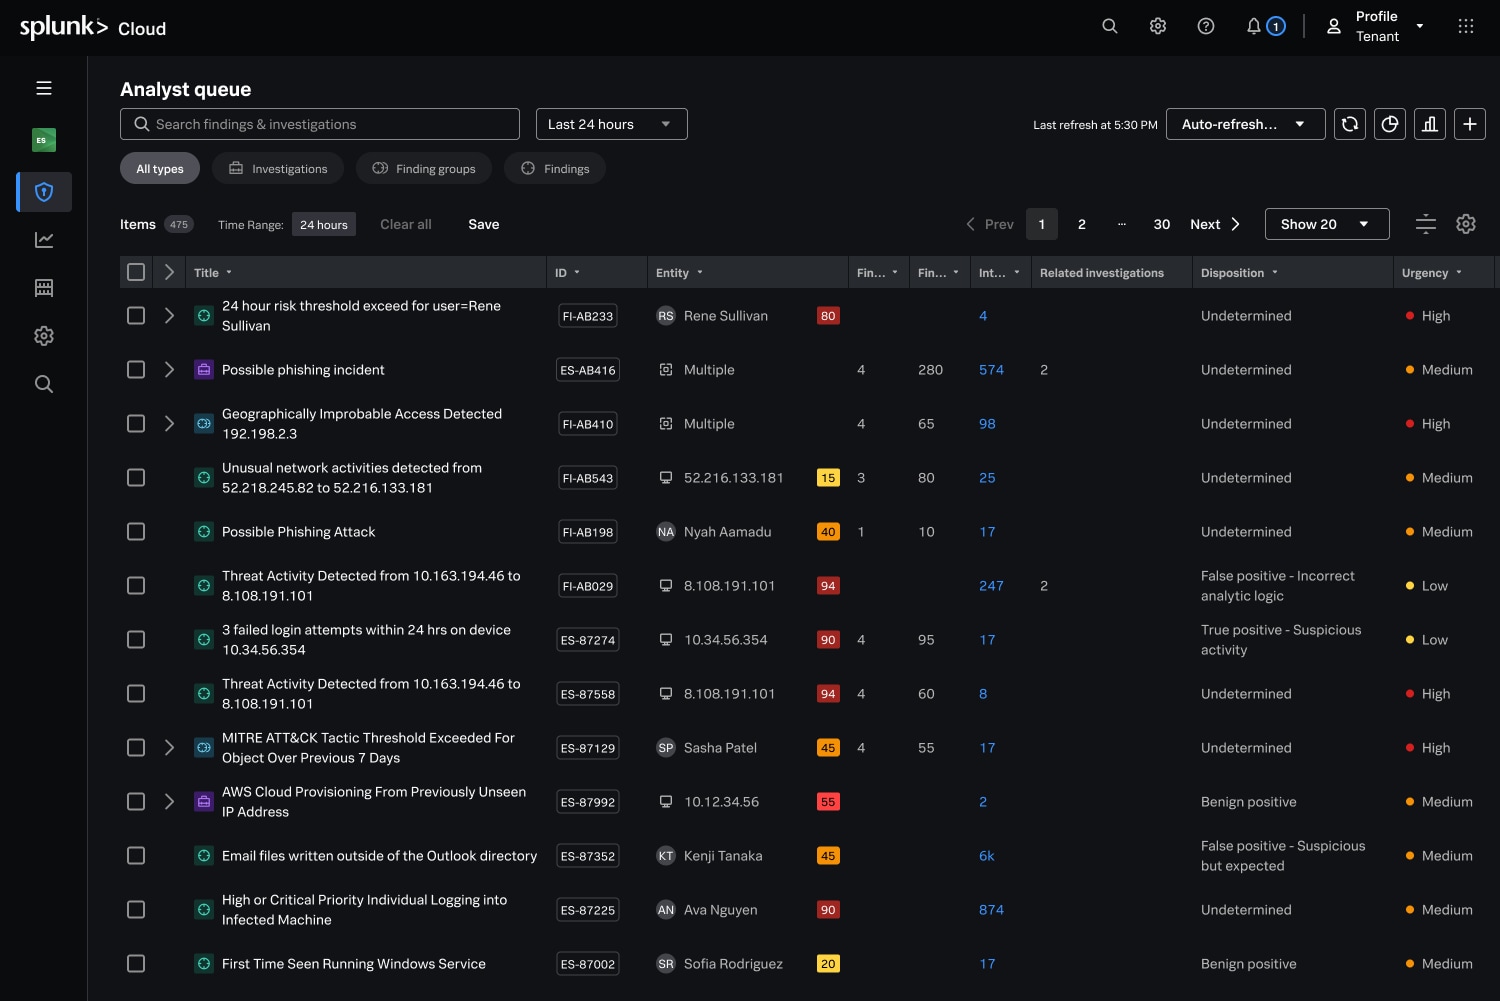
Splunk entlastet Analysten durch die Zusammenführung von Engineering, Erkennung, Untersuchung und Reaktion auf einer nahtlosen Plattform. Analysten sparen Zeit, da sie nicht zwischen unterschiedlichen Tools wechseln müssen. Dies führt zu höherer Genauigkeit und einer kürzeren MTTD/MTTR (Mean-Time-To-Detect/Mean-Time-To-Respond).
Eine auf den Menschen ausgerichtete KI entfaltet eine Multiplikatorwirkung, dank derer SOCs vom Reaktionsmodus zu präventiver Sicherheit übergehen können. Splunk automatisiert Routineaufgaben und bietet intelligente Unterstützung, damit Analysten bei der Risikominimierung proaktiver und strategischer vorgehen können.
Splunk und Cisco XDR fördern Effizienz, Transparenz und Ergebnisse – in jeder Phase Ihrer SOC-Journey.
Schlankes Team? Mit Cisco XDR nutzen Sie Netzwerktransparenz, offene Integrationen, agentenbasierte KI und ausführliche forensische Befunde für eine schnelle, einfache und effektive Erkennung und Beseitigung von Bedrohungen.
Im Wachstumsprozess erweitern Sie diese Funktionen dann mit einheitlichem TDIR, hochpräzisen MELT-Daten, benutzerdefinierten Erkennungen und umfangreicheren Automatisierungen in Splunk Enterprise Security.

Bessere und schnellere Security-Ergebnisse und effektive Risikominimierung mit der KI-gestützten SecOps-Plattform.

Von der Erkennung bis zur Lösung mit
End-to-End-Transparenz in Infrastruktur, Anwendungen und Customer Experience.
Die Splunk-Datenplattform unterstützt einheitliche Sicherheit, Observability im gesamten Stack und unbegrenzte benutzerspezifische Anwendungen.
© 2005-2026 Splunk LLC. Alle Rechte vorbehalten.