Produktankündigung
Exposure Analytics ist eine Funktion von Splunk Enterprise Security
Enterprise Security (ES) bietet eine einheitliche SecOps-Plattform, die nahtlos Funktionen von agentenbasierter KI, SOAR, UEBA und SIEM integriert.

Erfassen Sie Entitäten automatisch und beschleunigen Sie Ihre Untersuchungen – mit Kontext in Echtzeit.
FUNKTIONSWEISE
Machen Sie Schluss mit den blinden Flecken! Mithilfe Ihrer vorhandenen Splunk-Daten halten Sie automatisch ein Inventar der Entitäten aktuell. So klären Sie veraltete, ungenaue oder unvollständige Informationen zu Entitäten und schaffen Echtzeit-Transparenz auf der gesamten Ressourcen-Angriffsfläche.
Machen Sie den Schritt von der Datenerfassung zur Entscheidungsfindung. Schließen Sie Identifizierungslücken, indem Sie jede Warnmeldung automatisch mit historischen Zuweisungen und Entitätenbeziehungen anreichern, sodass Sie Geräte und User einander zuordnen können. Wenn Sie in dem Moment, in dem eine Warnmeldung ergeht, alle Wer-, Was- und Wo-Fragen mit Kontext klären können, sparen sich die Analysten manuelle Recherchen und reduzieren die MTTR.
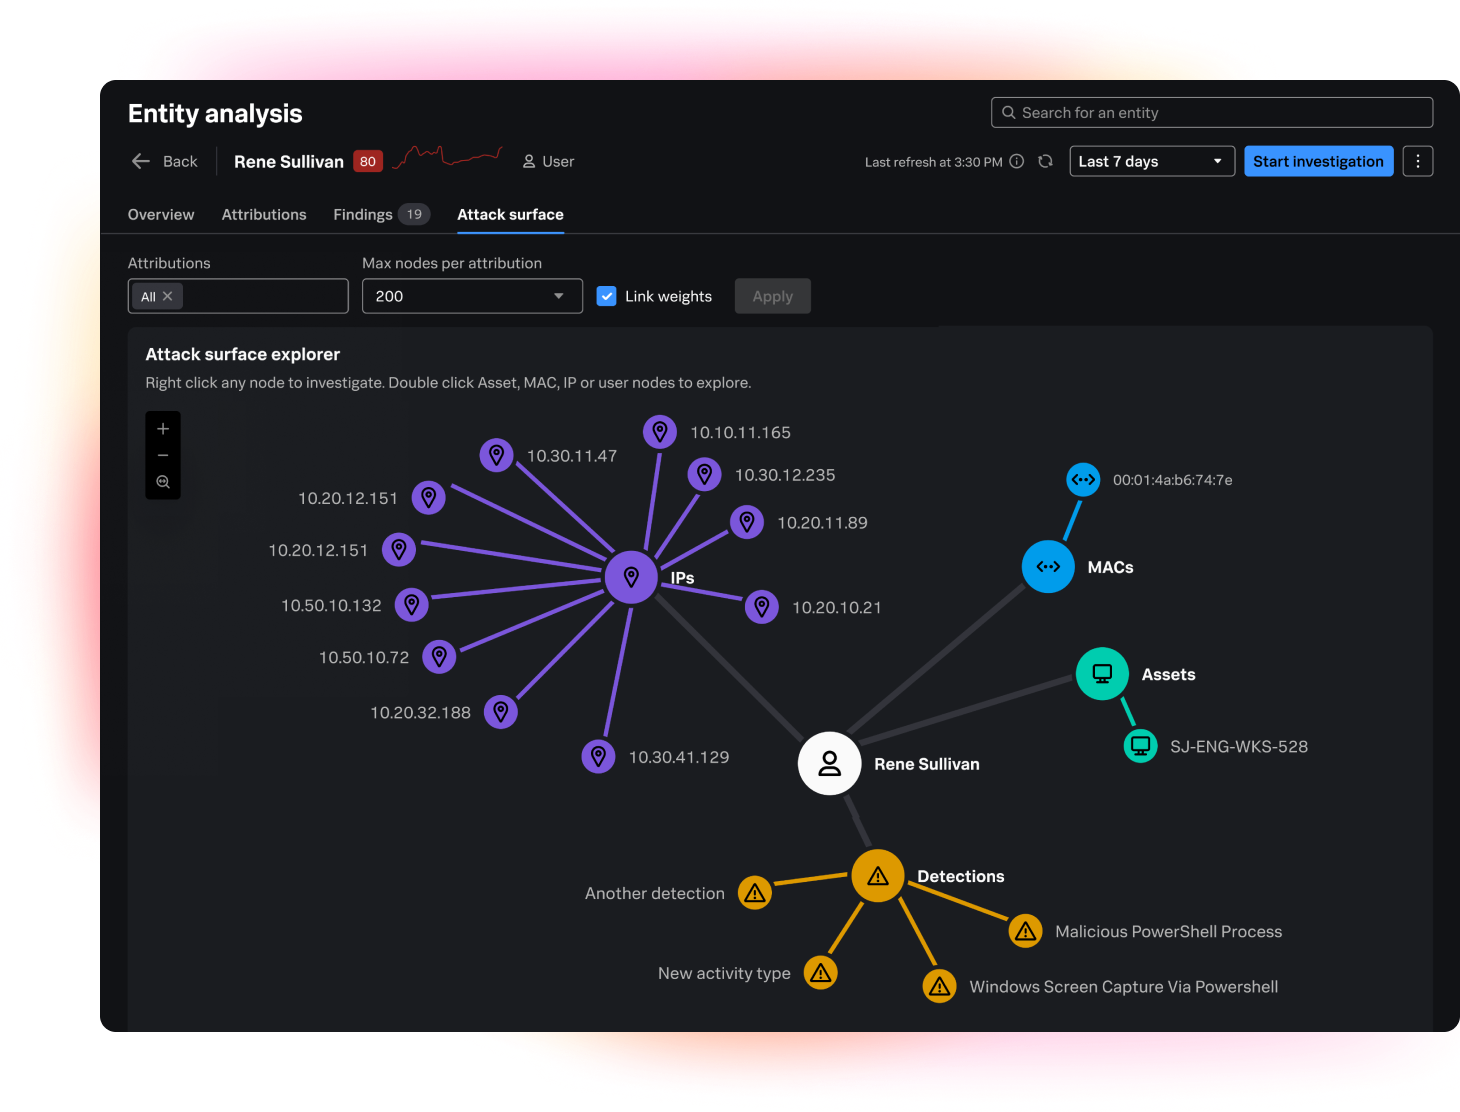
Durchbrechen Sie den Teufelskreis reaktiver Security, indem Sie kritische Sicherheitslücken identifizieren und absichern, bevor sie zu Incidents eskalieren. Exposure Analytics verbindet dynamische Risikostufen für Entitäten mit gründlicher Transparenz der Angriffsfläche, sodass Ihr Team Sicherheitslücken lokalisieren und Schwachstellen in Echtzeit beheben kann. Sie schließen damit proaktiv die Lücken in der Abdeckung und machen Ihre Umgebungen resilient – auch gegen die nächste Generation von Bedrohungen.
Exposure Analytics gibt Ihren Analysten den Kontext, den sie brauchen, damit sie Incidents schnell und handlungssicher klären können.


Entitäten automatisch erkennen
Machen Sie Schluss mit der händischen Erfassung. Entdecken Sie stattdessen eine automatisch erstellte Echtzeit-Bestandsliste aller Assets und Benutzer, einschließlich flüchtiger Entitäten und Schatten-Assets, auf der Grundlage der Sicherheitsdaten, die bereits in Splunk eingehen.

Umfassender Überblick mit Anreicherung und Analyse von Entitäten
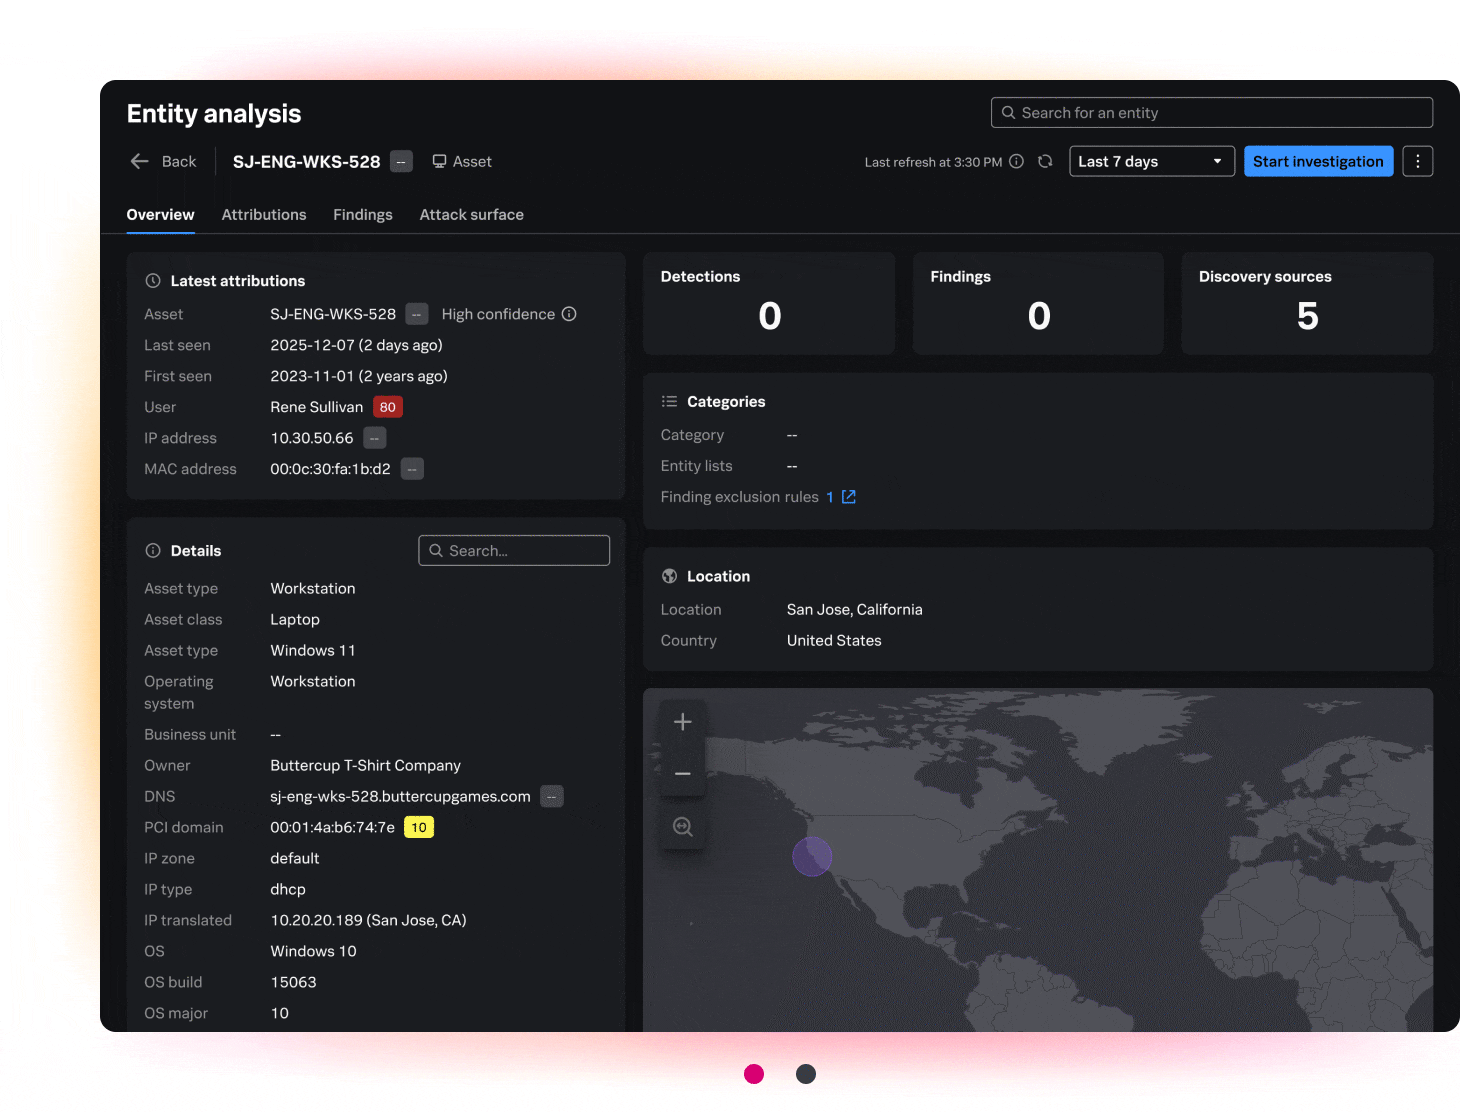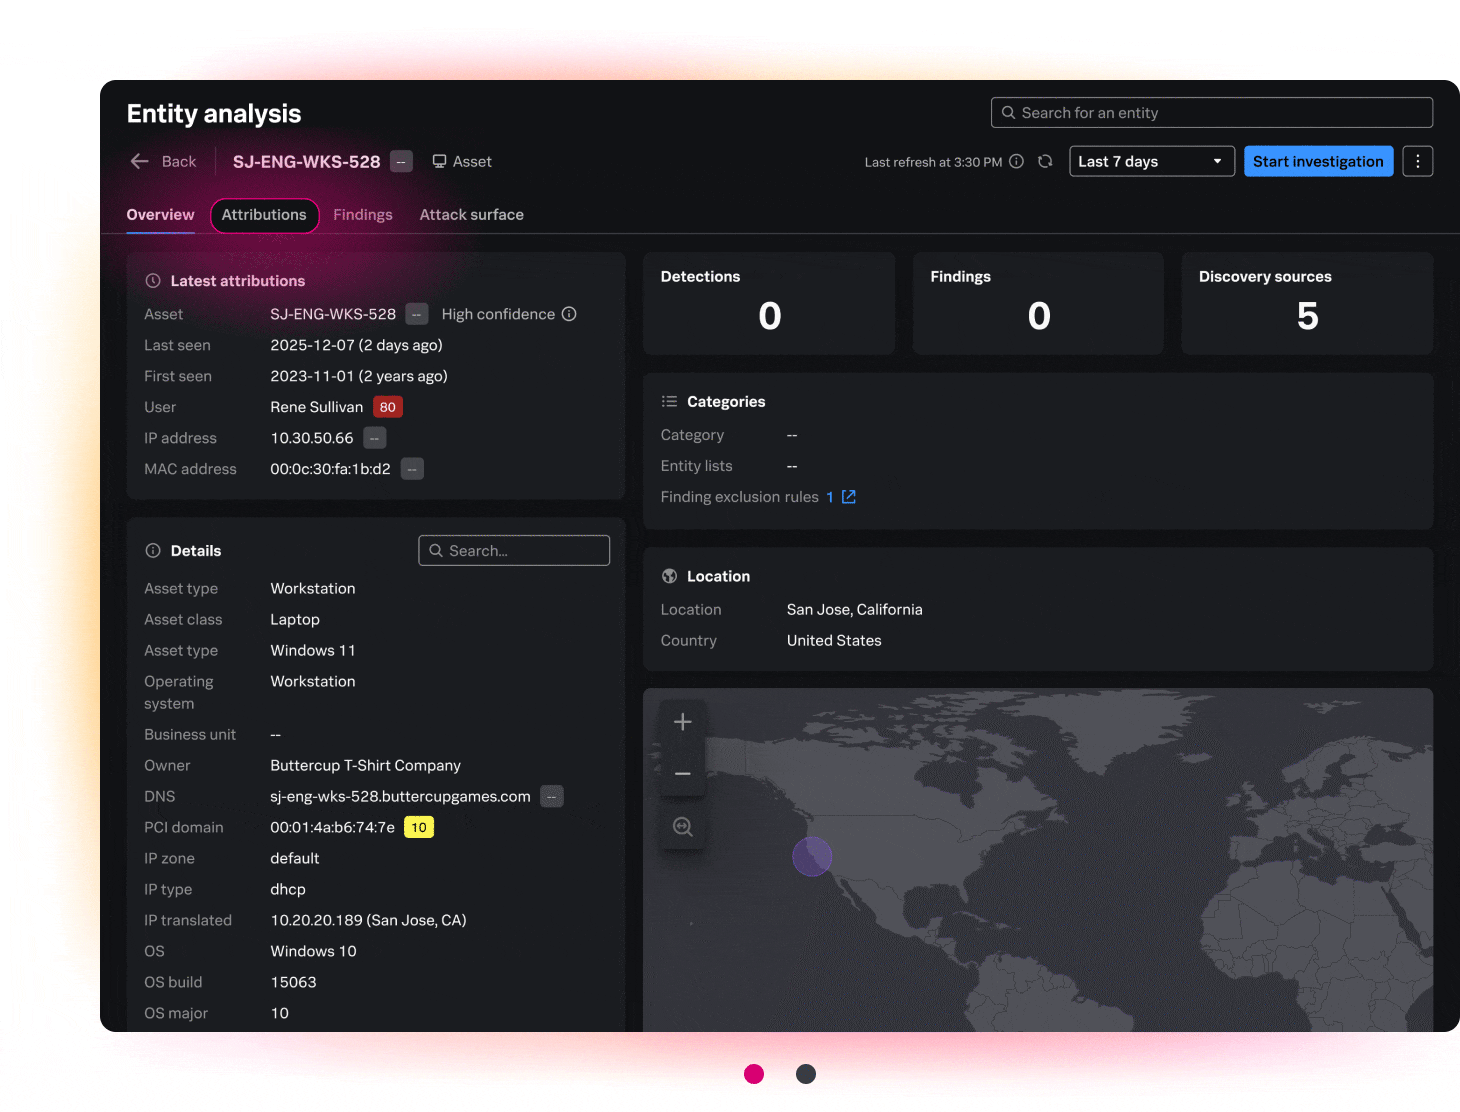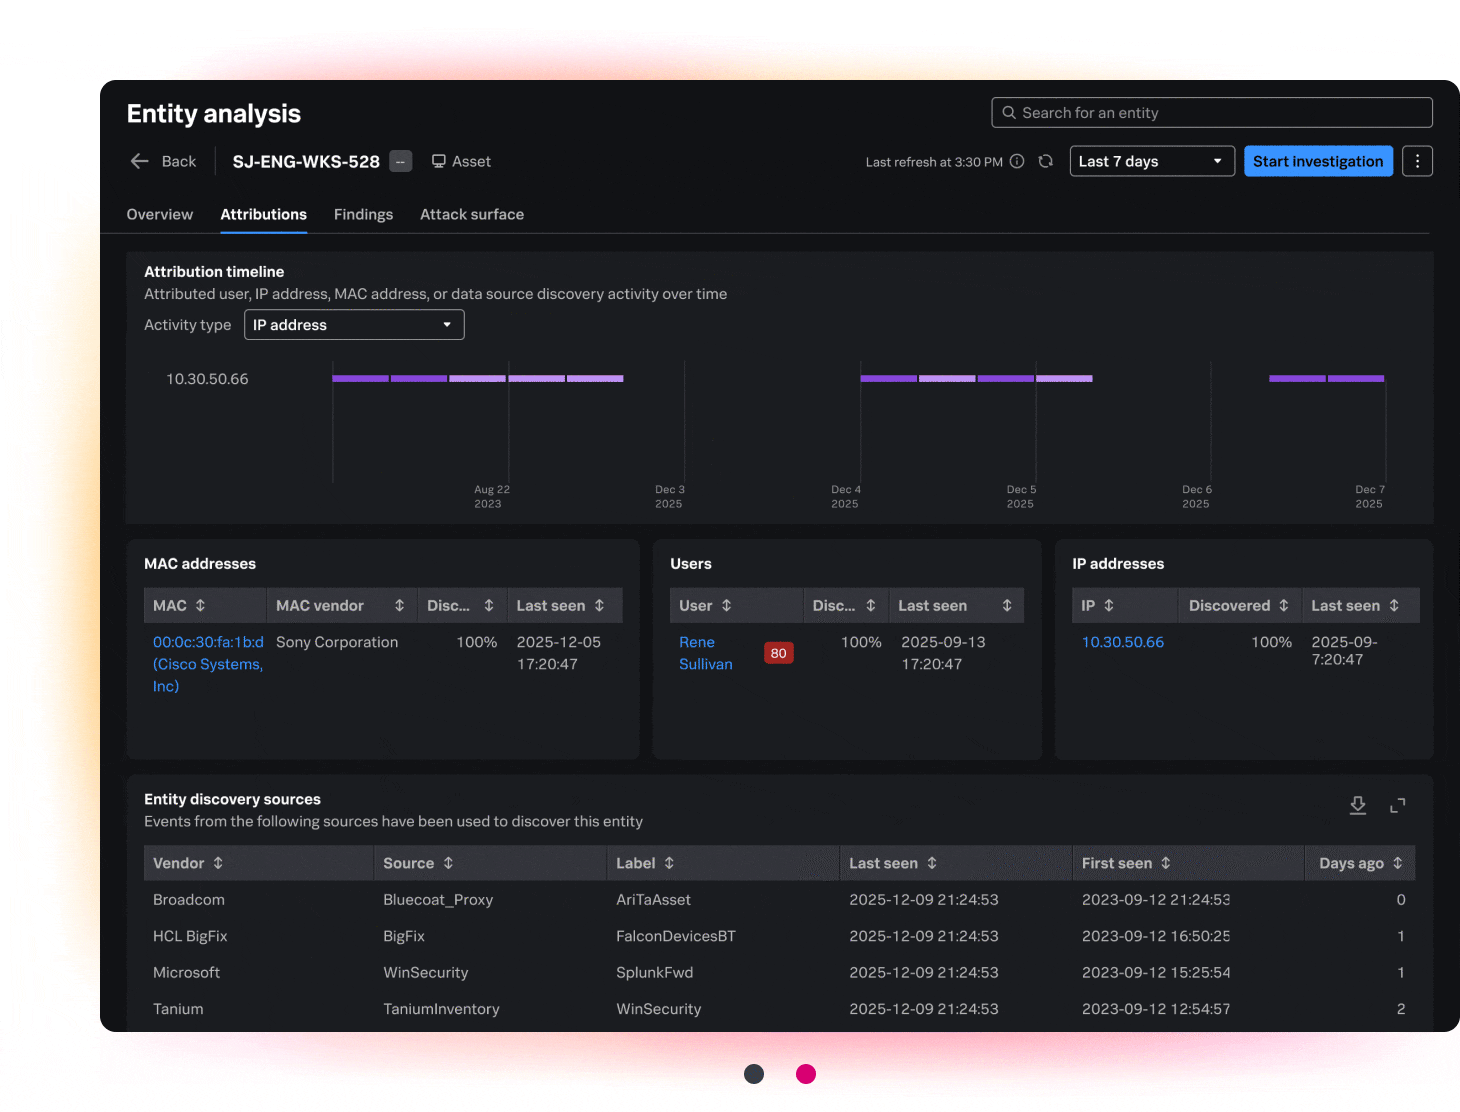
Anhand eines lückenlosen, zeitgestempelten Protokolls der Asset-Änderungen und User-Bewegungen können Sie Anomalien identifizieren und den Status einer Entität nachvollziehen. Verknüpfen Sie relevante Entitäten und Kontext mit Erkennungen und Ergebnissen und informieren Sie sich gleichzeitig umfassend über das „Wer“, „Was“ und „Wann“ jeder Warnmeldung, um manuelle Recherchen zu reduzieren und die Kernursachenanalyse zu beschleunigen.

Sofort umsetzbare Erkenntnisse in Ihrer gesamten Umgebung gewinnen
Identifizieren Sie Lücken in der Sicherheitskontrolle proaktiv, verkleinern Sie die Angriffsfläche, unterstützen Sie die Fehlerbehebung und stärken Sie das gesamte Sicherheitsniveau. Visualisieren Sie Trends bei den Sicherheitsrisiken wie Betriebssystem-Distribution, veraltete Betriebssysteme und die Nutzung von Standard-Benutzerkonten und wechseln Sie für eingehendere Untersuchungen in Bestands- und Analyseansichten.
Sicherheitsniveau mit kontinuierlichen, automatisierten Metriken optimieren
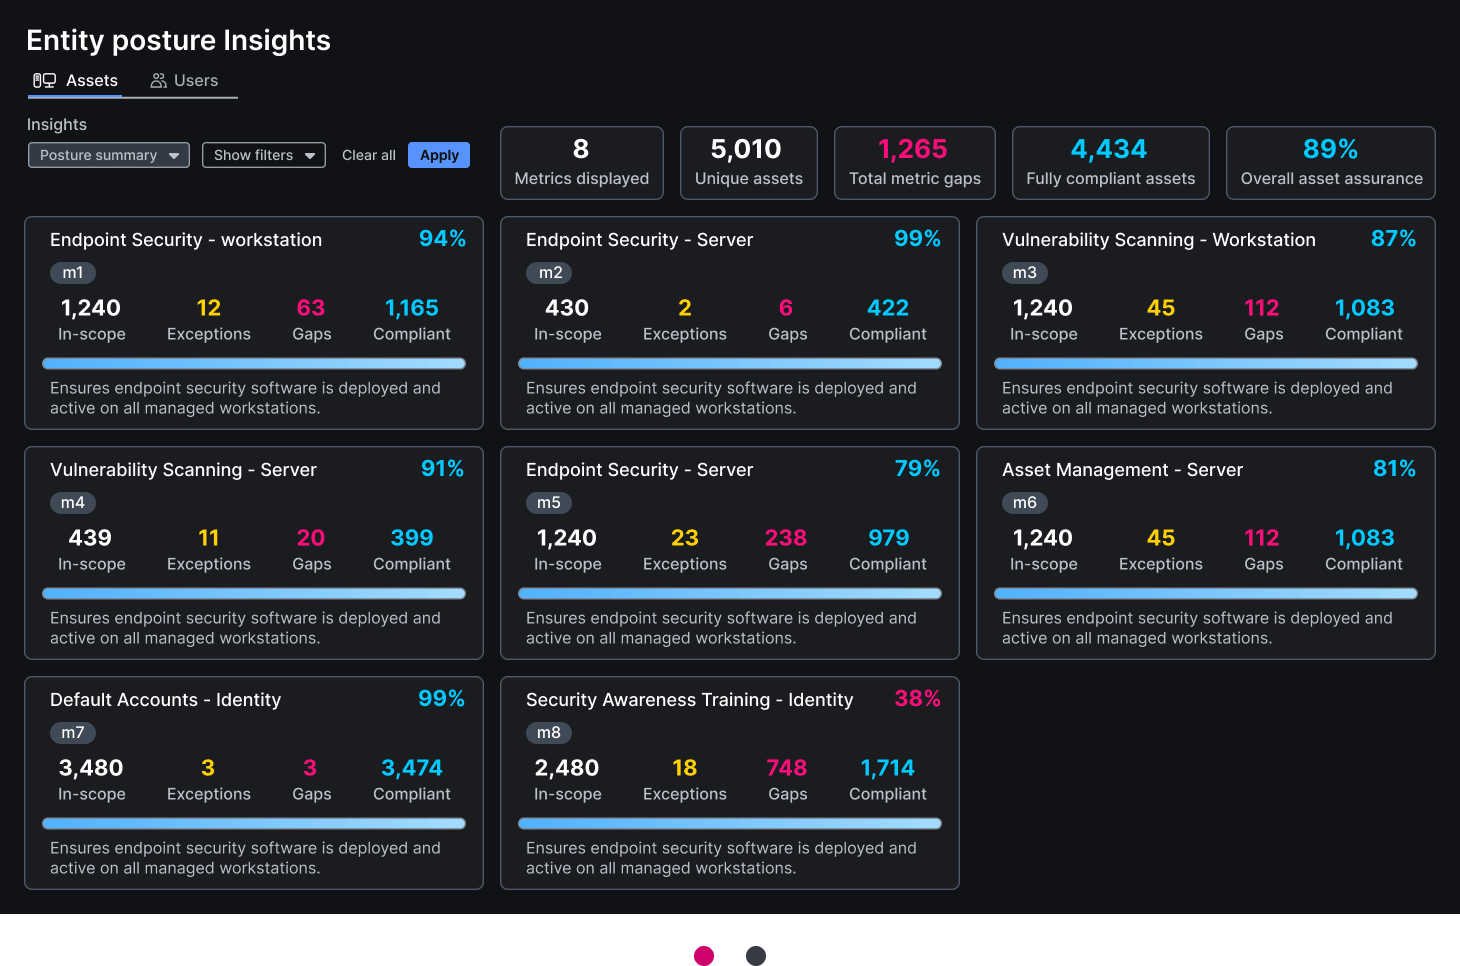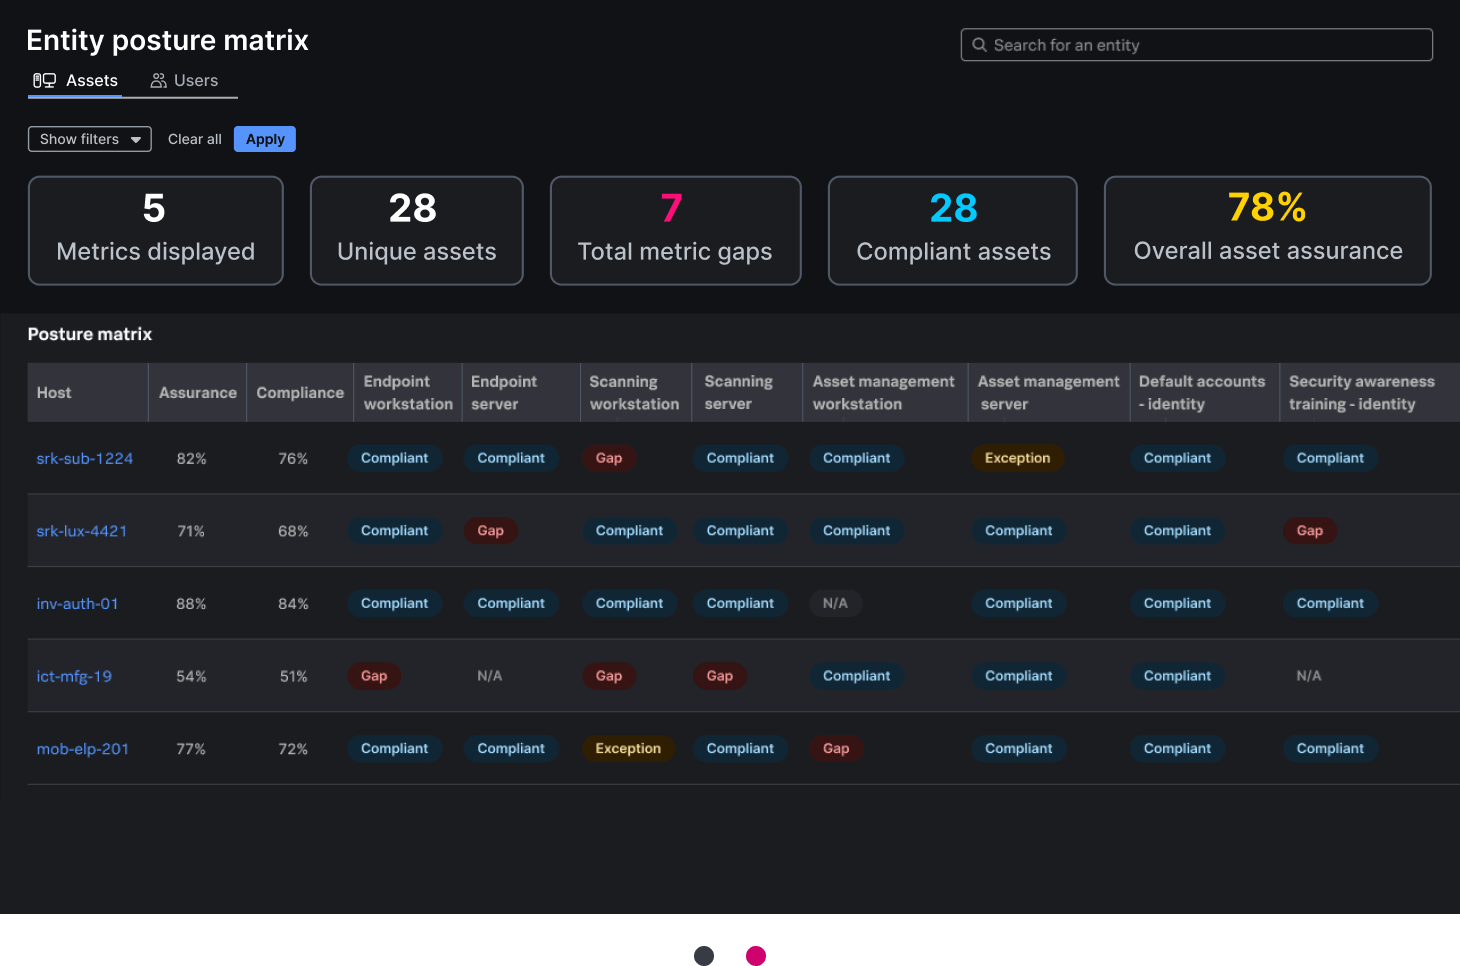
Überwachen Sie kontinuierliche und automatisierte Metriken für Ihr Sicherheitsniveau, um Verbesserungen zu priorisieren, Fortschritte aufzuzeigen und gesetzliche Berichtsanforderungen zu erfüllen. Der Fortschritt bei der Problembehebung, Kontrolllücken und die Verbesserung des Sicherheitsniveaus lassen sich im Zeitverlauf verfolgen. (Demnächst verfügbar)
Erkennen, auf welche Entitäten es ankommt – und warum
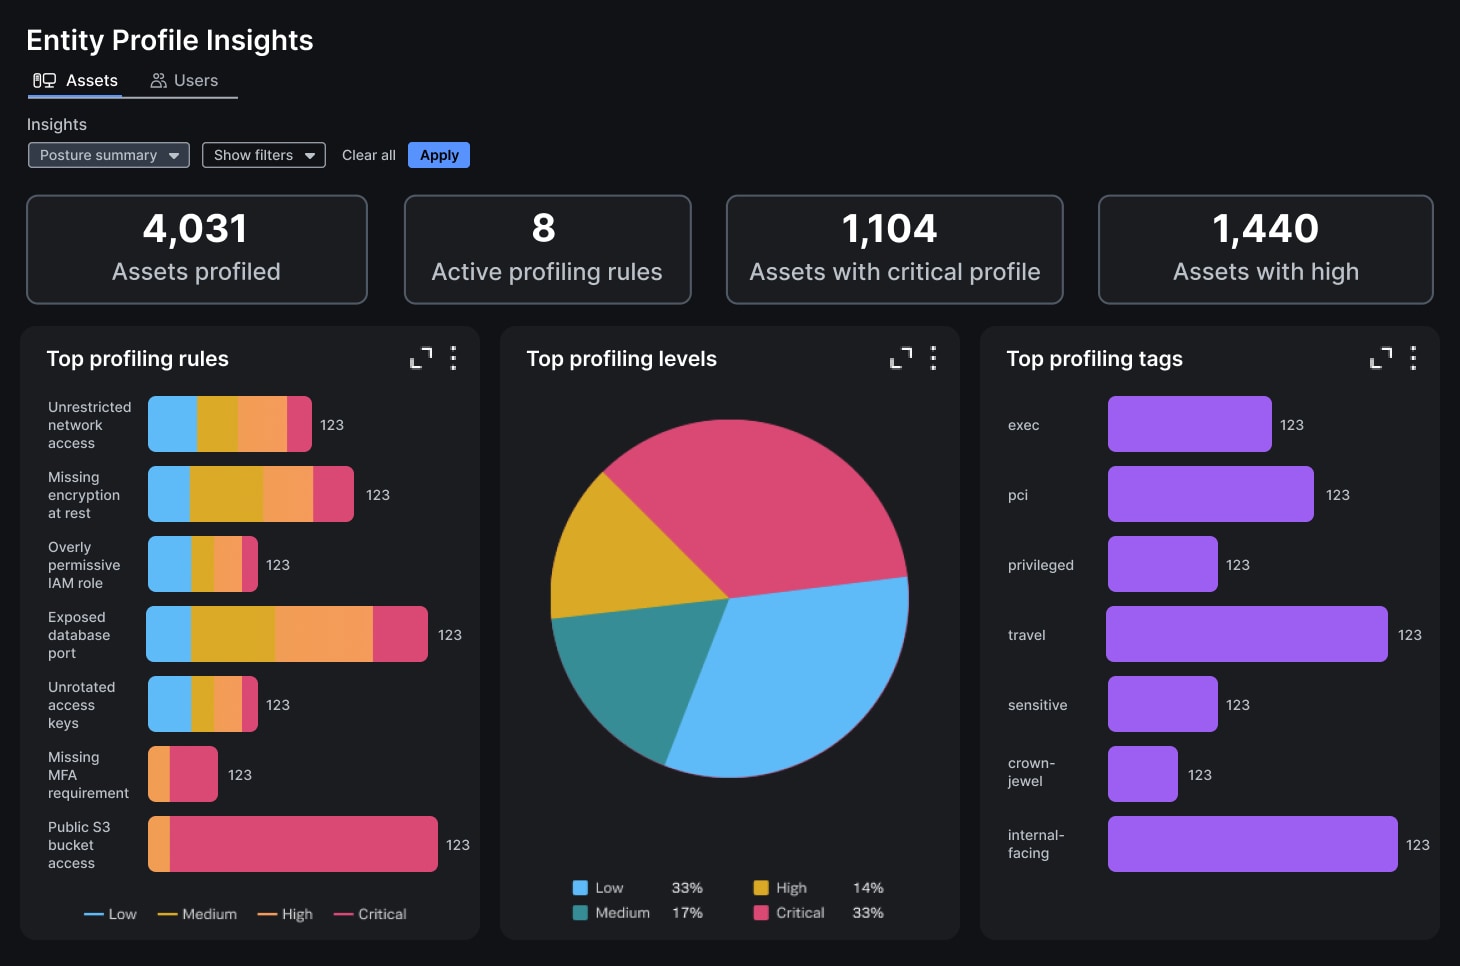
Beim Erstellen von Entitätsprofilen werden kontinuierlich Geschäftskontext, Schwachstellendaten und Sicherheitsmetriken kombiniert, um die Entitäten und Bedrohungen mit den größten potenziellen Auswirkungen auf das Unternehmen zu priorisieren. So lassen sich kritische Benutzer und Assets, die ein Risiko für das Unternehmen darstellen könnten, schneller identifizieren (Demnächst verfügbar)
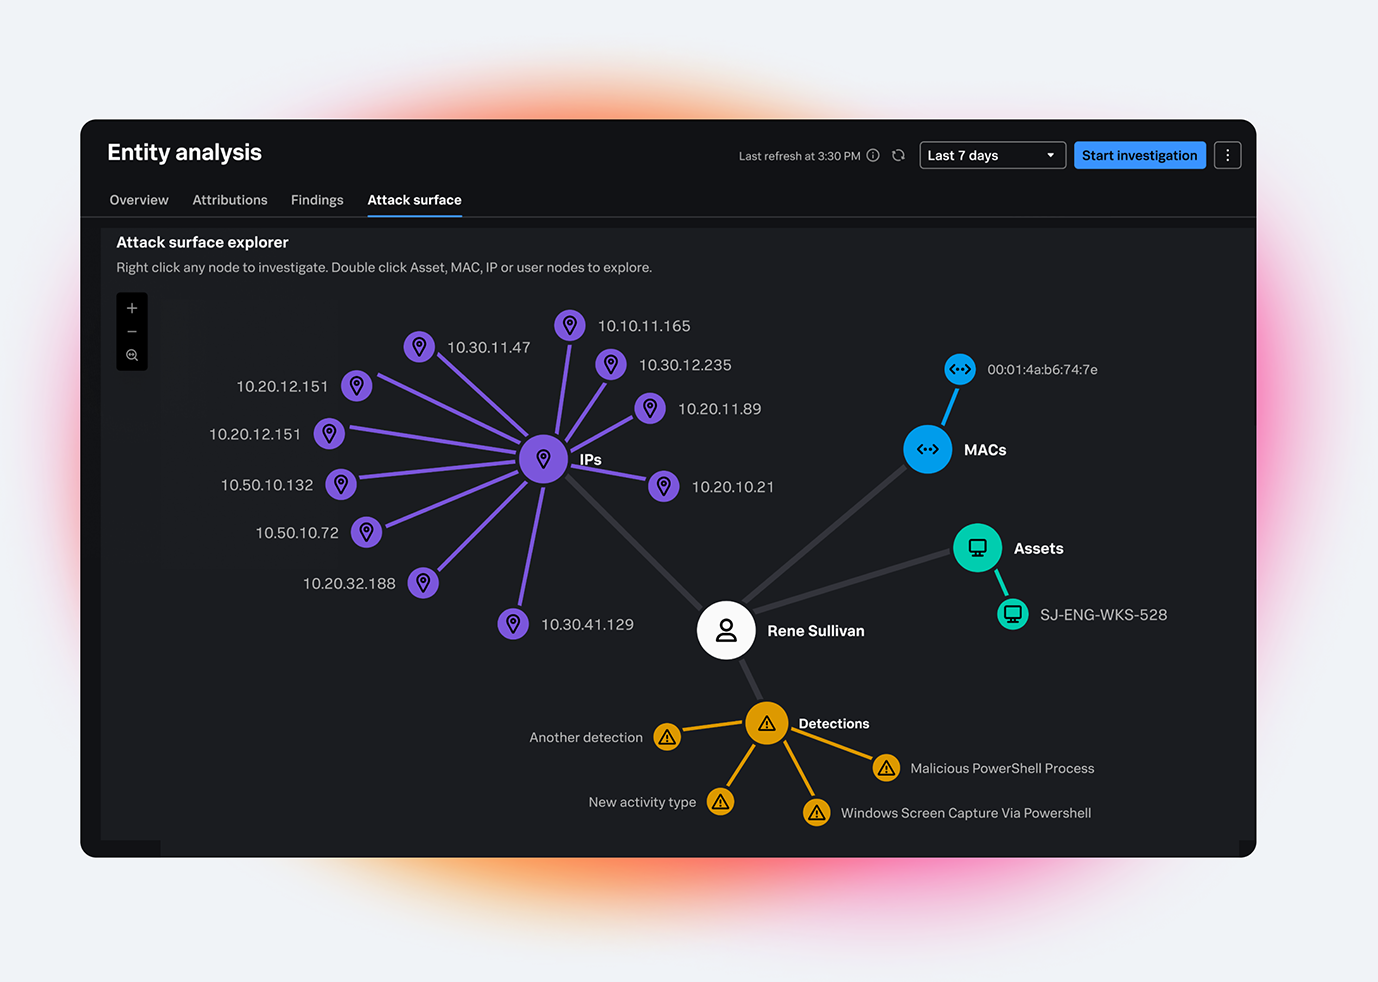
Exposure Analytics erfasst und korreliert automatisch Daten aus Ihren vorhandenen Quellen. Anhand dieser Daten werden kontinuierlich sämtliche Assets, User und deren Beziehungen in Ihrer gesamten Umgebung ermittelt und kartiert. Des Weiteren bietet Exposure Analytics Echtzeit-Transparenz, detaillierte Analysen und benutzerfreundliche Visualisierungen, sodass die Sicherheitsteams Risiken schnell erkennen und Incidents schnell untersuchen können. Kunden beginnen am besten damit, dass sie in Splunk Enterprise Security unter Exposure Analytics zu Entity discovery gehen und dort neue Quellen zur Erfassung hinzufügen.
Exposure Analytics erfasst und wertet (mithilfe logischer Regeln) Feldwerte aus, die sich auf Assets und Identitäten beziehen, z. B. IP-Adressen, MAC-Adressen, Asset-Typen, User-Namen, Titel und E-Mail-Adressen. Außerdem protokolliert Exposure Analytics diese Befunde im zeitlichen Verlauf, sodass sich Änderungen erfassen lassen – etwa dass eine IP-Adresse zu unterschiedlichen Zeitpunkten unterschiedlichen Assets oder Usern zugeordnet ist. Wichtig: Es werden weder Nutzdaten noch vertrauliche Kommunikationsinhalte erfasst; es werden lediglich die Metadaten erfasst, die zur Identifizierung und Kontextualisierung jeder Entität erforderlich sind.
Exposure Analytics erweitert und stärkt zentrale Funktionen von Splunk Enterprise Security (ES), indem es für Befunde, Erkennungen, UEBA- und SOAR-Workflows genauen Kontext zu Entitäten und zu deren Beziehungen liefert. Darüber hinaus erleichtert Exposure Analytics die Umwandlung von Security-Event-Rohdaten der Logs zu entitätenbezogenen Erkenntnissen, sodass Sie größeren Nutzen aus Splunk ES ziehen. Exposure Analytics ermöglicht damit tieferen Einblick, effektive Automatisierung sowie schnellere und präzisere Untersuchungen in Ihren gesamten Security Operations.
Exposure Analytics ist eine Kernfunktion von Splunk Enterprise Security und für alle ES-Kunden ohne zusätzliche Kosten in der Lizenz enthalten.
Die KI-gestützte SecOps-Plattform, die erstklassige SIEM-, SOAR-, UEBA-, Threat-Intelligence- und Erkennungstechnologien zu einer nahtlosen TDIR-Lösung vereint.
Das marktführende SIEM für umfassende Transparenz, hochpräzise Erkennungen mit Kontext und maximale operative Effizienz.
© 2005-2026 Splunk LLC. Alle Rechte vorbehalten.