Annonce de produit
Exposure Analytics est une capacité de Splunk Enterprise Security
Splunk Enterprise Security (ES) est une plateforme SecOps unifiée qui s’intègre parfaitement à l’IA agentique, au SOAR, à l’UEBA et au SIEM.

Découvrez automatiquement les entités et accélérez les investigations grâce à du contexte en temps réel.
FONCTIONNEMENT
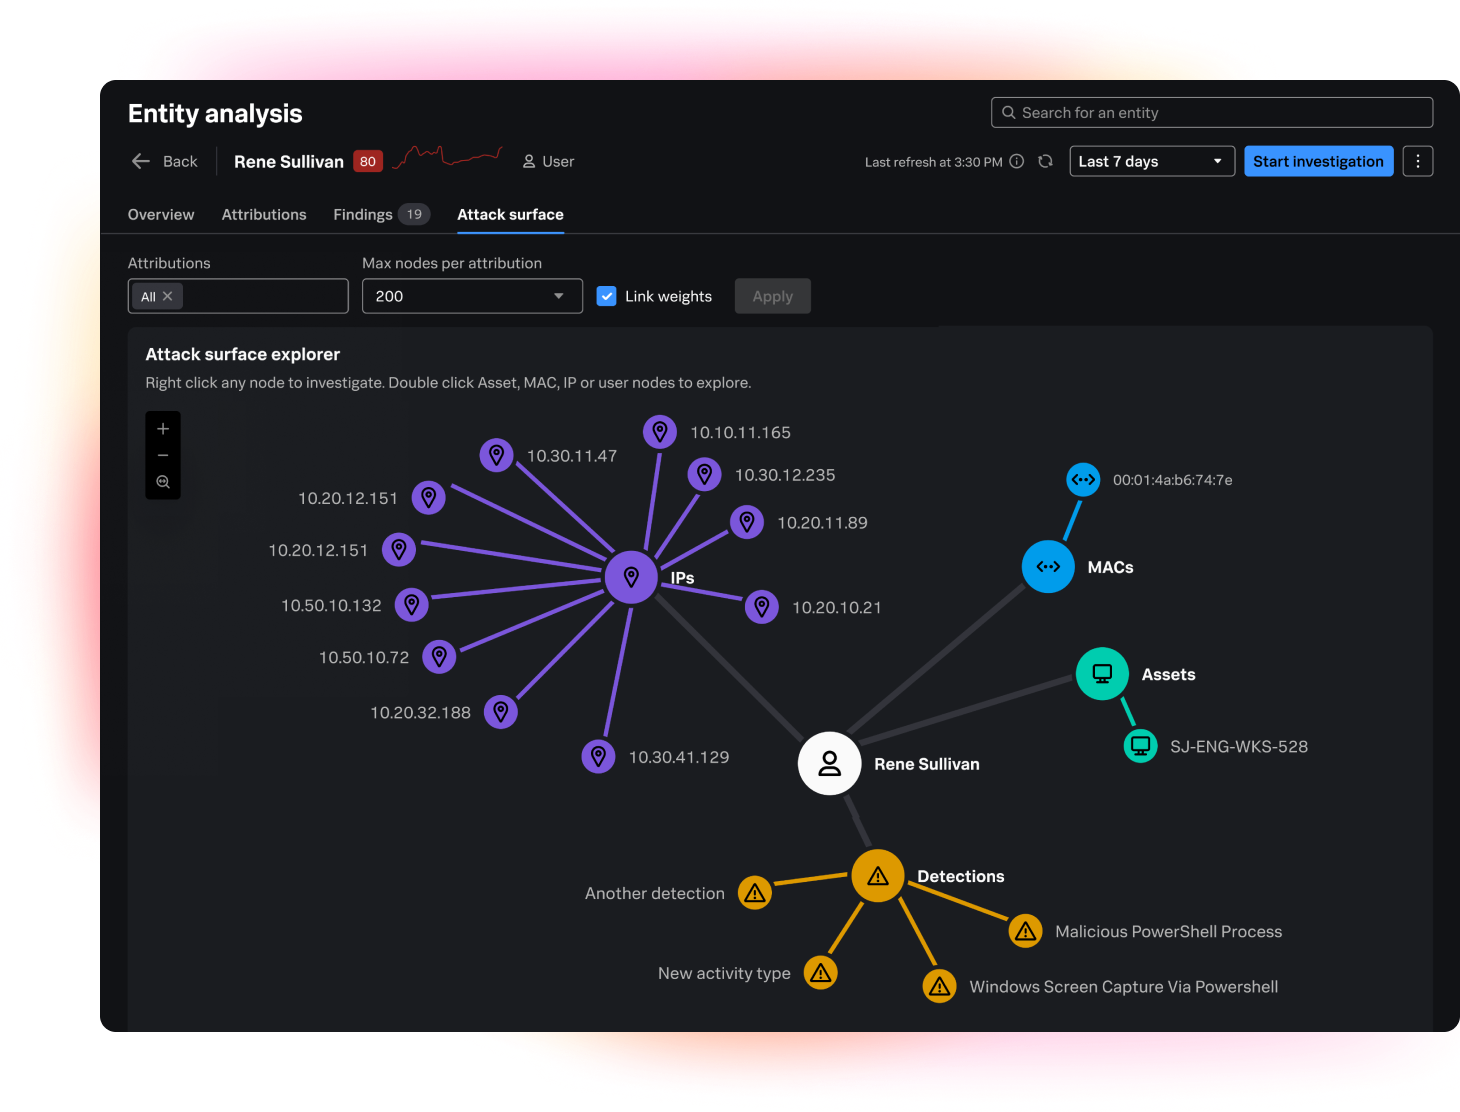
Éliminez les angles morts. Tenez automatiquement un inventaire à jour des entités de votre environnement grâce à vos données Splunk. Éliminez les informations obsolètes, inexactes ou incomplètes pour acquérir une visibilité en temps réel sur toute votre surface d’attaque.
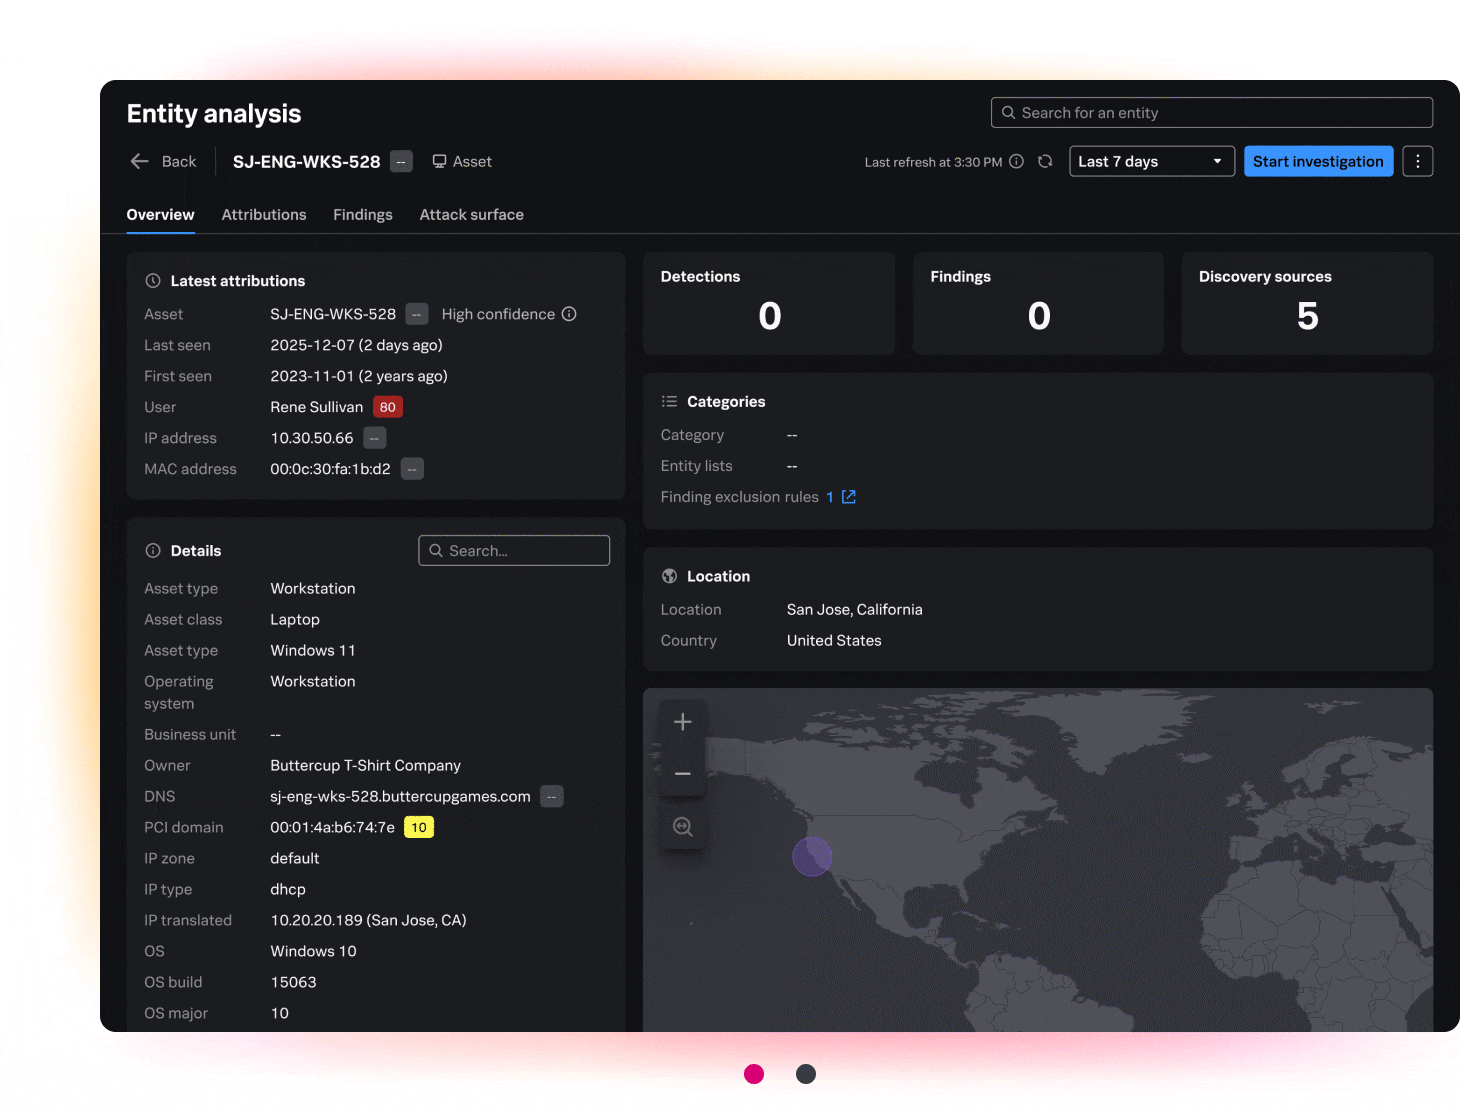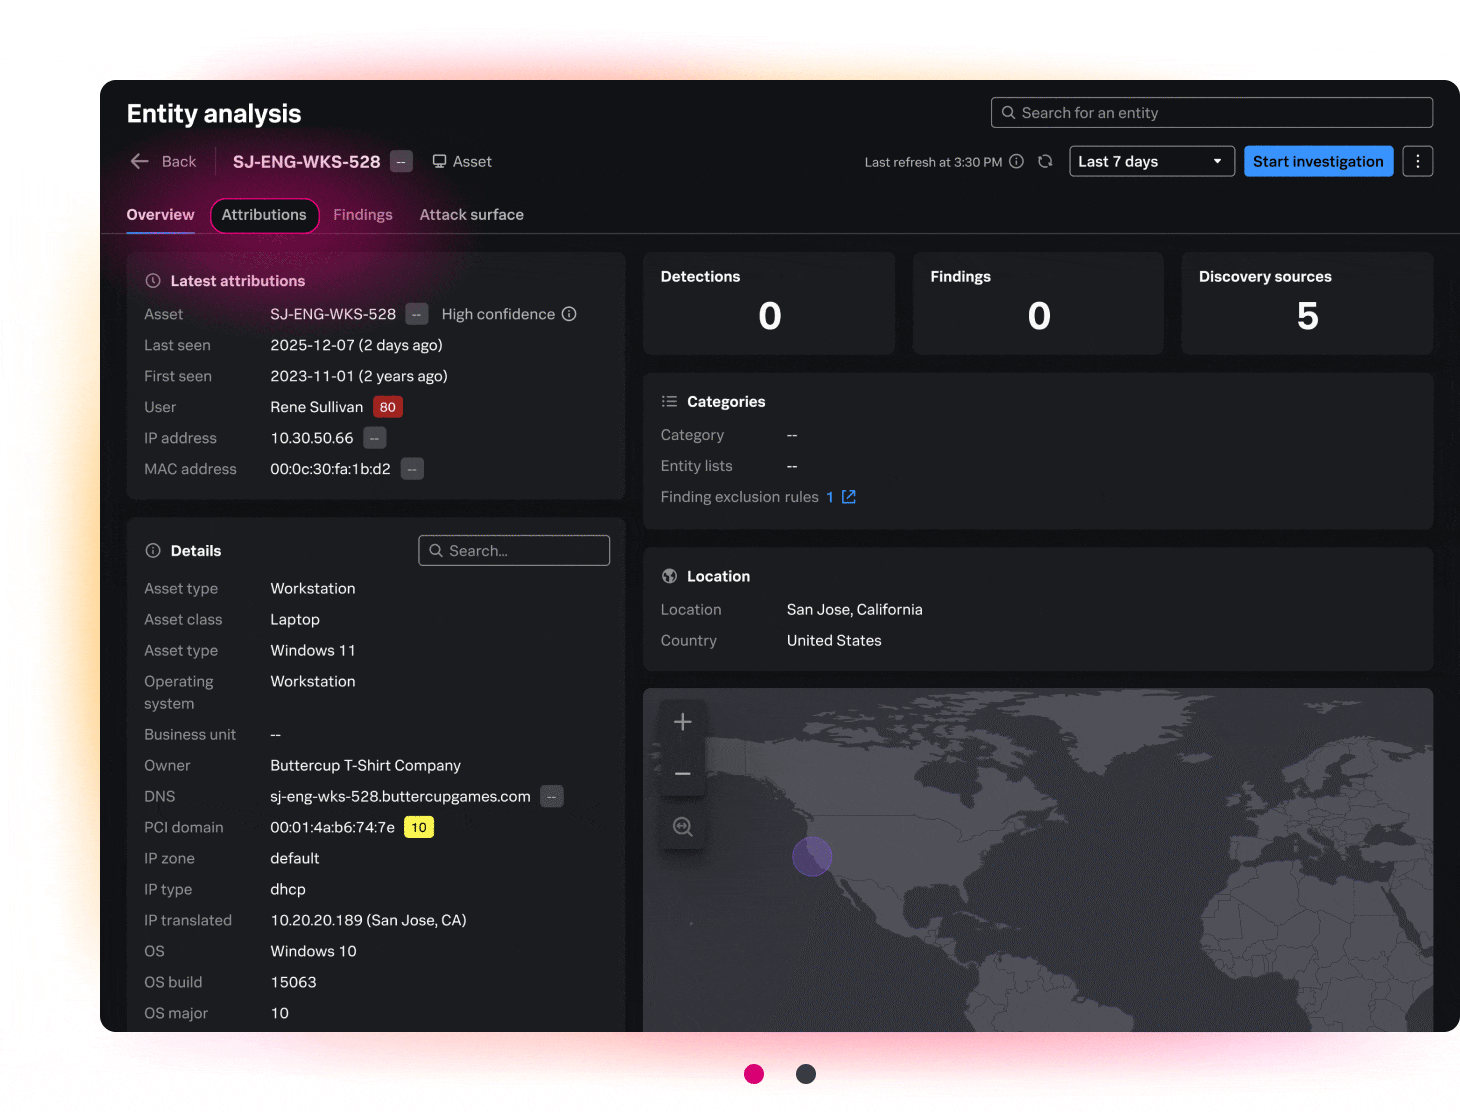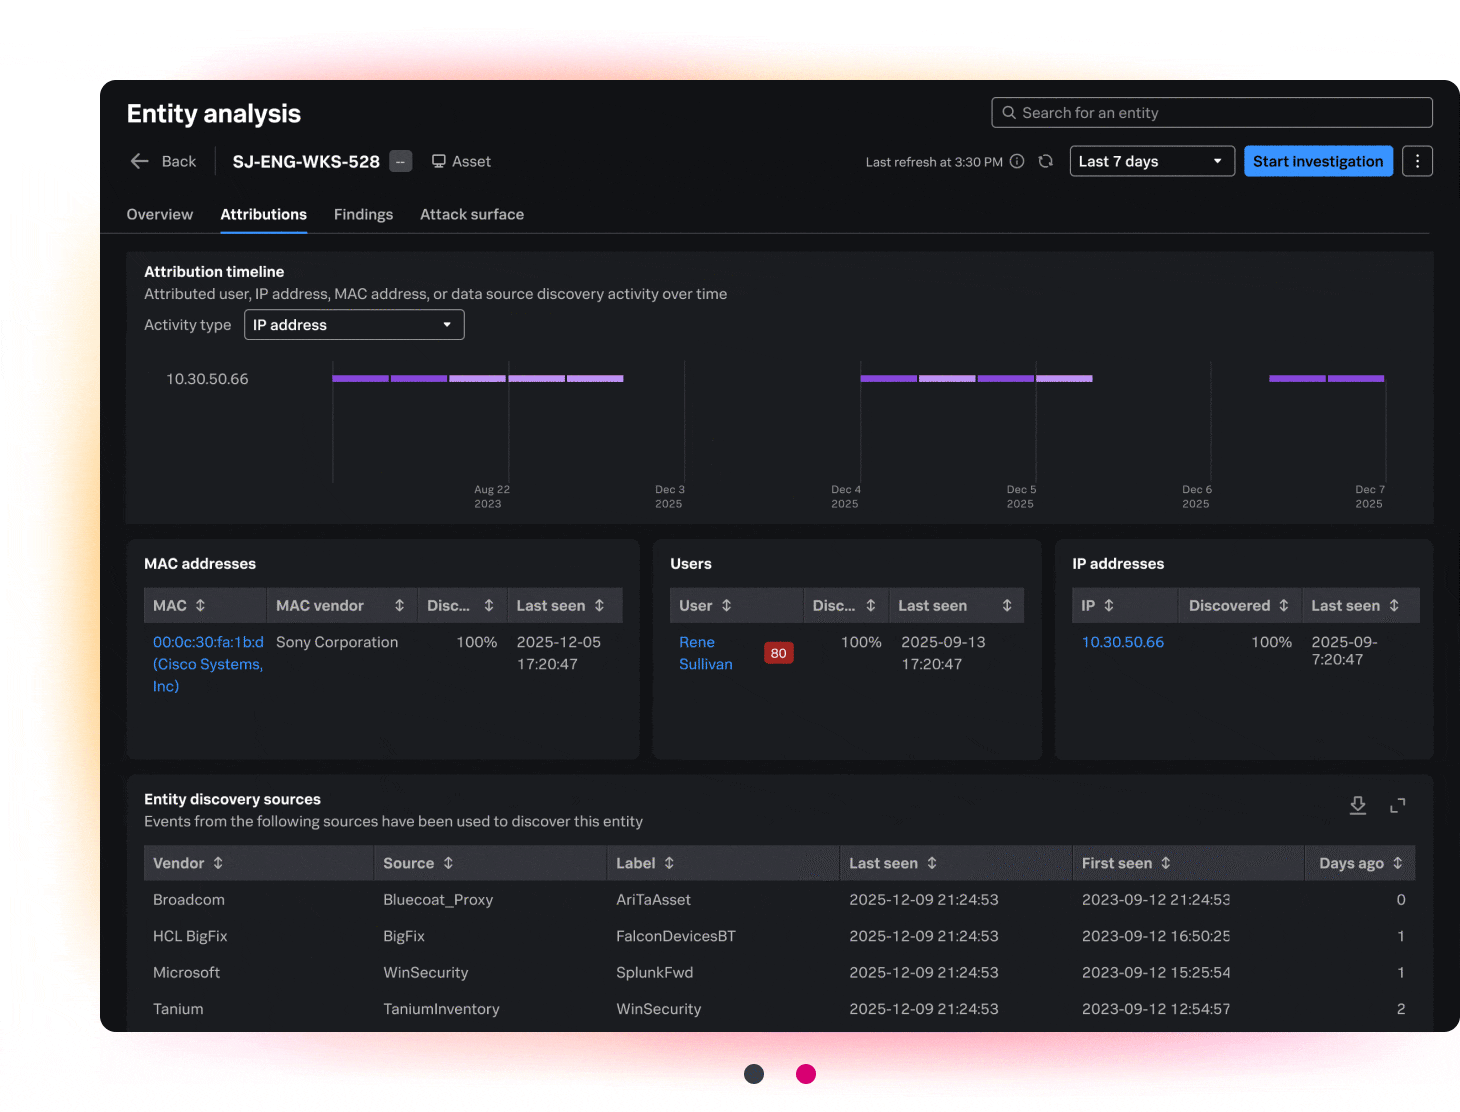
Passez de la collecte des données à la prise de décision. Comblez le fossé de l’identification en enrichissant automatiquement toutes les alertes d’informations pertinentes : attributions historiques, relations entre les entités, liens entre utilisateurs et appareils au fil du temps. Grâce à cette contextualisation immédiate des alertes au moment de leur déclenchement, les analystes peuvent contourner la boucle de recherche manuelle et améliorer le MTTR.
Libérez-vous du cercle vicieux des pratiques réactives en identifiant et en corrigeant les expositions critiques avant qu’elles n’évoluent en incidents. En conjuguant l’évaluation dynamique des risques des entités avec une visibilité détaillée sur la surface d’attaque, Exposure Analytics aide votre équipe à localiser les lacunes de sécurité et à corriger les vulnérabilités en temps réel. Vous pouvez ainsi combler proactivement les lacunes et renforcer la résilience de votre environnement face à la prochaine génération de menaces.
Elle apporte aux analystes le contexte indispensable pour interpréter rapidement les incidents et passer à l’action en toute confiance.


Obtenez une image complète des événements avec l’enrichissement et l’analyse des entités
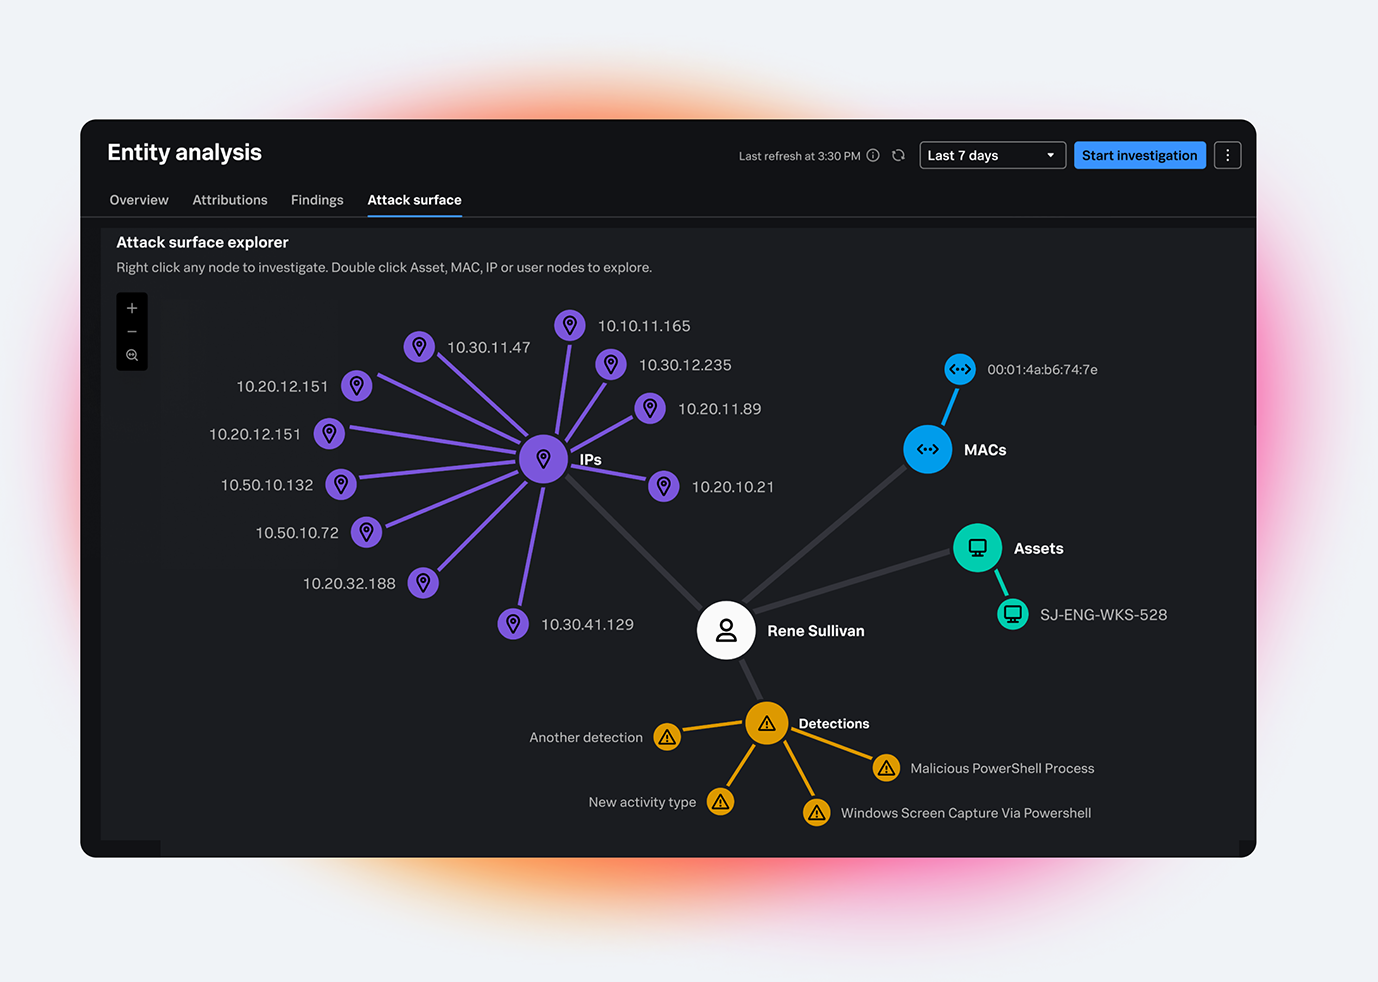
Tenez un registre continu et horodaté des changements affectant les actifs et les utilisateurs pour identifier les anomalies et comprendre l’évolution de l’état des entités. Reliez les entités et le contexte pertinents aux détections et aux observations, et déterminez le « qui », le « quoi » et le « quand » de chaque alerte pour réduire les recherches manuelles et parvenir rapidement à la cause profonde.

Obtenez des informations immédiates et exploitables sur l’ensemble de votre environnement
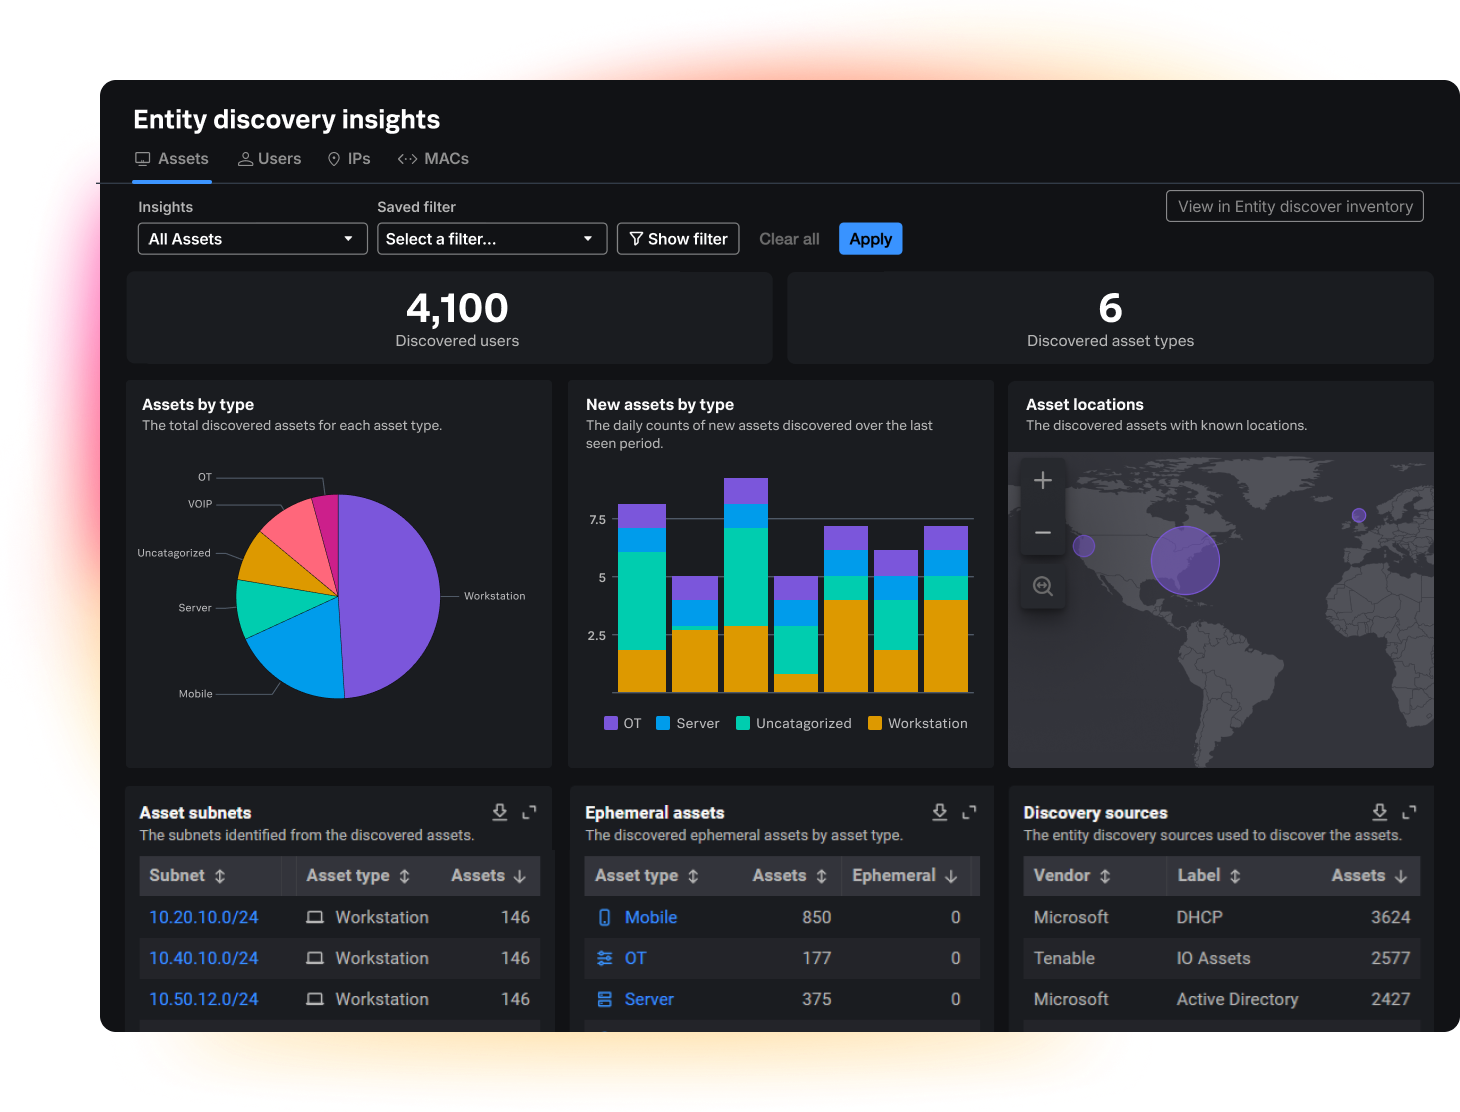
Identifiez en amont les lacunes de sécurité, réduisez la surface d’attaque, appuyez les efforts de remédiation et renforcez votre position de sécurité dans sa globalité. Visualisez les tendances de l’exposition (répartition des OS, systèmes d’exploitation hérités, utilisation de comptes utilisateur par défaut), puis parcourez l’inventaire et les vues analytiques pour approfondir votre investigation.
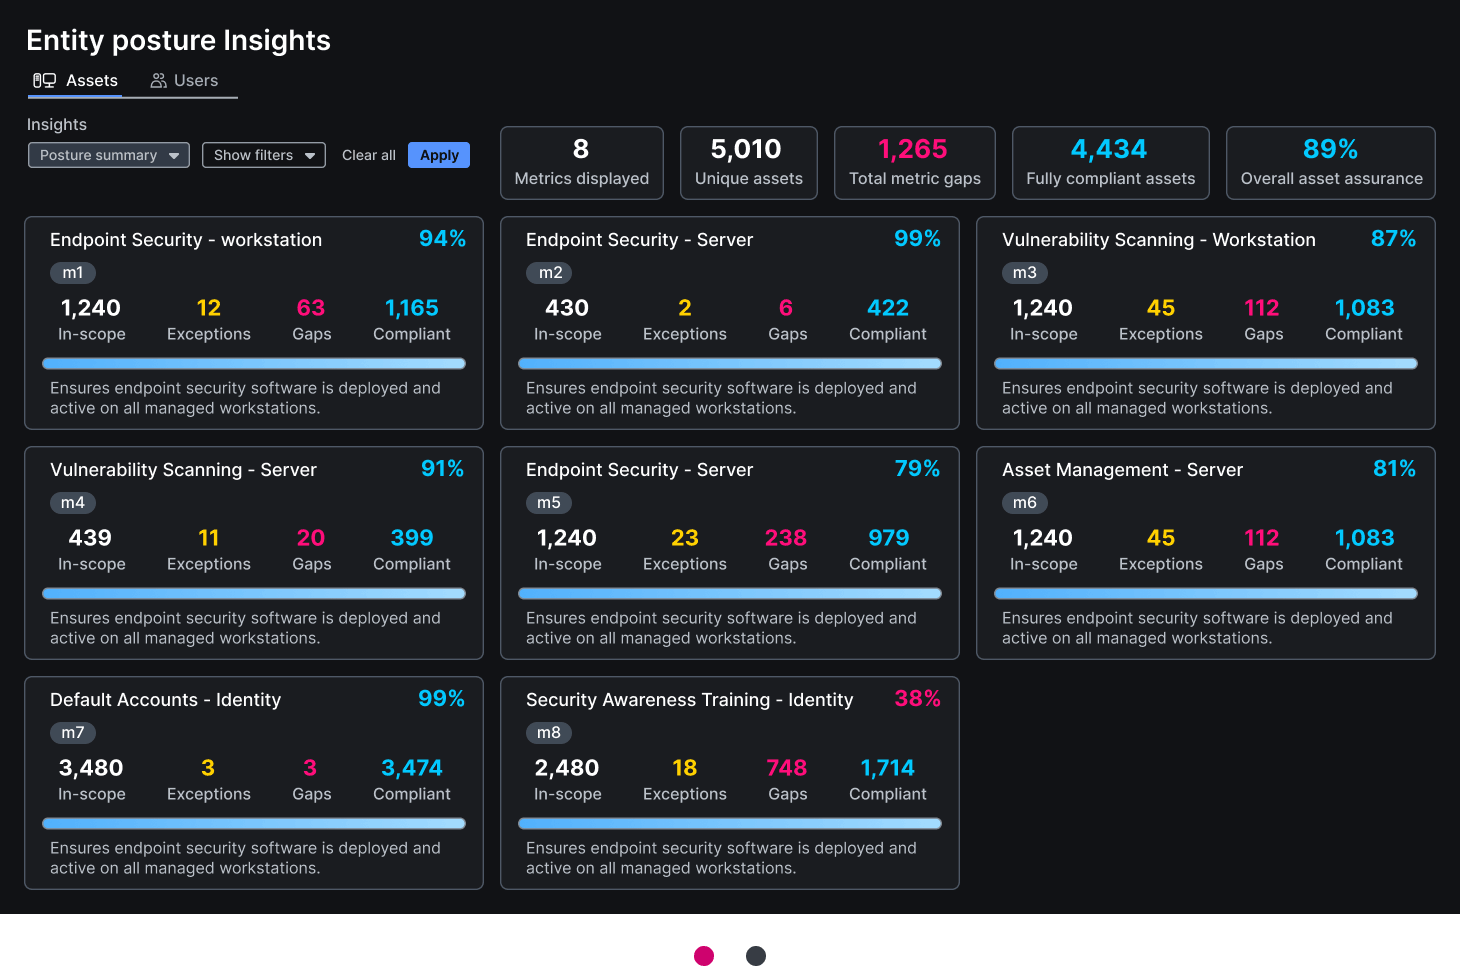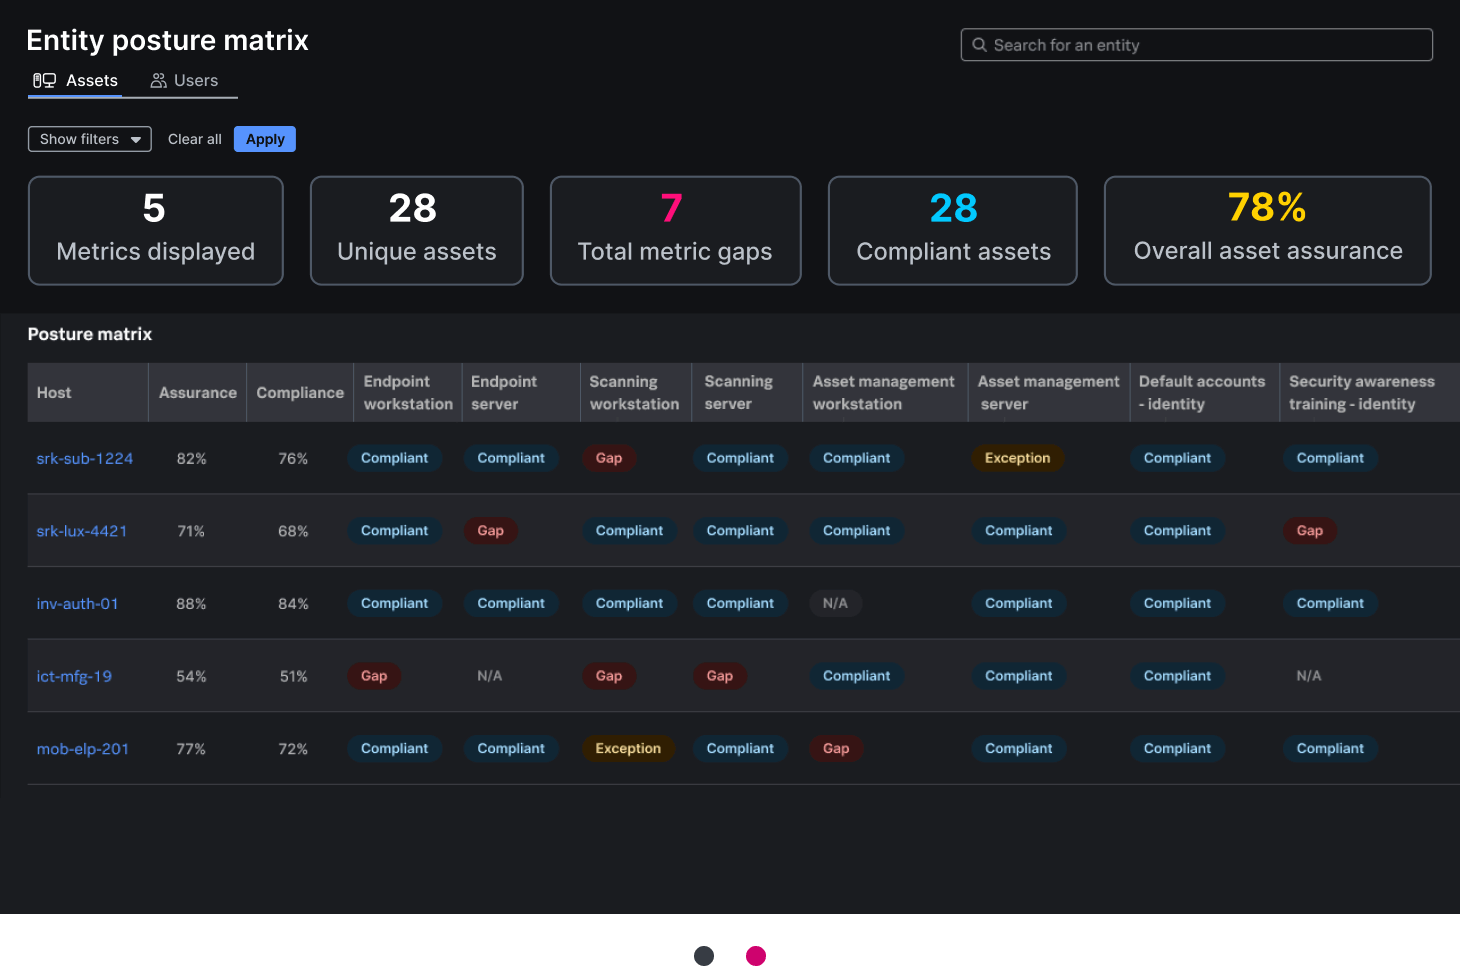
Optimisez votre position de sécurité grâce à des métriques automatisées, évaluées en continu
Supervisez en continu des métriques automatisées sur votre position de sécurité pour hiérarchiser les améliorations, démontrer les progrès accomplis et produire des rapports réglementaires. Suivez l’avancement des corrections, comblez les lacunes et améliorez la sécurité globale de l’environnement au fil du temps. (Prochainement)
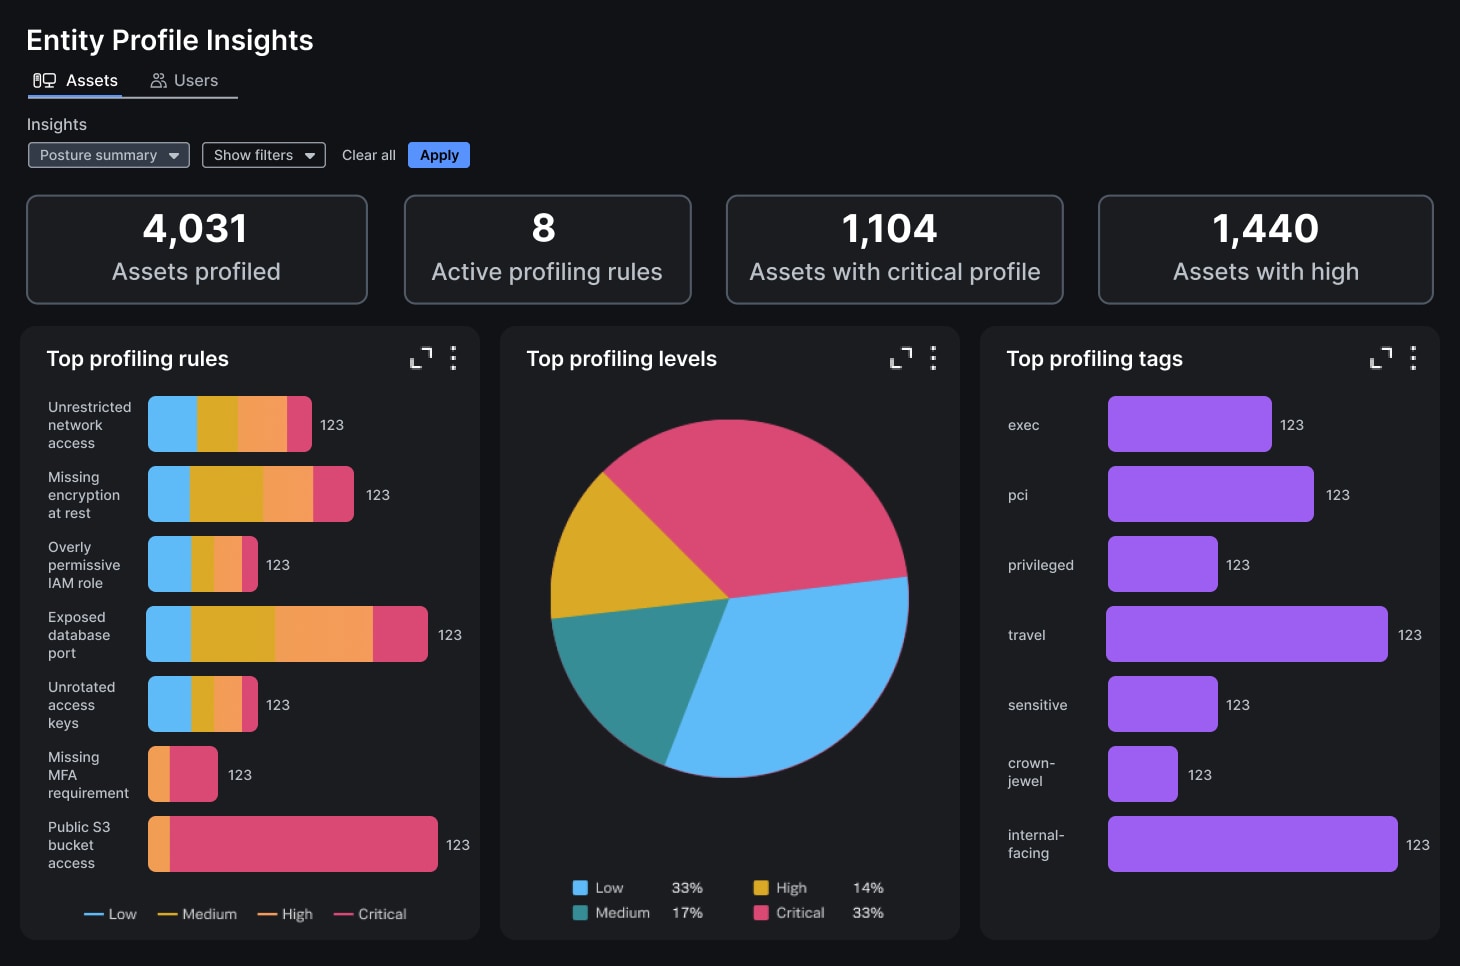
Sachez quelles entités comptent le plus et pourquoi
Le profilage des entités associe en continu le contexte métier, les données de vulnérabilité et les métriques de sécurité pour hiérarchiser les entités et les menaces qui peuvent avoir le plus d’impact sur l’activité de l’entreprise. Identifiez rapidement les utilisateurs et les actifs critiques qui peuvent présenter un risque pour l’organisation. (Prochainement)
Exposure Analytics collecte automatiquement les données de vos sources et les corrèle pour découvrir et cartographier en continu vos actifs, vos utilisateurs et leurs relations dans l’ensemble de votre environnement. C’est ce qui lui permet d’apporter une visibilité en temps réel, des analyses détaillées et des visualisations claires et lisibles, pour aider les équipes de sécurité à identifier les risques et investiguer les incidents. Pour commencer, il suffit d’accéder à Entity Discovery sous la section Exposure Analytics dans la gestion de la configuration de Splunk Enterprise Security, puis d’ajouter des sources.
Exposure Analytics applique une logique pour collecter et évaluer les valeurs de champs liées aux actifs et aux identités : adresse IP, adresse MAC, type d’actif, nom d’utilisateur, titre, adresse e-mail, etc. L’outil garde également une trace de l’activité de découverte au fil du temps pour consigner les changements d’attribution (une même adresse IP peut être reliée à différents actifs ou utilisateurs selon le moment). Surtout, il ne collecte aucune donnée de payload ni aucune communication sensible, en se limitant strictement aux métadonnées nécessaires à l’identification et à la contextualisation de chaque entité.
Exposure Analytics enrichit et renforce plusieurs fonctionnalités essentielles de Splunk Enterprise Security (ES) en apportant de précieuses informations de contexte aux observations, aux détections et aux workflows UEBA et SOAR. Exposure Analytics aide également à transformer les données brutes des logs d’événements de sécurité en informations sensibles à l’entité pour accroître la valeur de Splunk ES. Ce module approfondit les informations, renforce l’efficacité de l’automatisation et améliore la précision des investigations dans l’ensemble de vos opérations de sécurité.
Exposure Analytics est une capacité de base de Splunk Enterprise Security. Elle est incluse dans la licence de tous les clients Enterprise Security sans frais supplémentaires.
La plateforme SecOps optimisée par IA qui unifie les meilleurs outils SIEM, SOAR et UEBA, la threat intelligence et l’ingénierie de détection au sein d’une expérience TDIR fluide et intégrée.
Notre solution SIEM de pointe offre une visibilité complète et assure une détection précise et contextualisée afin d’optimiser l’efficacité des opérations de sécurité.
© 2005–2026 Splunk LLC Tous droits réservés.