Splunk를 사용하여 새로운 위협을 찾고 차단하세요
Splunk Enterprise Security는 고객이 경고로 인한 피로를 줄이고, 보안 결과를 빠르게 얻고, 위험을 크게 최소화하고, 에이전트 AI 시대에 맞게 복원력을 강화하는 데 도움을 줍니다.
Enterprise Security는 데이터가 어디에 있든 모든 도메인, 클라우드, 장치에서 데이터를 관리하고, 검색하고, 분석할 수 있도록 도와줍니다. 광범위한 가시성, AI 기반 탐지, AI 기반 경고 우선순위 지정 기능을 통해 SOC 팀은 실제 위협 탐지에 집중하고 정확도 높은 경고에 신속하게 대응할 수 있습니다.
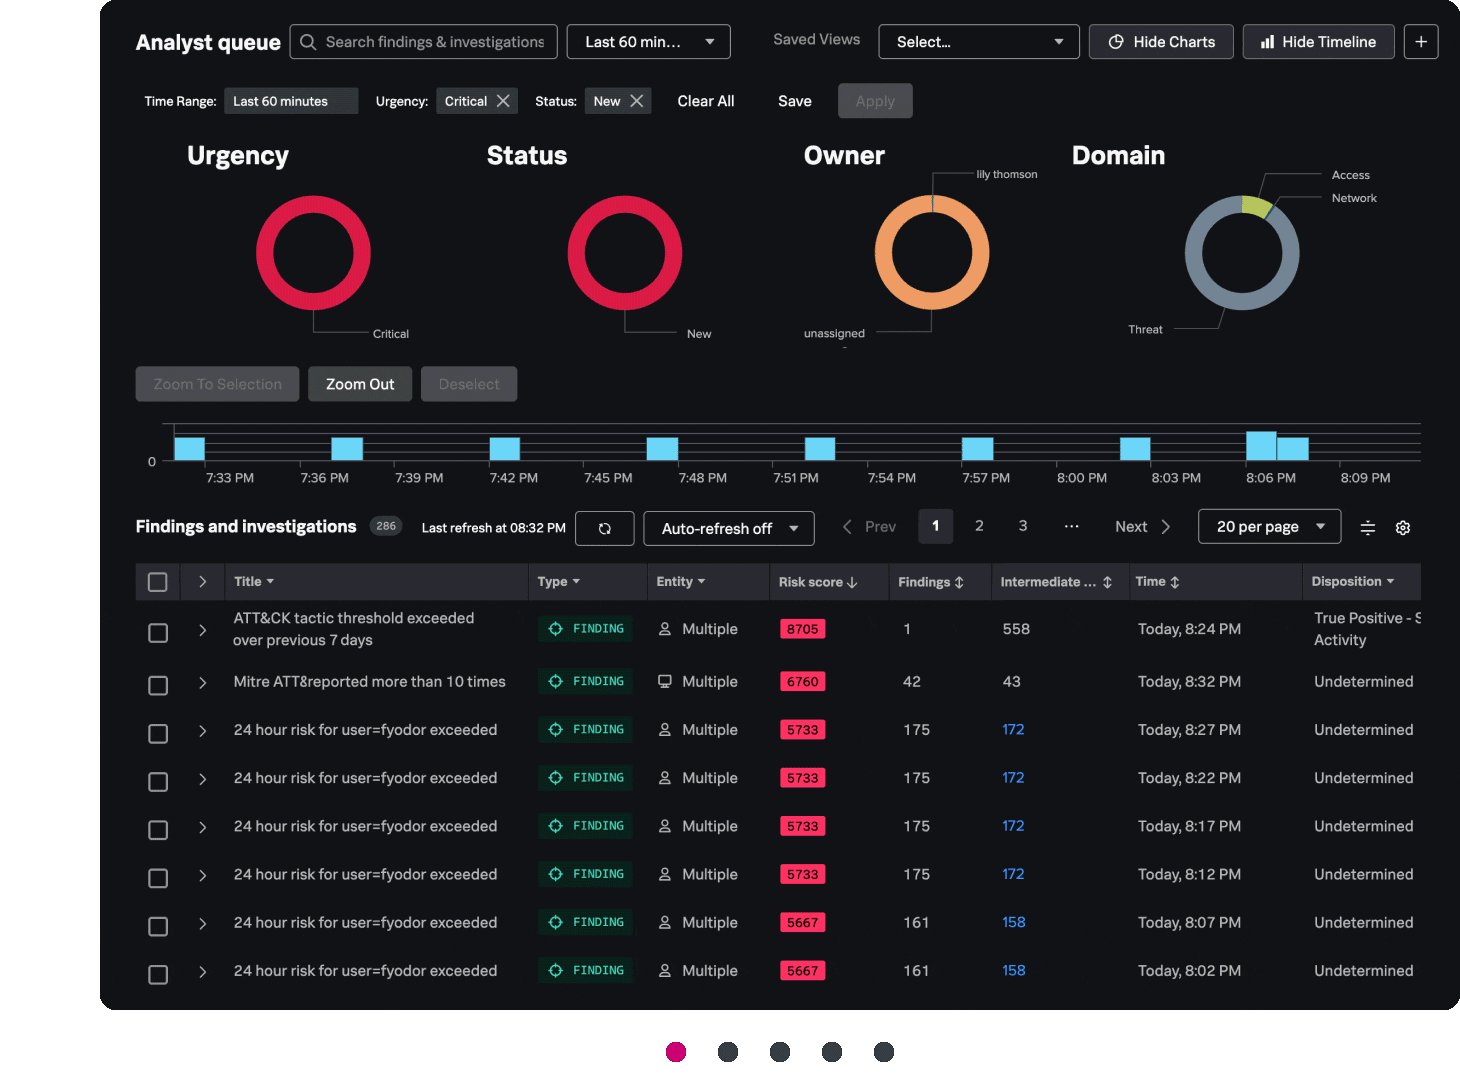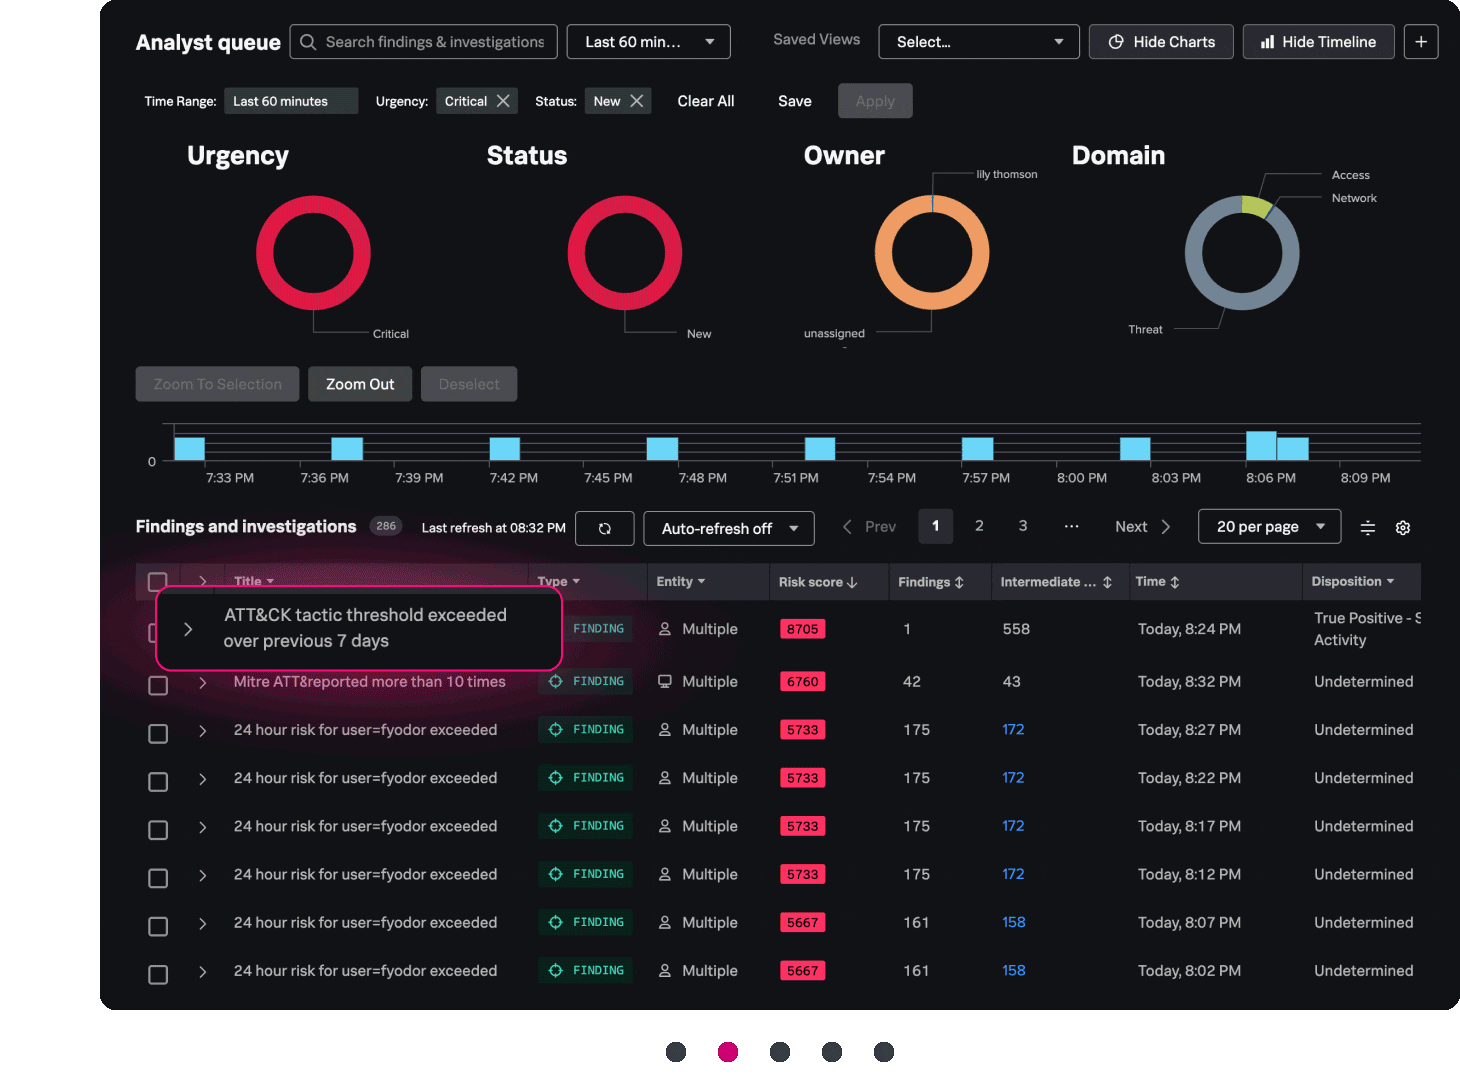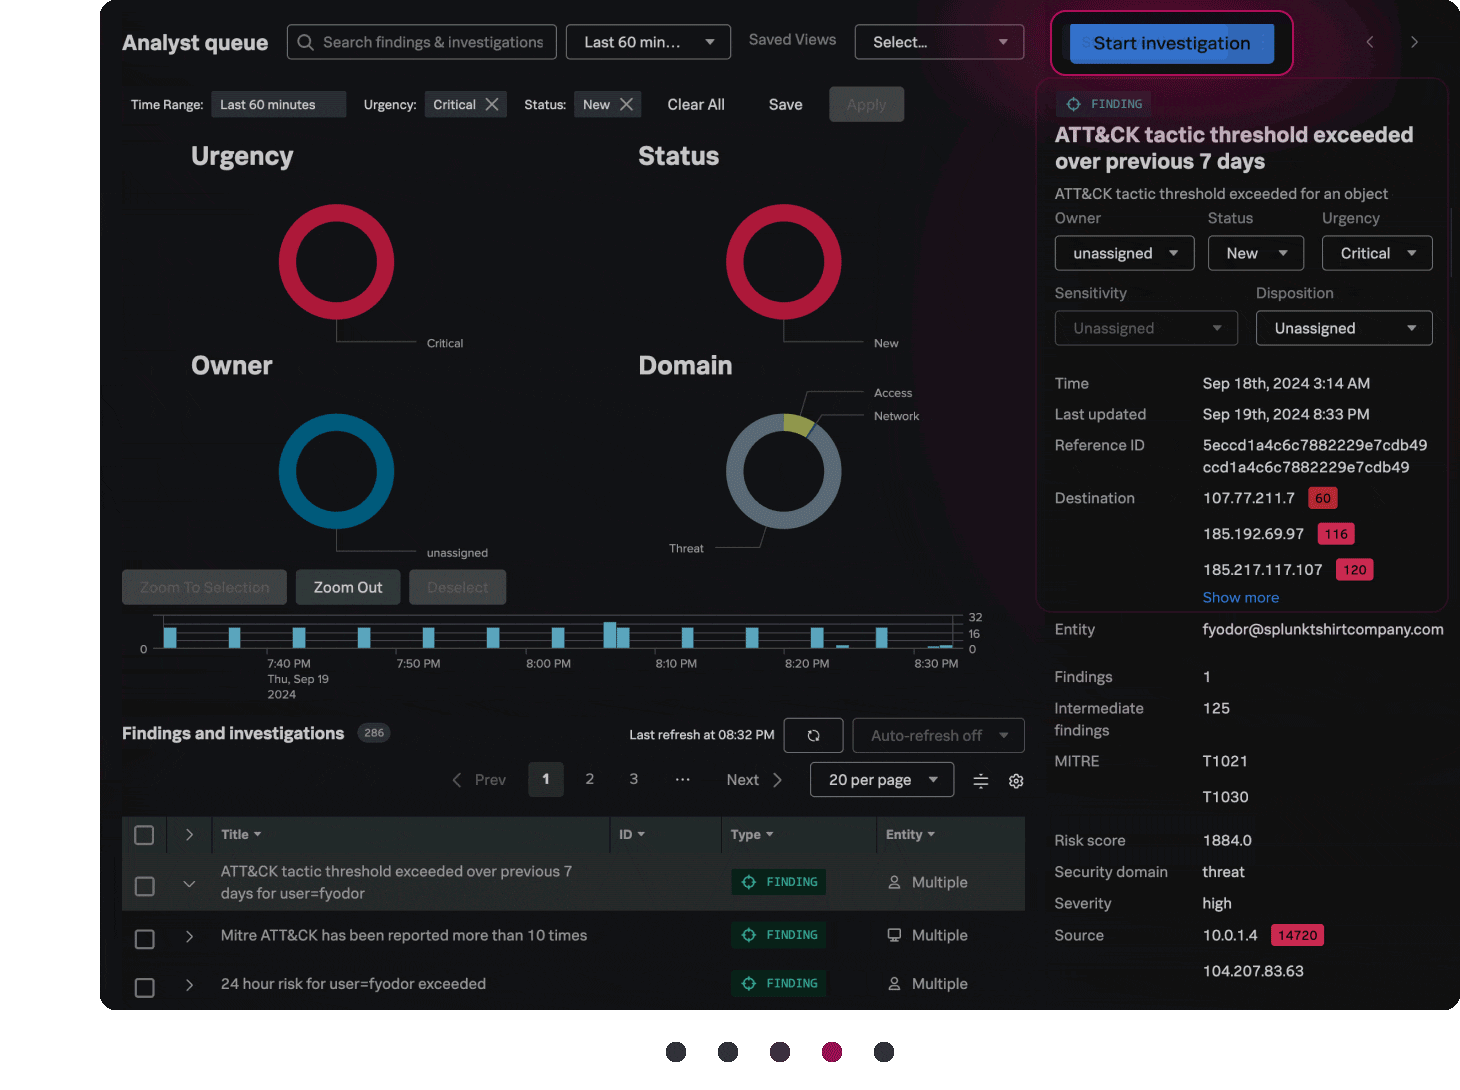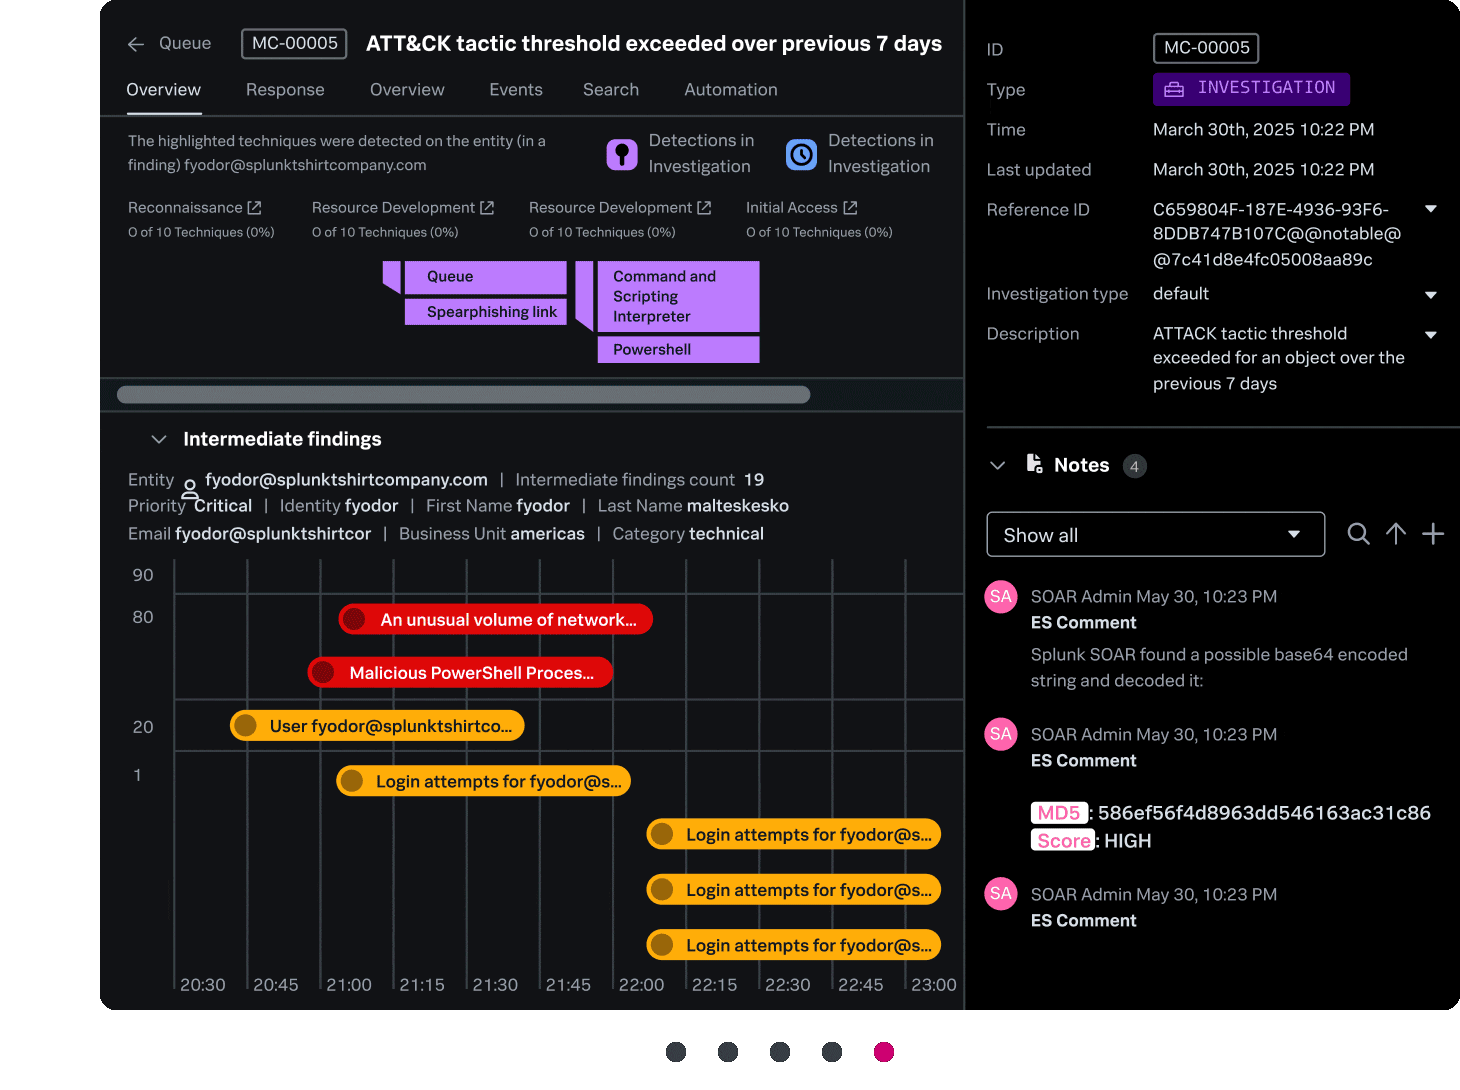
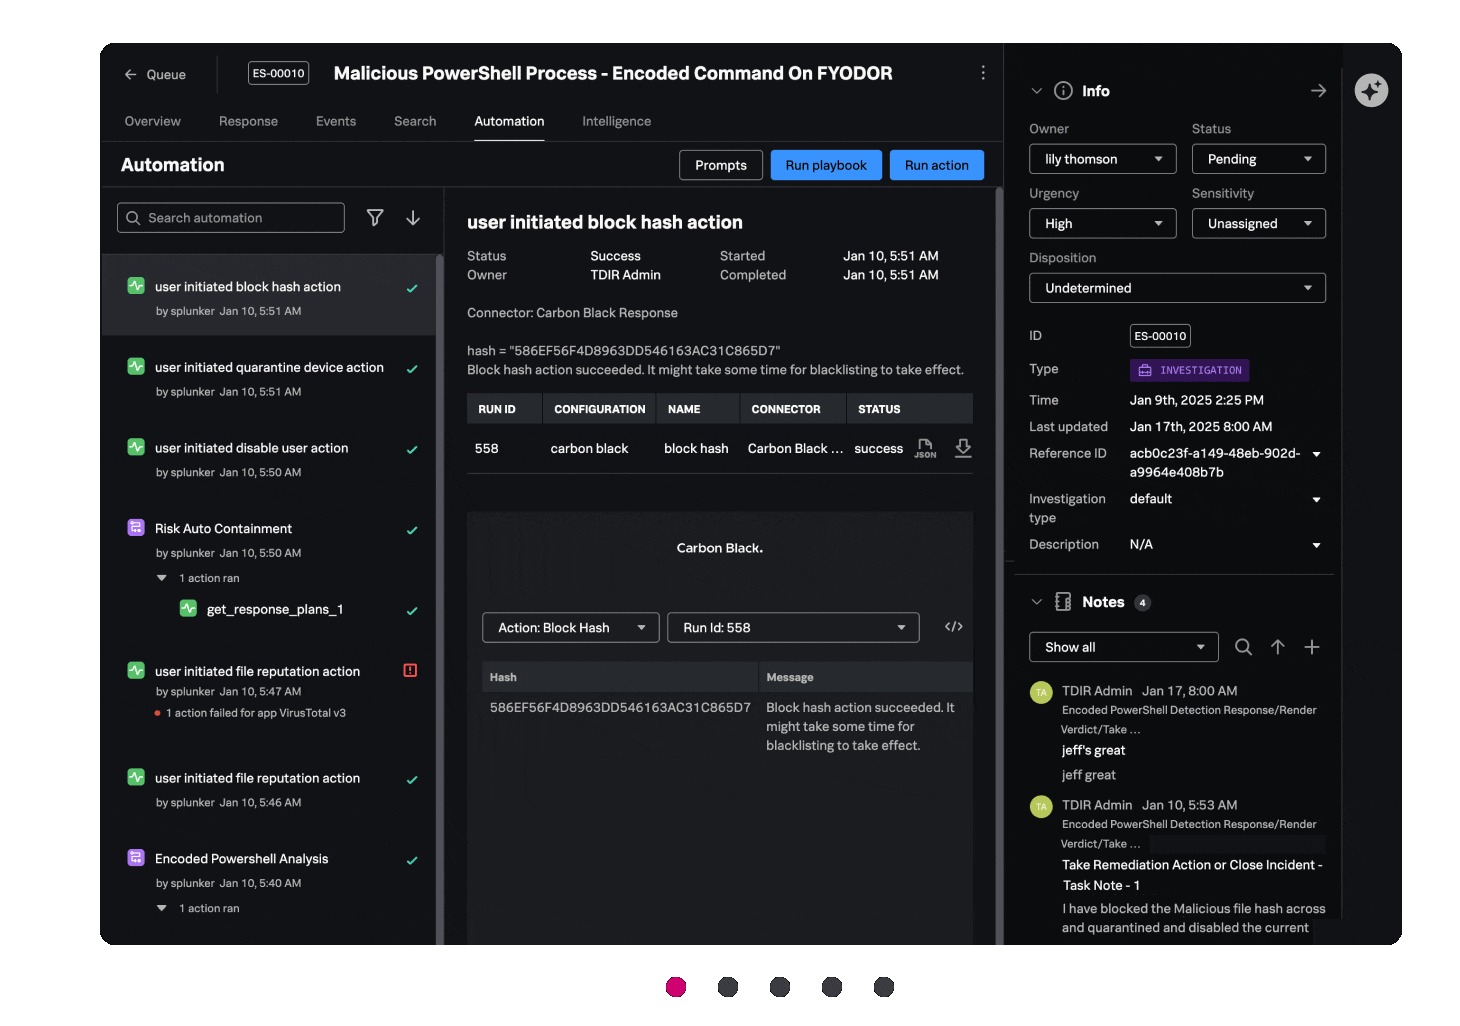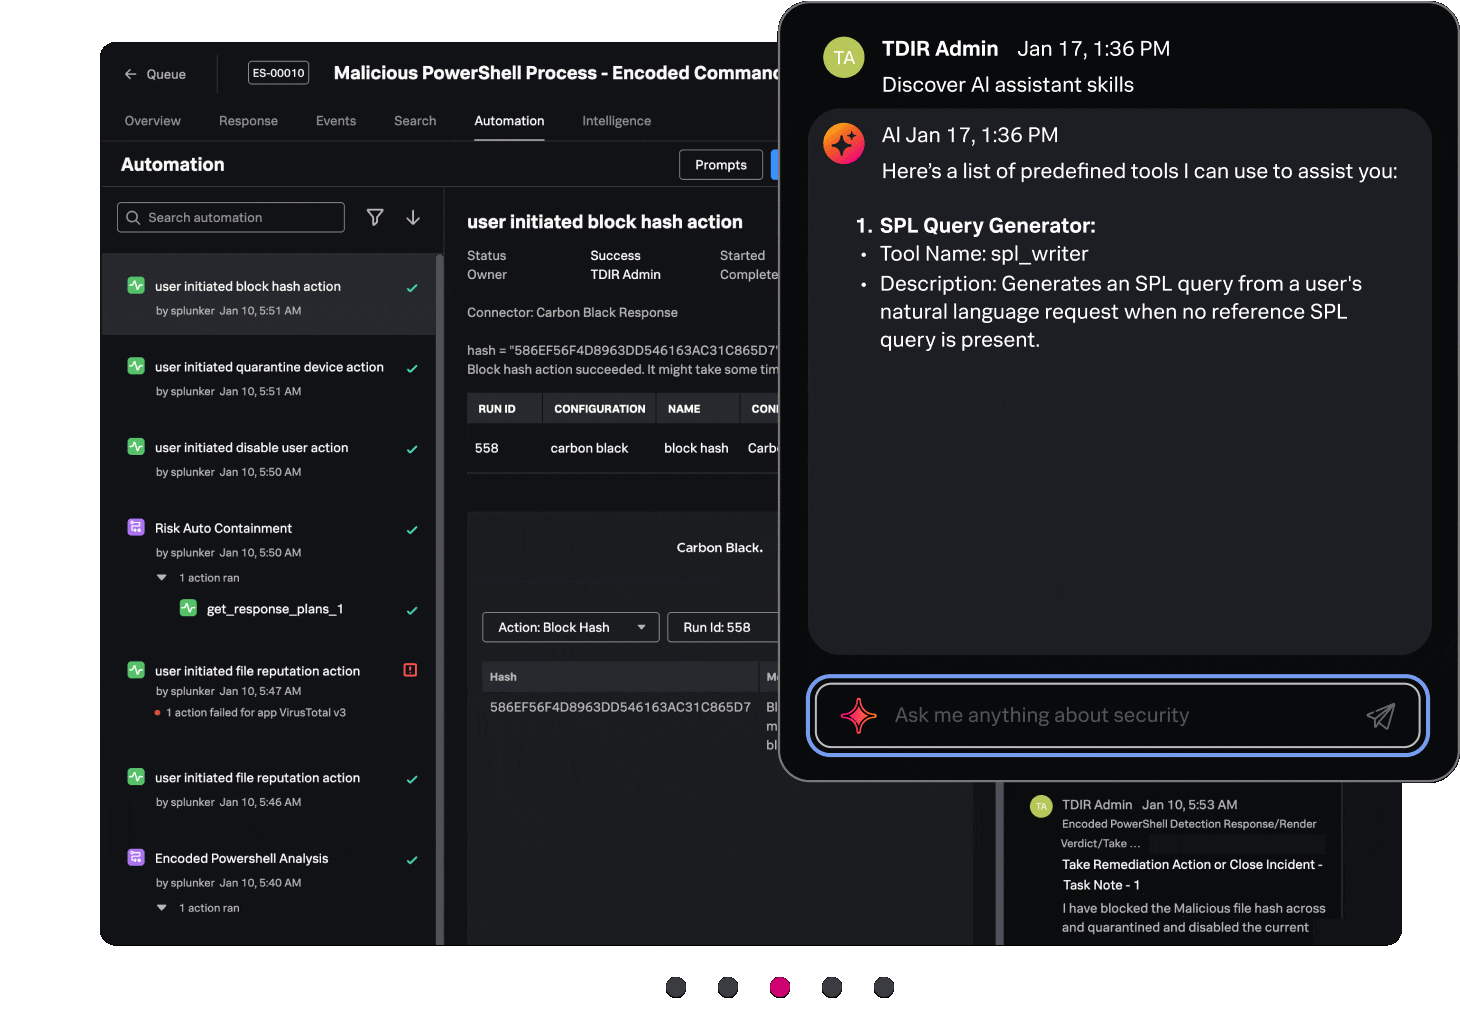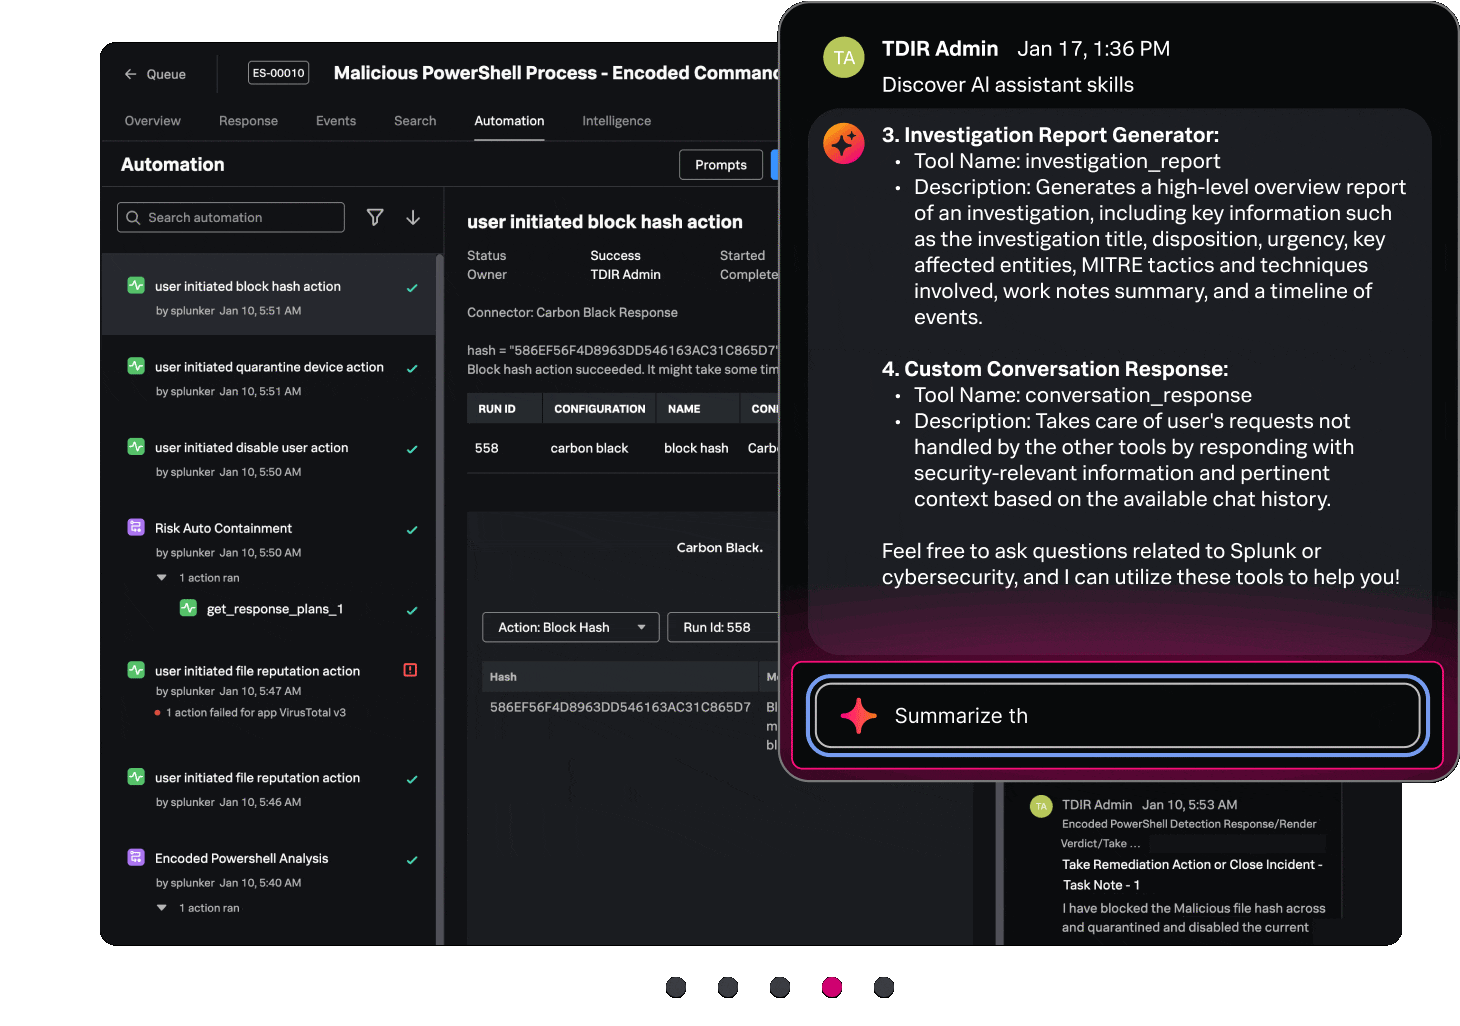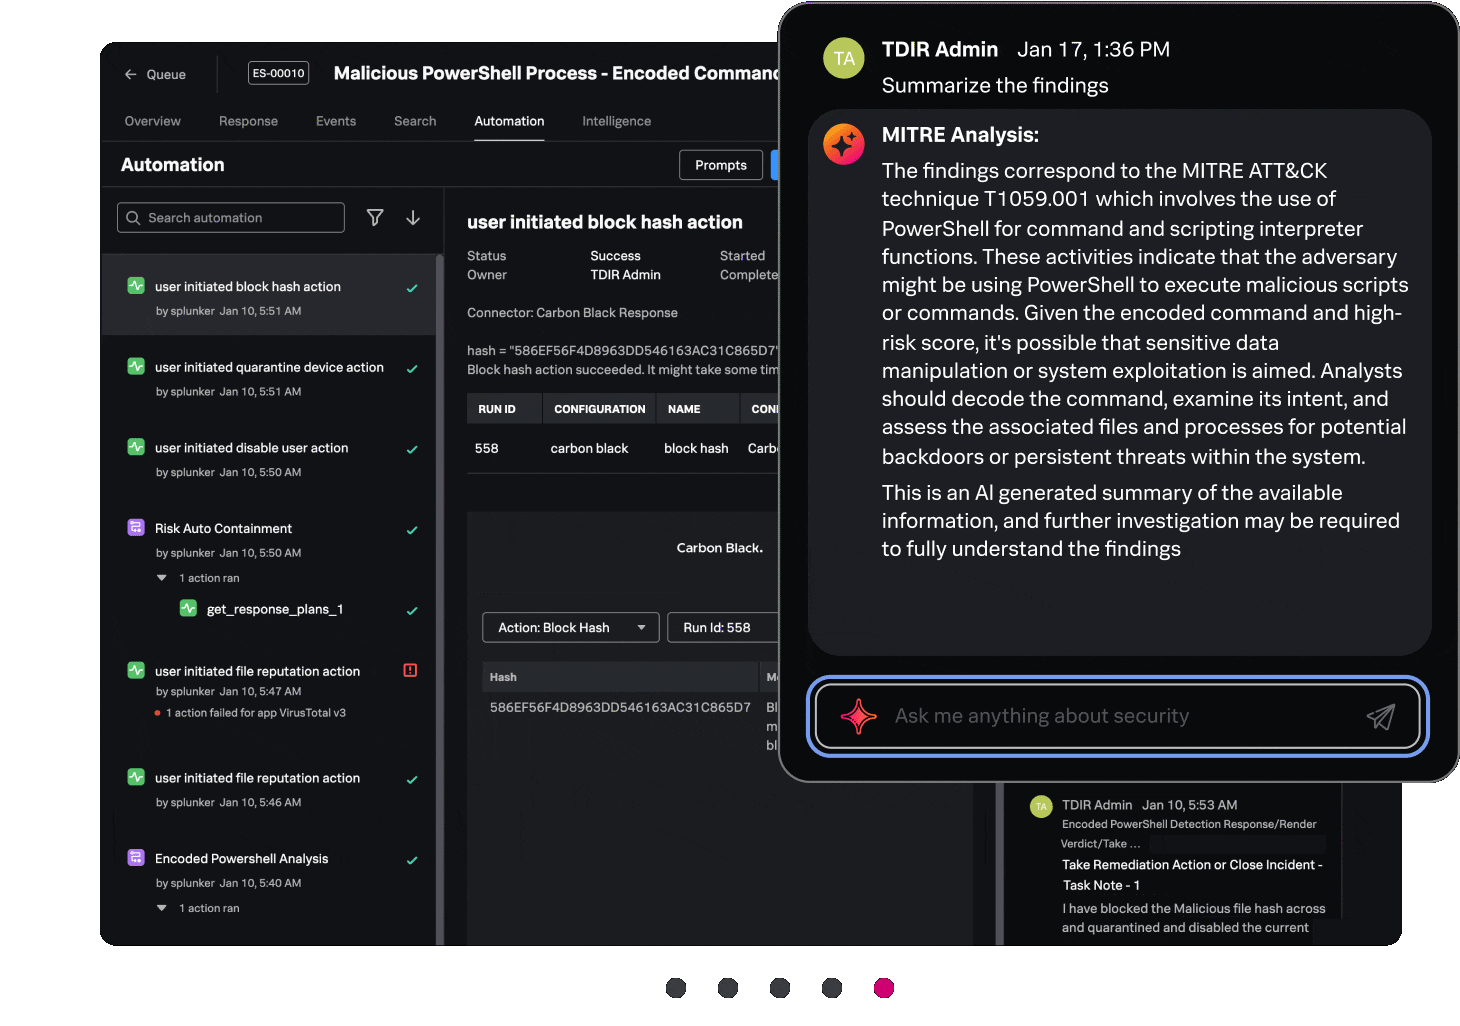
탐지, 조사, 대응을 통합하는 엔드투엔드 플랫폼으로 사일로와 작업 전환을 없애세요. Enterprise Security는 SOC 워크플로를 중앙 집중화하여 탐지부터 문제 해결까지 모든 단계를 직관적인 단일 작업 공간 내에서 간소화합니다.
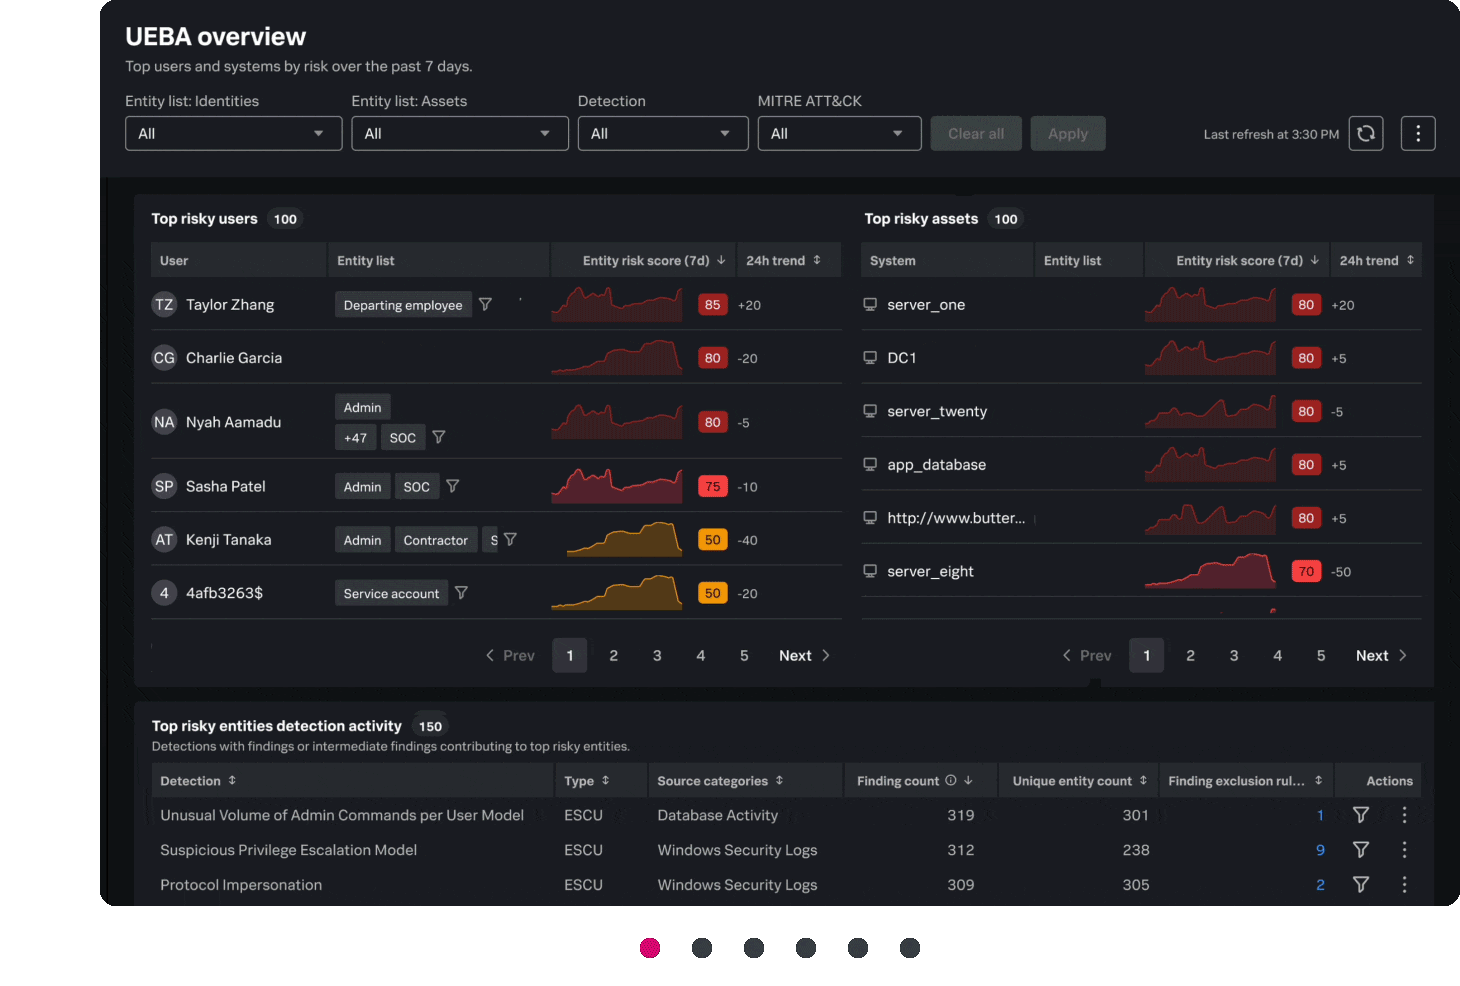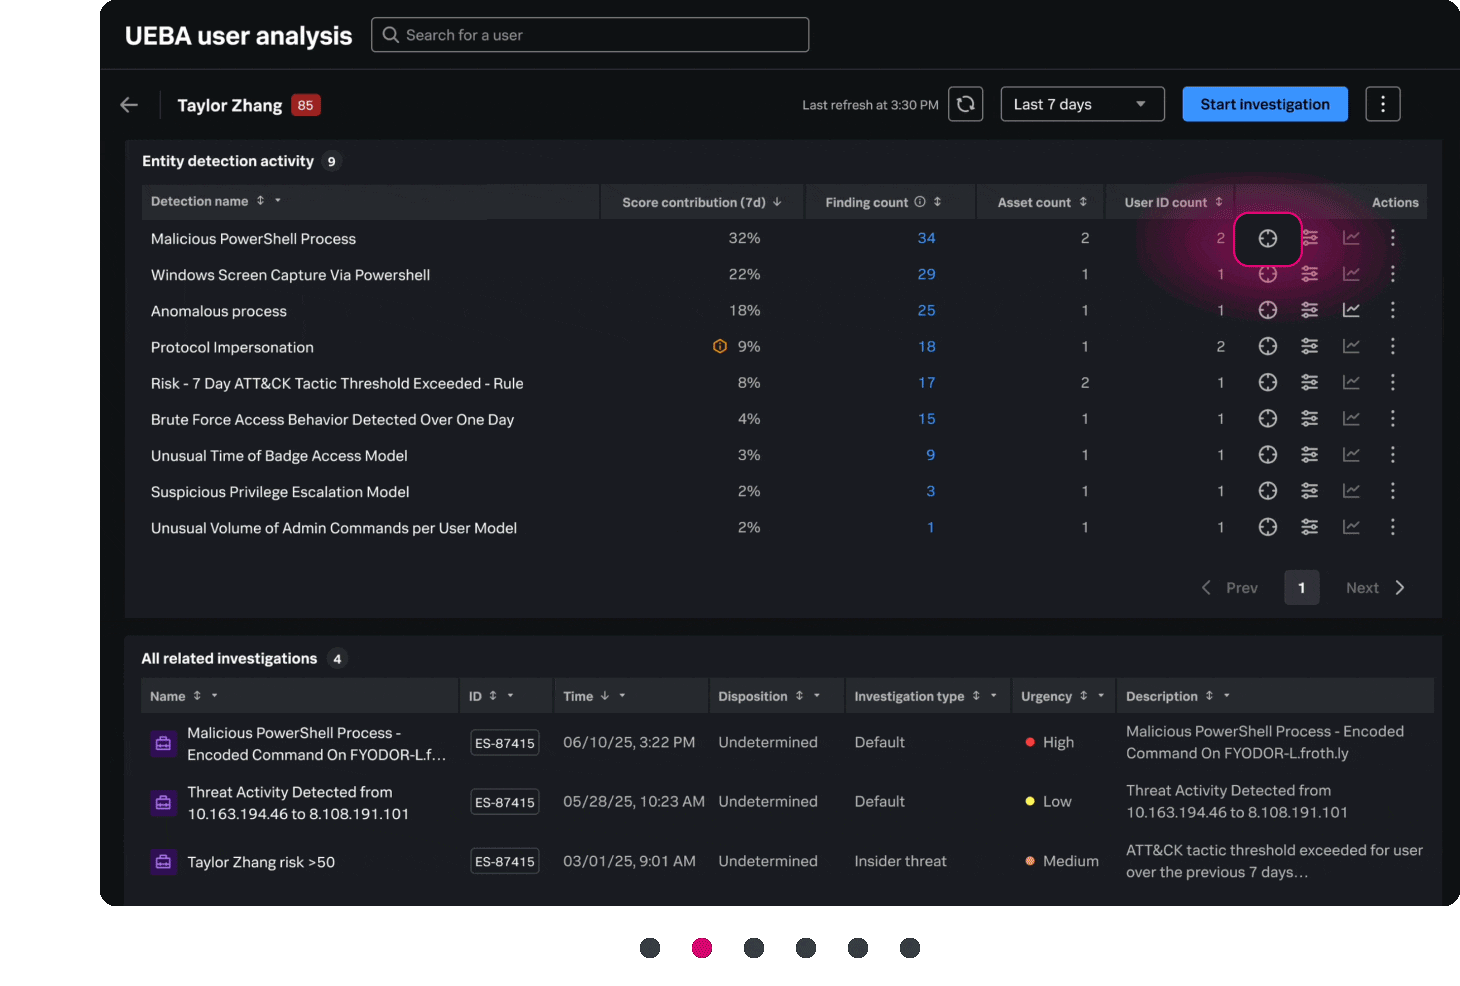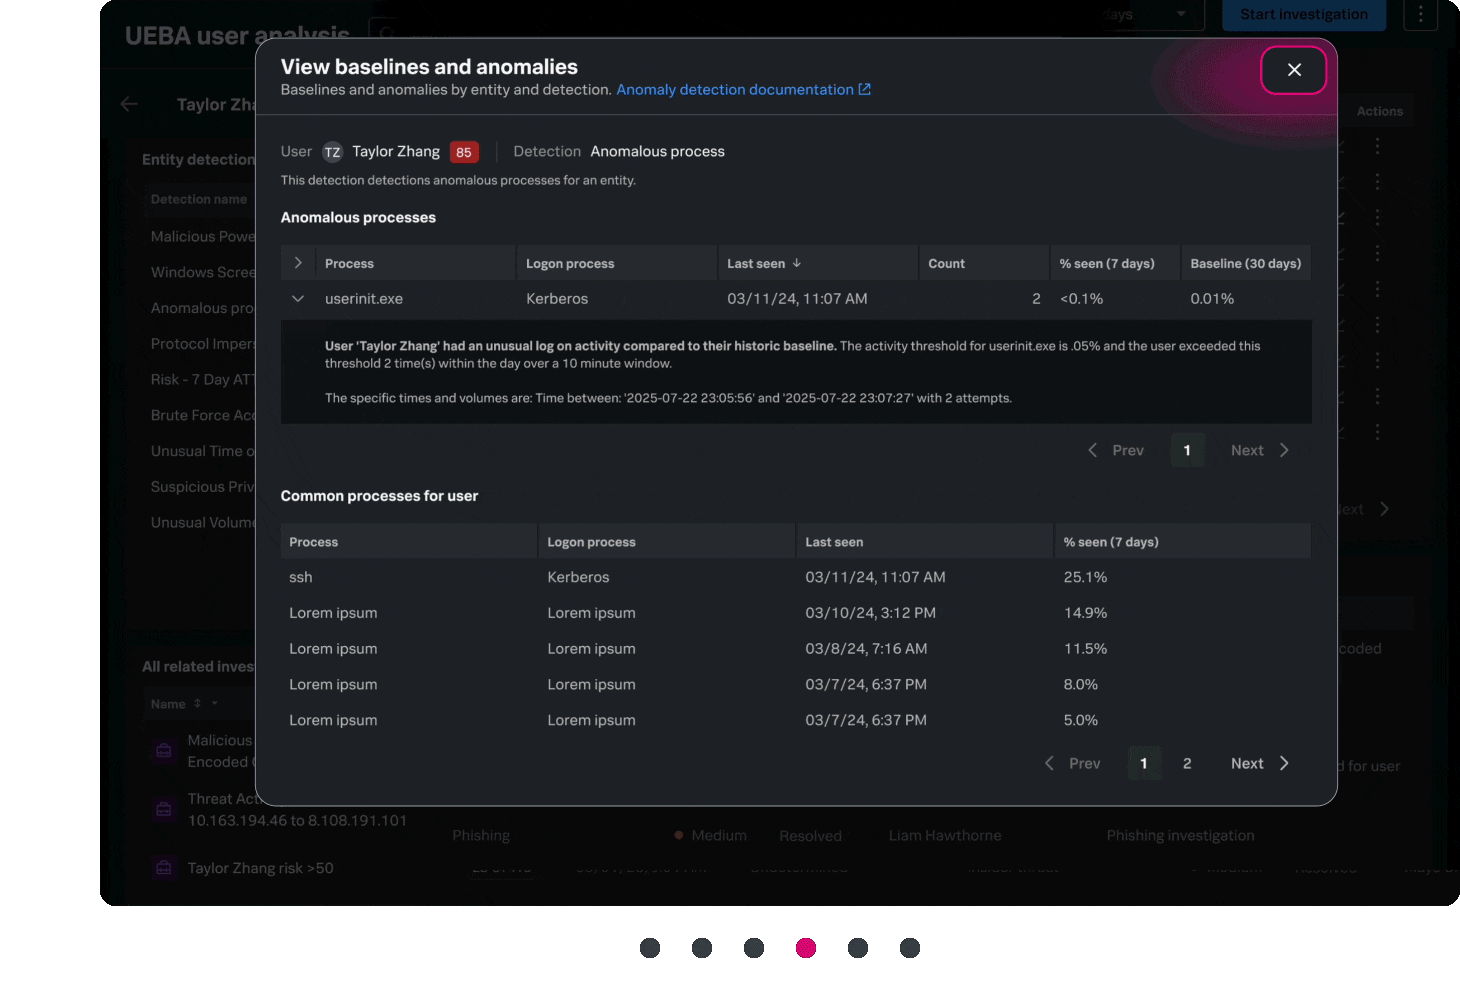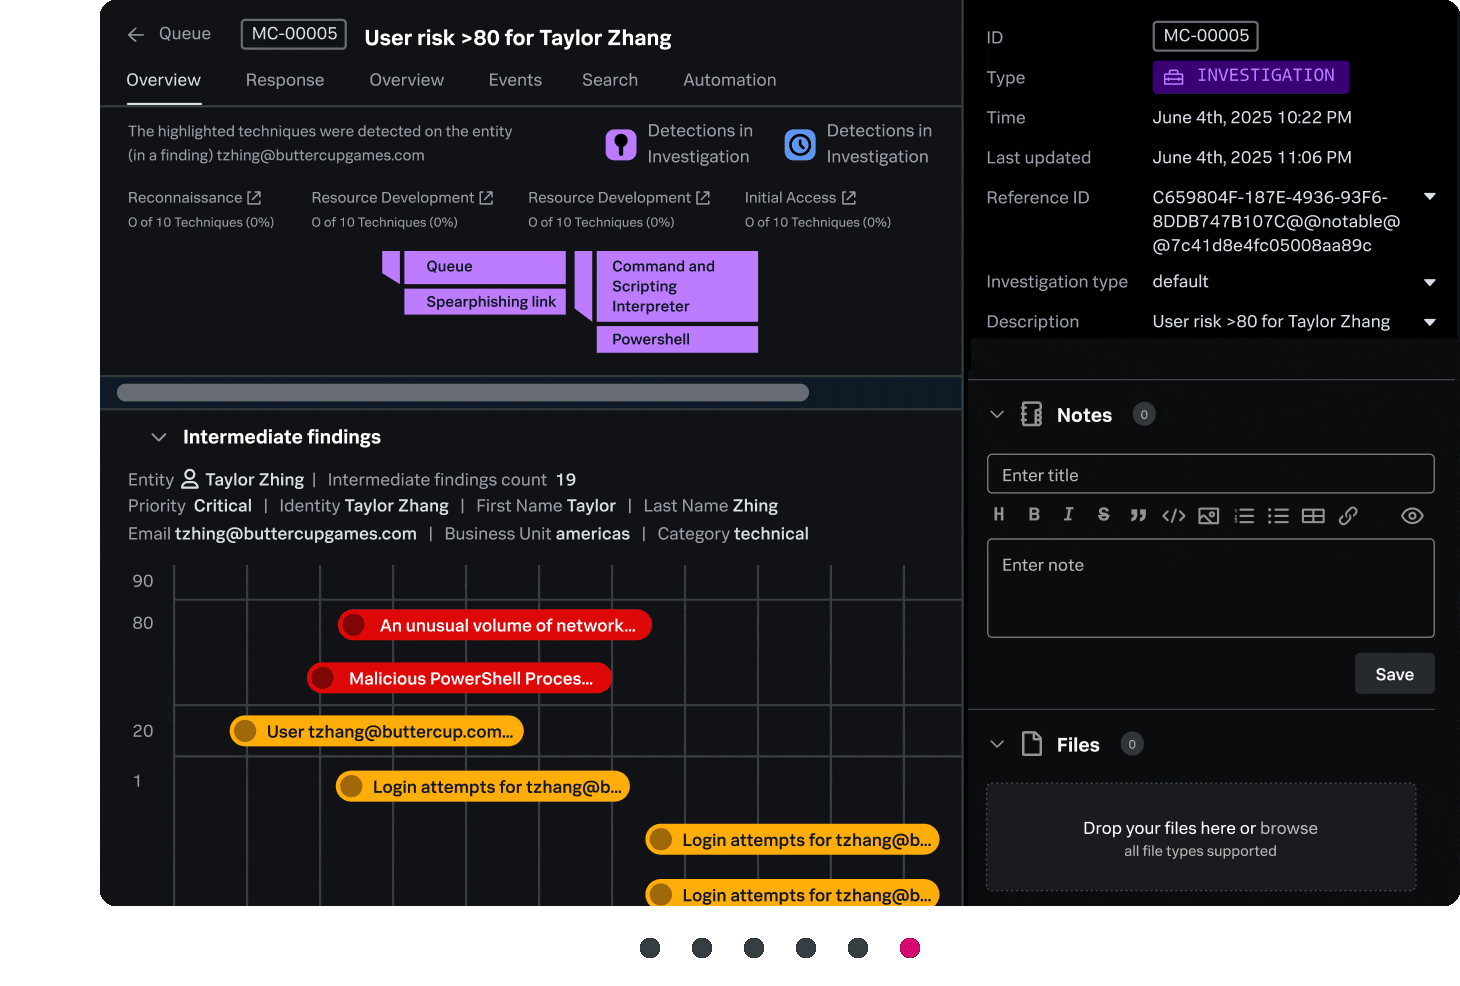
Enterprise Security는 머신 러닝 기반의 사용자 및 엔터티 행동 분석(UEBA)을 사용하여 이상 징후와 행동 변화를 식별함으로써 팀이 계정 및 자산 손상을 완화하도록 지원합니다.
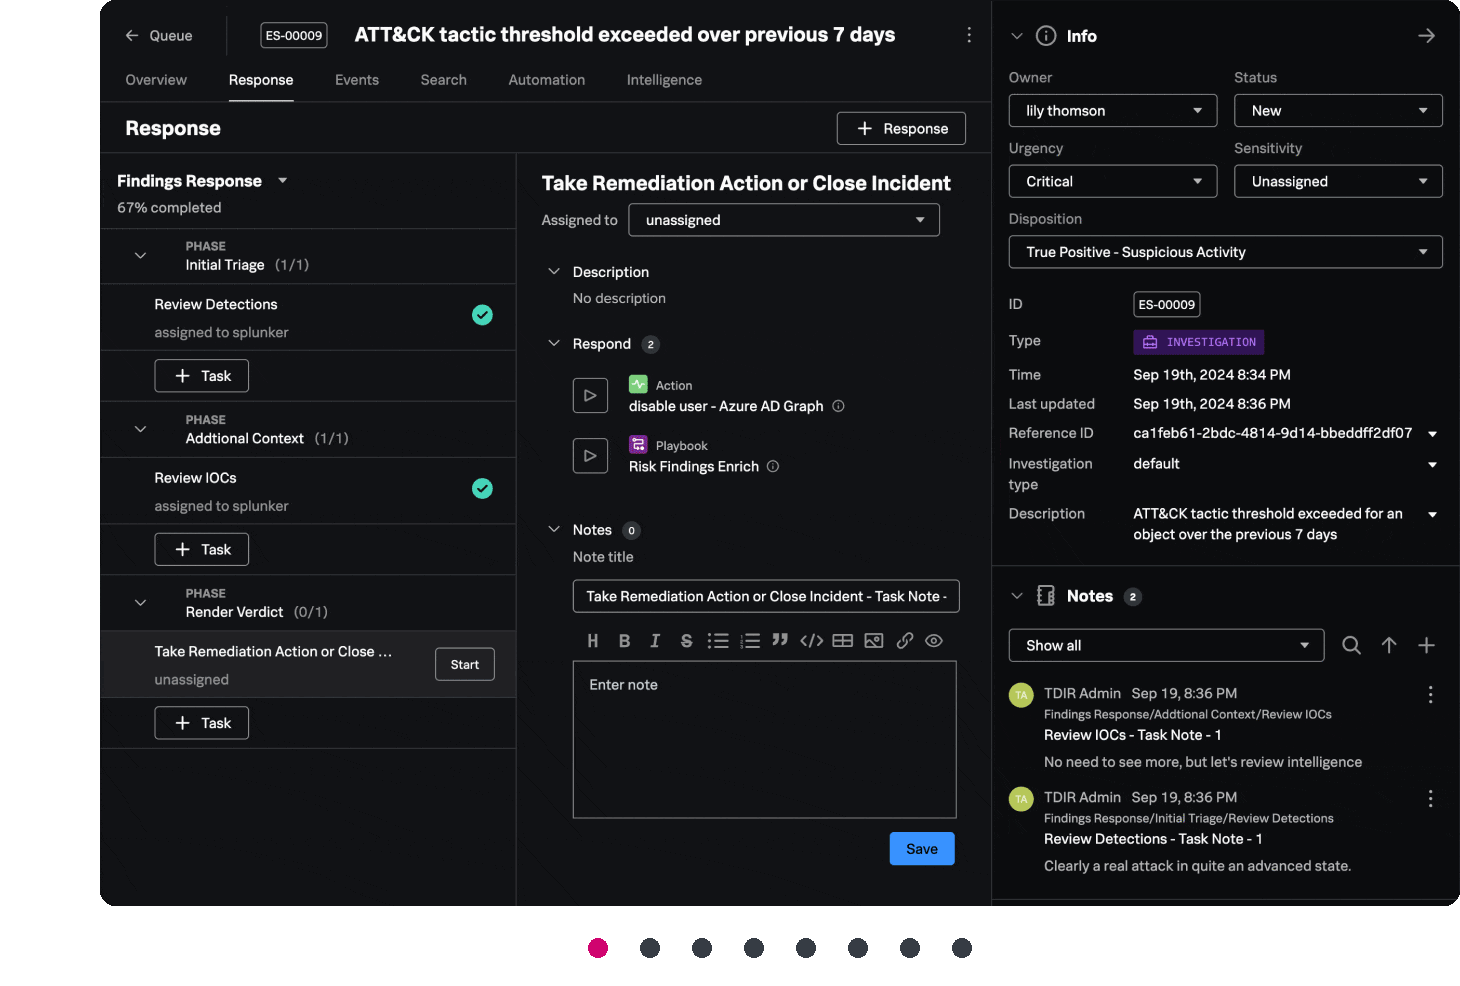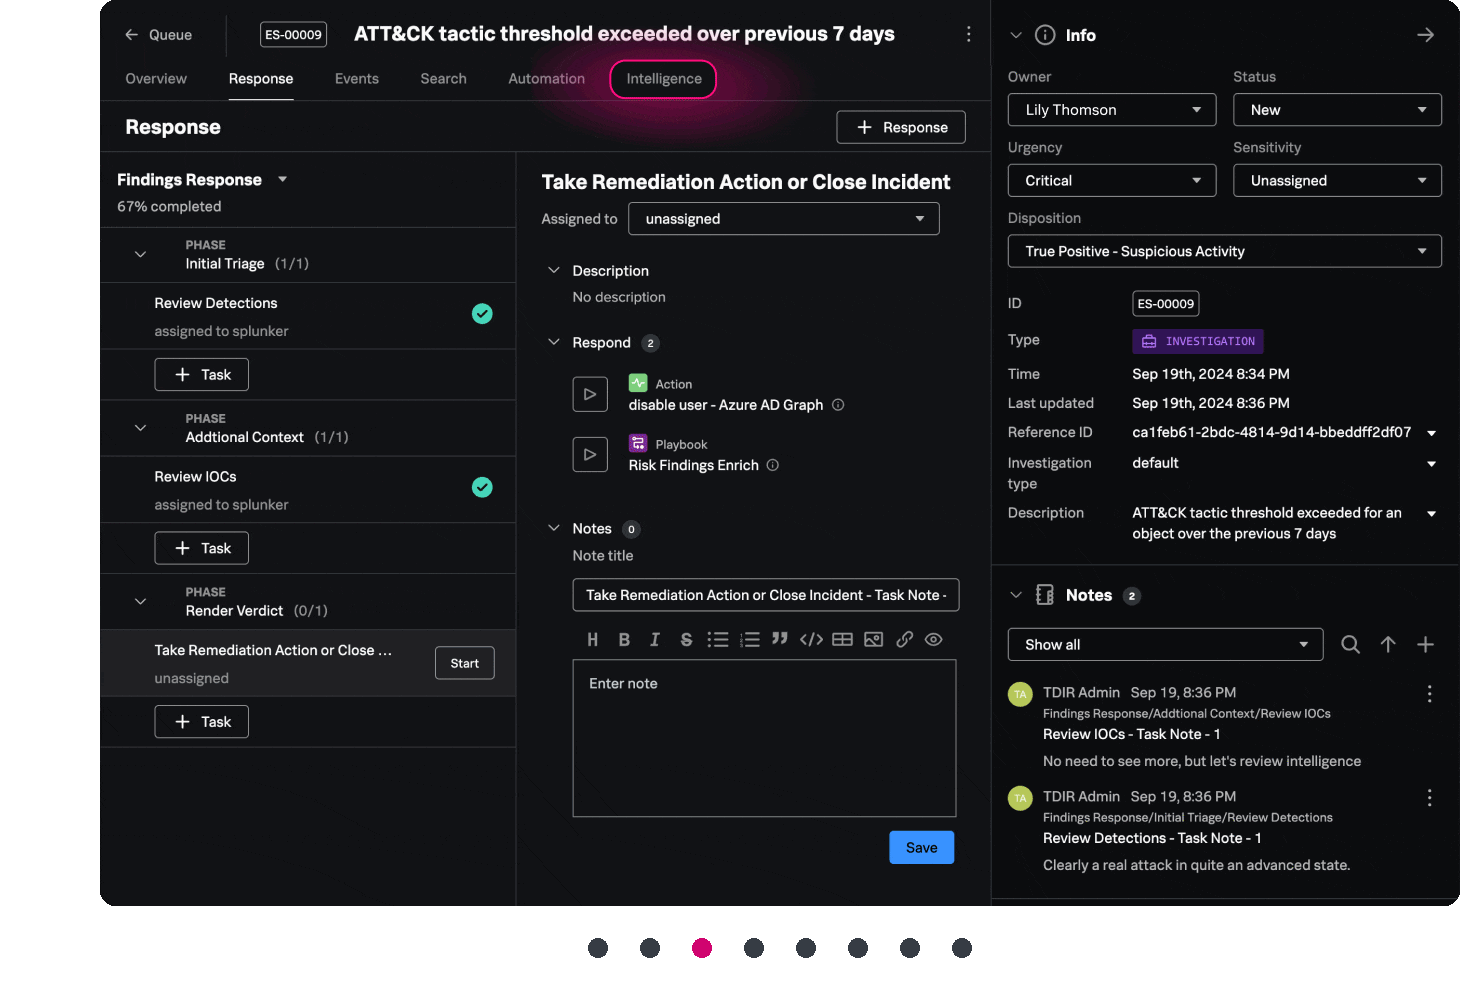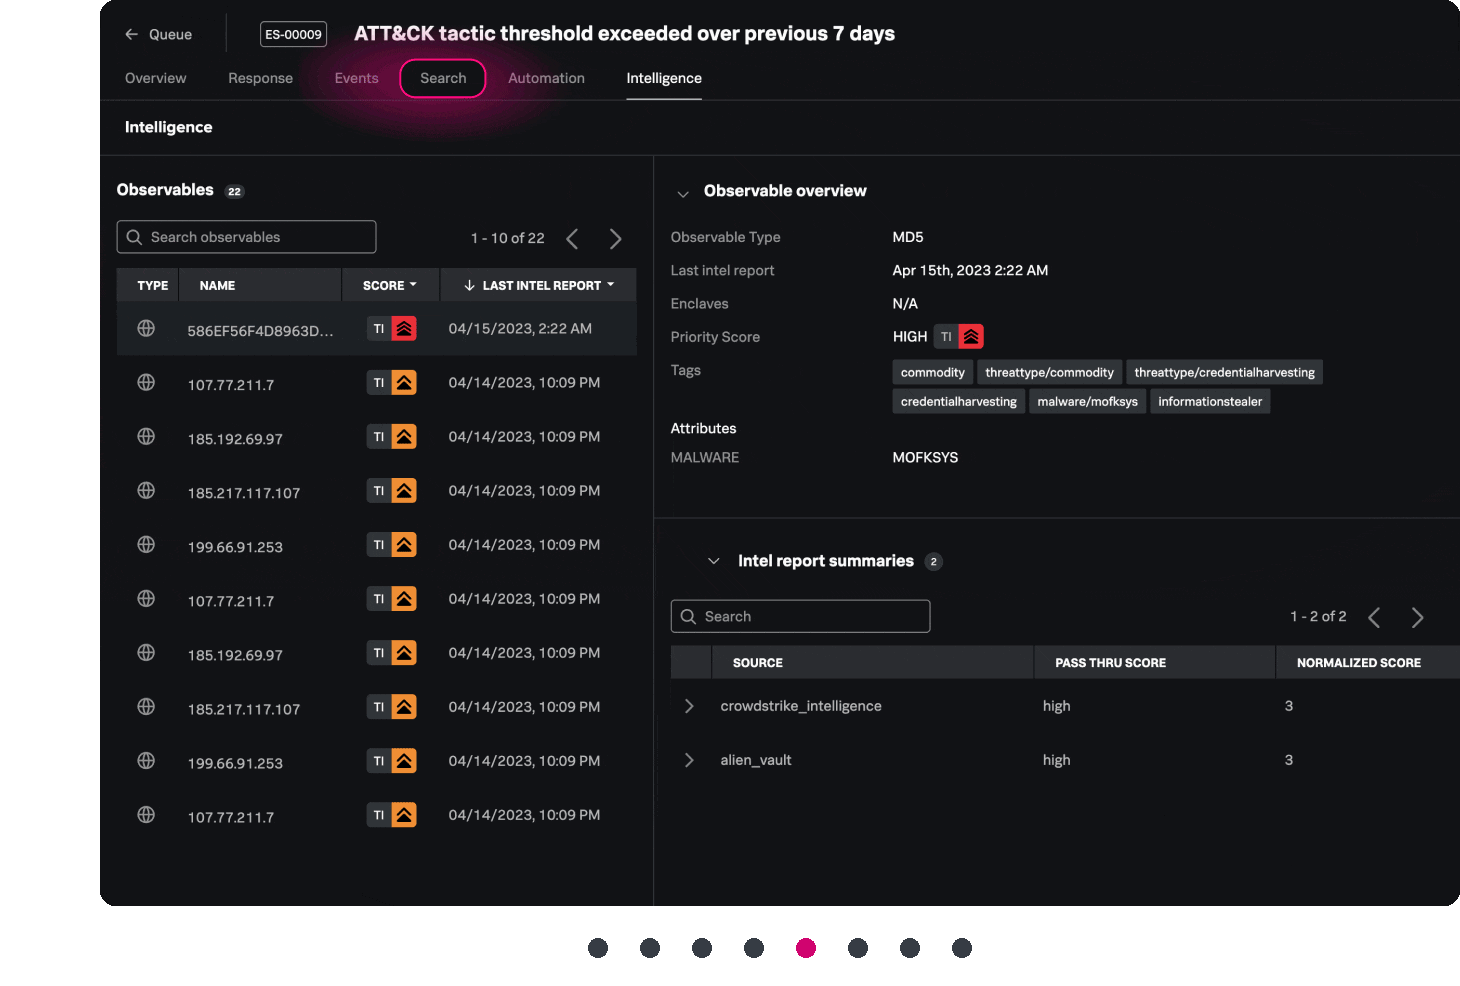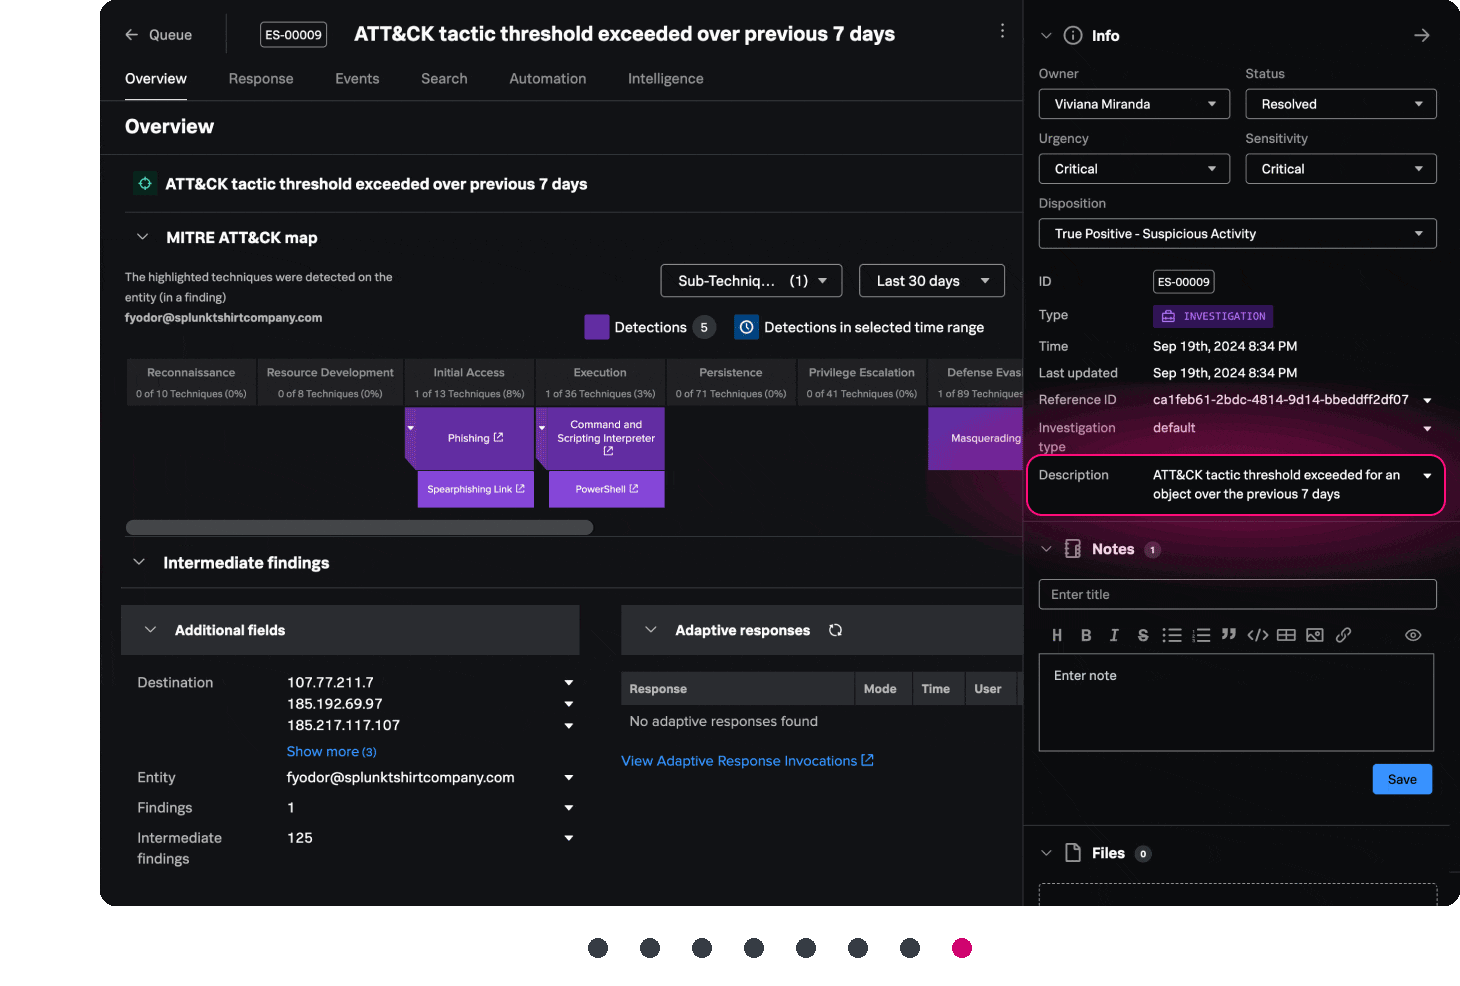
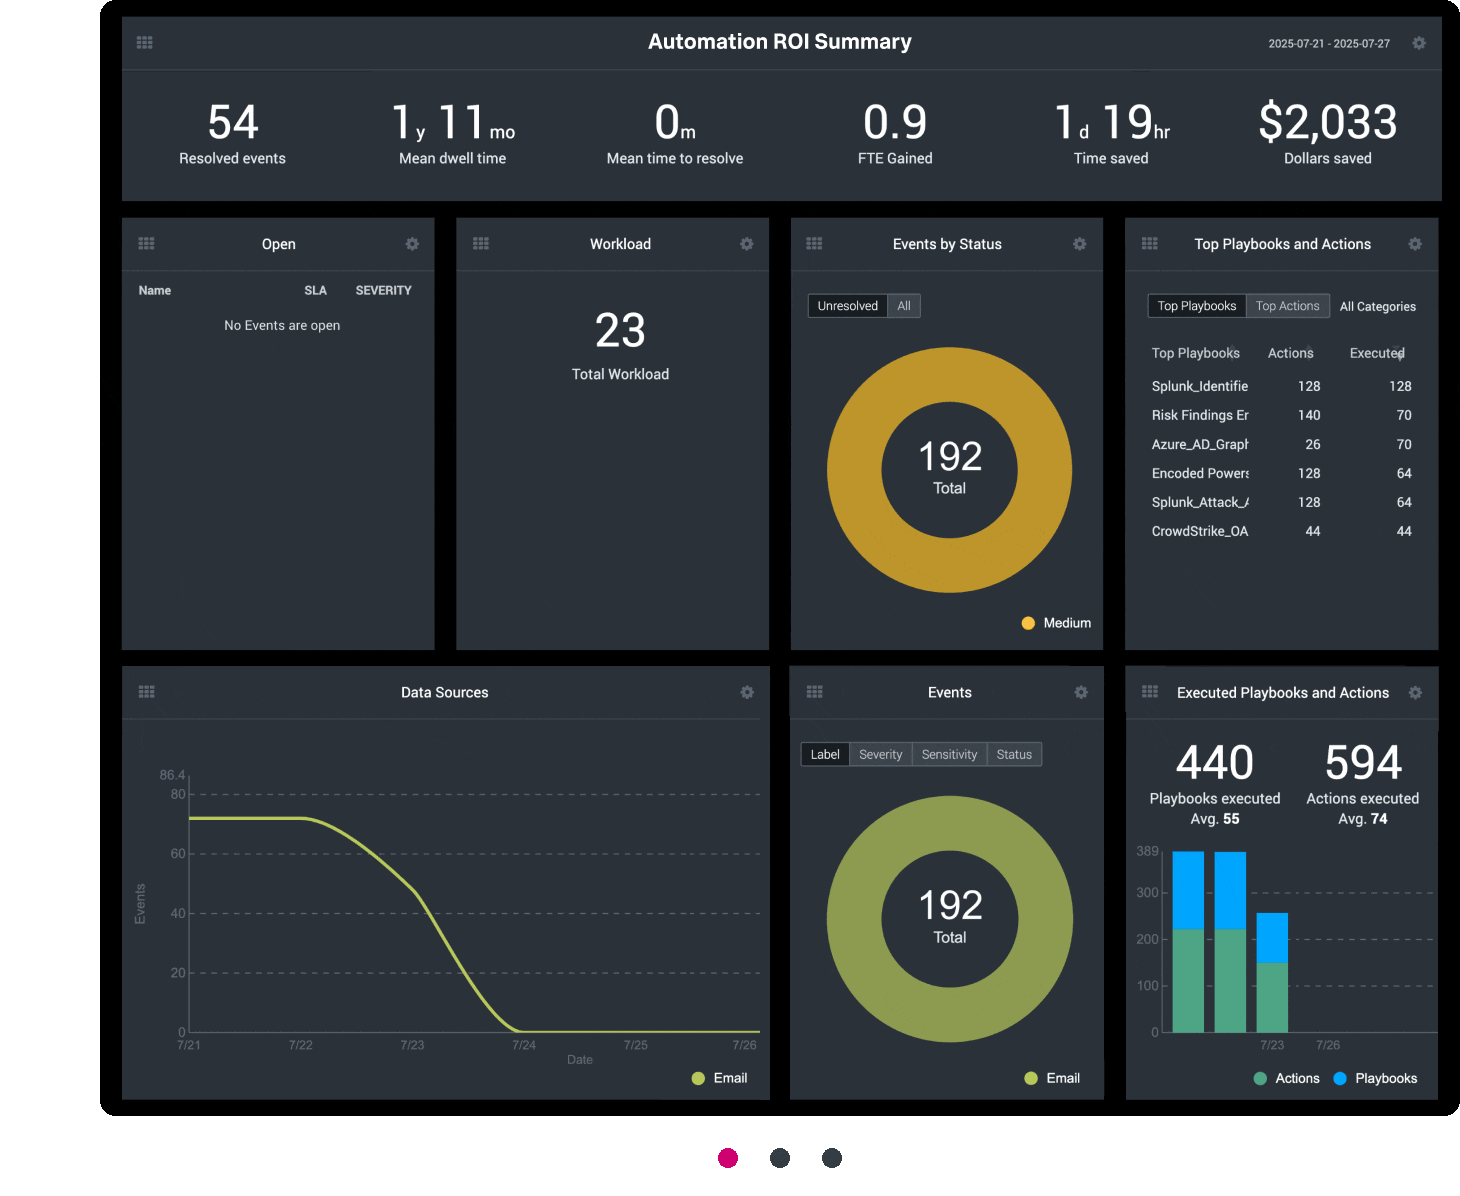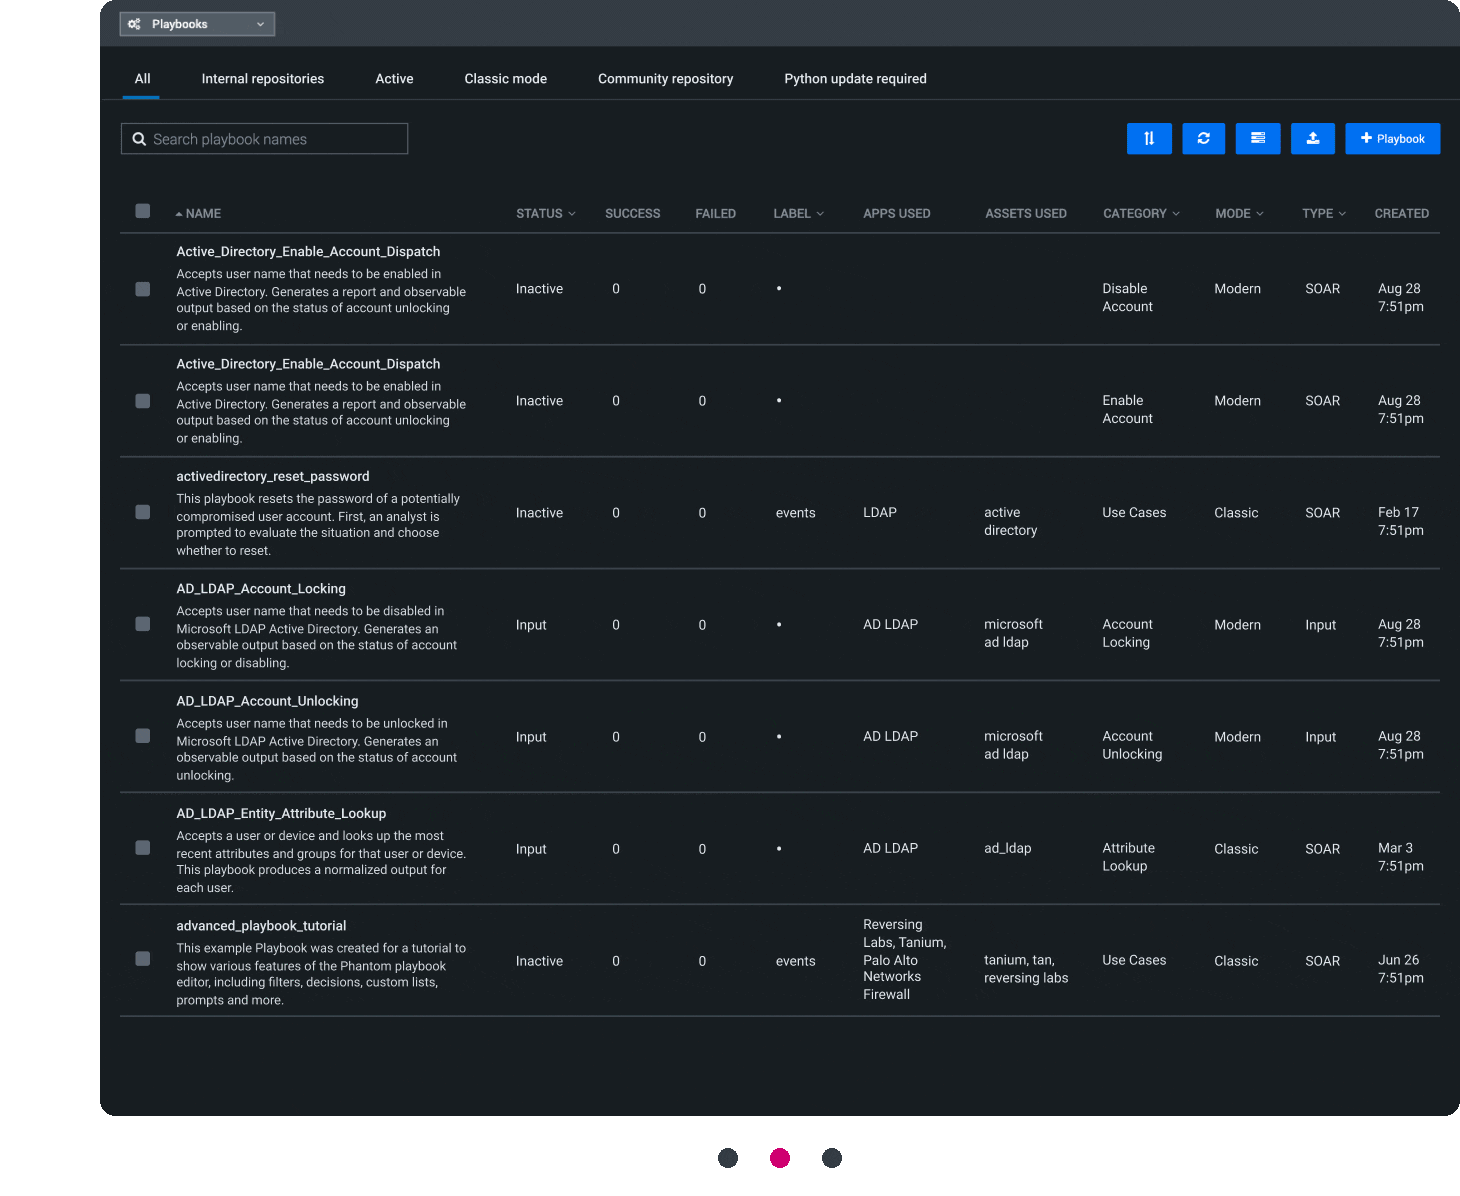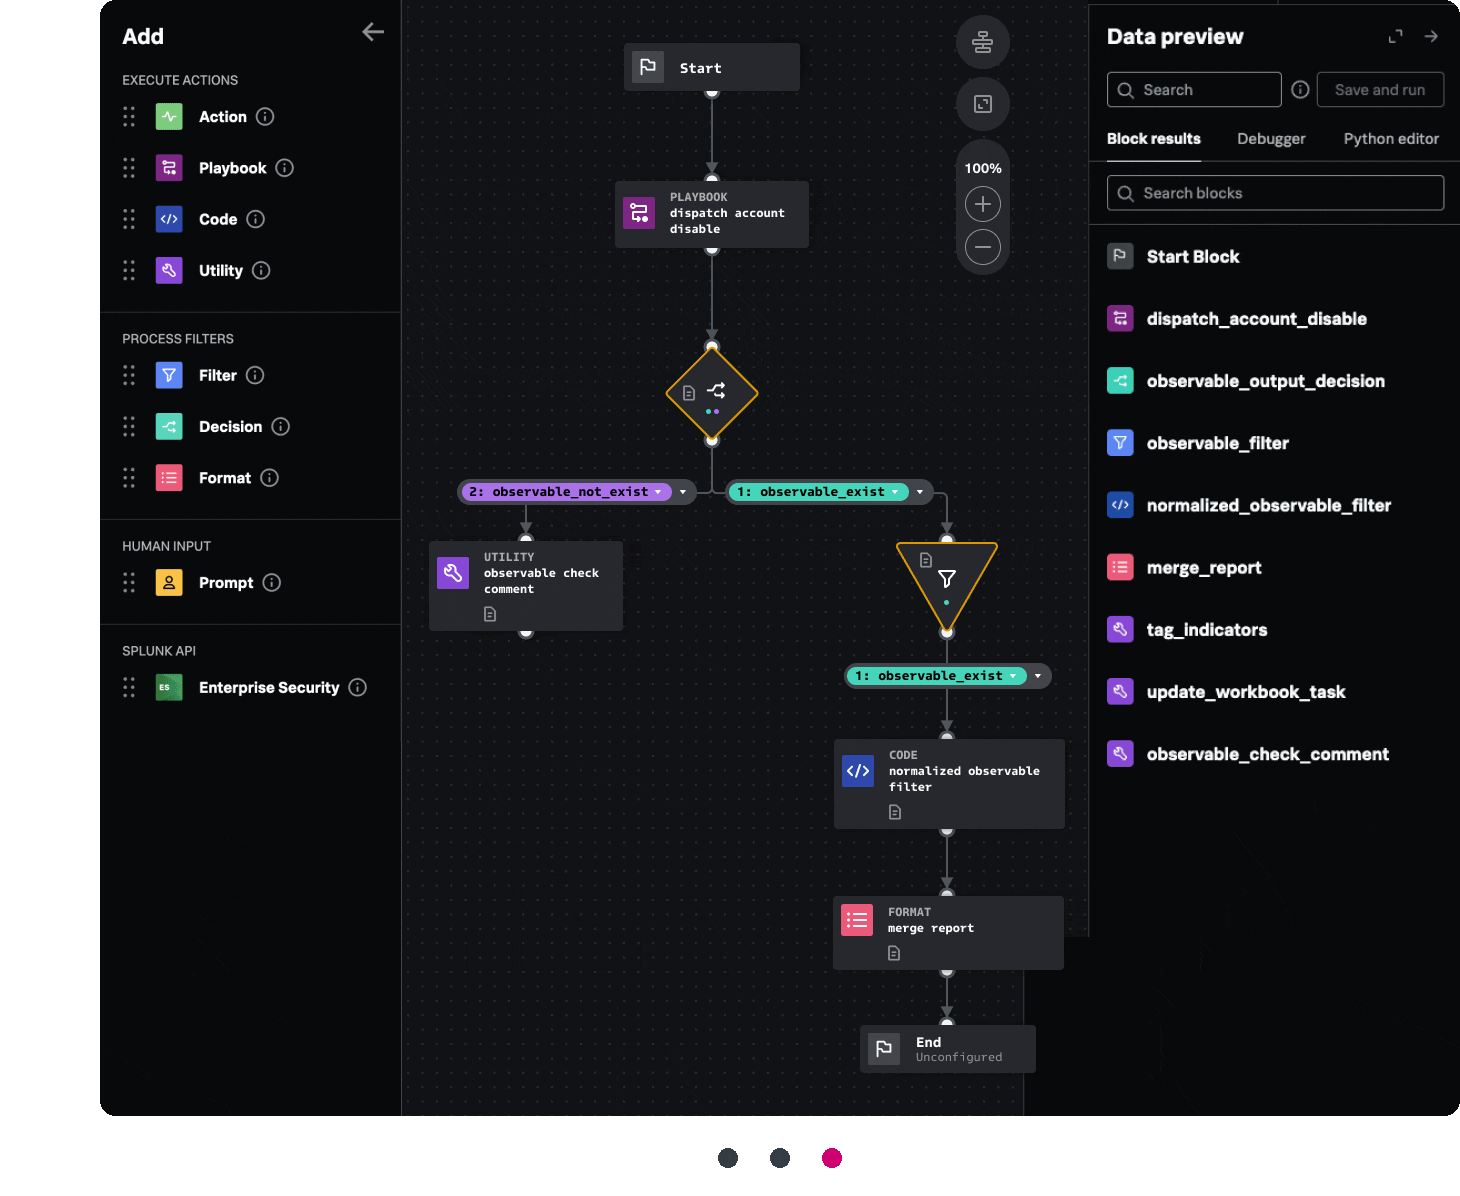
각 SOC 구성원이 보안 오케스트레이션, 자동화, 대응(SOAR) 및 자동 위협 강화를 통해 자동화를 활용할 수 있도록 지원합니다. 조사를 간소화하고, 대응 계획을 사용하여 추측을 없애며, 일관된 대응을 보장합니다.
모든 분석가에게 AI를 제공하여 수동 작업을 최소화하고, 조사를 가속화하며, 자연어 쿼리, 단계별 안내 워크플로, 즉각적인 요약 및 자동화된 보고서를 사용하여 더 빠르게 대응할 수 있습니다.
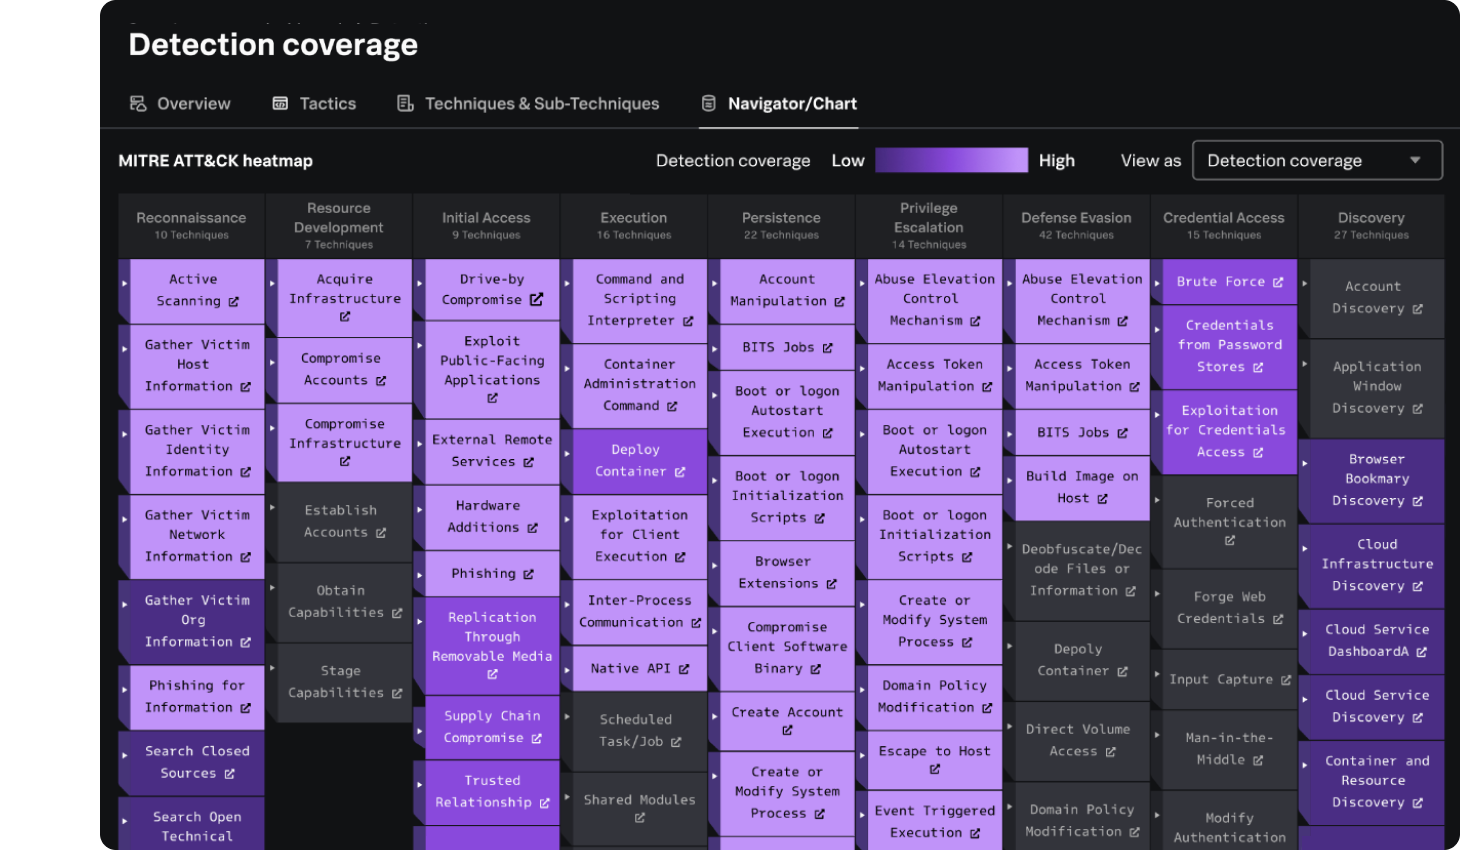
Detection Studio*는 엔지니어가 탐지 규칙을 원활하게 테스트, 배포, 모니터링할 수 있도록 완전한 탐지 라이프사이클 경험을 제공합니다. MITRE ATT&CK® 프레임워크에 매핑되는 커버리지를 측정하고 개선하여 팀이 진화하는 TTP를 따라잡고 탐지 취약점에 신속하게 조치를 취할 수 있게 만드세요.
*가능한 경우 알파 버전에서 제공됩니다.
더 많은 Enterprise Security 기능을 살펴보세요
위협 탐지 가속화 및 대응 우선화
정확도 높은 위협 탐지를 통해 SOC의 생산성을 향상시키고 경고 양을 최대 90%까지 줄입니다. RBA는 실제 위협 탐지 비율을 높이고 팀이 가장 중요한 위협에 집중할 수 있도록 보장합니다.


자동화된 TDIR 워크플로를 통해 효율성을 높이세요
Splunk SOAR은 보안 워크플로를 자동화하여 수동 작업, 경고 피로 및 대응 시간을 줄입니다. Splunk Enterprise Security와 원활하게 통합되어 대규모 TDIR 자동화가 가능합니다.

머신 러닝 모델과 사용자 중심 워크플로를 맞춤화하세요
머신 러닝 및 사용자 행동 모델을 맞춤화하여 특정 프로세스, 정책, 자산, 사용자 역할, 운영 기능을 반영하고, 내부자 및 고급 위협을 탐지하고 완화하는 능력을 향상시키세요.

즉각적인 AI를 활용하여 지침, 쿼리, 요약, 보고서를 작성하세요
워크플로에 통합된 AI 어시스턴트를 통해 모든 분석가에게 즉각적 맞춤형 조사 지침, 간단히 생성된 쿼리, 명확한 요약, 자동화된 보고서를 제공하여 업무를 지원합니다.*

*사용 가능한 경우 제한적 제공
보안팀을 위한 데이터 관리 및 접근성 간소화
고급 관리 기능(예: 연합 검색 및 연합 분석)을 통해 경계 없는 데이터 가시성을 확보하고, 보안 사용 사례의 비용을 최적화하며, SOC가 그 어느 때보다 빠르게 위협을 탐지, 조사, 대응할 수 있도록 지원합니다.

Splunk Enterprise Security(ES)는 위협 탐지, 조사, 대응(TDIR) 기능을 통합하여 보안 워크플로를 통합된 경험으로 간소화하는 플랫폼입니다. 보안 정보 및 이벤트 관리(SIEM), 에이전트 AI, 자동화를 위한 SOAR, UEBA, 탐지 정확도 및 응답 속도 향상을 위한 AI/ML 등의 기능이 통합됩니다.
Enterprise Security는 이러한 기능을 하나의 인터페이스로 통합함으로써, 비효율성을 줄이고 도구의 단절을 없애며, SOC 팀이 위협을 더 효과적으로 탐지하고, 조사하고, 대응할 수 있게 보장합니다.
ES Premier로 전환하면 현재 Splunk 고객에게 즉각적이고 실질적인 혜택을 제공합니다. 혜택에는 다음이 포함됩니다.
지금 ES Premier를 도입하면 고객은 운영 비효율성을 줄이고, 보안 운영을 확장하며, 최신 AI 기반 기능을 활용할 수 있습니다.
*사용 가능한 경우 제한적으로 제공됩니다.
현재 Enterprise Security는 고객이 선택할 수 있는 두 가지 에디션인 Essentials와 Premier를 제공합니다. ES Essentials는 잘 알려진 SIEM뿐만 아니라 보안용 AI 어시스턴트(AIA)와 사용 가능한 경우 Detection Studio도 제공합니다.
Splunk Enterprise Security Essentials는 10년 넘게 시장을 선도해 온 보안 정보 및 이벤트 관리(SIEM) 솔루션입니다. 한편, Splunk Enterprise Security Premier는 단순한 SIEM의 기능을 넘어서는 확장성을 제공합니다. ES Premier는 위협 탐지, 조사, 대응을 위한 새로운 통합 플랫폼으로, SIEM, UEBA, SOAR, AI 기능을 하나의 플랫폼에 결합하여 오늘날 급변하는 보안 환경에 대응합니다.
Splunk Enterprise Security(ES)는 에이전트 AI를 활용하여 점진적인 자율성을 통해 일상적이고 복잡도가 낮은 작업을 자동화함으로써 보안 운영 센터(SOC) 팀의 효율성을 높입니다. 이 접근 방식은 SOC 팀이 인간의 감독을 유지하면서 완전 자동화된 작업에서 승인이 필요한 AI 제안까지 AI의 역할을 점진적으로 확대할 수 있게 합니다.
ES에는 멀웨어 리버싱과 같은 고급 기능이 포함되어 있으며, 이는 악성 스크립트를 한 줄씩 자동으로 분해하고, 침해 지표를 추출하며, 회피 기술을 플래그하고, 반복되는 행동을 그룹화하여 분석 속도를 높입니다. 또한, 경고를 평가하고 우선순위를 지정하며 설명하는 분류 에이전트가 있어 SOC 팀이 가장 중요한 위협에 집중할 수 있도록 도와줍니다.
SOC 팀은 자연어 명령어를 통해 고급 기술 없이도 자동화 플레이북과 탐지 규칙을 신속하게 구축하고 맞춤화할 수 있습니다. ES는 경고 강화, 분류, 조사, 멀웨어 분석을 간소화하여 운영 부담을 줄이고 SOC 분석가가 중요한 보안 작업에 집중할 수 있게 합니다.
© 2005 - 2026 Splunk LLC All rights reserved.