Splunk Enterprise Security Essentials
La solution SIEM leader du marché
Obtenez une visibilité complète, appuyez-vous sur des détections précises et décuplez l’efficacité de vos opérations de sécurité.
Obtenez une visibilité complète, appuyez-vous sur des détections précises et décuplez l’efficacité de vos opérations de sécurité.
Enterprise Security (ES) Essentials offre une visibilité complète et inégalée, reposant sur l’importation, la normalisation et l’analyse sans faille de données provenant de toutes les sources à grande échelle, grâce à la plateforme de données de Splunk et ses capacités d’assistance IA. Grâce à la recherche fédérée et à l’analyse fédérée, les équipes de sécurité obtiennent rapidement des informations à partir de leurs données, où qu’elles se trouvent.
Contrairement aux SIEM traditionnels, Enterprise Security Essentials réduit le volume des alertes jusqu’à 90 % grâce aux alertes basées sur les risques (RBA), pour que vous soyez toujours au courant des menaces les plus urgentes. Accélérez les investigations grâce à l’enrichissement intégré de la threat intelligence et profitez de la threat intelligence de Cisco Talos sans frais supplémentaires.
Unifiez la détection des menaces, le tri des alertes, la threat intelligence, les processus d’investigation et de réponse et la gestion des dossiers au sein d’une plateforme unique. Renforcez ES Essentials avec des solutions SOAR et UEBA natives pour offrir à vos équipes un environnement de sécurité complet et optimisé par l’IA.
Pour assurer une sécurité optimale, nous devons instrumenter les appareils, le cloud et tous les points de contact où transitent les données. En important toutes ces données de télémétrie dans l’environnement Splunk, nous obtenons la visibilité indispensable pour protéger les données, où qu’elles se trouvent.
Avec les alertes basées sur les risques, nous assemblons très simplement des événements disparates pour reconstituer le récit du risque présent dans notre environnement.
Ce niveau de personnalisation dans Splunk a un intérêt stratégique. Cet outil n’a pas de limite. On trouve d’innombrables solutions sur le marché, mais à ma connaissance, aucune n’offre de telles possibilités de personnalisation.
Grâce à Splunk, nous avons une bien meilleure visibilité sur notre écosystème : chaque transaction qui passe par Fannie Mae peut être tracée et supervisée du début à la fin.
Prix et récompenses
Pionnier du SIEM et de l’analyse de sécurité, Splunk permet à des milliers d’organisations de garder une longueur d’avance sur l’évolution des menaces. Considéré comme un leader par Gartner, IDC et Forrester, Splunk est fier d’être à l’avant-garde du secteur des opérations de sécurité.
Leader 11 ans de suite
Solution SIEM n° 1 dans les trois scénarios d’utilisation
Leader
Leader

Unifiez la gestion des données pour donner à vos experts de la sécurité une visibilité complète sur les données, un accès sans aucune restriction et des possibilités d’analyse illimitées. Contrôlez la circulation des données pour répondre aux besoins de sécurité et maîtriser les coûts sans compromettre l’efficacité des opérations ni la posture de sécurité.

La Splunk Threat Research Team propose plus de 1 800 détections prêtes à l’emploi et conformes aux grands frameworks industriels, MITRE en tête. L’objectif : vous permettre de détecter et corriger plus rapidement les menaces. Enregistrez simplement de nouvelles versions des détections en utilisant le contrôle automatique et natif des versions et en restaurant en un clic des versions antérieures.

Detection Studio permet de gérer l’intégralité du cycle de vie de la détection : les ingénieurs peuvent tester, déployer et contrôler les détections au sein d’une même expérience. Mesurez et renforcez votre couverture en vous appuyant sur le framework MITRE ATT&CK® pour que votre équipe soit toujours au fait de l’évolution des TTP et puisse agir rapidement en cas d’angle mort.

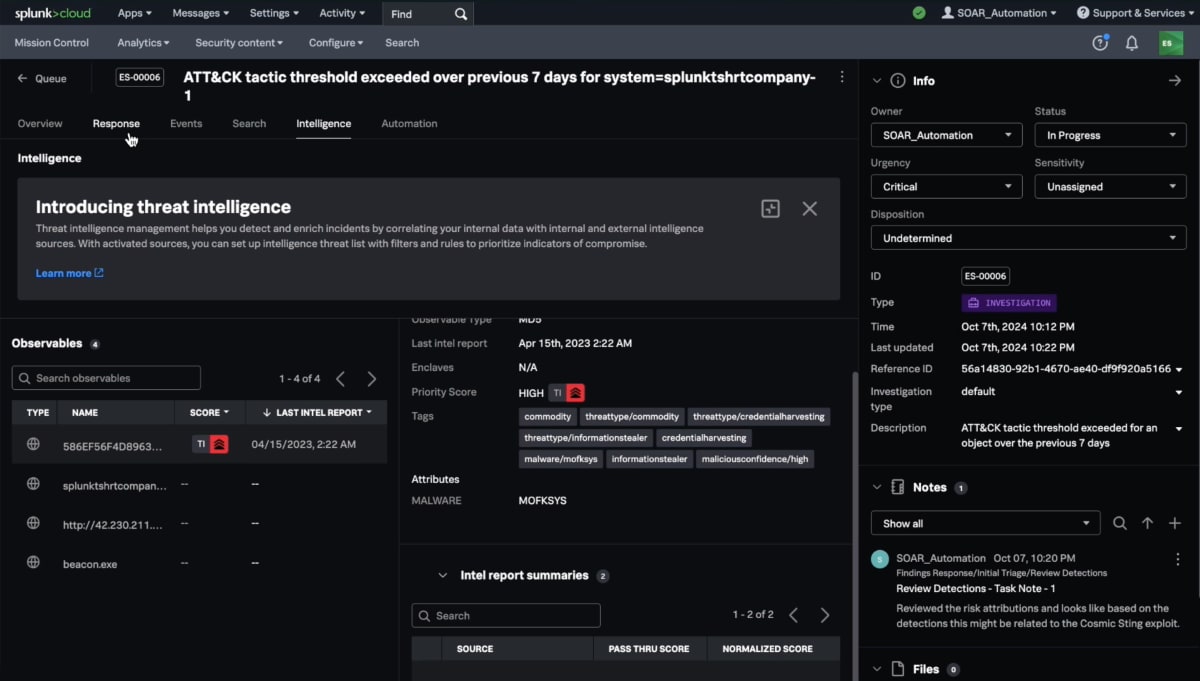
Agrégez automatiquement les détections sur la base de règles prédéfinies découlant de techniques de regroupement et de calculs courants dans le domaine de la sécurité : entités similaires, score de risque cumulatif, seuils MITRE ATT&CK, etc. Cette vue agrégée offre aux analystes une image complète de toutes les détections haute fidélité connexes en un seul clic.

Les alertes basées sur les risques (RBA) utilisent le cadre de recherche de corrélation de Splunk Enterprise Security pour collecter les événements de risque et les centraliser dans un seul index des risques. Lorsqu’ils répondent à un critère spécifique, les événements recueillis deviennent un notable de risque unique. Les analystes peuvent ainsi se concentrer sur les menaces imminentes qui peuvent échapper aux solutions SIEM traditionnelles.

Obtenez instantanément des conseils sur mesure pour vos investigations, de l’aide à la création de requêtes, des résumés clairs et des rapports automatisés : tous les analystes bénéficient d’un assistant IA intégré à leurs workflows.


Découvrez toutes les entités (actifs et utilisateurs), enrichissez les détections de sécurité avec des attributions précises et un contexte détaillé et obtenez des rapports complets.

Planifiez, développez, testez, déployez et supervisez les détections dans un même flux pour renforcer la confiance dans le déploiement des détections et réduire le MTTD.

Splunk intègre une IA professionnelle tout au long du workflow de détection des menaces, d’investigation et de réponse (TDIR) pour aider les entreprises à atteindre leurs objectifs de sécurité spécifiques.
© 2005–2026 Splunk LLC Tous droits réservés.