セキュリティ ブログ
最新のブログ記事
template
category
category
security
Splunk® Enterprise Security 8.0の一般提供を開始
Splunk Enterprise Security 8.0の一般提供の開始をお知らせいたします。Splunk SOARによる自動化の統合など、シームレスな調査とケース管理を実現して画期的な進化を遂げ、脅威の検出、調査、対応ワークフローをかつてないほど効率化し、アナリストの業務を強力に支援します。
サイバーセキュリティにおける内部脅威
セキュリティの脅威は必ずしも外部からやってくるとは限りません。内部の人間がセキュリティを侵害することもあります。この記事では、内部脅威について説明します。
サイバーキルチェーン:戦略と戦術
サイバーキルチェーンの概要などについて説明し、サイバー脅威管理におけるそのメリットとデメリットを考察します。
データの暗号化の方式と種類:暗号化ビギナーズガイド
データの暗号化は、機密情報を守るための方法の1つです。このビギナーズガイドでは、データの暗号化の方式、種類、アルゴリズム、ベストプラクティスについて説明します。
脆弱性、脅威、リスクの基本
「脆弱性」、「脅威」、「リスク」はよく一緒に使用されますが、サイバーセキュリティにおいては異なる概念を示します。
SIEMとは? SIEMの意味・メリットをわかりやすく解説
SIEMとは、セキュリティ機器などのログデータを収集し、リアルタイムで脅威を自動で検出、通知するセキュリティ管理システムです。SIEMによって、高度なセキュリティ運用が可能になります。SIEMの意味や仕組み、適切なソリューションの選び方について紹介します。
M365インベーダーハンティング:ブルーチームのための初期アクセスベクトル対策ガイド
Microsoft 365の脅威検出について、データソースの分析と、初期アクセスを試みる脅威の効果的なハンティング方法を中心に、Splunk脅威調査チームの知見をご紹介します。
M365インベーダーハンティング:Midnight Blizzardの影を追う
Splunk脅威調査チームが、サイバーセキュリティチーム向けに、Microsoft社のブログで取り上げられている攻撃チェーンの概要と、その実践的な検出方法やハンティングのヒントをご紹介します。
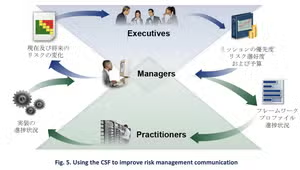
NIST CSF2.0にみるテクニカル項目の対応手段
NIST CSF v2.0とは。サイバーセキュリティフレームワーク(CSF、Cyber Security Framework)を作成し、現在v2.0に移行され政府機関、重要インフラ、民間企業を問わずサイバーセキュリティのリスク管理のガイドを提供しているベストプラクティスとなっています。