セキュリティ ブログ
最新のブログ記事
template
category
category
security
ICT-ISACにSplunk Japanが加入しました
2024年春、Splunk Japanも一般社団法人ICT-ISAC(アイシーティ・アイザック)に新規加入いたしました。SplunkはICT-ISACの提唱している様々な課題に対し、連携しながら皆様と共助する存在になりたいと思っています。
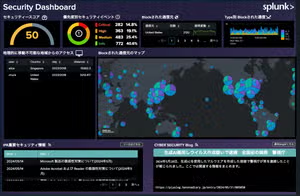
<第1回>Splunkでセキュリティダッシュボードを作成しよう!全体概要
「Splunkでセキュリティダッシュボードを作成しよう!」シリーズにて10回に分けてセキュリティをはじめとした様々なデータを取り込み、データの分析手法、およびダッシュボードの作成方法を紹介します。本記事では、このシリーズで作成するダッシュボードのゴールと、各回で説明する内容についてお伝えします。
Splunkのセキュリティスタッフが選ぶお勧めコンテンツ(2023年12月)
Splunkのセキュリティエキスパートがそれぞれ「これは一読の価値あり」と思った公開記事、ホワイトペーパー、顧客事例などのコンテンツをご紹介します。今回は2023年12月号をお届けします。
共有に注意!:ネットワーク共有検出のハンティング
このブログ記事では、攻撃者がよく使う手口であるネットワーク共有検出を防ぐための実践的なガイドを提供します。
Splunkのセキュリティ調査レポート2024で「AI」という新境地を探る
Splunkの『2024年セキュリティの現状:競争が激化するAIの活用』レポートでは、セキュリティリーダーが考える今後の展望、期待、現在の課題が明らかになりました。
RSAC 2024にSplunkが参加:未来志向のSOCを支援
RSAC 2024でSplunkがどのように未来志向のSOCを支援できるかをご確認ください。
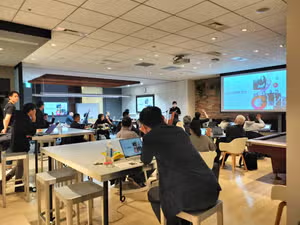
セキュリティコミュニティWEST-SECとコラボレーションSplunk Workshopを実施
Splunk Services Japan合同会社は、日本を代表するセキュリティコミュニティのWEST-SECと協力してSplunk Workshopを実施いたしました。
metadataとtstatsを活用した脅威ハンティング
metadataコマンドとtstatsコマンドの力を見よ!これらのコマンドを使えば、ハンティングを始める前にホストとソースタイプの状況をすばやく把握できます。
Splunkのセキュリティユースケース
セキュリティ担当者にとって最大の課題は、業務の両立です。既存の脅威の調査と修復を実施しながら、新たに猛威を振るうサイバー攻撃に後れをとらずに対応しなければなりません。Splunkでは、Splunkのセキュリティソリューションの活用方法についてより良く理解するための主要なセキュリティユースケースをご紹介しています。