Erfahren Sie, warum Leader im Vergleich zu ihren Mitbewerbern mit ihren Observability-Praktiken einen um 53 % höheren ROI erzielen.
Gewinnen Sie Domain-übergreifenden Kontext für Security, Observability und KI auf einer einheitlichen Plattform, die Telemetriedaten dort belässt, wo sie entstehen.
Unterstützt durch unsere Übernahme von Galileo. KI-Agenten, Modelle und Infrastruktur überwachen und schützen.
Mehr erfahrenDurchsuchen und analysieren Sie Daten direkt am Speicherort, um Ihre Ausgaben zu reduzieren. Machen Sie Kontext über verschiedene Umgebungen hinweg in Echtzeit verfügbar – für Ihre Teams ebenso wie für resiliente, maßgeschneiderte KI-Agenten.
Erkennen Sie jeden Cyberangriff und reagieren Sie autonom mit einer vertrauenswürdigen, kontrollierten Abwehr, die KI-Bedrohungen immer einen Schritt voraus ist. So schließen Sie Sicherheitslücken in Ihrer gesamten Umgebung.
Splunk sorgt für maximale Resilienz Ihrer Infrastruktur. Evaluieren und kontrollieren Sie das Verhalten von KI-Agenten, optimieren Sie den KI-Tokenverbrauch und beheben Sie Probleme autonom, um Ausfälle zu verhindern.
Wappnen Sie sich bestmöglich gegen KI-gestützte Cyberangriffe, Datenchaos und immer komplexere Infrastrukturen. KI-Agenten und -Assistenten helfen Ihnen dabei, Probleme vorherzusagen und zu verhindern, manuelle Aufgaben zu automatisieren und das Troubleshooting sicher zu beschleunigen.
Kleinste Fehler werden heute sofort bestraft. Resilienz erfordert effektive Prävention und Reaktionen in Maschinengeschwindigkeit – mithilfe vertrauenswürdiger KI. Dafür sorgen einheitliche Maschinendaten in jeder Größenordnung, umgebungsübergreifender Kontext sowie fortgeschrittene Security- und Observability-Tools.
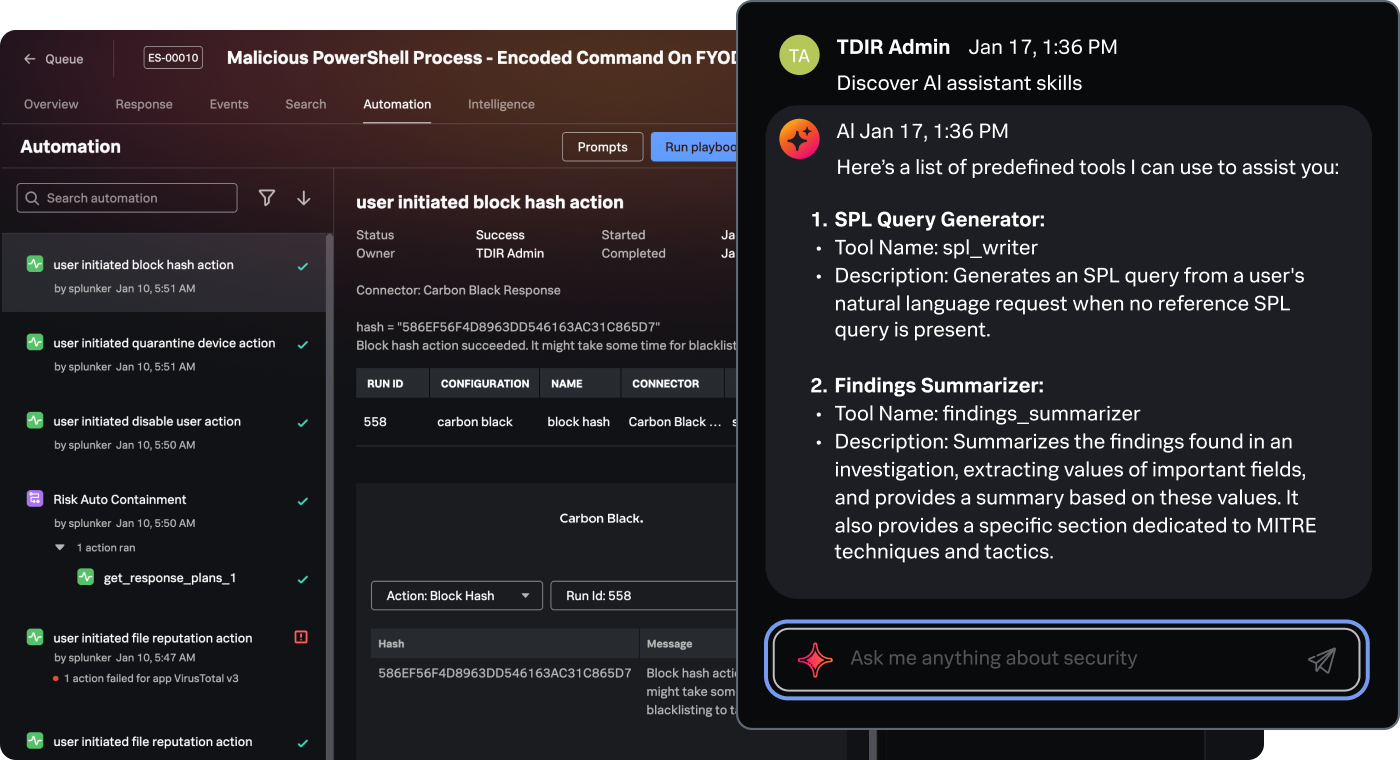
Cyberkriminelle agieren mit KI schneller als je zuvor – Reaktionen müssen daher in Minuten statt Monaten erfolgen. Möglich machen dies vereinheitlichte Daten, hochmoderne TDIR-Tools und KI-Agenten, die Bedrohungen über sämtliche Angriffsflächen hinweg abwehren helfen.
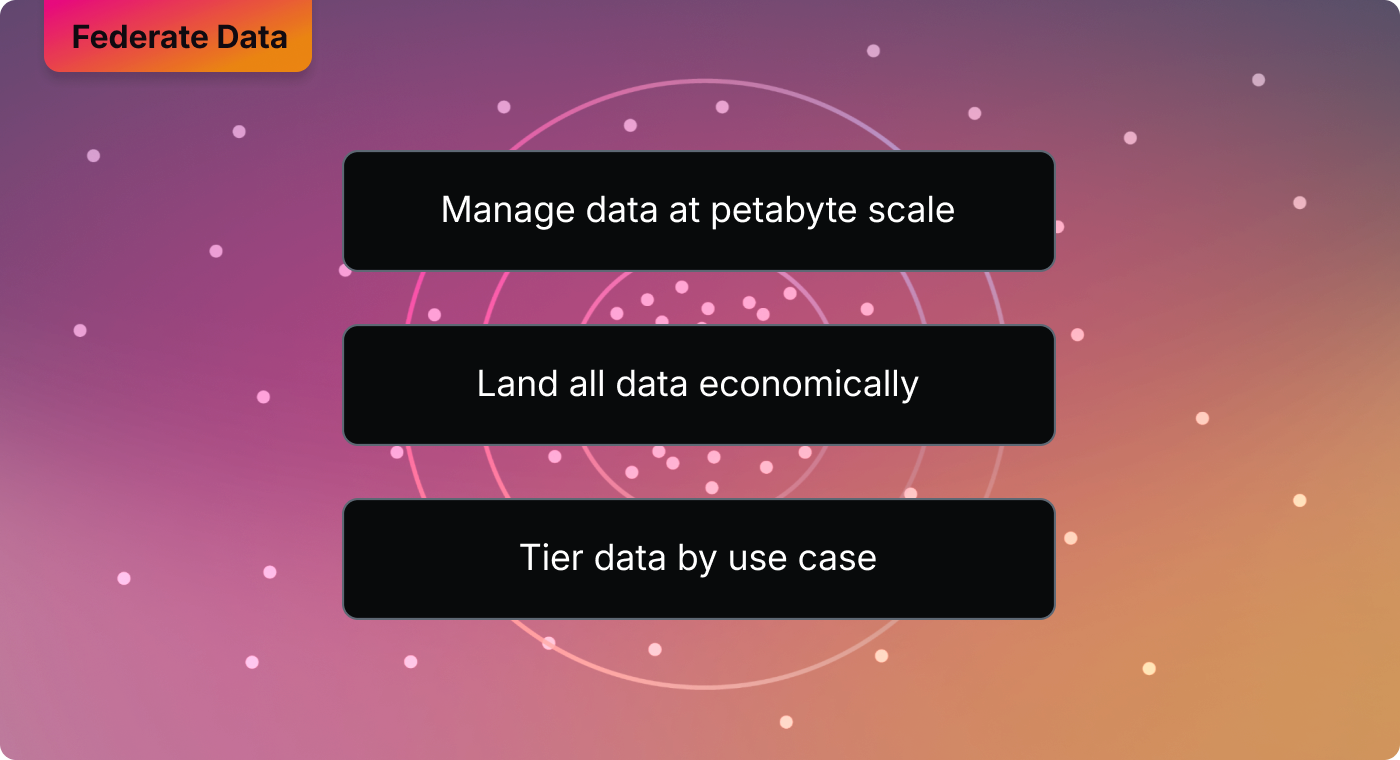
Für KI- und Analytics-Anwendungen muss jederzeit Kontext bereitstehen – ohne unnötige Datentransfers und Erfassungskosten. Mit Splunk machen Sie Petabyte an Telemetriedaten direkt am Speicherort auffind- und nutzbar.
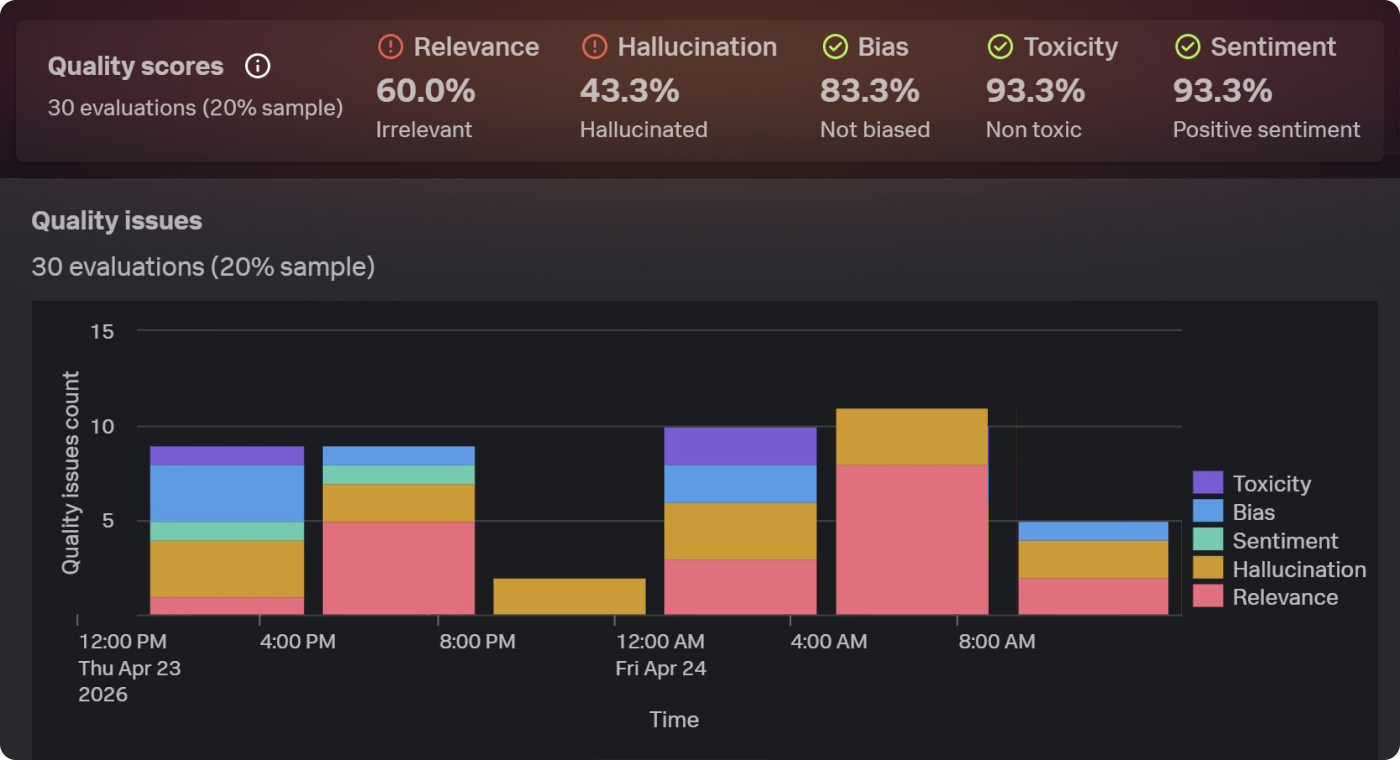
Mit Frontier-Modellen und Post-Mythos-KI gehen ungeahnte Risiken einher – autonome Agenten können unerlaubte Aktionen durchführen, die sich praktisch nicht vorhersehen lassen. Doch mit Schutzmechanismen und Nachverfolgbarkeit in Echtzeit verhindern Sie, dass Modelle unberechenbar handeln, halluzinieren oder Datenpannen verursachen.
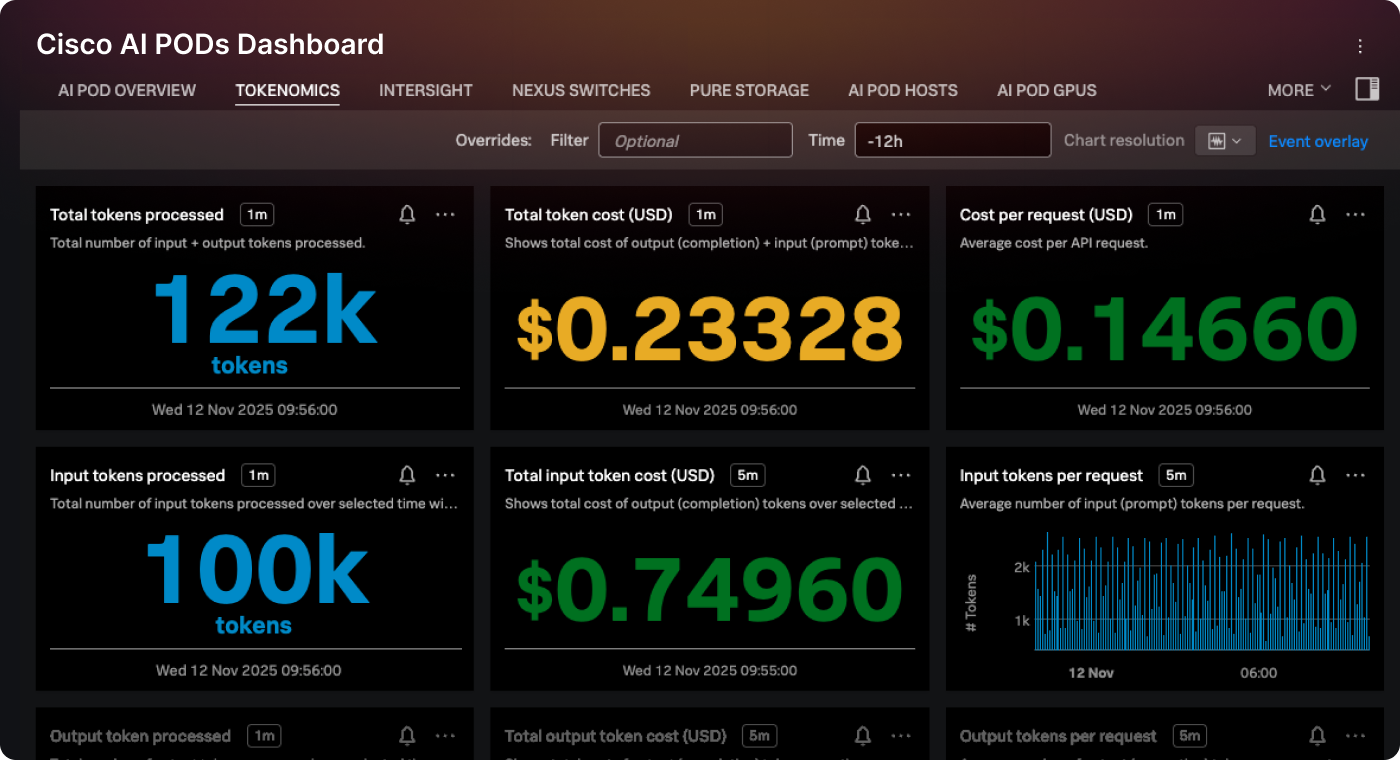
Nicht überwachte KI-Modelle und -Agenten können enorme ungeplante Kosten verursachen. Doch wenn Sie den Tokenverbrauch Ihres LLMs jederzeit voll im Blick haben, können Sie die Effizienz ohne Abstriche in puncto Qualität und Leistung maximieren.
Erfahren Sie im Detail, wie sich Leistung auf Ihre SLOs und das Benutzererlebnis auswirkt. Mit AI-SRE-Agenten lassen sich Ursachen sofort umgebungsübergreifend isolieren und gezielt beheben – sei es per Rollback, Kapazitätsanpassung oder anderweitig.
Das Splunk-Ökosystem
Verbinden, erweitern und nutzen Sie Ihre Daten mit Integrationen und Apps von Splunkbase – über Cloud, SaaS, IT sowie Machine Data aus OT und IoT hinweg. Instrumentieren Sie Ihre Umgebung mit nativer OpenTelemetry-Unterstützung, SDKs und Agents.
Splunkbase besuchenweniger Energiekosten (EUR)
weniger Energieverbrauch (kWh)
Mit Splunk können wir nicht nur die Energiekosten senken, sondern auch unseren Betrieb auf Nachhaltigkeitsziele ausrichten. So sieht die Zukunft der Industrie aus.
Es sind jetzt viele verschiedene Vorgänge der Netzwerksicherheit schnell sichtbar [...] Im Fall einer Kompromittierung können wir die Warnmeldungen schneller wahrnehmen und schneller reagieren.
PUMA.com-Websites weltweit mit verbessertem Monitoring
pro Stunde an zusätzlichem Umsatz
Beim Entdecken und Beheben von Problemen bei Kundenbestellungen hat uns Splunk einen riesigen Schritt vorangebracht.
schnellere Fehlererkennung
weniger Backend-Probleme
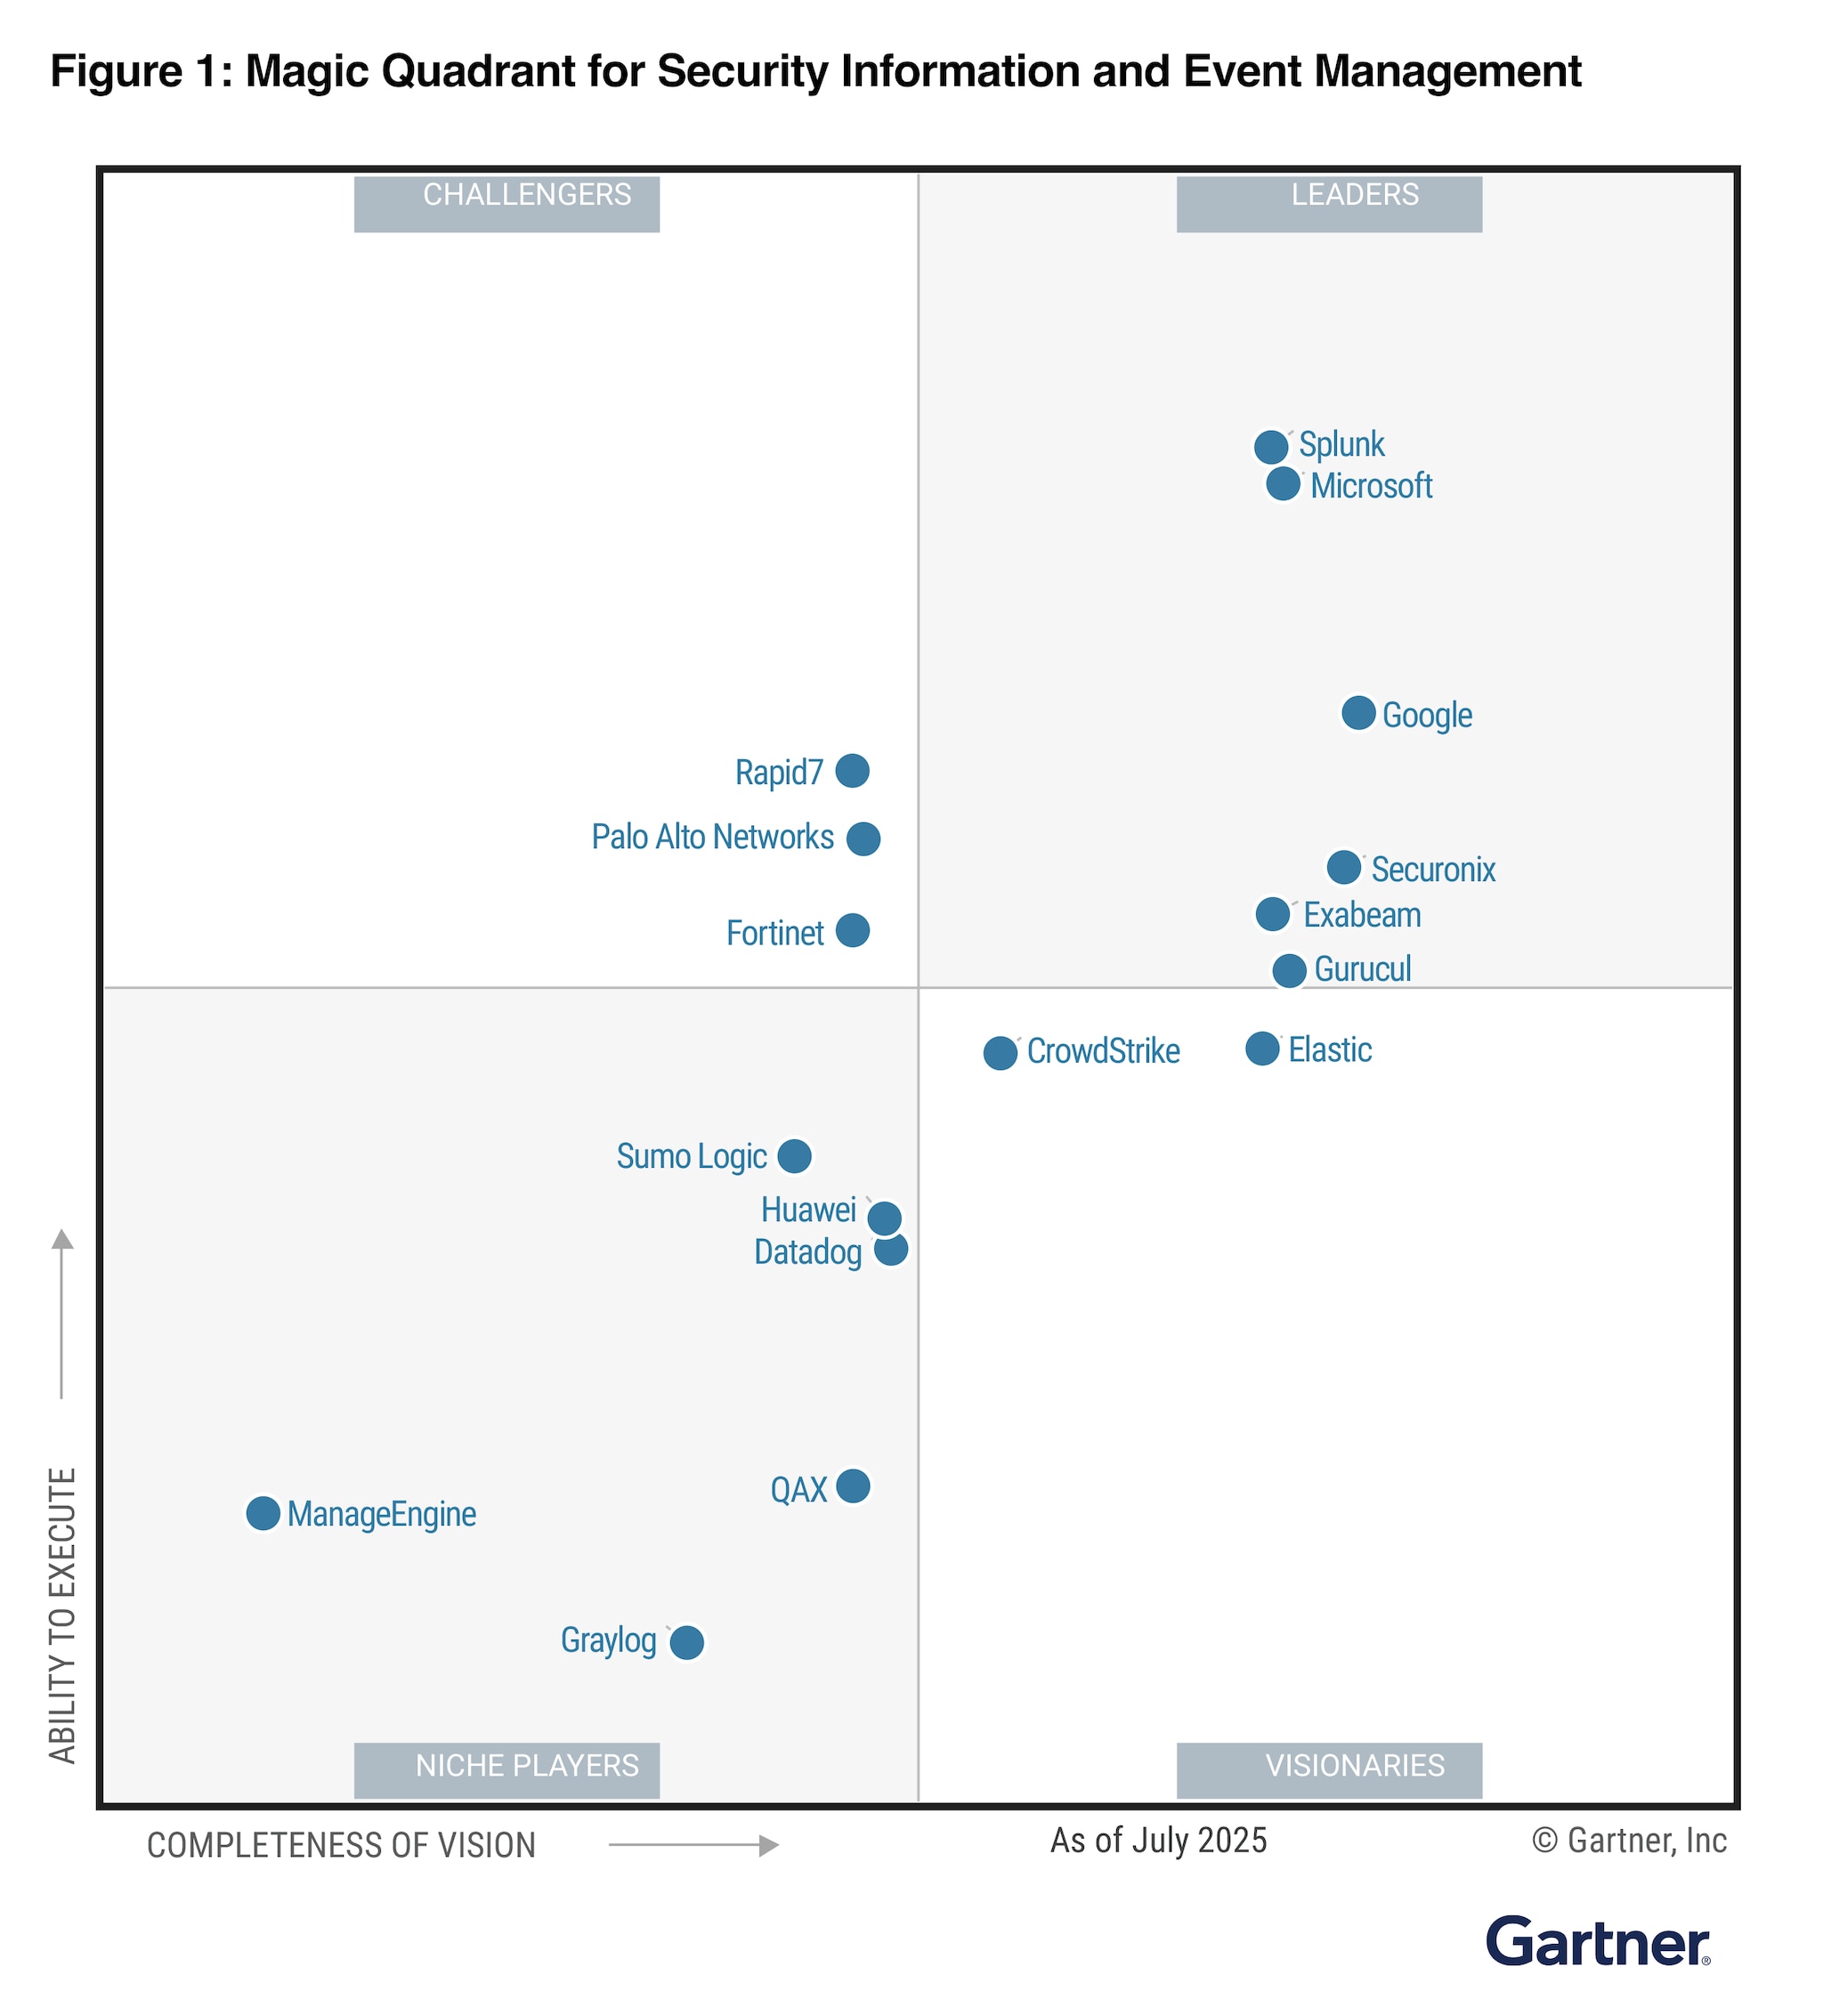
Splunk wird von globalen Analysten als Leader im Security- und Observability-Bereich eingestuft.
Auszeichnungen und Anerkennungen
Splunk wird von globalen Analysten als Leader im Security- und Observability-Bereich eingestuft.
Erfahren Sie, warum Leader im Vergleich zu ihren Mitbewerbern mit ihren Observability-Praktiken einen um 53 % höheren ROI erzielen.
Ausfallzeiten steigen und Kosten schießen in die Höhe. Lesen Sie, wie Sie Ihr Unternehmen jetzt schützen können.
Erfahren Sie, wie Sicherheitsverantwortliche KI-Risiken in KI-gestützte Resilienz verwandeln.
Splunk Observability ermöglicht Soforteinblicke in Anwendungen, Cloud-Daten, Infrastruktur und Advanced Analytics. Betriebliche Probleme lassen sich dadurch schneller erkennen und beheben. Splunk hat sich im Einsatz besonders bewährt.
Mit Splunk Enterprise Security brauchen meine SecOps-Teams im Schnitt keine fünf Minuten mehr, um Security-Vorfälle zu beheben. Mit unserer Vorgängerlösung dauerte das oft Stunden, weil wir verschiedene Standorte überprüfen mussten.
Splunk Enterprise Security hat die Reaktionszeit so sehr verkürzt, dass wir im Laufe der Zeit unser Geschäft ausdehnen und neue Kundinnen und Kunden dazugewinnen konnten. Außerdem bietet es mehrere Analyse-Engines, die uns bei der täglichen Bedrohungsabwehr unterstützen. Das macht sich in positivem Kundenfeedback und einer höheren Kundenzufriedenheit bemerkbar.
© 2005-2026 Splunk LLC. Alle Rechte vorbehalten.